
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
PoC-ubuntutouch-pin-privesc — CVE-2022-40297 - Prova de Conceito: Escalação de privilégios no Ubuntu Touch 16.04 - por força bruta de PIN | Kitploit
Ferramentas/GitHubGitHub/filipkarc/poc-ubuntutouch-pin-privesc
Segurança AndroidEscalada de PrivilégiosAtaques de SenhaAnálise de VulnerabilidadesExploraçãoTestes de PenetraçãoSegurança MóvelRed Teaming

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar
GitHub
filipkarc/poc-ubuntutouch-pin-privesc

PoC-ubuntutouch-pin-privesc

CVE-2022-40297 - Prova de Conceito: Escalação de privilégios no Ubuntu Touch 16.04 - por força bruta de PIN

Ver RepositórioSite
548há 4 anosAinda não revisado

screen

[UPDATE 09.09.2022] Consegui um novo CVE para esta vulnerabilidade: CVE-2022-40297.

Prova de Conceito: Escalação de privilégio no Ubuntu Touch 16.04 - por Bruteforce de código de acesso

O Ubuntu Touch permite "proteger" dispositivos com um código de acesso de 4 dígitos. Esse código foi definido em um dispositivo de demonstração. O problema é que o mesmo código de acesso de 4 dígitos se torna uma senha que podemos usar com o comando sudo e obter privilégios de root.

Isso significa que um aplicativo malicioso pode nos prejudicar duplamente:

  1. Escalar facilmente privilégios e assumir o controle do dispositivo.
  2. Pode passar o código de desbloqueio de tela para terceiros.

Como funciona minha Prova de Conceito?

  1. Executamos poc.py como um usuário comum.
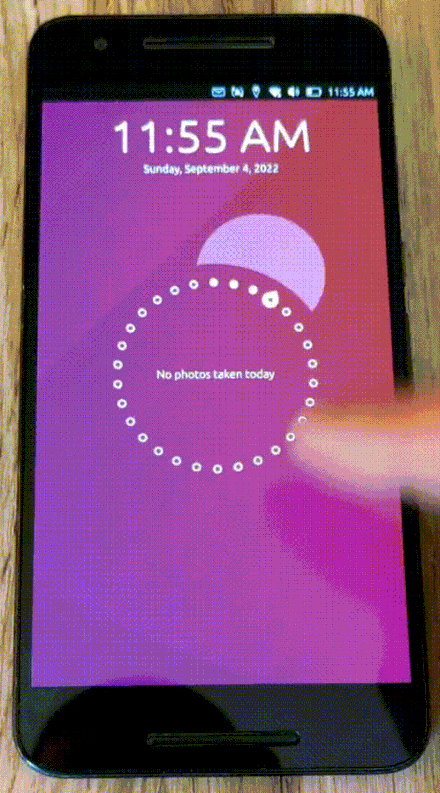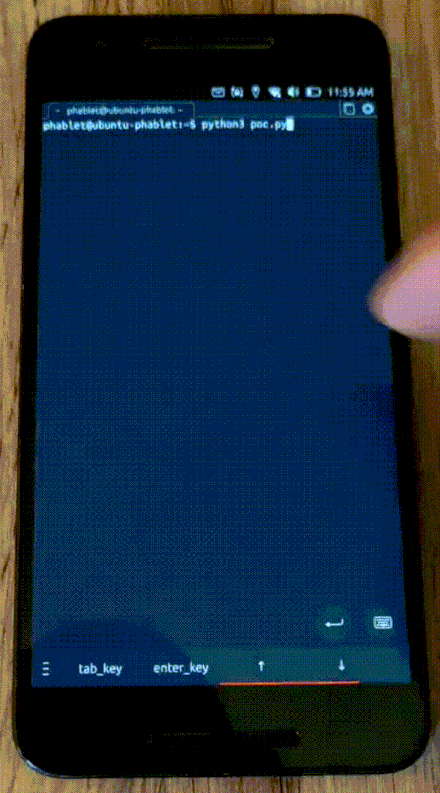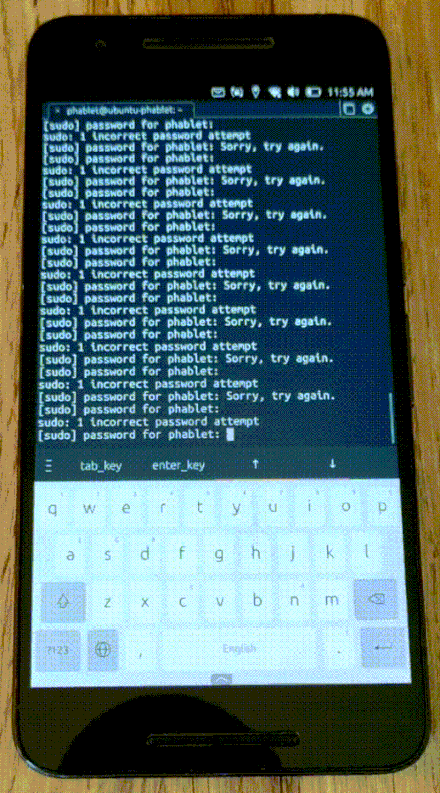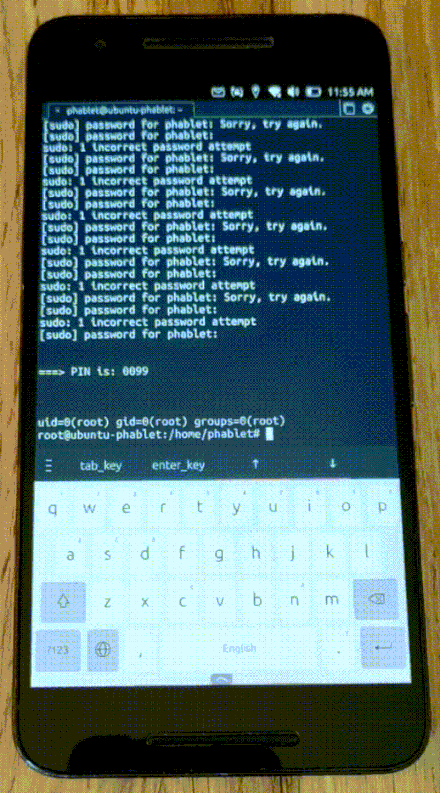
  2. O aplicativo está realizando um ataque de bruteforce na senha. Não há limite de taxa no sistema!
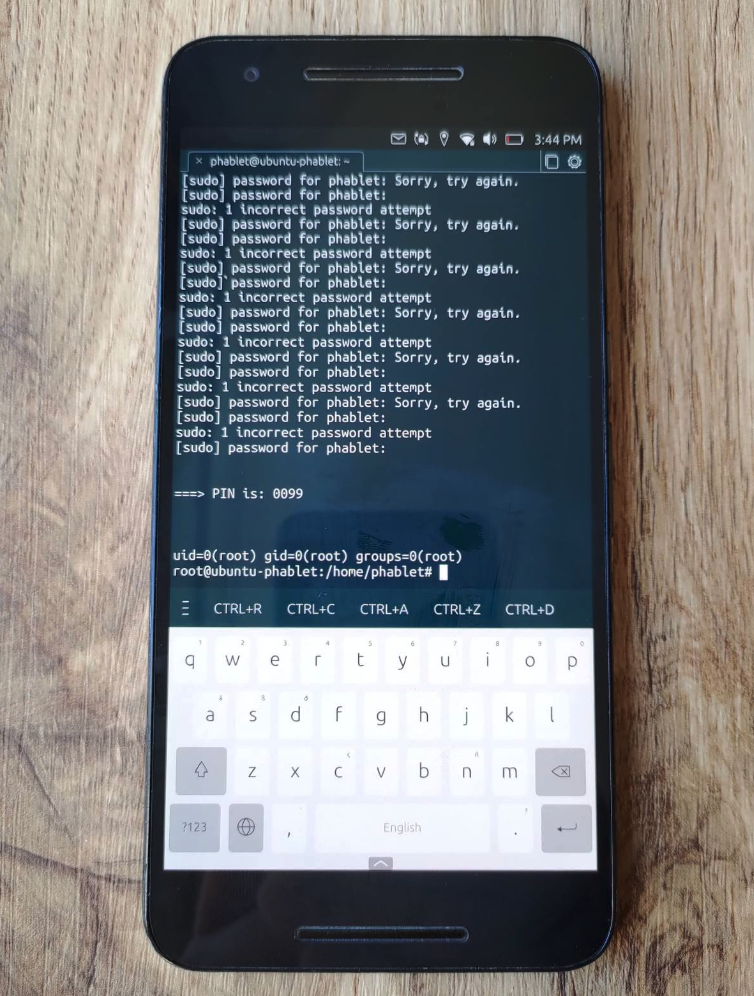
  3. Código de acesso para desbloquear a tela = senha para sudo su obter root.
  4. Após 1-2 minutos, temos o código de acesso na tela, que também salvamos no arquivo /root/passcode como evidência de comprometimento do sistema.

Siga-me

Siga-me no Twitter @FilipKarc e no LinkedIn: LinkedIn.
screen

screen

Baixar ferramenta