 factionsecurity/faction
Geração de Relatórios de Teste de Penetração e Colaboração em Avaliação

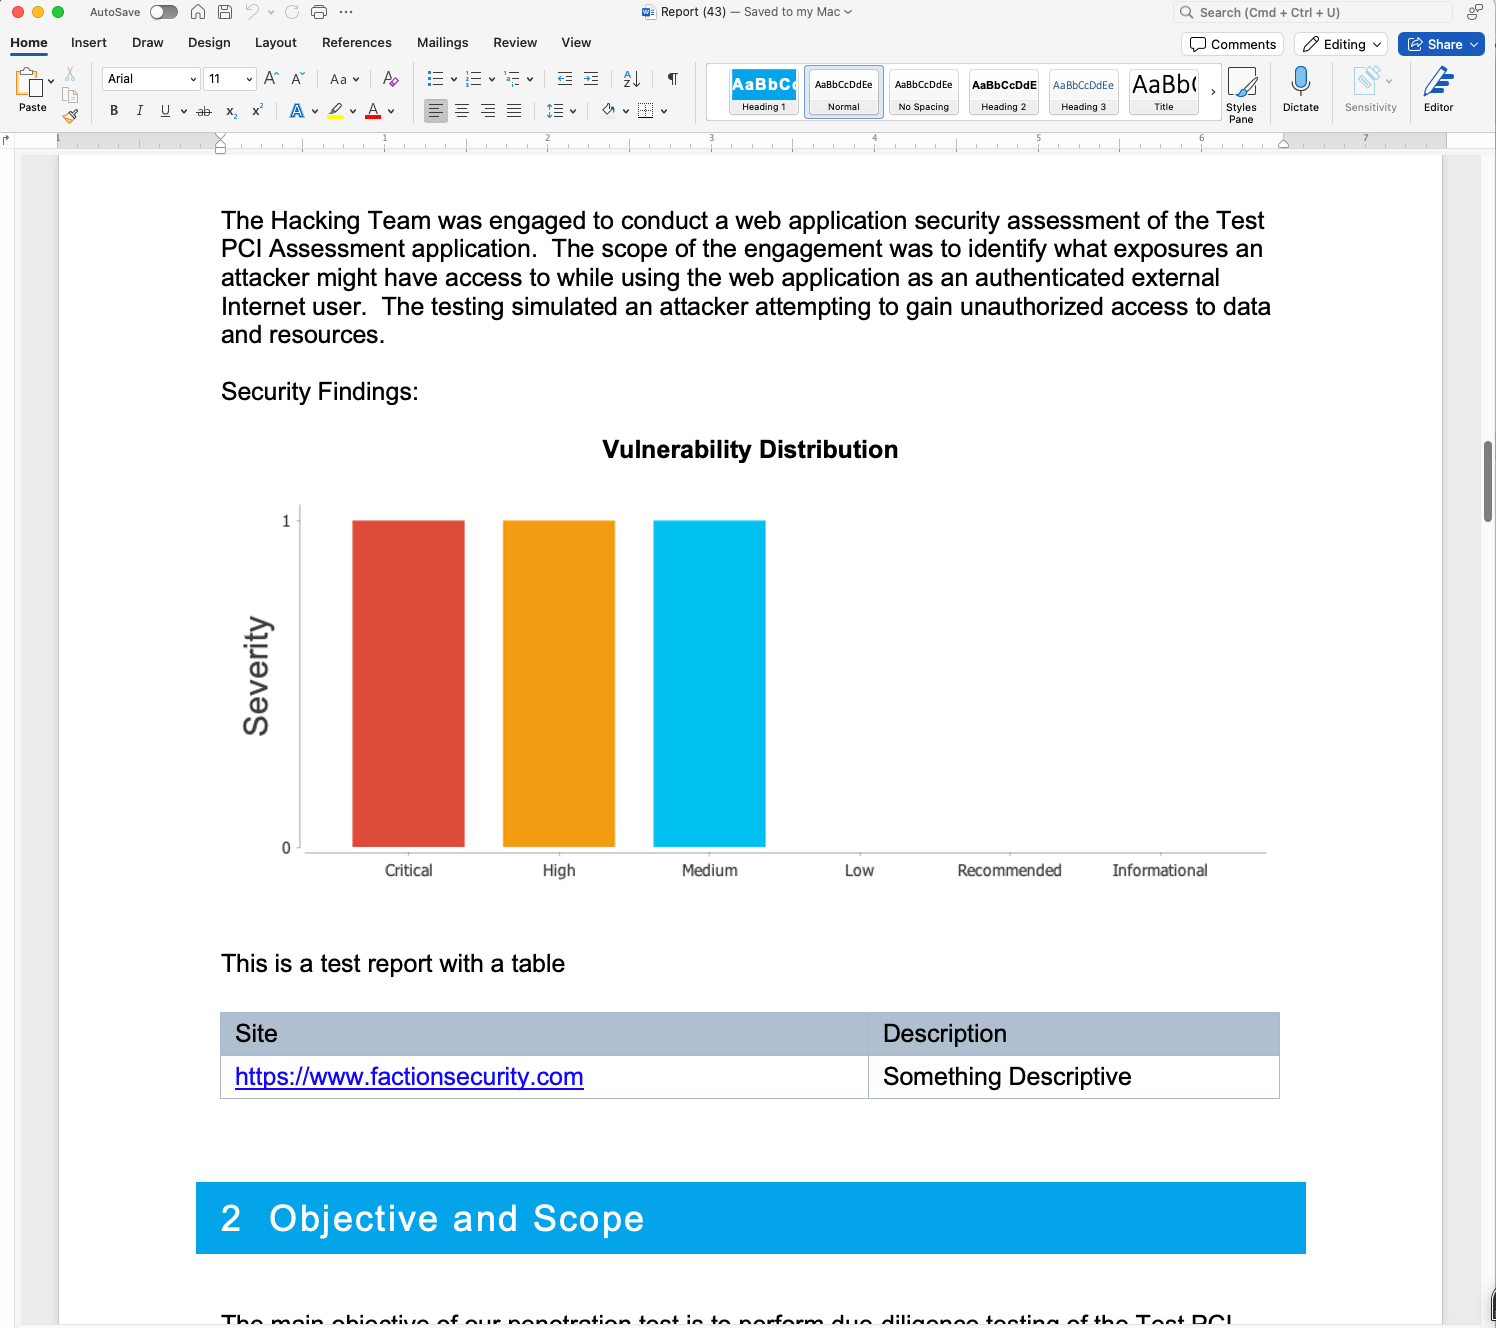
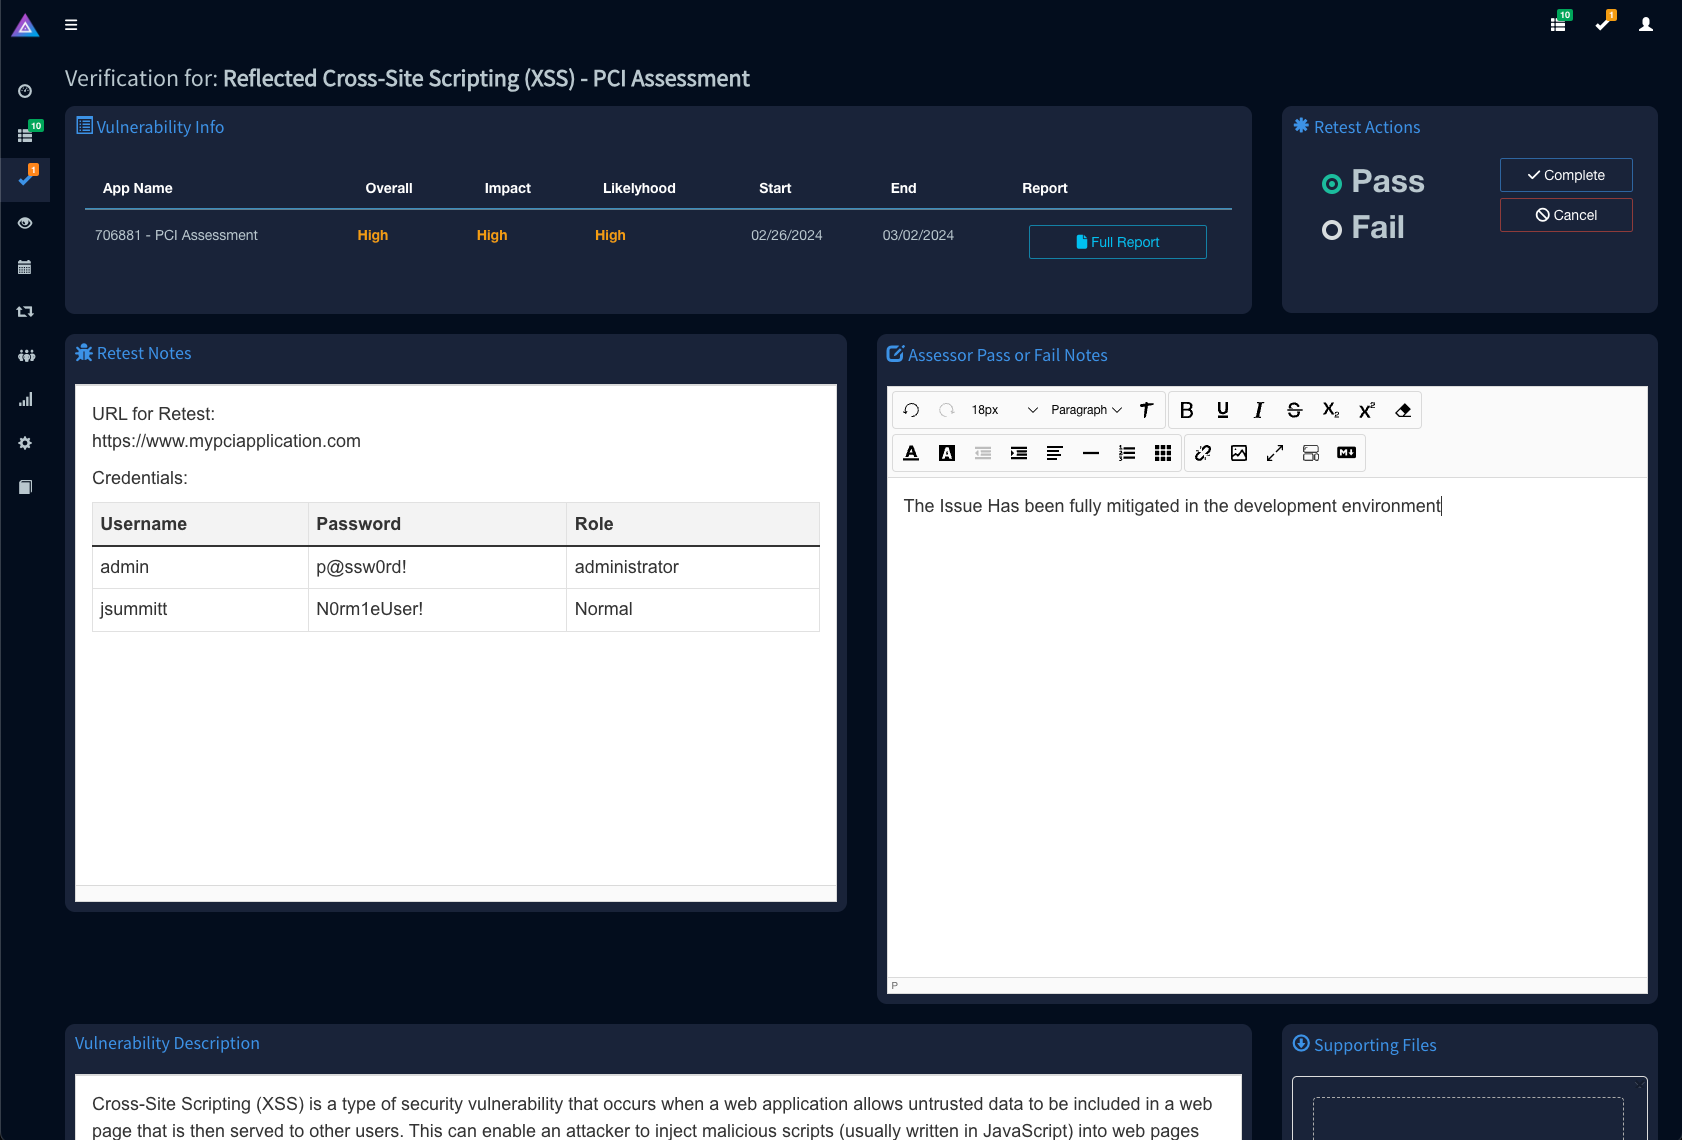
# OWASP - FACTION Framework de Geração de Relatórios e Colaboração para Testes de Penetração   [](https://www.bestpractices.dev/projects/10120) [](https://infosec.exchange/@null0perat0r) [](https://bsky.app/profile/factionsecurity.com) ___A Faction agora é um Projeto OWASP! Você pode encontrar mais informações [aqui](https://owasp.org/www-project-faction/)___  ## Patrocinadores ### Patrocinadores Premium <table style="background:white"> <tr> <td align="center"> <a href="https://www.otto-js.com"><img style="width:100px; margin-right:30%; margin-left: 30%" src="https://assets.kitploit.com/production/public/readmes/6545/bb9d82c0c6d375eb4776cdb24a3f4c433f1bb13ce65120f54998f6e3d499ff97.jpg"/></a><br/><a href="https://www.otto-js.com">otto-js - Segurança PCI e no Lado do Cliente</a> </td> <td align="center"> <a href="https://secninjaz.com/"> <picture> <source media="(prefers-color-scheme: dark)" srcset="backers/white-horizontal.svg"> <source media="(prefers-color-scheme: light)" srcset="backers/black-horizontal.svg"> <img alt="SecNinjaz Technologies LLP" src="https://raw.githubusercontent.com/factionsecurity/faction/HEAD/backers/Secninjaz+Logo+with+outline+01.svg" style="padding-bottom:25px; margin-top:30px"> </picture> </a><br/><a href="https://secninjaz.com/">Secninjaz Technologies LLP</a> </td> </td> </tr> </table> ### Torne-se um Patrocinador ❤️ Se você gosta do projeto e gostaria de vê-lo avançar, considere ser um patrocinador. Todos os patrocinadores têm acesso ao servidor Discord da Faction e os relatórios de bugs serão priorizados. Basta clicar nos links de patrocinador no topo deste repositório ou nos contatar em info[at]factionsecurity.com ### Comunidade, Como Participar e Atualizações [Junte-se à Comunidade do OWASP no Slack](https://owasp.org/slack/invite) e siga #project-faction! Não deixe de nos seguir no [BlueSky](https://bsky.app/profile/factionsecurity.com) e no nosso [Blog](https://medium.com/@we-are-faction) para receber as últimas atualizações. ### Contribuindo Por favor, consulte nossas [diretrizes de contribuição](https://github.com/factionsecurity/faction/blob/main/CONTRIBUTING.md) para detalhes e padrões antes de considerar ou enviar um pull request. # Introdução FACTION é todo o seu fluxo de trabalho de avaliação em uma caixa. Com FACTION você pode: 1. Automatizar relatórios de testes de penetração e avaliações de segurança 1. Revisão por pares e rastreamento de alterações para relatórios 1. Criar modelos DOCX personalizados para diferentes tipos de avaliação e re-testes 3. Colaboração em tempo real com avaliadores através do aplicativo web e [Extensões do Burp Suite](https://github.com/factionsecurity/Faction-Burp) 4. Modelos de vulnerabilidade personalizáveis com mais de 75 pré-preenchidos 5. Gerenciar facilmente equipes de avaliação e acompanhar o progresso em sua organização 6. Acompanhar esforços de remediação de vulnerabilidades com alertas e avisos personalizados de SLA 7. API Rest completa para integrar com outras ferramentas Outros Recursos: 1. Integração com LDAP 1. Integração com OAUTH2.0 1. Integração com SMTP 1. Extensível com Plugins Personalizados semelhantes ao Burp Extender. 2. Variáveis de Relatório Personalizadas __Quer ver em ação?__ -> [Canal do Faction no YouTube](https://www.youtube.com/@factionsecurity/videos) ## Configuração Rápida __Requisitos__ - Java JDK11 - Maven (para construir o projeto) - (Opcional para VM). O Mongo DB requer uma CPU com suporte AVX. Você pode encontrar esse problema se estiver usando [Oracle Virtual](https://www.mongodb.com/community/forums/t/could-not-start-mongodb-5-0-running-oracle-linux-on-virtualbox/120524/10) Box ou [Kubernetes](https://stackoverflow.com/questions/70818543/mongo-db-deployment-not-working-in-kubernetes-because-processor-doesnt-have-avx) Execute os seguintes comandos para construir o arquivo war e implantá-lo no container docker. ``` git clone [email protected]:factionsecurity/faction.git cd faction docker-compose up --build ``` Assim que os containers estiverem funcionando, você pode navegar para http://127.0.0.1:8080 para acessar sua instância FACTION. Na primeira inicialização, será solicitado que você crie uma conta de administrador. ## Importar os Modelos de Vulnerabilidade 1. Navegue para Templates -> Default Vulnerabilities 2. Clique em Update from Faction. ## Personalizar Relatórios Você pode encontrar mais informações sobre como criar seus próprios modelos de relatório personalizados aqui: [Modelos de Relatório de Segurança Personalizados - Faction Security](https://docs.factionsecurity.com/Custom%20Security%20Report%20Templates/) ## Extensão do Burp Suite [Extensões do Burp Suite](https://github.com/factionsecurity/Faction-Burp) ## Manuais e Tutoriais [Manual](https://docs.factionsecurity.com/) ## Não quer hospedar você mesmo? Podemos fornecer hospedagem para sua instância. Todas as instâncias são de único locatário, então você não precisa se preocupar em compartilhar infraestrutura com partes não confiáveis. Navegue para [https://www.factionsecurity.com para saber mais](https://www.factionsecurity.com). ## Capturas de Tela __Modelos de Vulnerabilidade__ 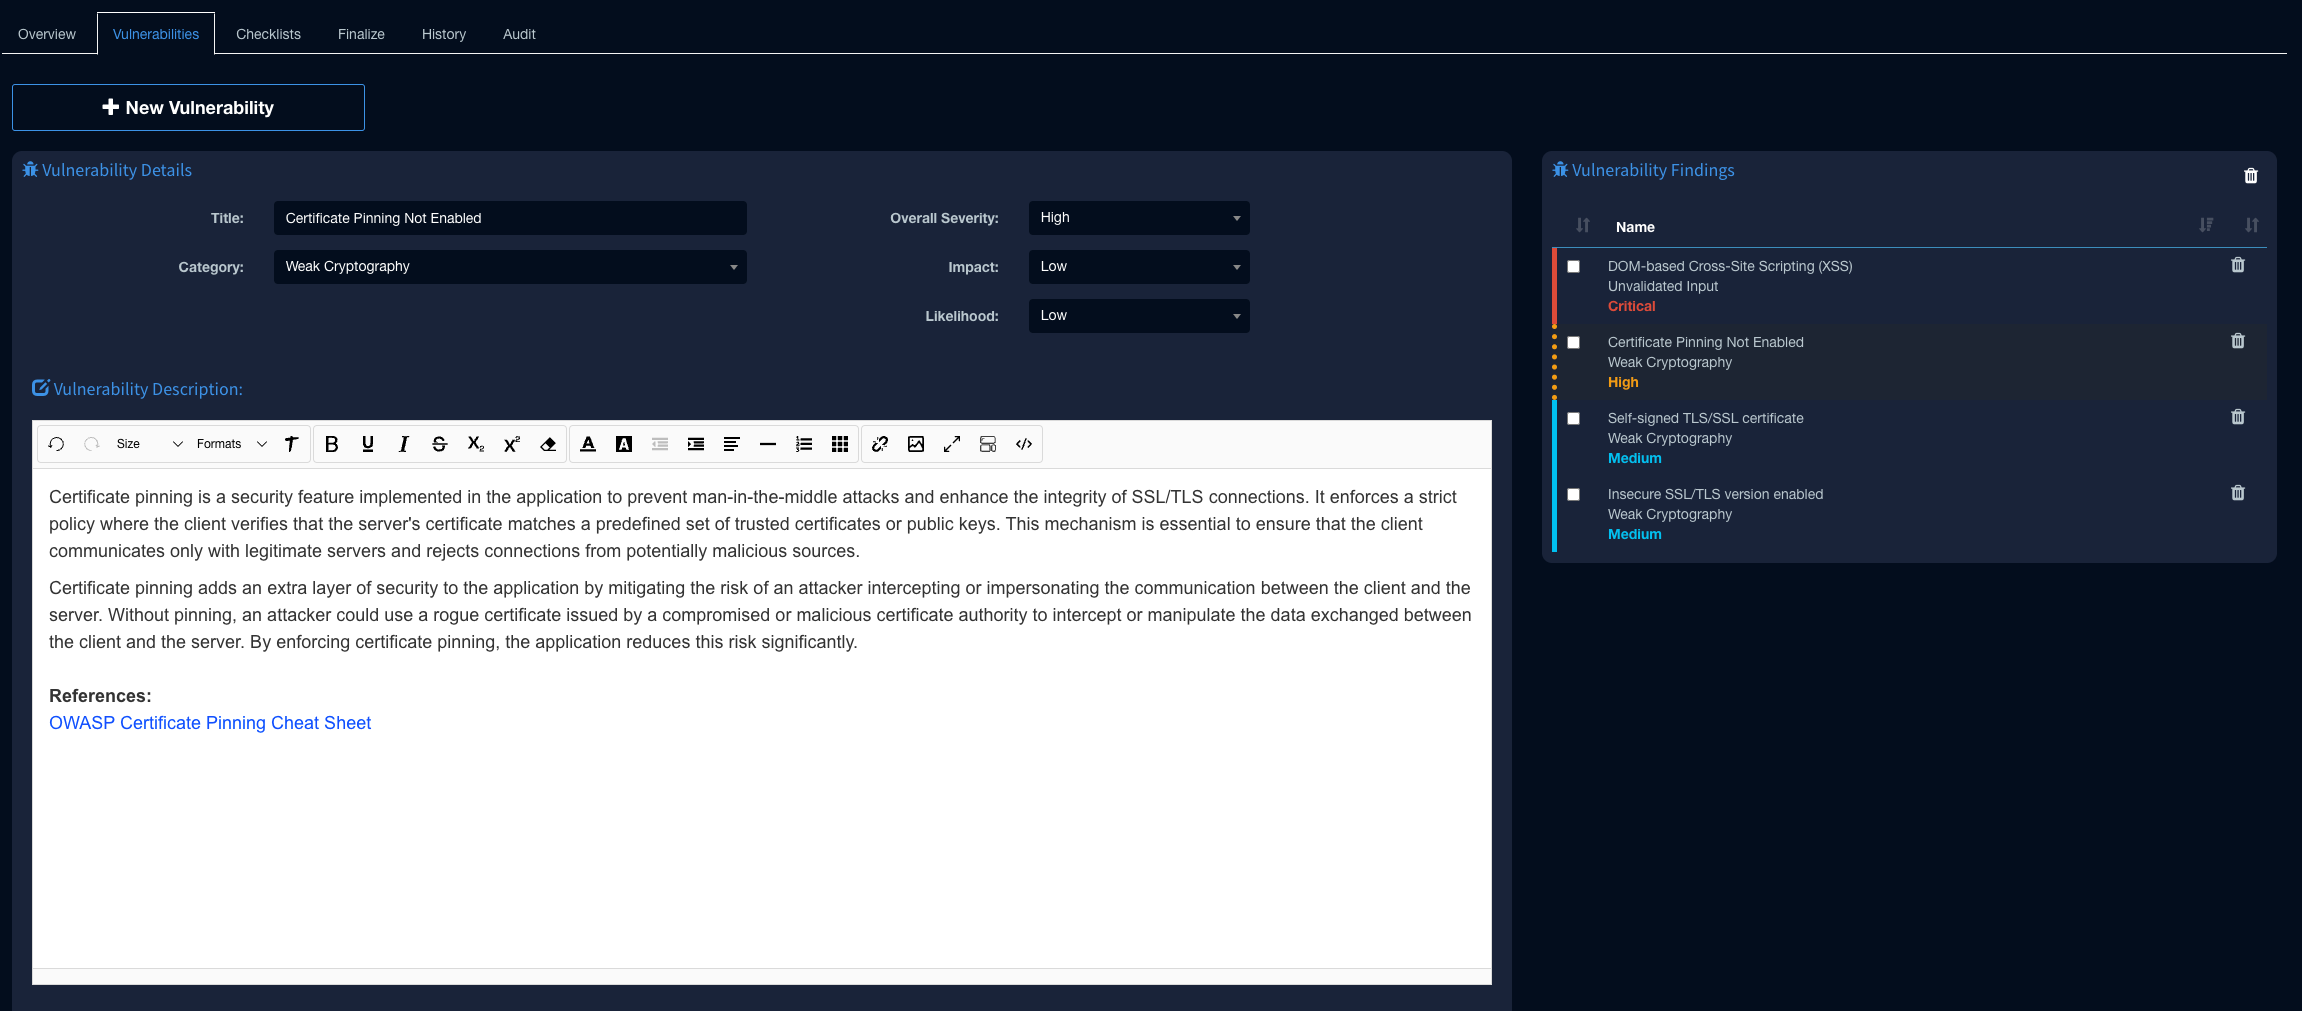 __Agendamento de Avaliações__ 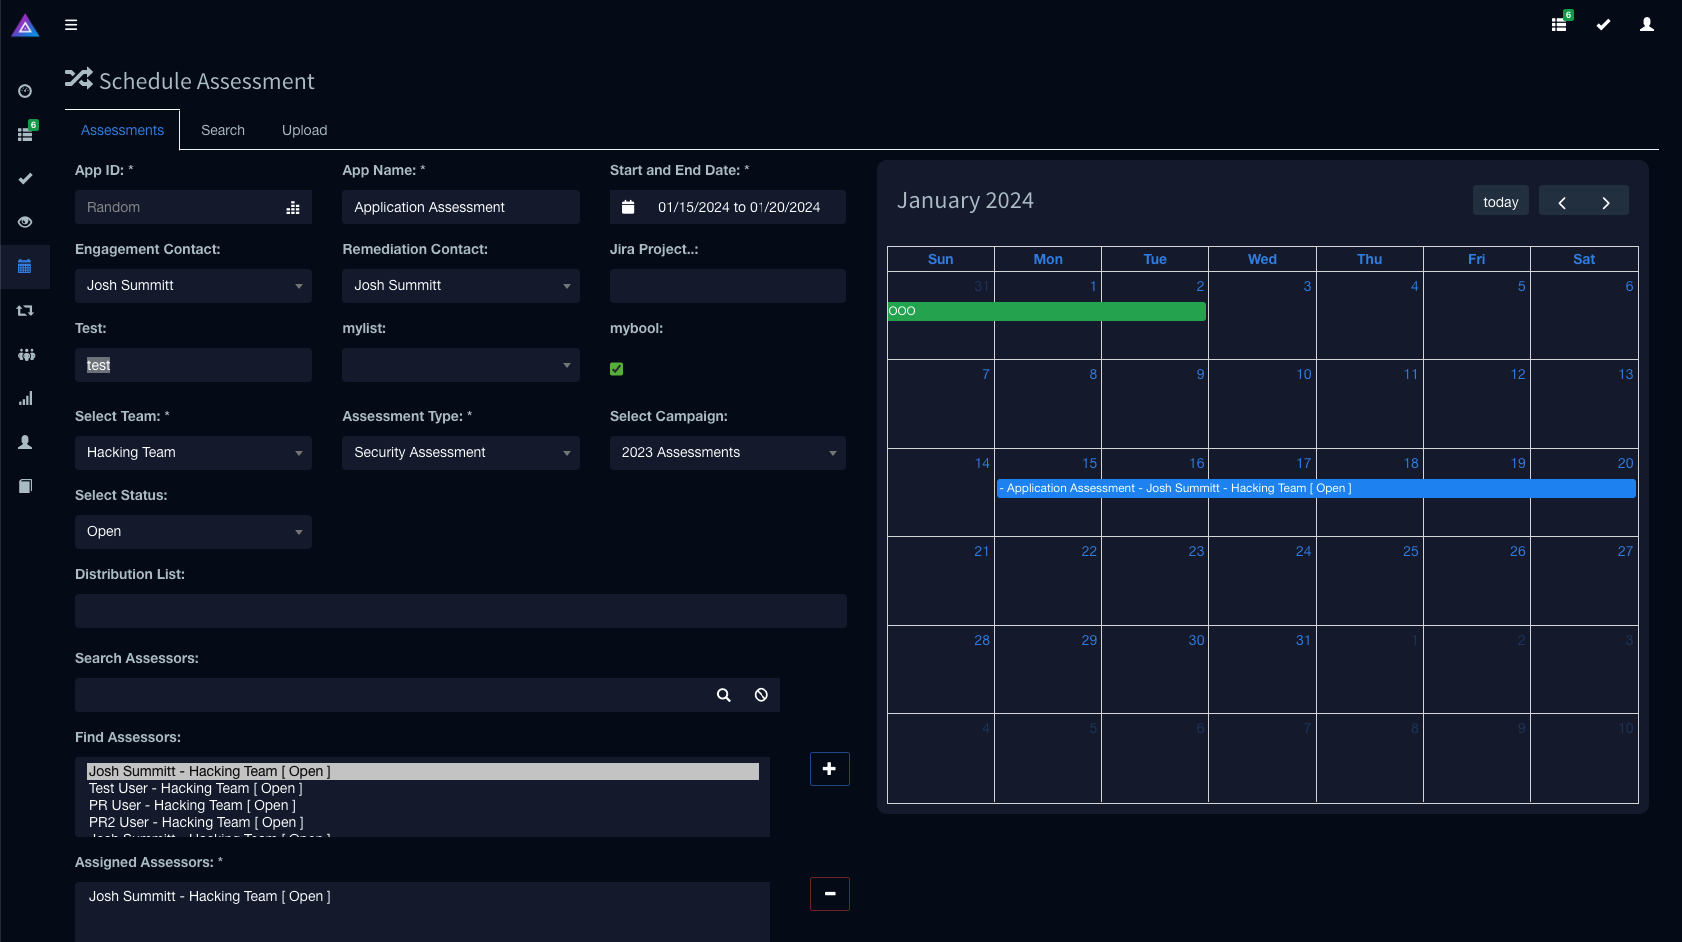 __Revisão por Pares e Rastreamento de Alterações__ 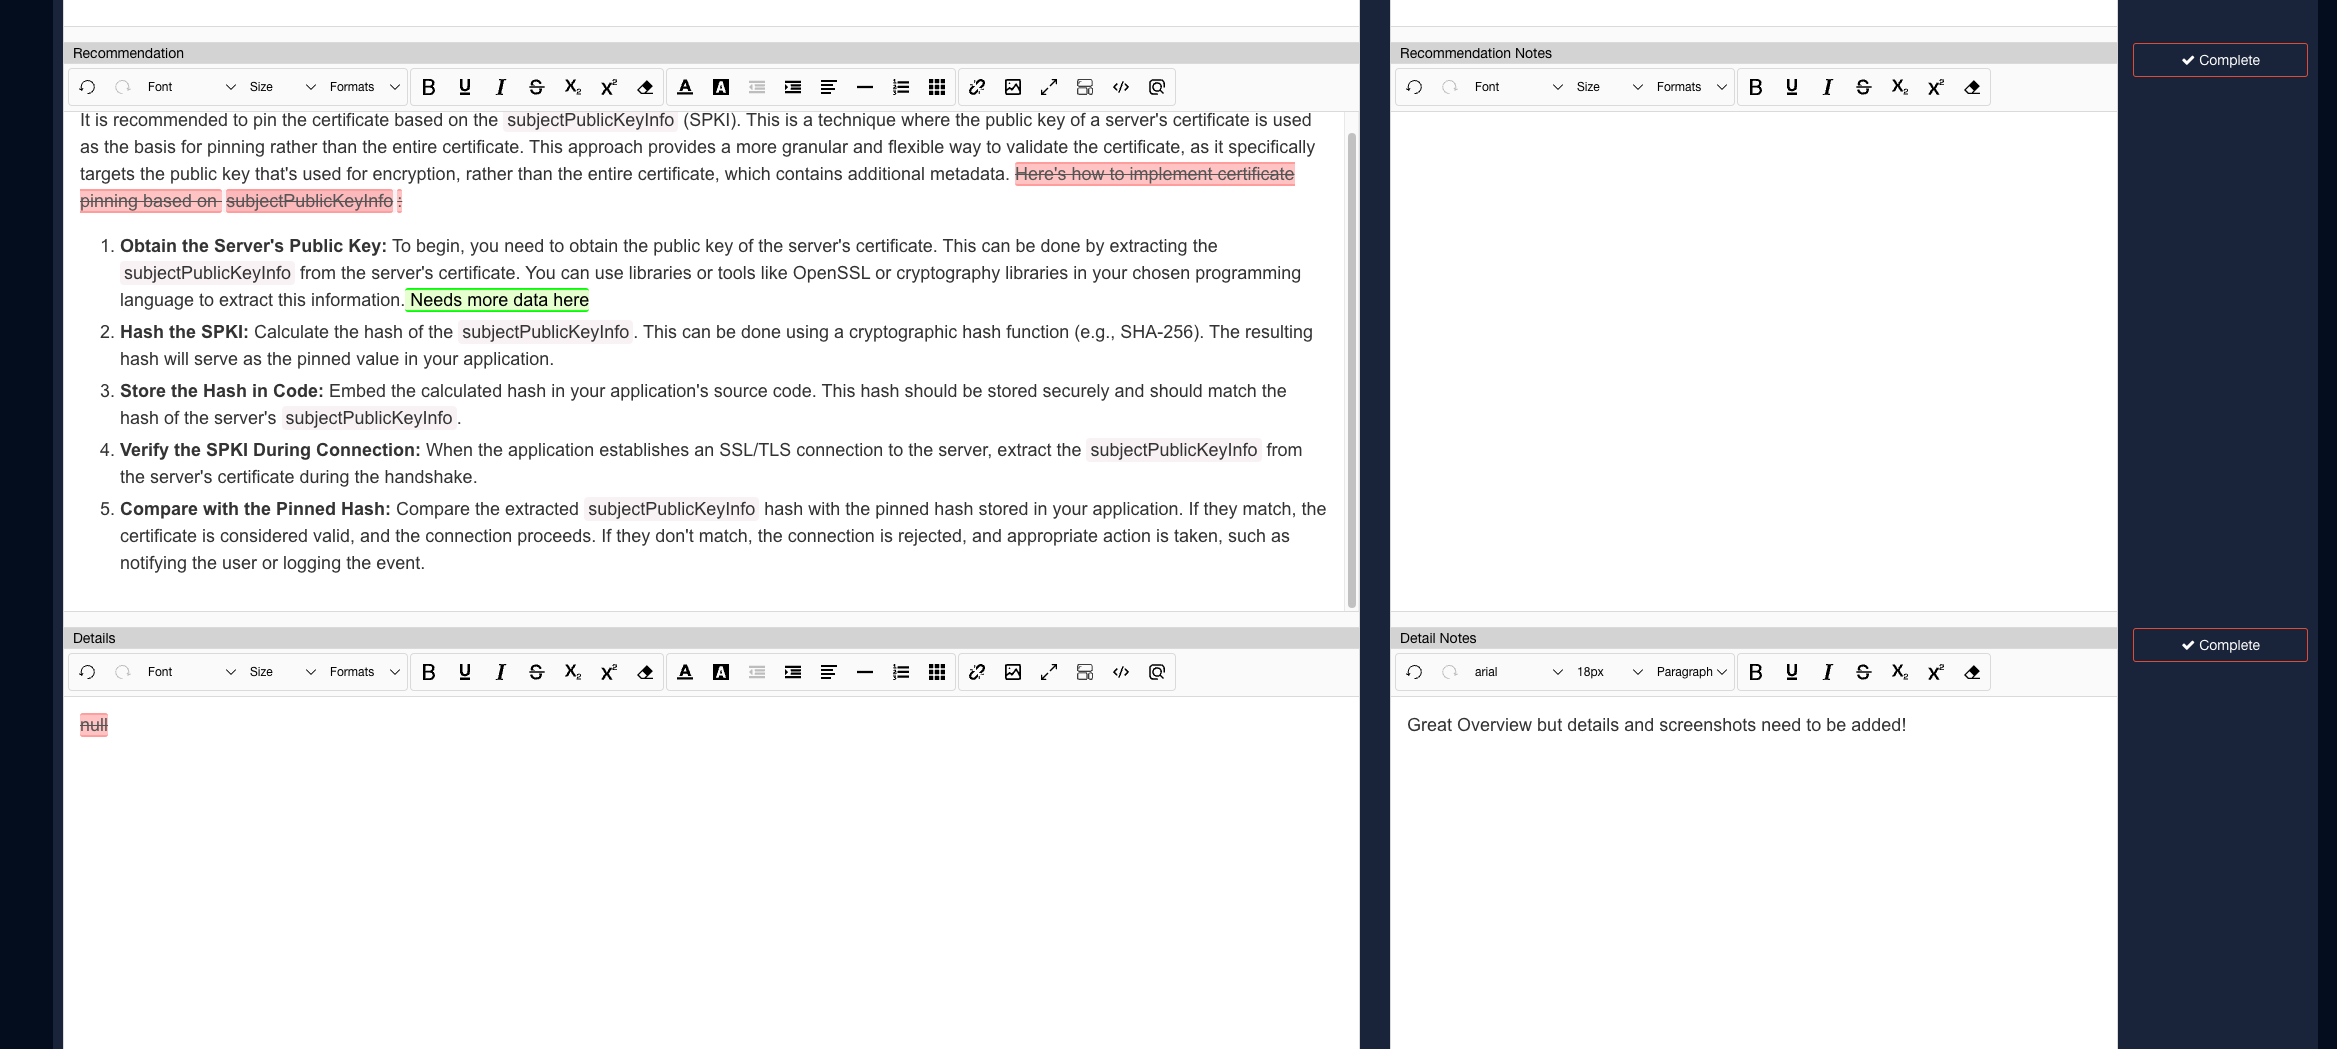 __Fila de Remediação/Re-teste__ 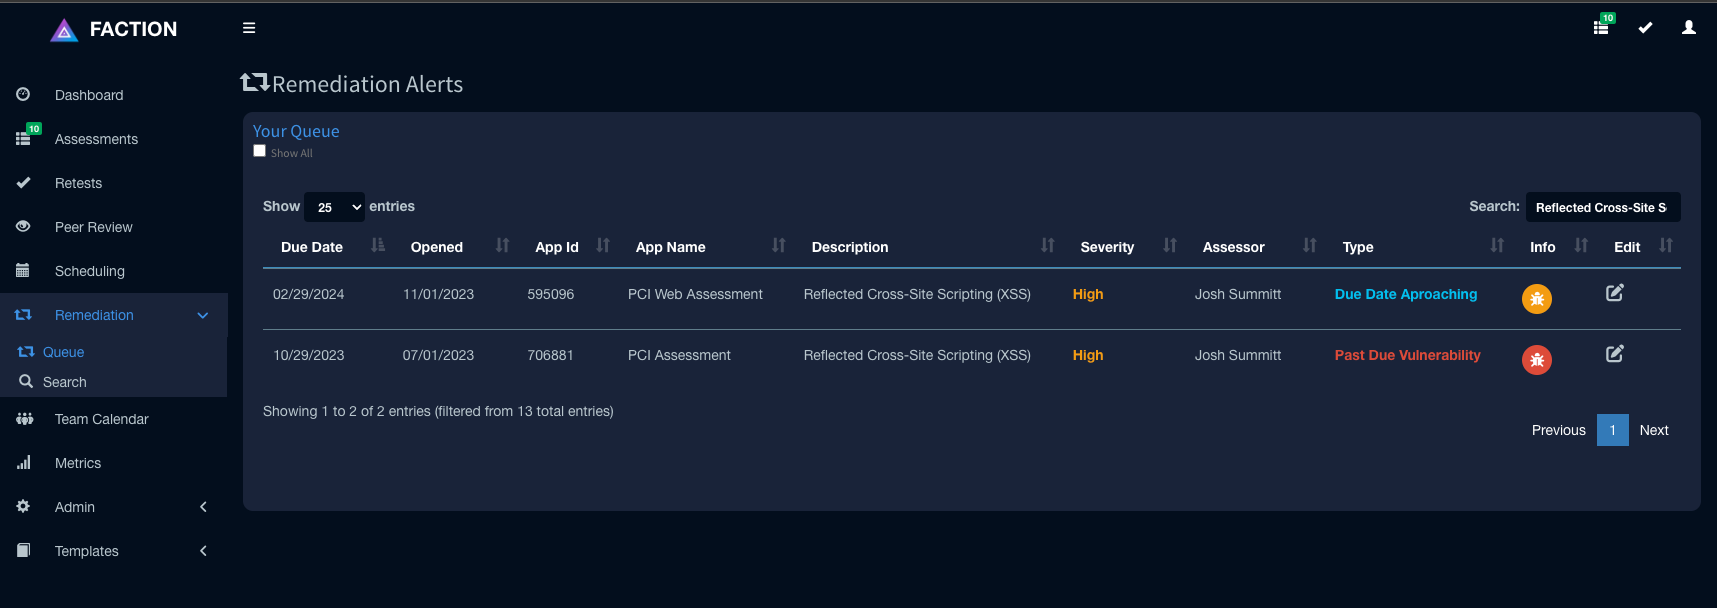 __Agendar Re-testes__ 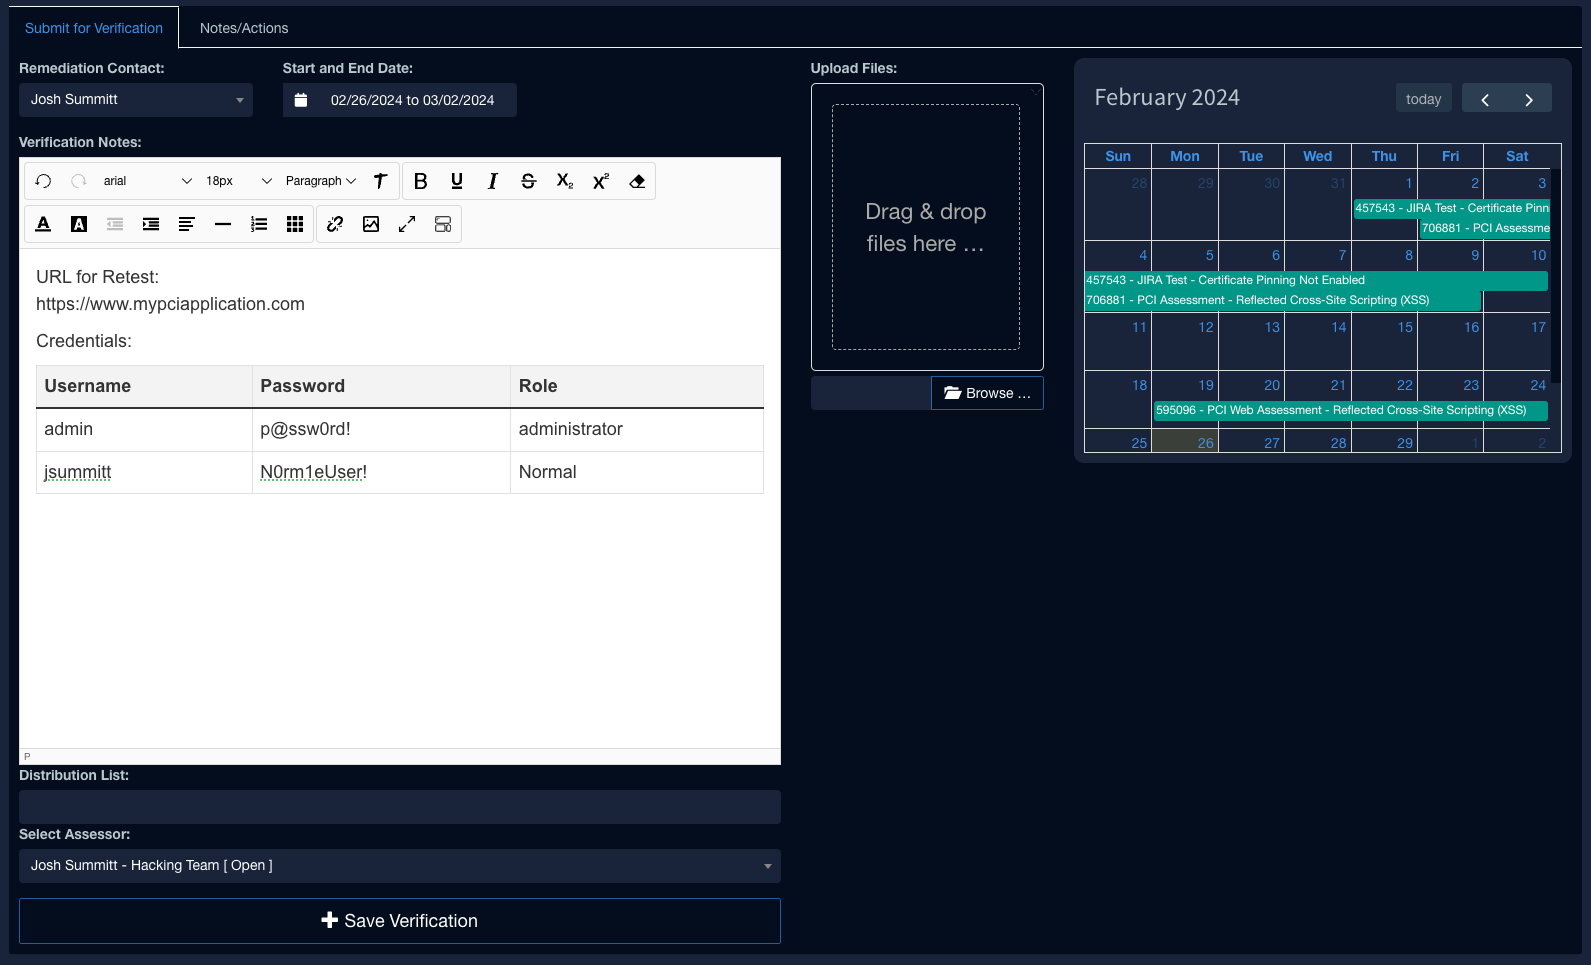 __Interface de Re-teste do Avaliador__ 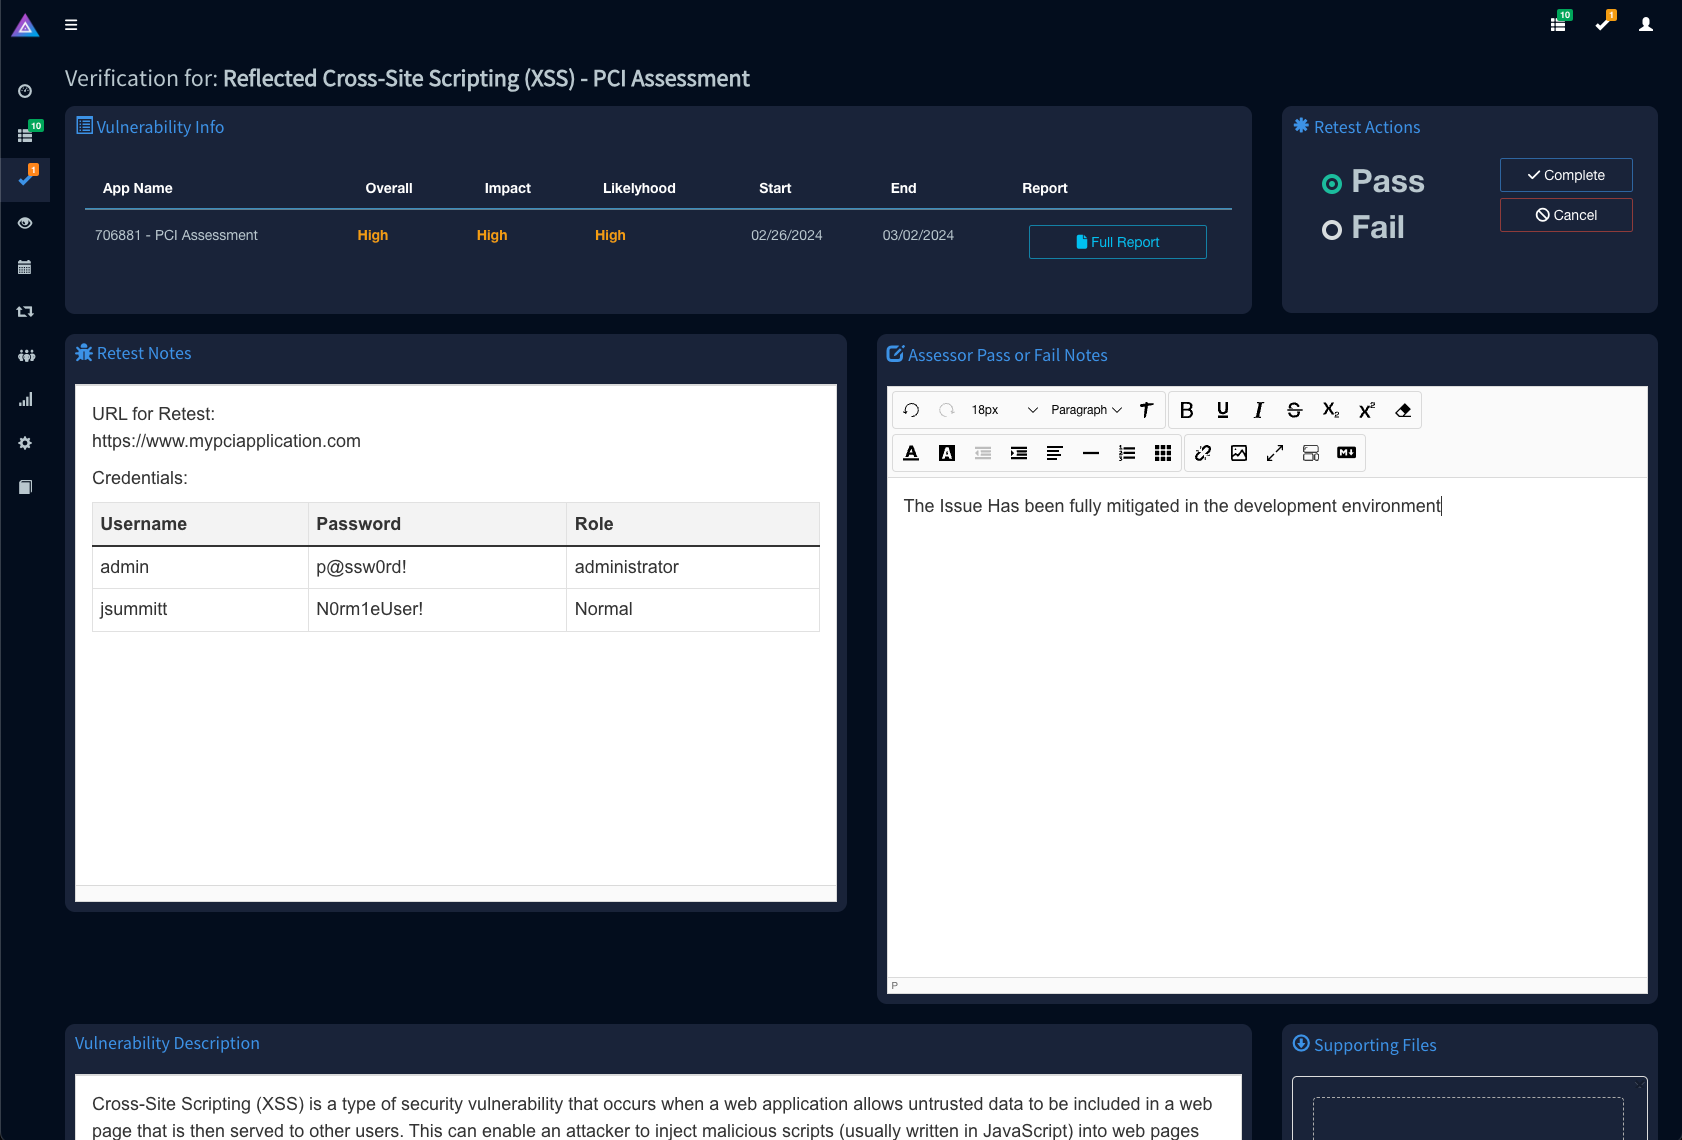 __Rastreamento de Status de Vulnerabilidade__ 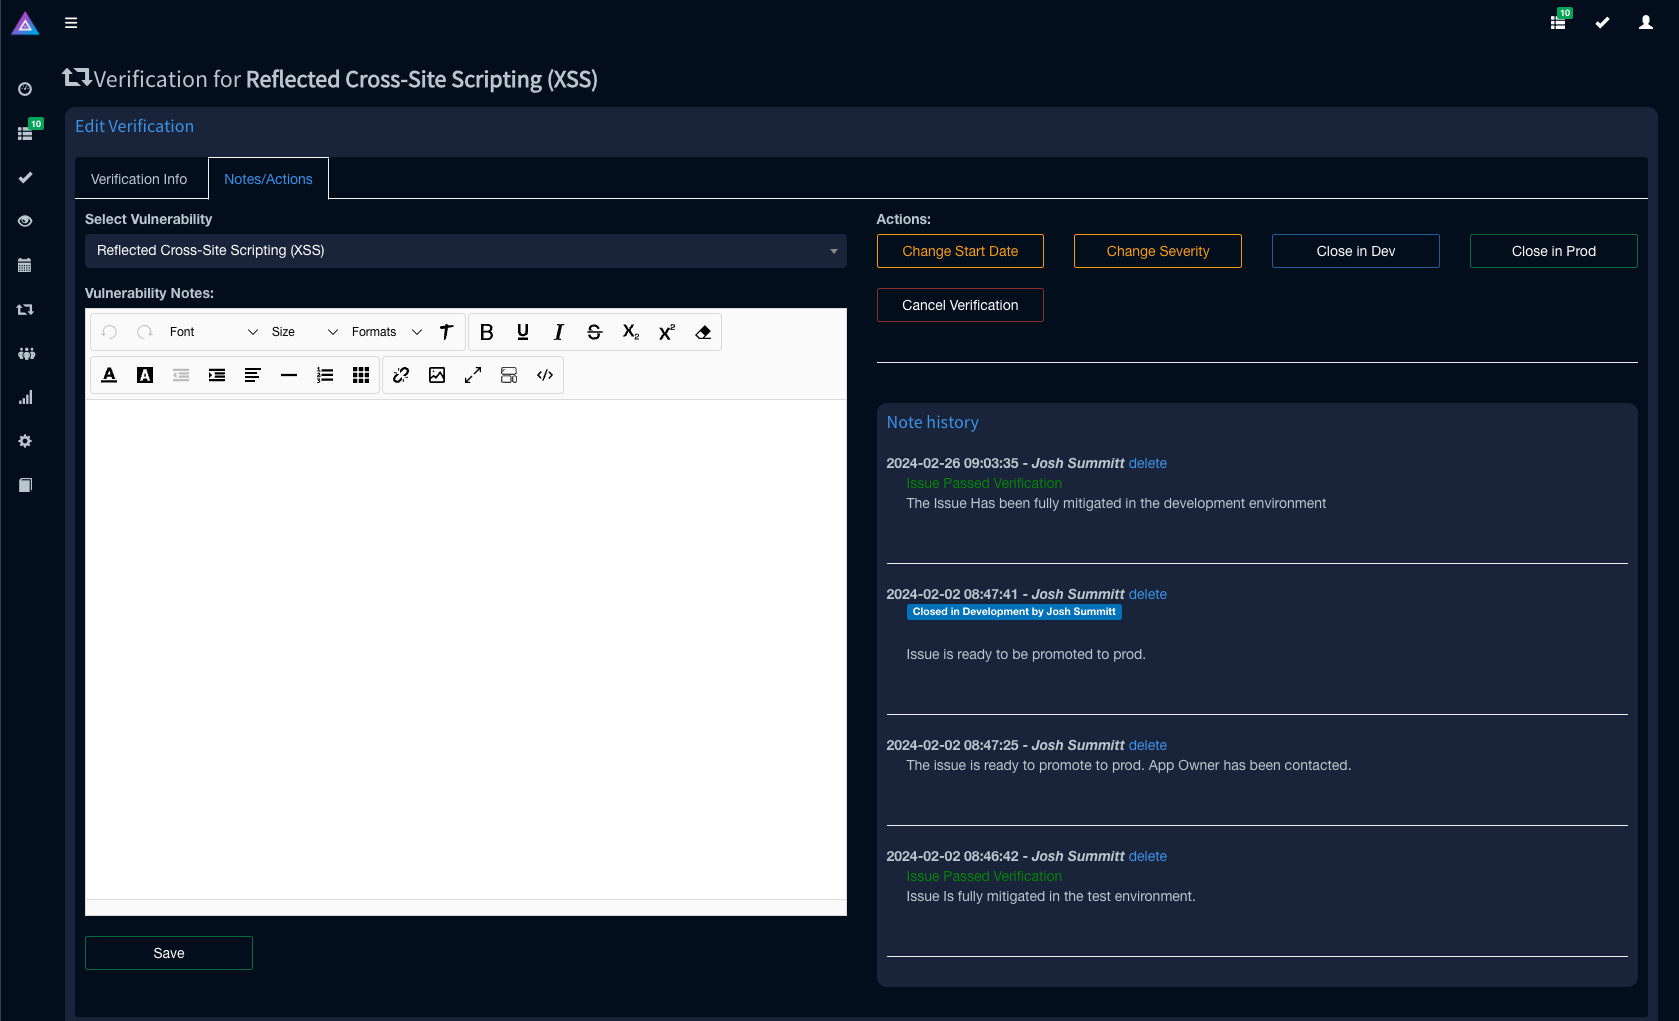 # Atualizações da Versão 1.2 A Faction 1.2 apresenta a App Store! A App Store da Faction facilitará para os desenvolvedores estenderem a Faction. As Extensões da Faction podem ser usadas para executar código personalizado quando determinados eventos ocorrerem em seu fluxo de trabalho, como enviar todas as vulnerabilidades para o Jira quando a avaliação estiver concluída ou atualizar um sistema de rastreamento quando re-testes passarem ou falharem. Mais informações podem ser encontradas no [site de documentação](https://docs.factionsecurity.com). ### ⭐️ Integração com Jira e Painel da AppStore 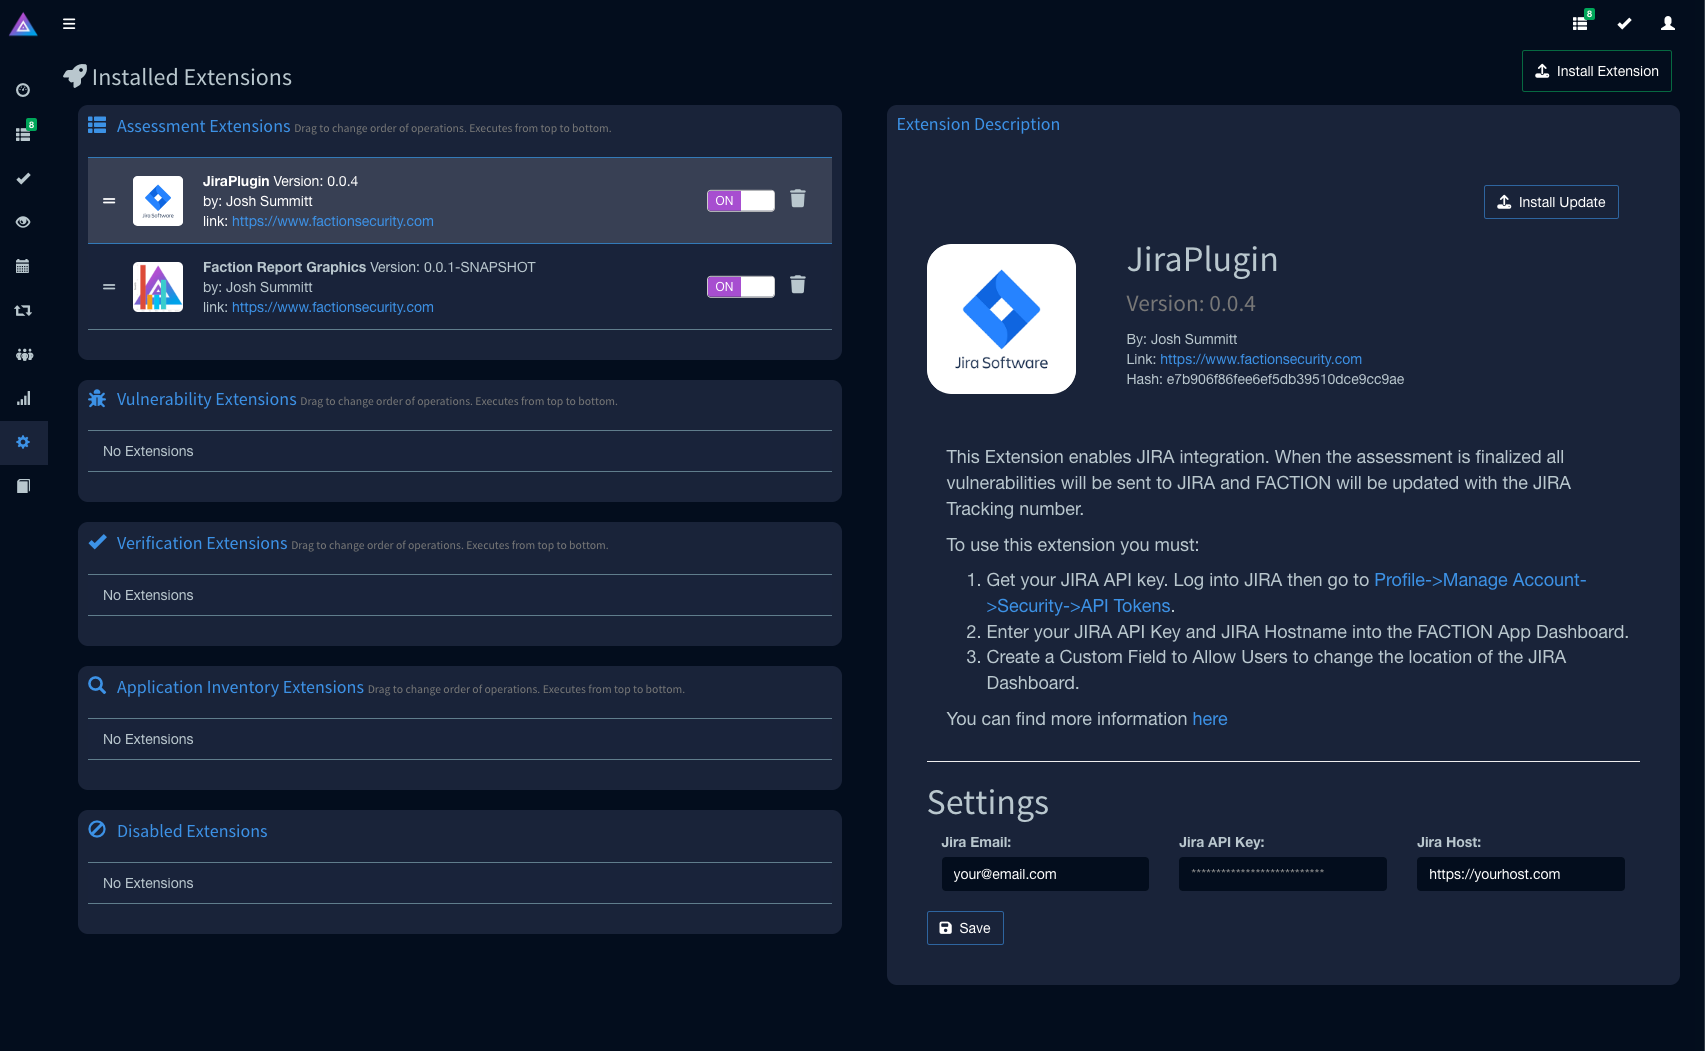 Note que você pode reordenar as extensões para que as atualizações de uma possam afetar as atualizações da próxima. ### ⭐️ Extensões para Gráficos Personalizados As extensões também permitirão gráficos de barras personalizados em seus relatórios: 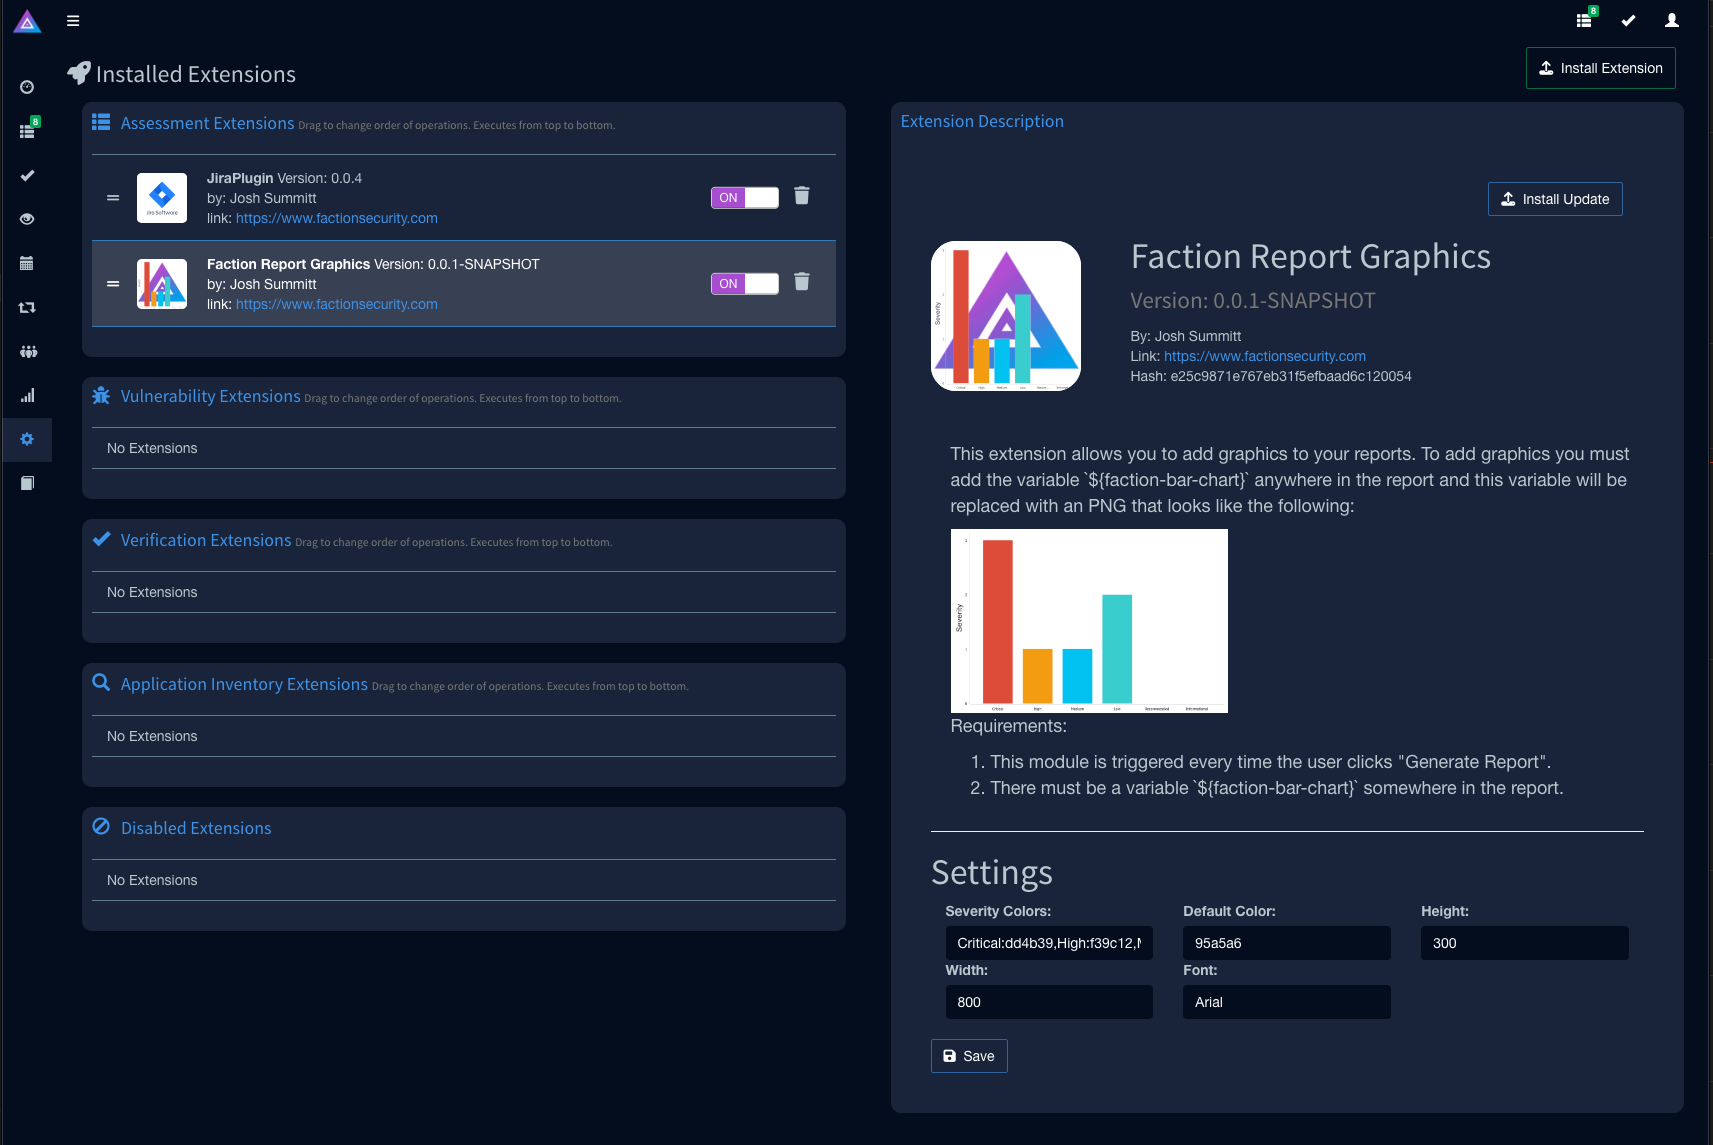 Relatório gerado com gráficos: