
 f0ng/log4j2burpscanner
CVE-2021-44228 Log4j2 BurpSuite Scanner, personalize a API do ceye.io ou outras APIs, incluindo redes internas

Grupo de discussão
Se o QR code expirar, adicione o WeChat f-f0ng com a observação log4j2burpscanner交流
Siga a conta pública da página inicial (only security), responda log4j2burpscanner para obter o endereço de download
prefixparam
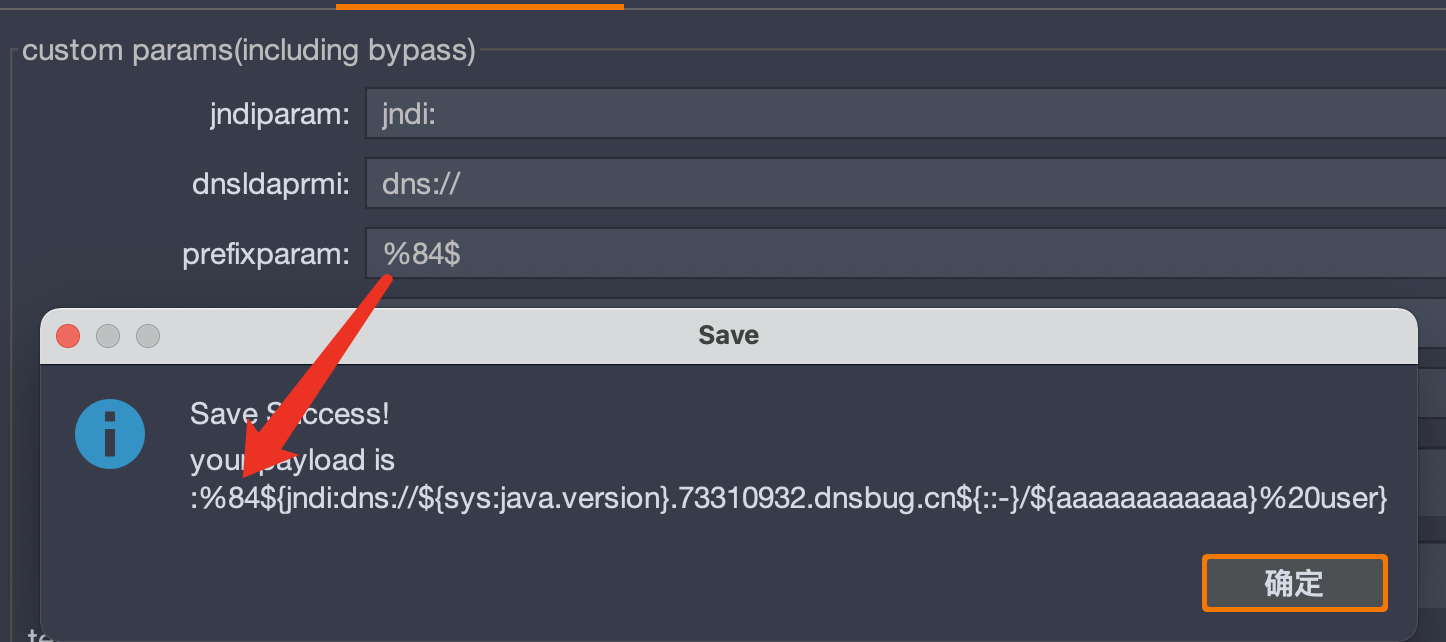
suffixparamisusepointBypas, alterar para parâmetro personalizado
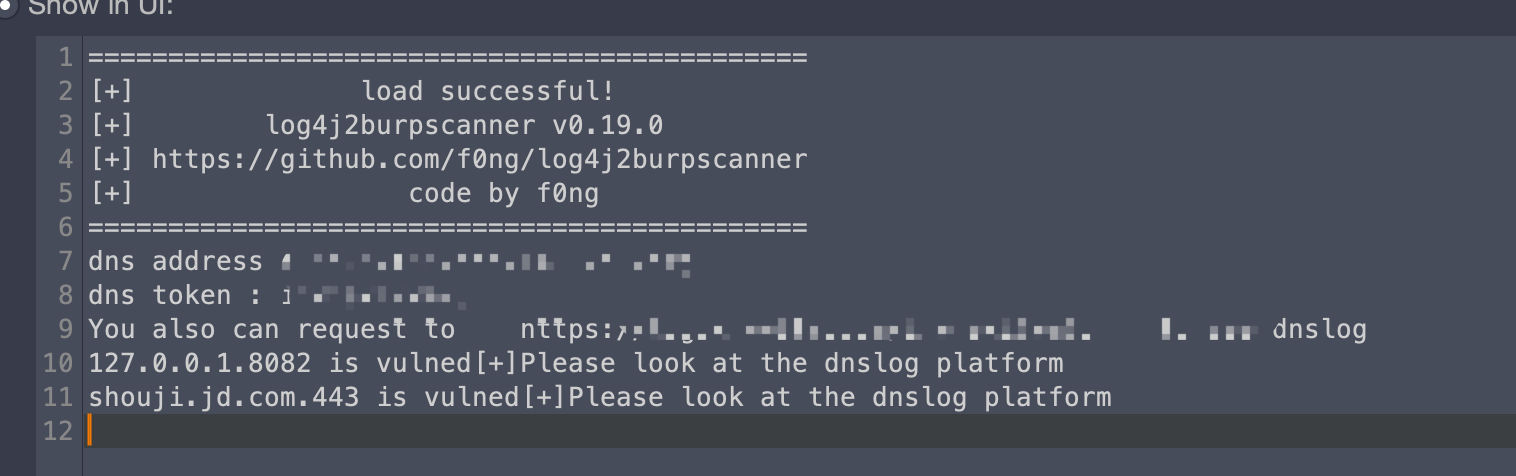
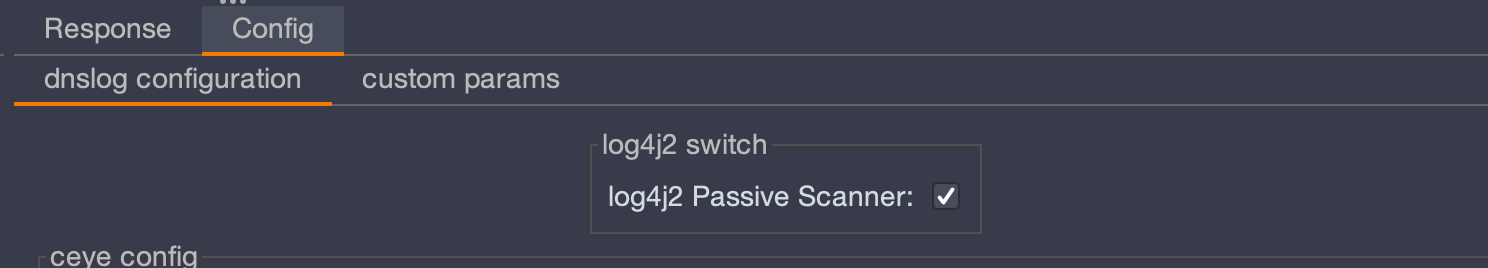
Send to log4j2 Scanner o payload de bypass de jndi: é usado para testes. Atualmente, inclui os seguintes três tipos: j${::-n}di:, jn${env::-}di:, j${sys:k5:-nD}${lower:i${web:k5:-:}}log4j2 Passive Scanner, adicionar o botão de menu do log4j2 Scanner Send to log4j2 Scanner
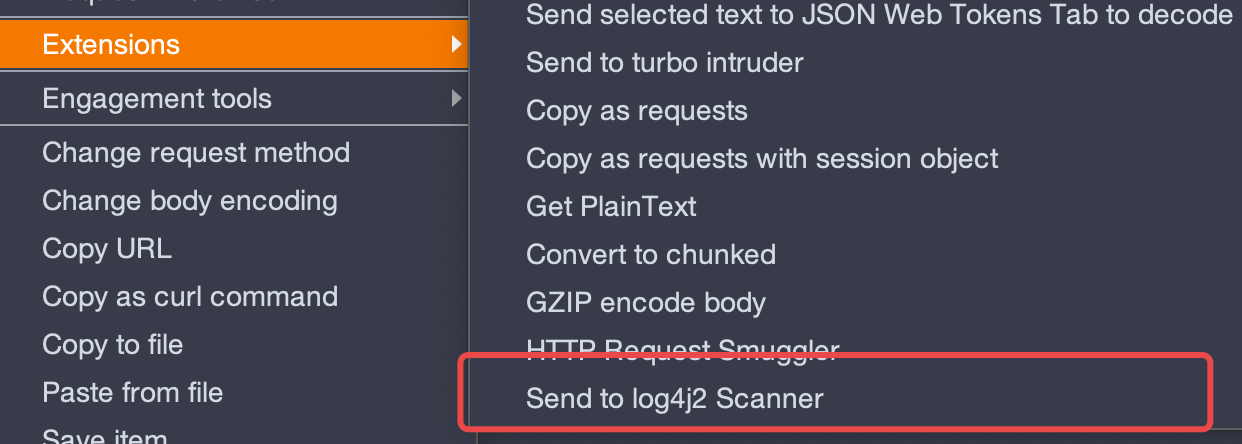
atualizar o parâmetro de payload, adicionar string de caracteres aleatória, distinguir entre o mesmo site e o mesmo caminho; otimizar o problema do %20
reconhecer o tipo multipart/form-data e o tipo xml
corrigir problema de parâmetro ao criar o arquivo properties inicial

Se não houver outras boas ferramentas de dnslog para intranet para substituir, você pode vincular as ferramentas de KpLi0rn https://github.com/KpLi0rn/Log4j2Scan


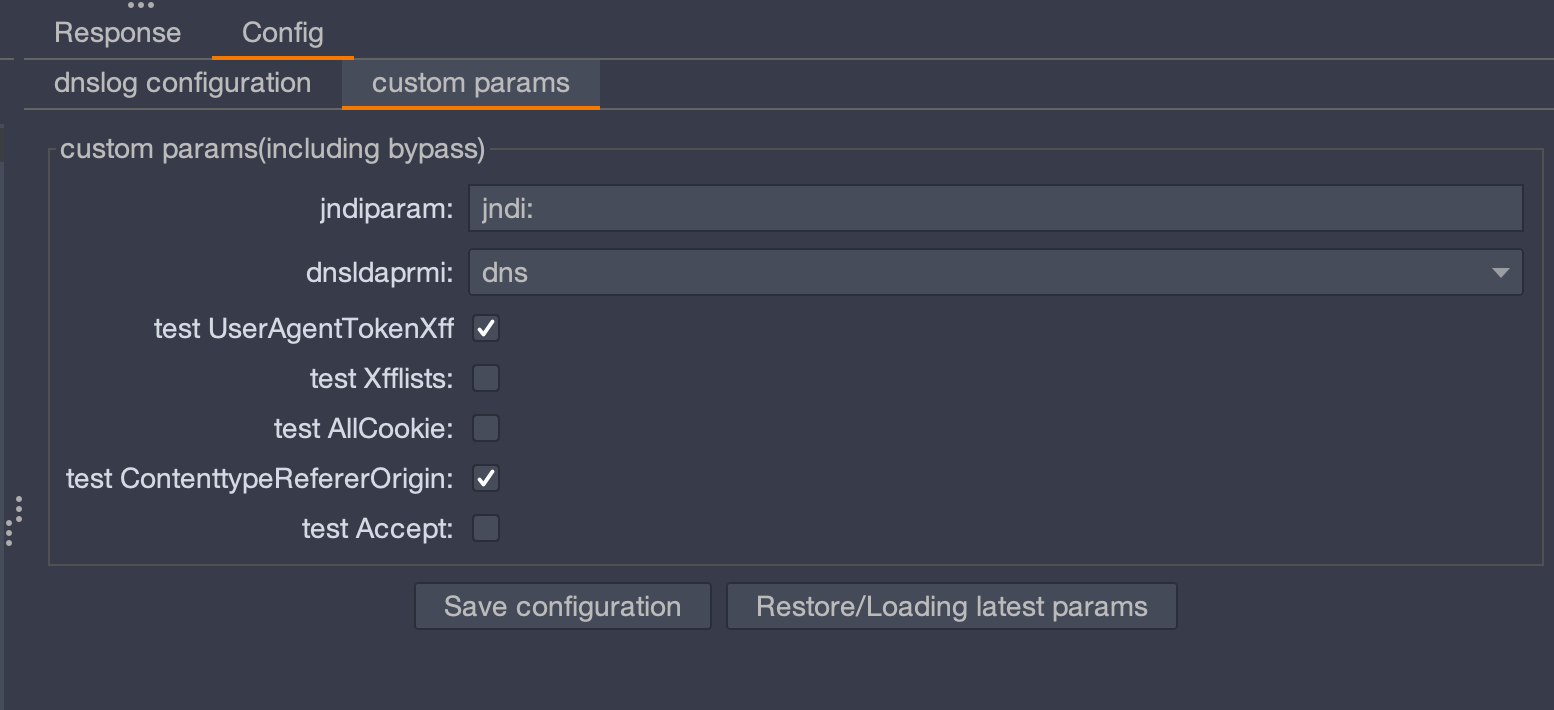
adicionar o parâmetro dnsldaprmi (dns, ldap, rmi), padrão dns
adicionar o parâmetro isContenttypeRefererOrigin e o parâmetro isAccept
O parâmetro isContenttypeRefererOrigin (se deve testar Content-Type, Referer, Origin) está desativado por padrão
O parâmetro isAccept (se deve testar Accept-Language, Accept, Accept-Encoding) está desativado por padrão
jndi:, mas o efeito não é bom; use com cautelamétodos de bypass de jndi: https://twitter.com/ymzkei5/status/1469765165348704256
log.xn--9tr.com à lista de permissões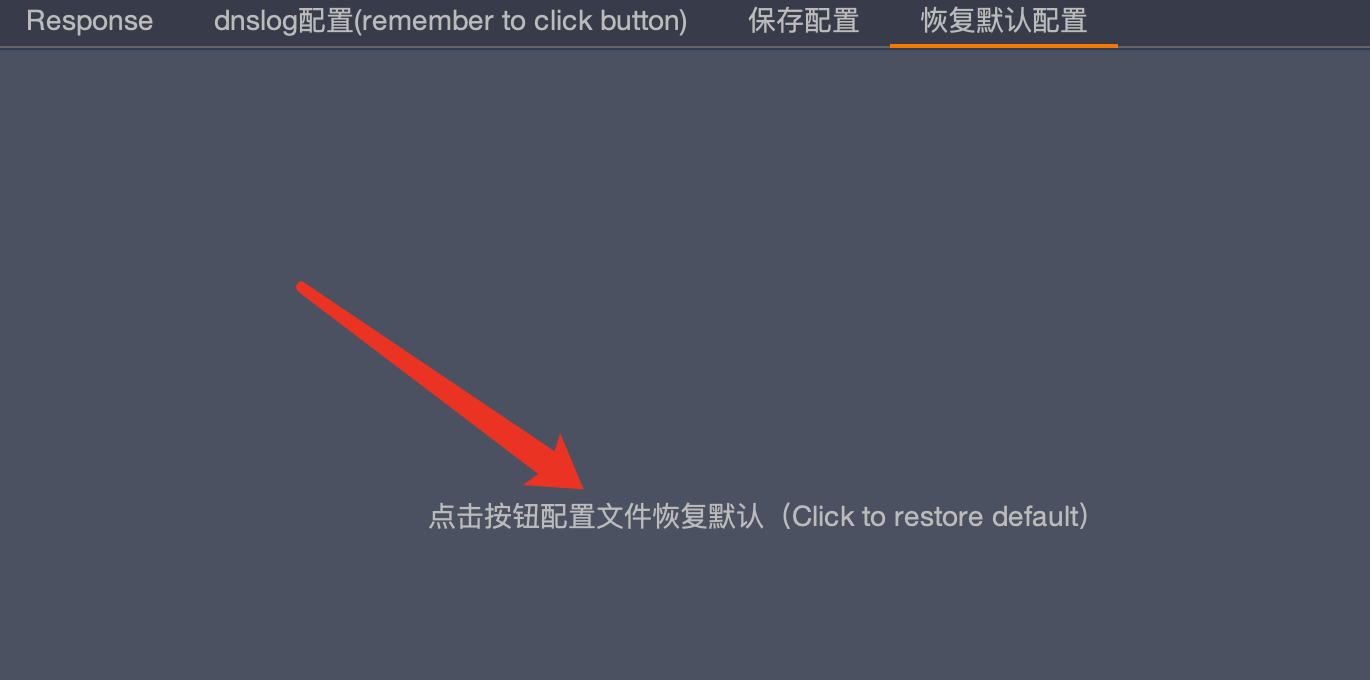
adicionar bypass do rc1, adicionar espaço ao payload
mais preciso
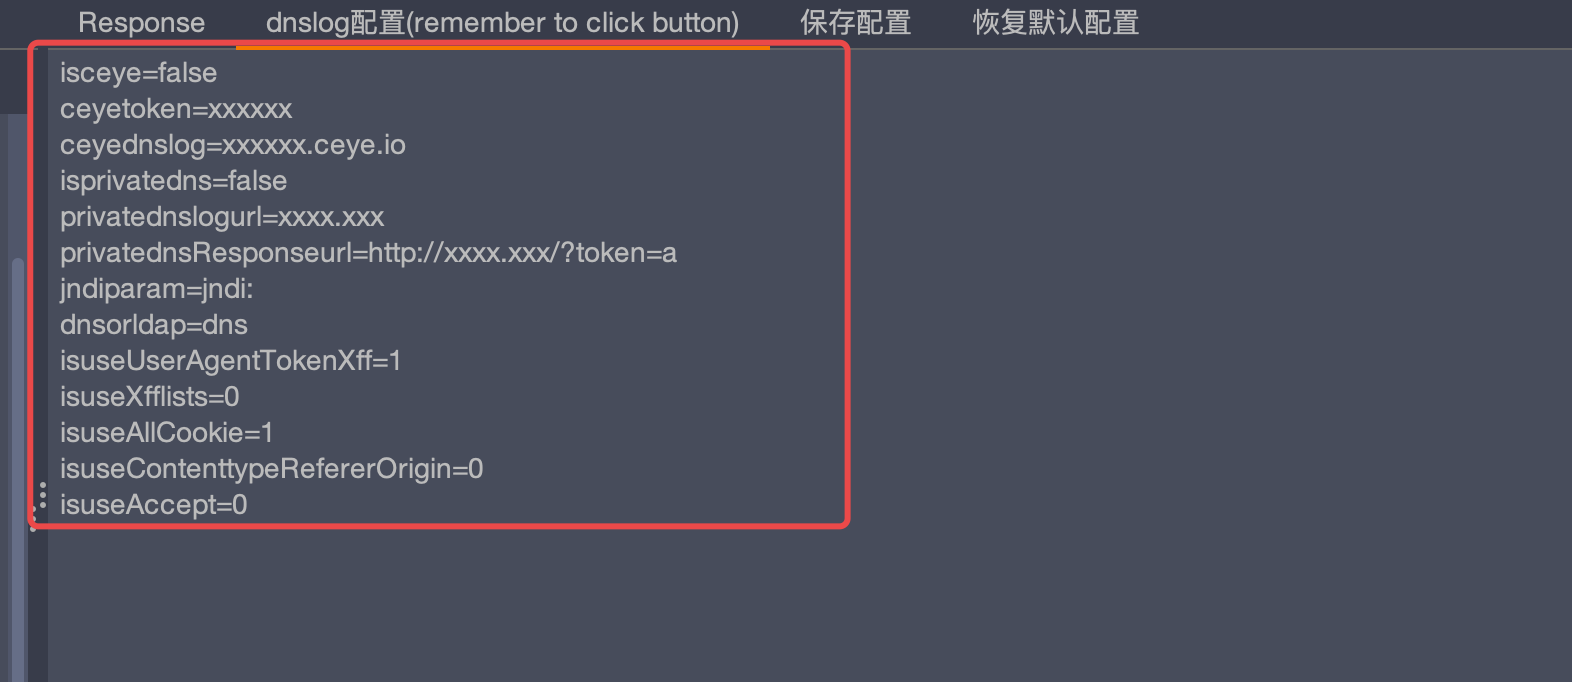
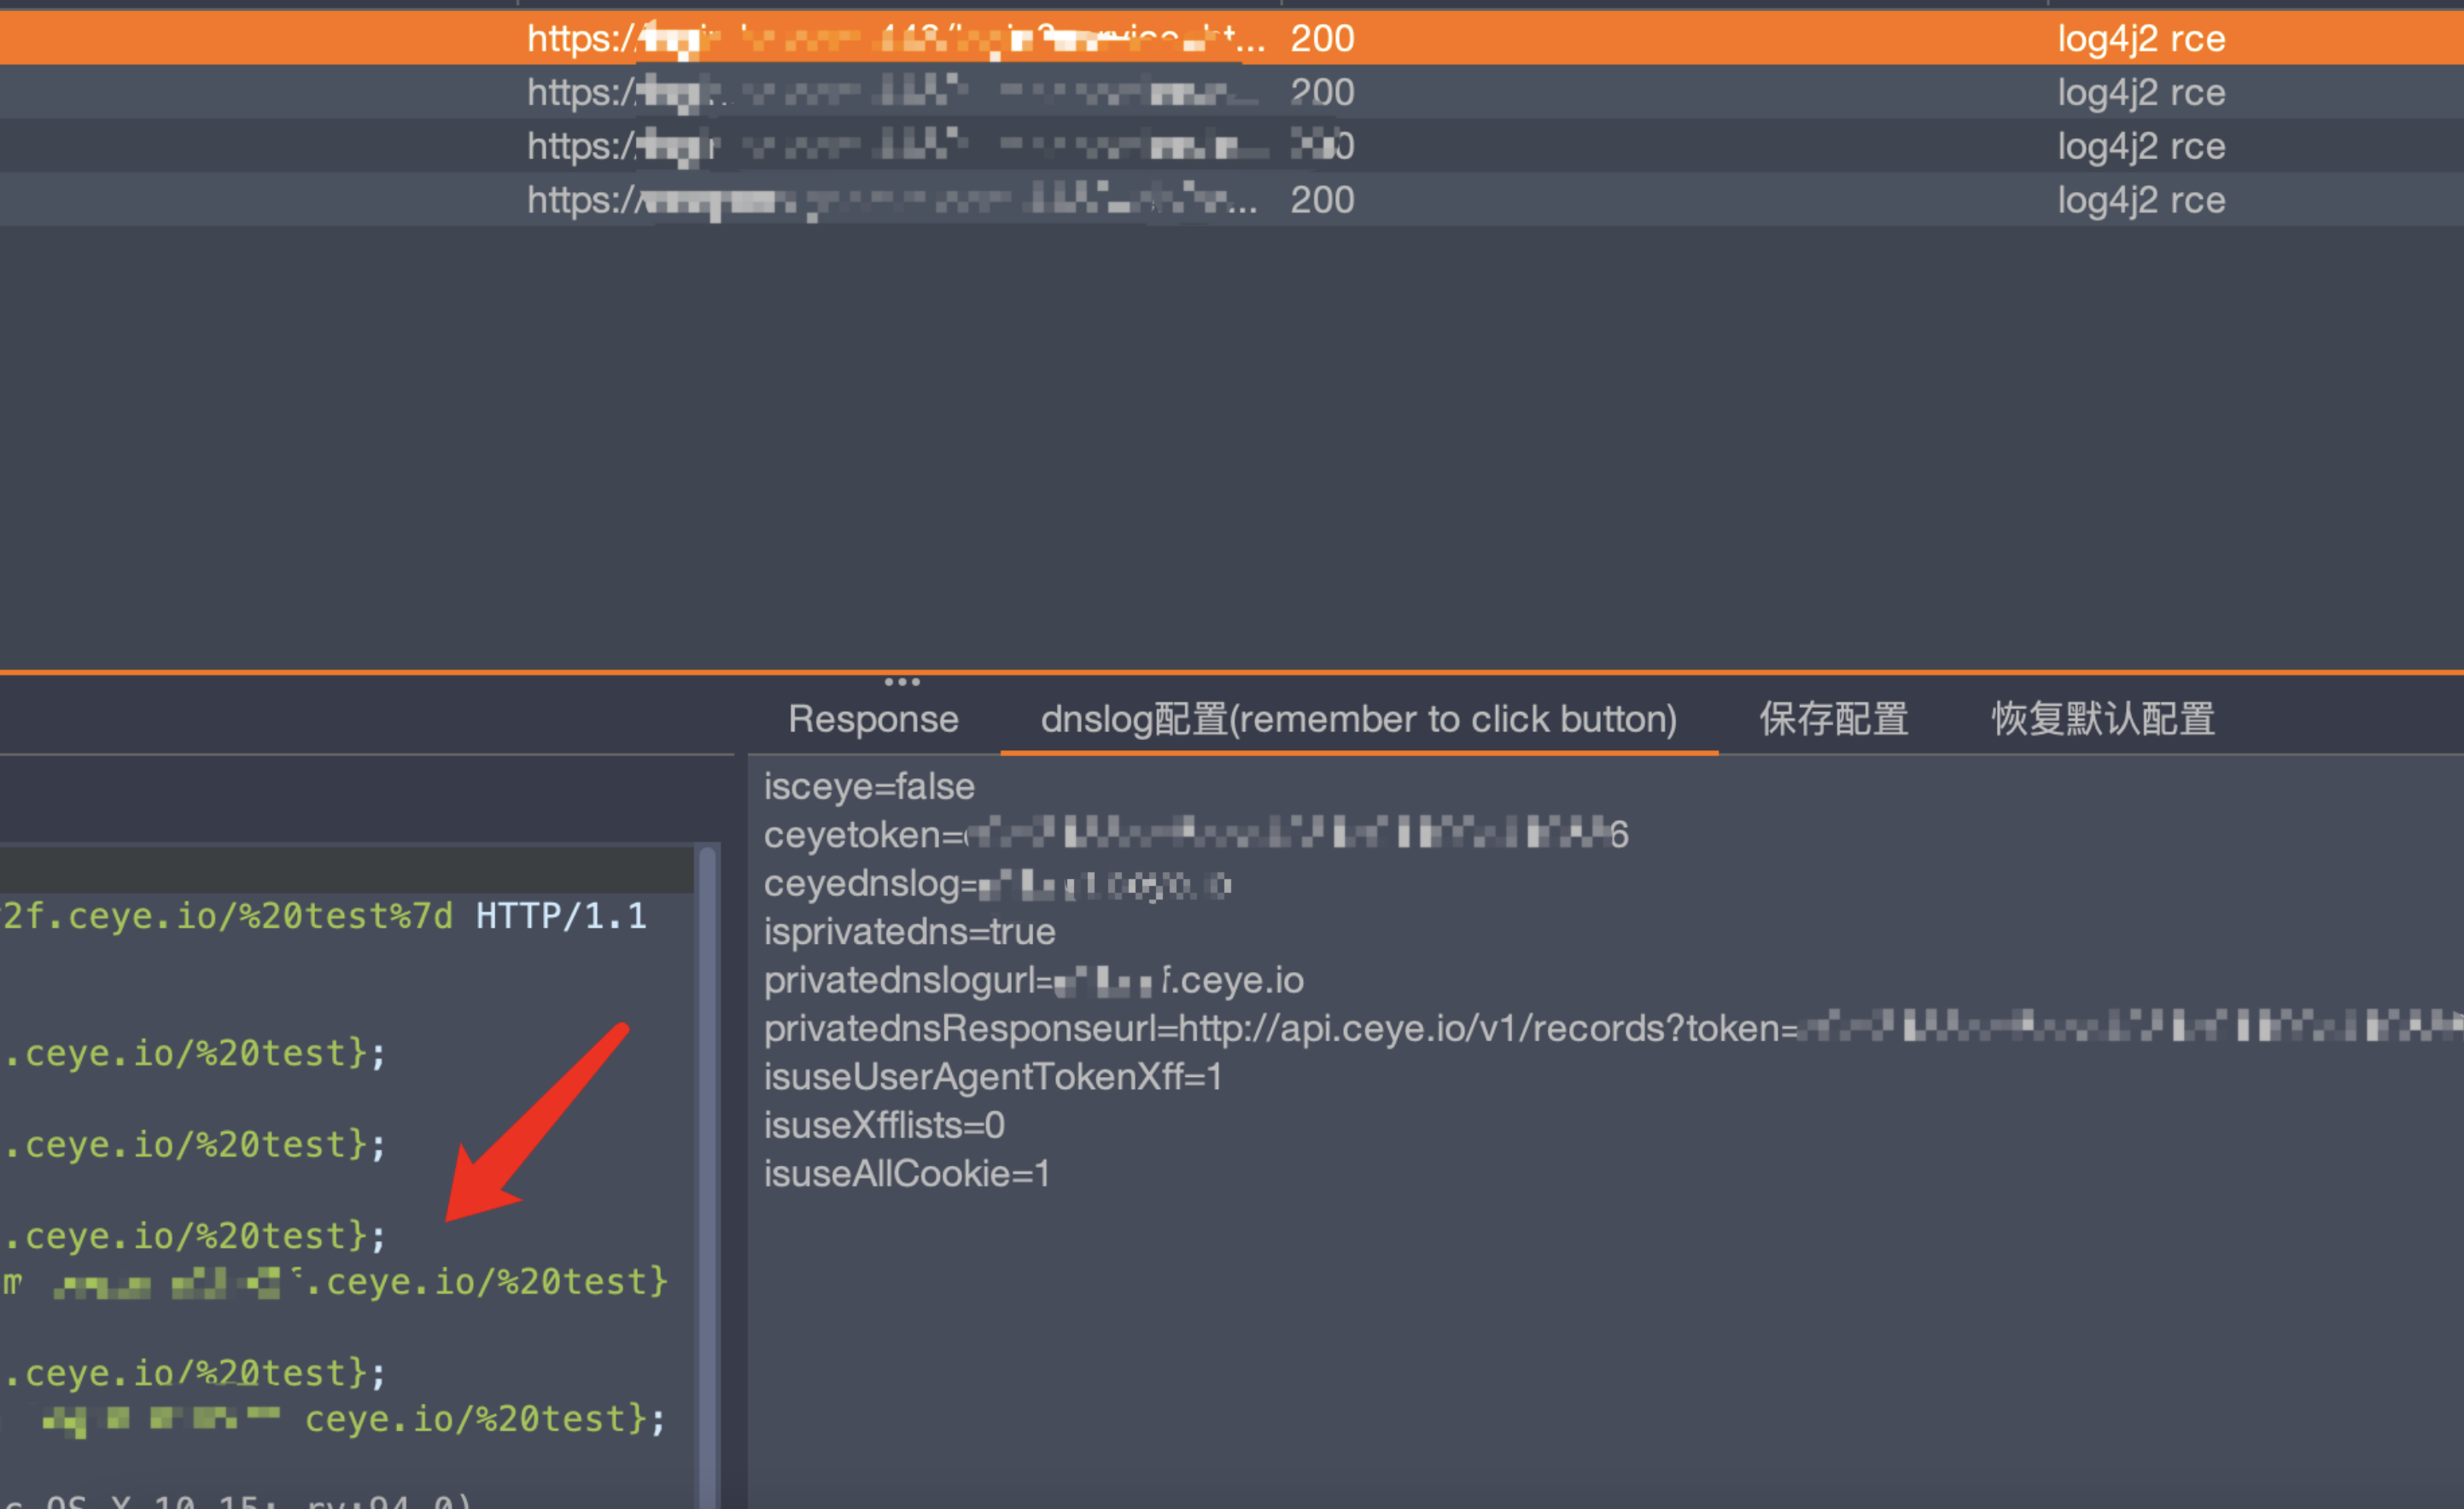
adicionar API de dnslog para intranet; pode personalizar a API do ceye.io ou outras APIs, incluindo redes internas
Parâmetro 1: isprivatedns (se deve usar a API de DNS privado)
Parâmetro 2: privatednslogurl (endereço de dnslog interno)
Parâmetro 3: privatednslogurl (endereço de resposta do dnslog interno)
Parâmetro 4: isuseUserAgenttokenXff (se deve testar User-agent, token, X-Forward-for, X-Client-IP) ativado por padrão
Parâmetro 5: isuseXfflists (se deve testar listas xff, incluindo outros xff) desativado por padrão
Parâmetro 6: isuseAllCookie (se deve testar todos os cookies) ativado por padrão
0x01 Mais preciso

0x02 Adicionar API de dnslog para intranet; pode personalizar a API do ceye.io ou outras APIs, incluindo redes internas
Como não tenho um endereço de dnslog para intranet, aqui eu uso o ceye.io para testar

Basta garantir a conectividade entre a intranet e o endereço de dnslog da intranet, e entre a intranet e o endereço de resposta do dnslog
0x03 Adicionar parâmetros controláveis para controlar o payload
