Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/evildevill/devil
Frameworks de Testes de PenetraçãoFerramentas de PhishingFrameworks de ExploraçãoOSINT para Engenharia SocialAtaques de SenhaScripting e AutomaçãoColeta de InformaçõesEngenharia Social
GitHubevildevill/devil

Devil

Framework de shell com menu que agrupa ataques de força bruta a logins, coleta de dados de listas de amigos e perfis, e módulos automatizados de captura de contas do Facebook para Kali Linux e Termux.

98714022há 4 anosRevisado pelo Kitploit
Ver RepositórioSite
Compartilhar

Obrigado-🙏🏼

selo de visitante

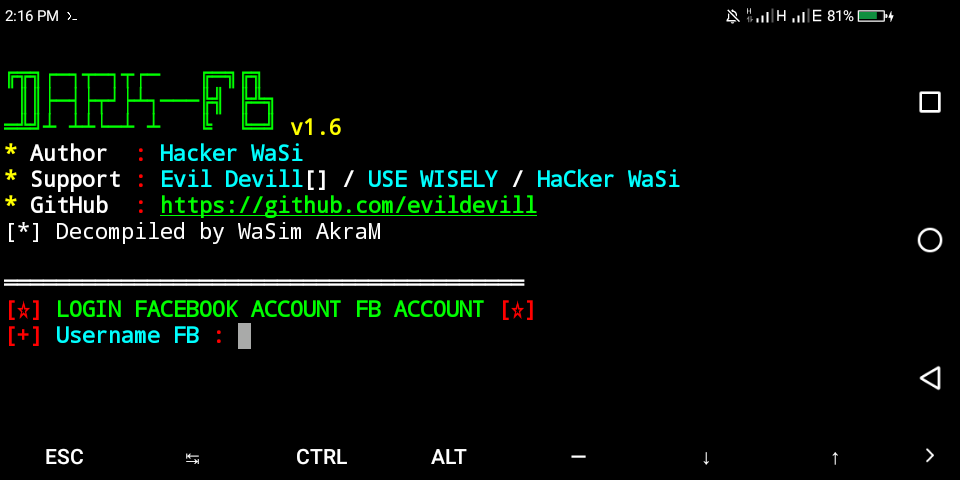
Evil Devill (Ferramenta de Hacking do Facebook Devil)

username hacker password wasii

Evil-Devil


Sobre a Ferramenta Devil

As ferramentas para Facebook estão cada vez mais acessíveis aos iniciantes, e a Devil Tool
é um framework de ferramentas sérias de captura de contas do Facebook que podem ser exploradas facilmente a partir dele.
Esta ferramenta poderosa e simples pode ser usada para tudo, desde instalar novos complementos até capturar
contas do Facebook em questão de segundos. Além disso, é fácil de instalar, configurar e utilizar.

Primeiros passos

Requisitos de sistema

  • O Devil Framework suporta apenas dois sistemas operacionais.
O Devil Framework suporta apenas dois 
sistemas operacionais - Kali Linux e Termux!

Instalação da Ferramenta Devil

> apt-get update -y

> apt-get install python2 -y

> pip2 install mechanize

> pip2 install requests

> apt-get install git -y

> git clone https://github.com/evildevill/Devil.git

> cd Devil

> chmod +x *

> python2 wasi.py 

Além disso, não recomendamos alterar o código-fonte do ehtools porque
ele é muito complexo e você pode estragar algo e prejudicar o framework!

Execução do Devil Framework

Para executar o Devil Framework, você deve
executar o seguinte comando.

python2 Devil.py


Por que o Devil Framework

  • Mais de 38 ferramentas para pentesting instaladas por padrão.
Mais de 38 opções instaladas por padrão 
que você pode encontrar no Devil, são ferramentas como 
MetaSploit, Pupy e outras ferramentas!
  • Proteção por senha e criptografia de configuração.
Na versão 2.1.6 adicionamos proteção por senha, adicionamos
para usuários que acham que seu amigo ou pais vão
se transformar em Devil e vão removê-lo ou destruí-lo. Apenas para essas
pessoas criamos a proteção por senha do Devil Framework.

Inscreva-se em Nosso Canal do YouTube

devil-yellow

Aviso legal do Devil Framework

O uso do Devil Framework para atacar alvos sem consentimento mútuo prévio é ilegal.
É responsabilidade do usuário final obedecer a todas as leis locais, estaduais, federais e internacionais aplicáveis.
Os desenvolvedores não assumem qualquer responsabilidade e não são responsáveis por qualquer uso indevido ou dano causado por este programa.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →