Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-45600 — Exploit de prova de conceito para vulnerabilidade de injeção de comandos em roteadores Aztech WMB250AC, permitindo escalonamento de privilégio autenticado para shell root através de parâmetro GET não sanitizado. | Kitploit
Ferramentas/GitHubGitHub/ethancunt/cve-2022-45600
Segurança de Sistemas EmbarcadosEscalada de PrivilégiosSegurança IoTAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e Controle
GitHubethancunt/cve-2022-45600

CVE-2022-45600

Exploit de prova de conceito para vulnerabilidade de injeção de comandos em roteadores Aztech WMB250AC, permitindo escalonamento de privilégio autenticado para shell root através de parâmetro GET não sanitizado.

29há 3 anosAinda não revisado
Compartilhar
Ver Repositório

CVE-2022-45600

CVE URL:https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2022-45600
Reportado por:TanYeeTat
Produto:Aztech WMB250AC Wireless Mesh Routers
Firmware afetado:2020 Release (topaz-linux.lzma.img)
Download do firmware:código fechado

aztech-wmb250ac

product-aztech-kylaconnect-site

Manual do Produto: https://kylaconnect.com/download-center/

A vulnerabilidade foi reportada à equipe de segurança da Aztech via [email protected] em 7 de junho de 2022, sem resposta até 21 de fevereiro de 2023

  • Divulgação de Vulnerabilidade da Kylaconnect

Detalhes da Vulnerabilidade

Existe uma vulnerabilidade de Injeção de Comandos (que leva à Escalação de Privilégios) em várias páginas web (listadas abaixo), que permite que um usuário autenticado via web execute comandos shell arbitrários no dispositivo como o usuário root. A conta de usuário root não pôde ser acessada por nenhum outro método convencional (ex.: Telnet), e foi bloqueada pela configuração do firmware. Esta vulnerabilidade contorna essa configuração e eleva os privilégios de um atacante para root.

Lista de páginas web afetadas

  • Linha 283 em status_wireless.php
  • Linha 54 em config_wps.php
  • Linha 81 em assoc_table.php
  • Linha 55 em config_macfilter.php
  • Linha 54 em config_wps.php

Há uma falta de validação e sanitização de entrada na lista acima de páginas web afetando o processamento de um parâmetro GET, id, que é alimentado em um comando shell executado como usuário root. A injeção de comando é realizada terminando o comando shell legítimo precedente com um ponto e vírgula ;, seguido por um comando shell arbitrário para injetar.
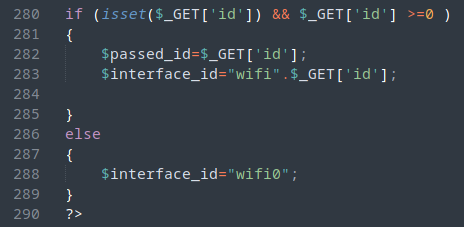
retrieving-id-param

Trecho de recuperação do parâmetro GET id

  • o valor de id é armazenado na variável interface_id

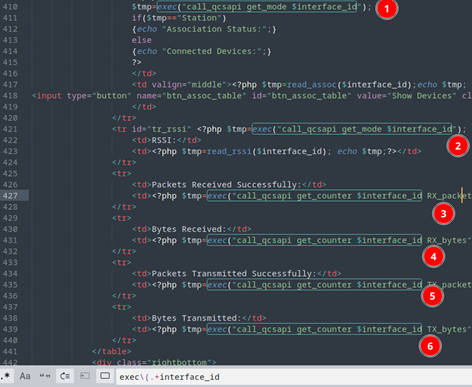
all-exec-calls-with-id

Mais adiante nos códigos PHP, o interface_id é passado para múltiplas chamadas exec() sem validação ou sanitização

Prova de Conceito

Os passos a seguir listam como reproduzir esta vulnerabilidade

  1. Iniciar o produto fisicamente ou emulado
  2. Modificar as credenciais do script bash da PoC para autenticar no serviço web
  3. Executar o script bash da PoC para obter um shell root no dispositivo
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →