
 enemy-submarine/pidrila
Analisador de Links Interativo, Rápido e Inteligente Orientado para a Deep Web em Python

Lançamento Atual: v0.1.0 (2020.11.08)
PIDRILA: Python Interactive Deepweb-oriented Rapid Intelligent Link Analyzer é um protótipo de scanner de caminho web assíncrono muito rápido desenvolvido pela equipe BrightSearch para todos os stalkers éticos da rede.
git clone https://github.com/enemy-submarine/pidrila.git
cd pidrila
python3 pidrila.py -u <URL>
Usage: pidrila.py [OPTIONS]

Options:
  -U, --user-agent TEXT           User-Agent
  -t, --timeout INTEGER           Request timeout  [default: 30]
  -A, --auth TEXT                 Basic HTTP auth, i.e. login:password
  -M, --max-connections-per-host INTEGER
                                  How many simultaneous connections should we
                                  open (per each host)  [default: 16]

  -m, --max-connections INTEGER   How many simultaneous connections should we
                                  open  [default: 128]

  -p, --proxy TEXT                Proxy address, like socks5h://127.0.0.1:9050
  -p, --pathlist FILENAME         Path list
  -L, --url-list FILENAME         Target URL list
  -u, --url TEXT                  Target URL, option is mutually exclusive
                                  with url_list  [required]

  -l, --logs DIRECTORY            Destination directory for the logs
  --http-method [head|get]        HTTP method: GET or HEAD  [default: get]
  --help                          Show this message and exit.
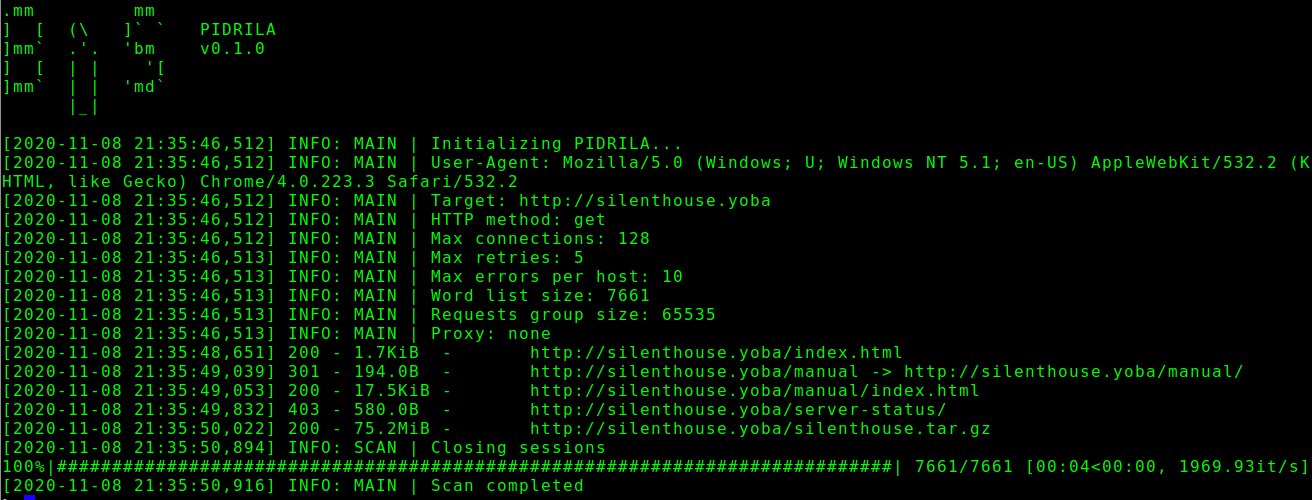
Escanear um único site clearweb
python3 ./pidrila.py -u http://silenthouse.yoba -M 128
Escanear um único site onion
python3 ./pidrila.py -u http://zqktlwi4fecvo6ro.onion -m 16 -M 16 --proxy=socks5h://127.0.0.1:9050
Escaneamento em lote rápido com User-Agent personalizado
python3 ./pidrila.py -m 2048 -L darkweb_sites_list.txt --user-agent "Pantusha/2.0 (4.2BSD)"
Licença: GNU General Public License, versão 2
