
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
ThePhish — ThePhish: uma ferramenta automatizada de análise de e-mails de phishing | Kitploit
Ferramentas/GitHubGitHub/emalderson/thephish
Gerenciamento de Indicadores de Comprometimento (IOC)Ferramentas de PhishingPhishingAnálise de MalwareForensia DigitalInteligência de AmeaçasResposta a IncidentesSegurança de Email
GitHubemalderson/thephish

ThePhish

ThePhish: uma ferramenta automatizada de análise de e-mails de phishing
Ver Repositório
1.4k19826há 2 anosRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

ThePhish

ThePhish é uma ferramenta automatizada de análise de e-mails de phishing baseada em TheHive, Cortex e MISP. É uma aplicação web escrita em Python 3 e baseada em Flask que automatiza todo o processo de análise, desde a extração de observáveis do cabeçalho e do corpo de um e-mail até a elaboração de um veredito que é final na maioria dos casos. Além disso, permite que o analista intervenha no processo de análise e obtenha mais detalhes sobre o e-mail sendo analisado, se necessário. Para interagir com TheHive e Cortex, utiliza TheHive4py e Cortex4py, que são os clientes Python API que permitem usar as APIs REST disponibilizadas por TheHive e Cortex, respectivamente.

OS made-with-python Docker Maintenance GitHub Documentation

Índice

  • Visão geral
  • Exemplo de uso do ThePhish
    • Um usuário envia um e-mail para o ThePhish
    • O analista analisa o e-mail
  • Implementação
  • Instalação
    • Instalar usando Docker e Docker Compose
    • Instalar do zero
  • Configurar os analisadores
    • Configurar os níveis dos analisadores
    • Analisadores testados
    • Habilitar o analisador MISP
    • Habilitar o analisador Yara
  • Habilitar o respondedor Mailer
  • Usar a lista de permissões
  • Contribuição para TheHive4py
  • Contribuição para Cortex-Analyzers
  • Licença
  • Publicações acadêmicas
  • Quem fala sobre o ThePhish
  • Repositórios GitHub que mencionam o ThePhish
  • Créditos

Visão geral

O diagrama a seguir mostra como o ThePhish funciona em alto nível:
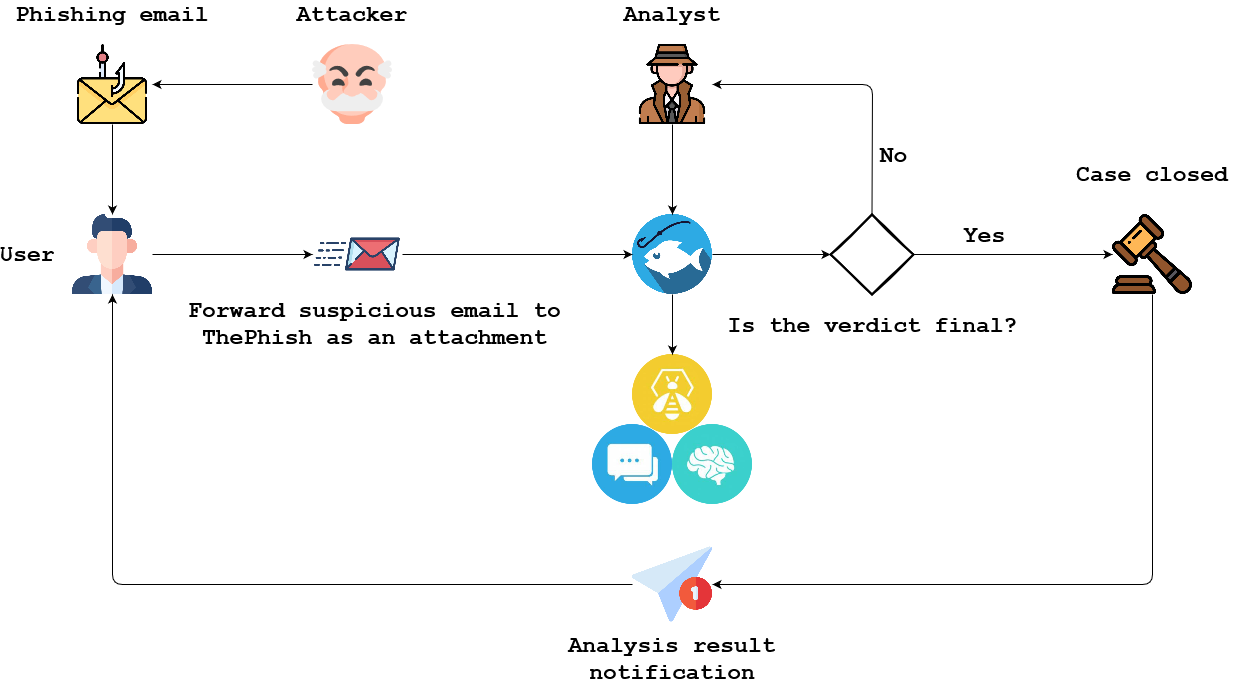
  1. Um atacante inicia uma campanha de phishing e envia um e-mail de phishing para um usuário.
  2. Um usuário que recebe tal e-mail pode enviá-lo como anexo para a caixa de correio usada pelo ThePhish.
  3. O analista interage com o ThePhish e seleciona o e-mail a ser analisado.
  4. O ThePhish extrai todos os observáveis do e-mail e cria um caso no TheHive. Os observáveis são analisados graças ao Cortex e seus analisadores.
  5. O ThePhish calcula um veredito com base nos vereditos dos analisadores.
  6. Se o veredito for final, o caso é encerrado e o usuário é notificado. Além disso, se for um e-mail malicioso, o caso é exportado para o MISP.
  7. Se o veredito não for final, é necessária a intervenção do analista. Ele deve revisar o caso no TheHive juntamente com os resultados fornecidos pelos vários analisadores para formular um veredito; em seguida, pode enviar a notificação ao usuário, opcionalmente exportar o caso para o MISP e encerrar o caso.

Exemplo de uso do ThePhish

Este exemplo tem como objetivo demonstrar como um usuário pode enviar um e-mail para o ThePhish para ser analisado e como um analista pode efetivamente analisar esse e-mail usando o ThePhish.

Um usuário envia um e-mail para o ThePhish

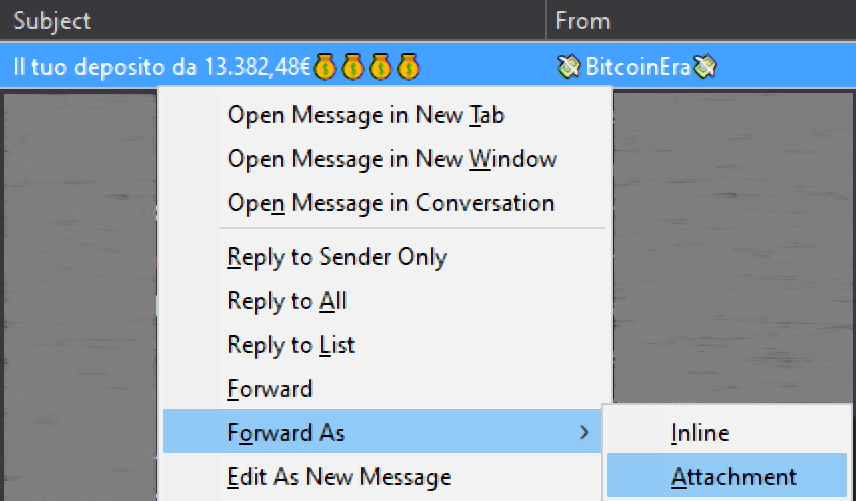
Um usuário pode enviar um e-mail para o endereço de e-mail usado pelo ThePhish para buscar os e-mails a serem analisados. O e-mail deve ser encaminhado como anexo no formato EML para evitar a contaminação do cabeçalho do e-mail. Neste caso, o cliente de e-mail utilizado é o Mozilla Thunderbird e o endereço de e-mail usado é um endereço Gmail.
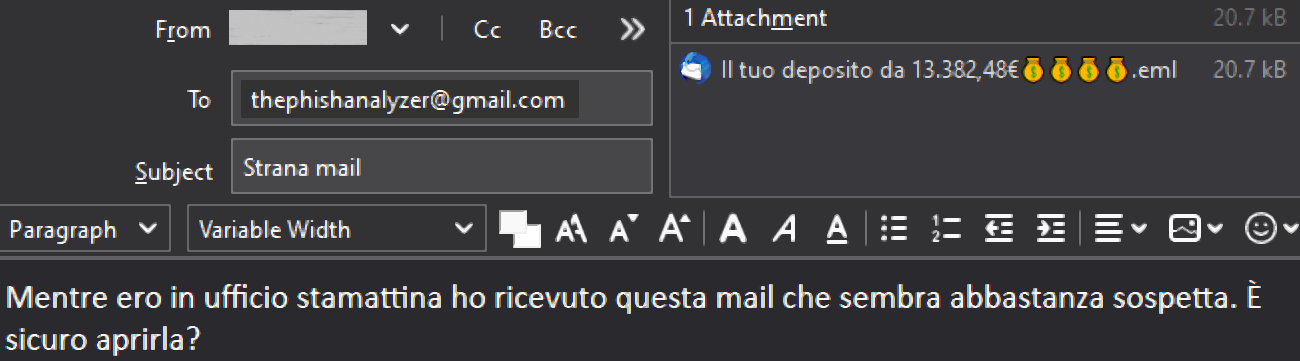
O analista analisa o e-mail

O analista navega para a página web do ThePhish e clica no botão "Listar e-mails" para obter a lista de e-mails a serem analisados.
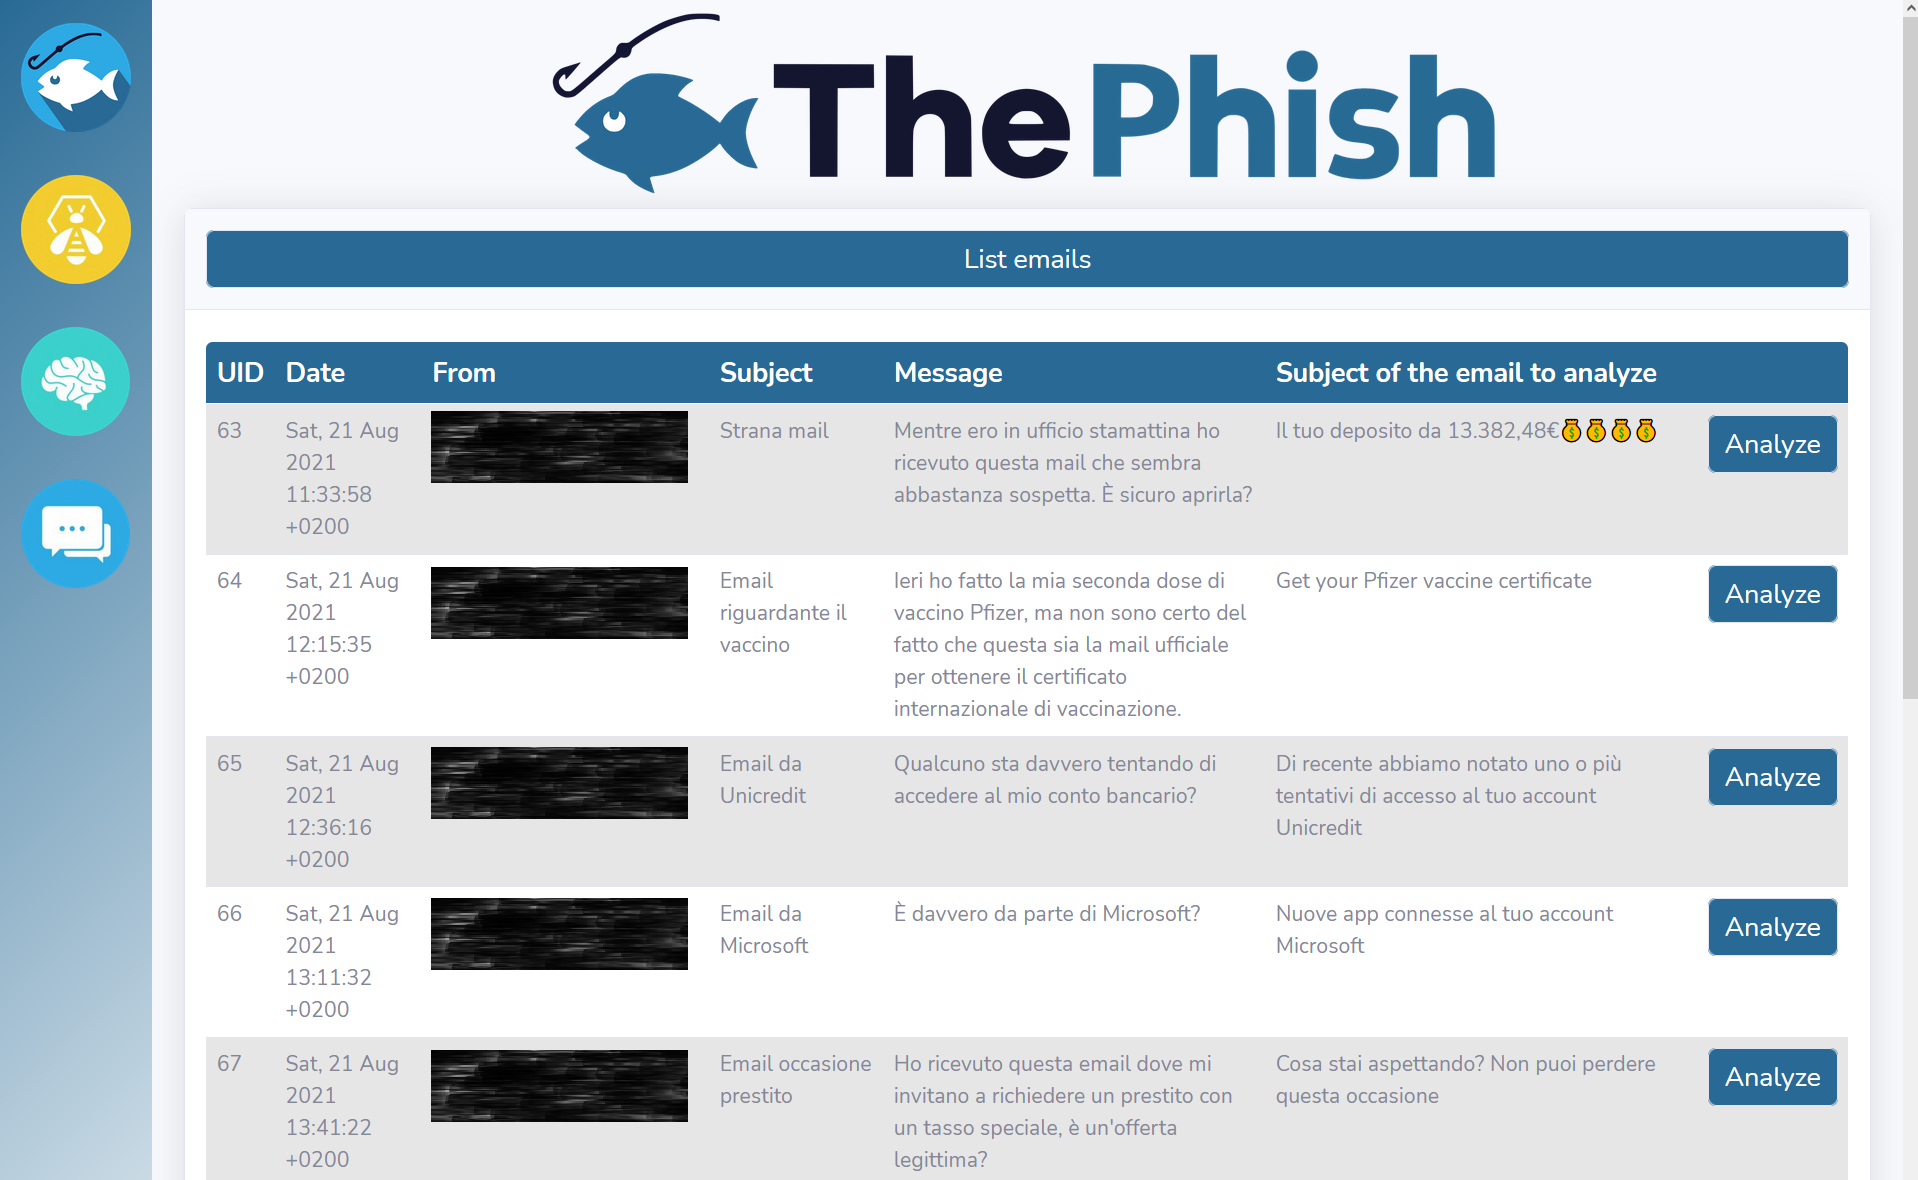
Quando o analista clica no botão "Analisar" relacionado ao e-mail selecionado, a análise é iniciada e seu progresso é exibido na interface web.
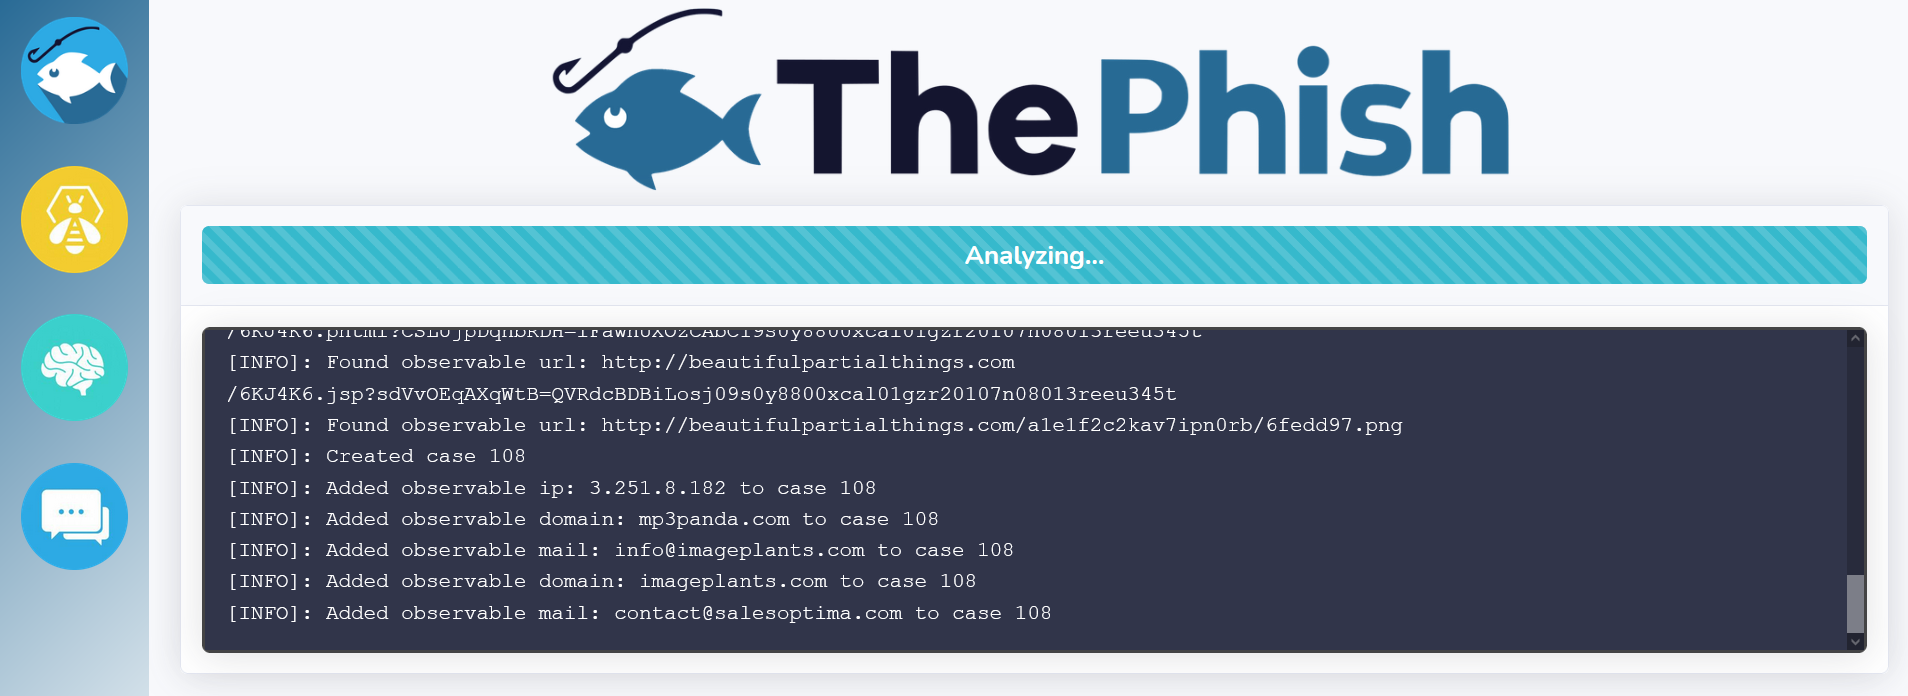
Enquanto isso, o ThePhish extrai os observáveis (URLs, domínios, endereços IP, endereços de e-mail, anexos e hashes desses anexos) do e-mail e em seguida interage com o TheHive para criar o caso.
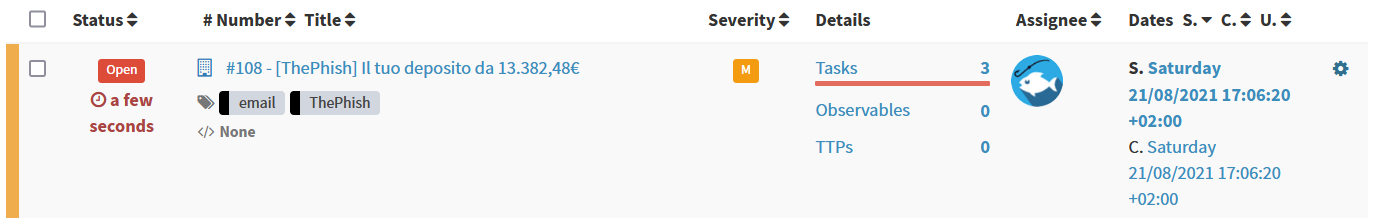
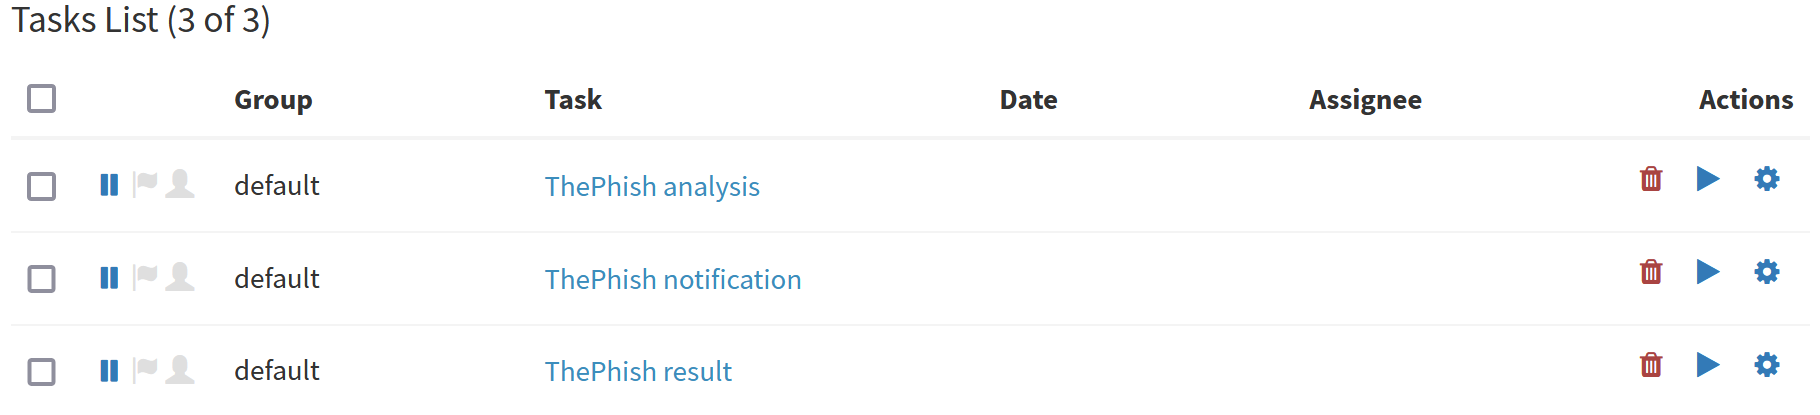
Três tarefas são criadas dentro do caso.
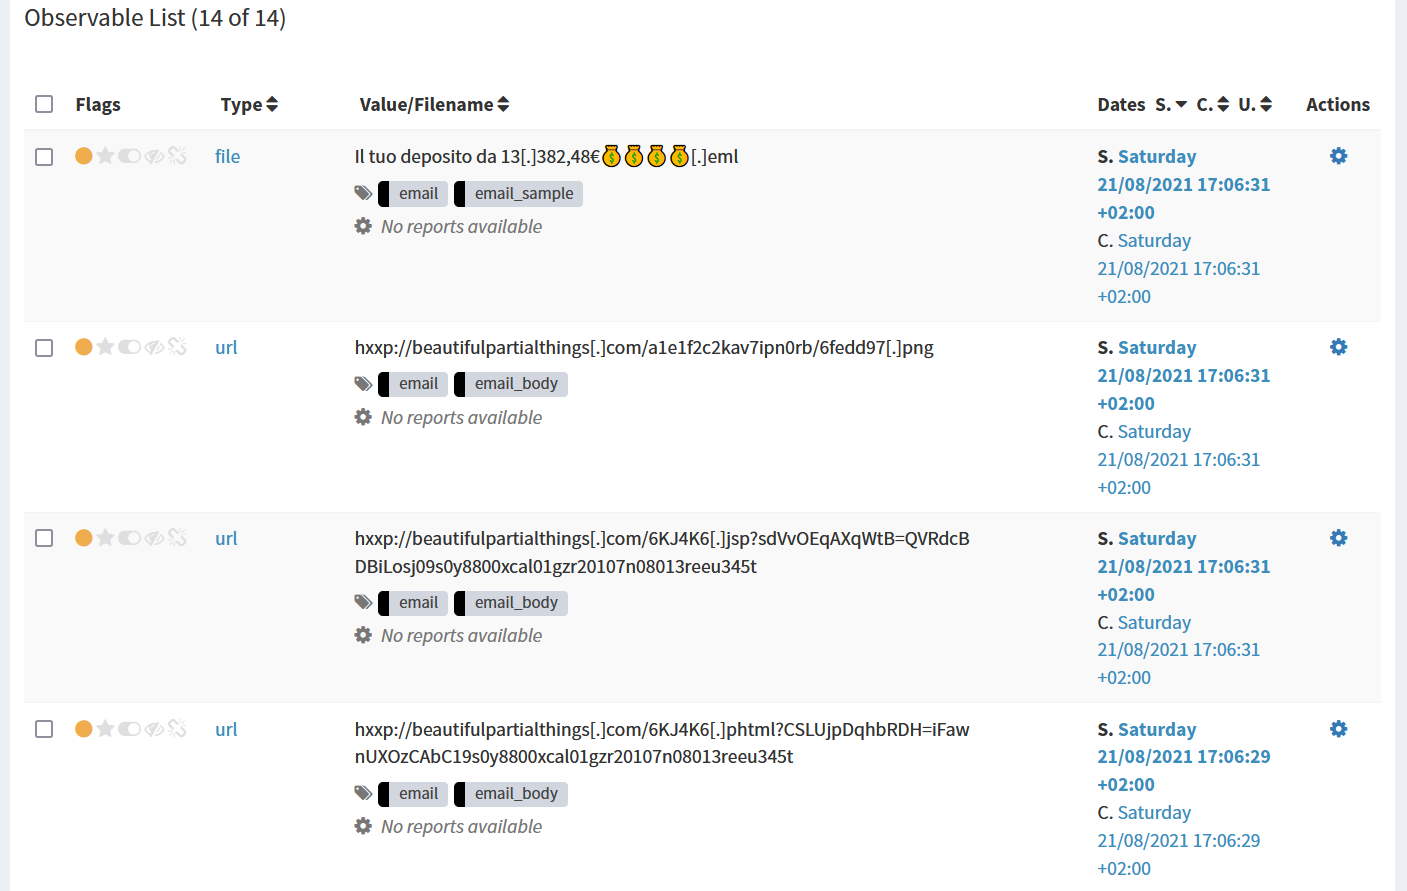
Em seguida, o ThePhish começa a adicionar os observáveis extraídos ao caso.
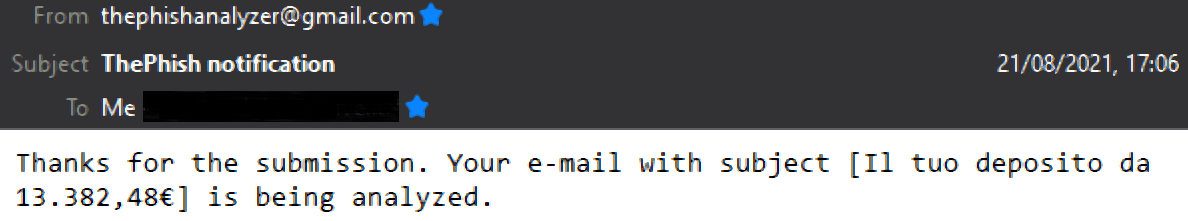
Neste ponto, o usuário é notificado por e-mail que a análise foi iniciada, graças ao respondedor Mailer.
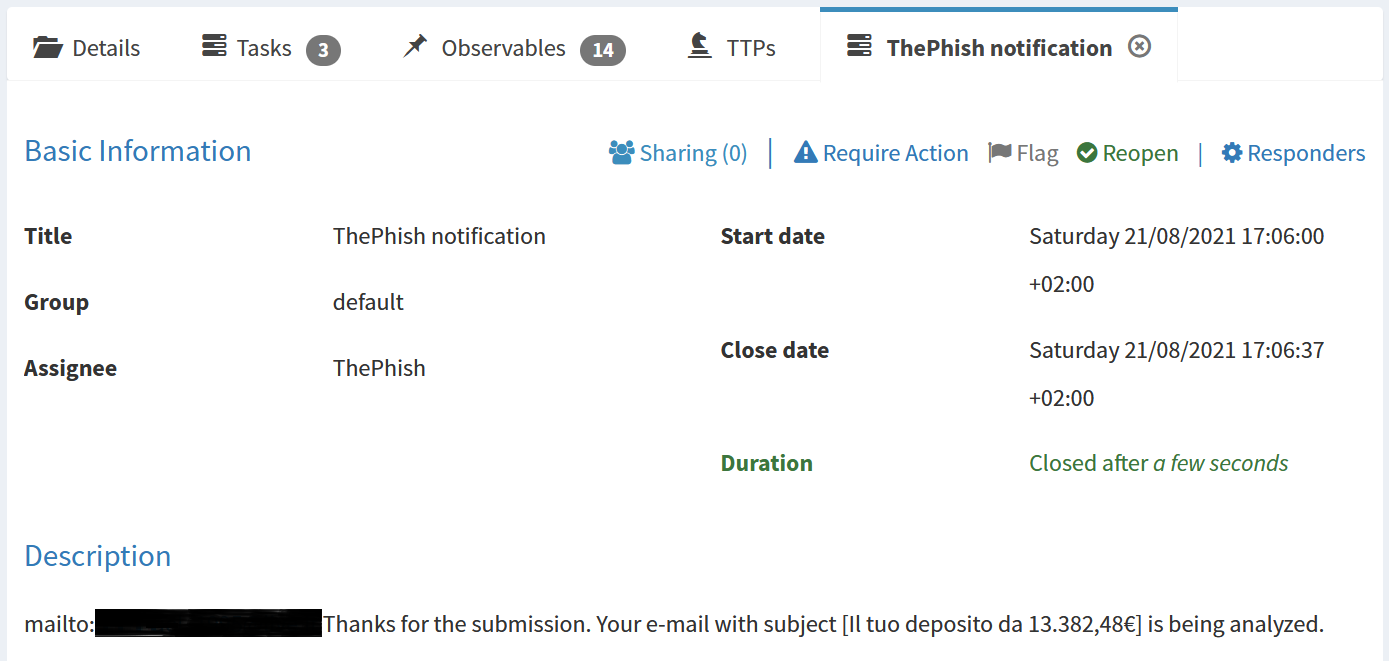
A descrição da primeira tarefa permite que o respondedor Mailer envie a notificação por e-mail.
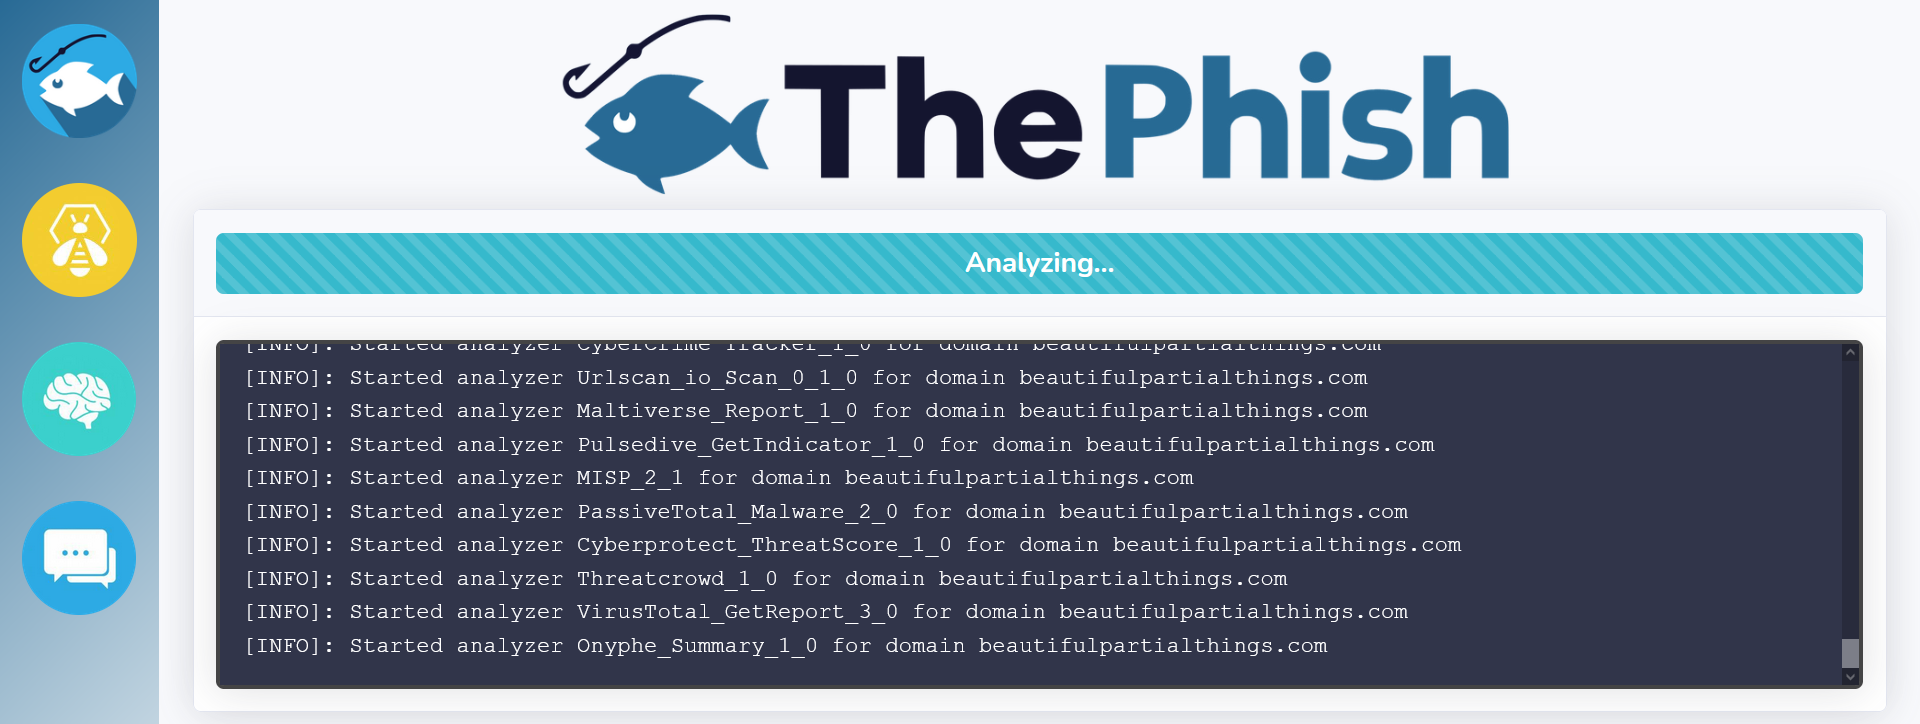
Após a primeira tarefa ser encerrada, a segunda tarefa é iniciada e os analisadores são executados nos observáveis. O progresso da análise é mostrado na interface web enquanto os analisadores são iniciados.
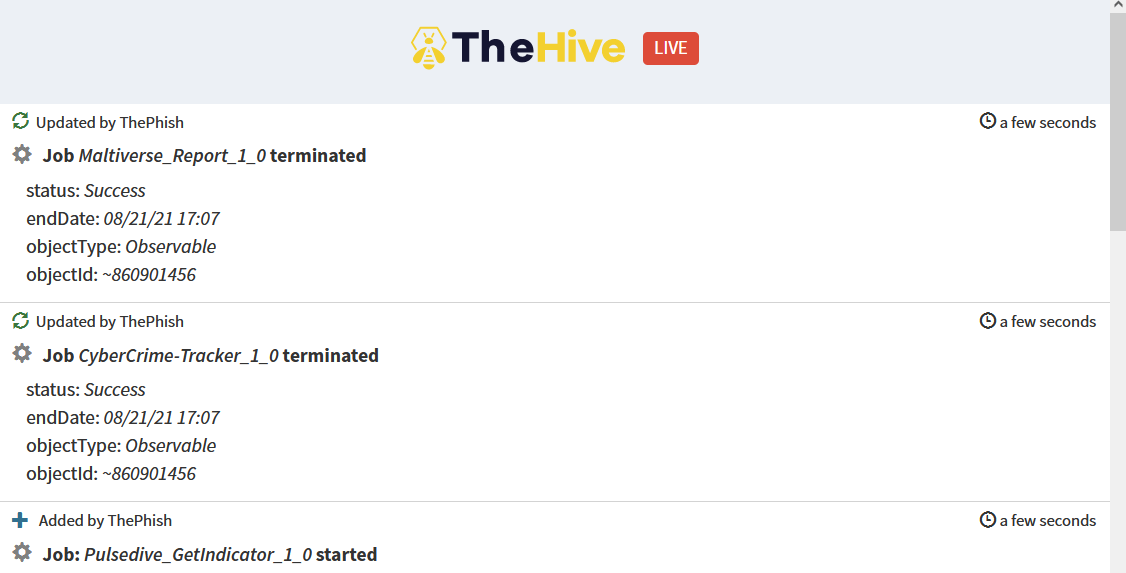
O progresso da análise também pode ser visualizado no TheHive, graças ao seu live stream.
Baixar ferramenta