 edoardottt/pphack
Scanner Avançado de Poluição de Protótipo do Lado do Cliente

Instalação • Primeiros Passos • Exemplos • Changelog • Contribuindo • Licença
go install github.com/edoardottt/pphack/cmd/pphack@latest
O pphack depende do chromedp, então você precisa do Chrome ou de um navegador baseado em Chromium.
Usage:
  pphack [flags]

Flags:
INPUT:
   -u, -url string   Input URL
   -l, -list string  File containing input URLs

CONFIGURATION:
   -c, -concurrency int       Concurrency level (default 50)
   -t, -timeout int           Connection timeout in seconds (default 20)
   -px, -proxy string         Set a proxy server (URL)
   -rl, -rate-limit int       Set a rate limit (per second)
   -ua, -user-agent string    Set a custom User Agent (random by default)
   -H, -headers string[]      Set custom headers
   -Hf, -headers-file string  File containing custom headers

SCAN:
   -p, -payload string            Custom payload
   -js, -javascript string        Run custom Javascript on target
   -jsf, -javascript-file string  File containing custom Javascript to run on target
   -e, -exploit                   Automatic Exploitation

OUTPUT:
   -o, -output string  File to write output results
   -v, -verbose        Verbose output
   -s, -silent         Silent output. Print only results
   -j, -json           JSON output
Escanear uma única URL
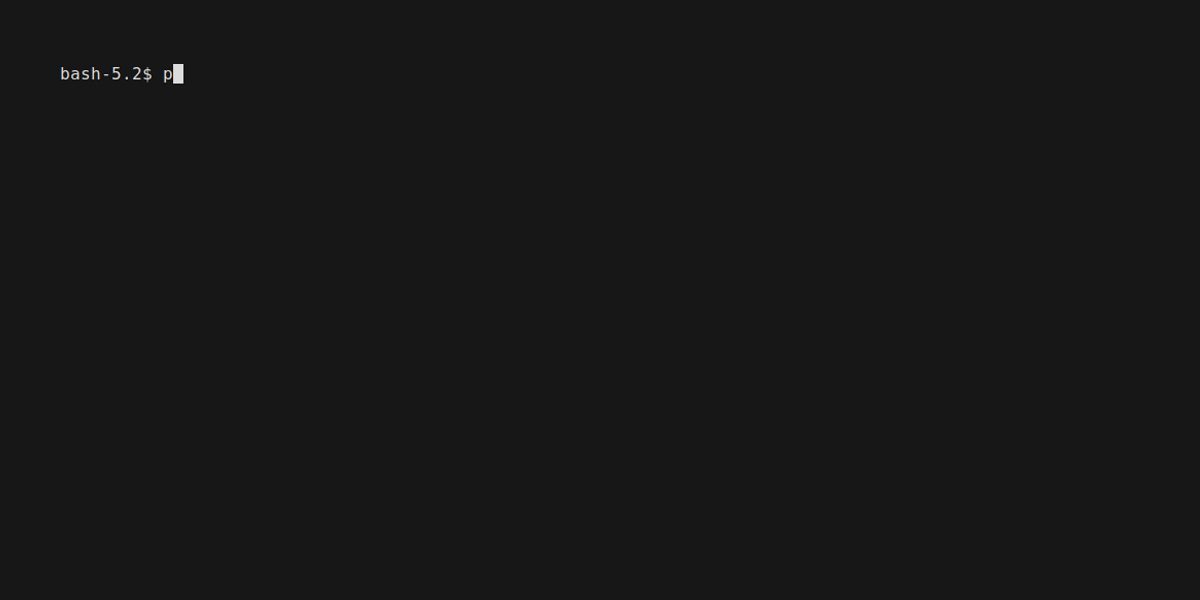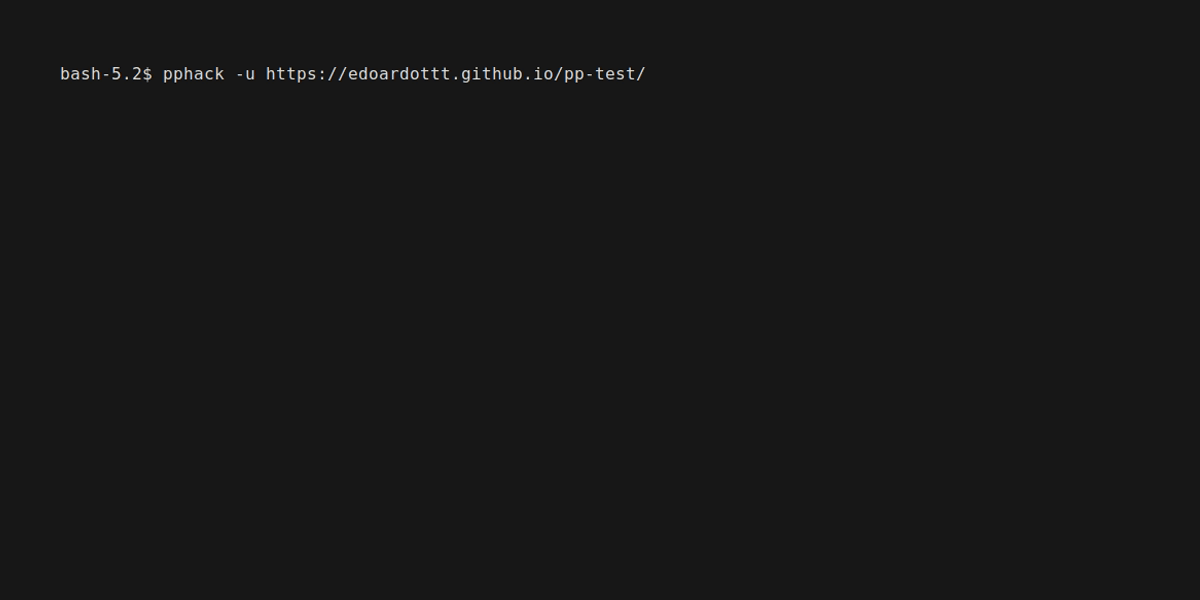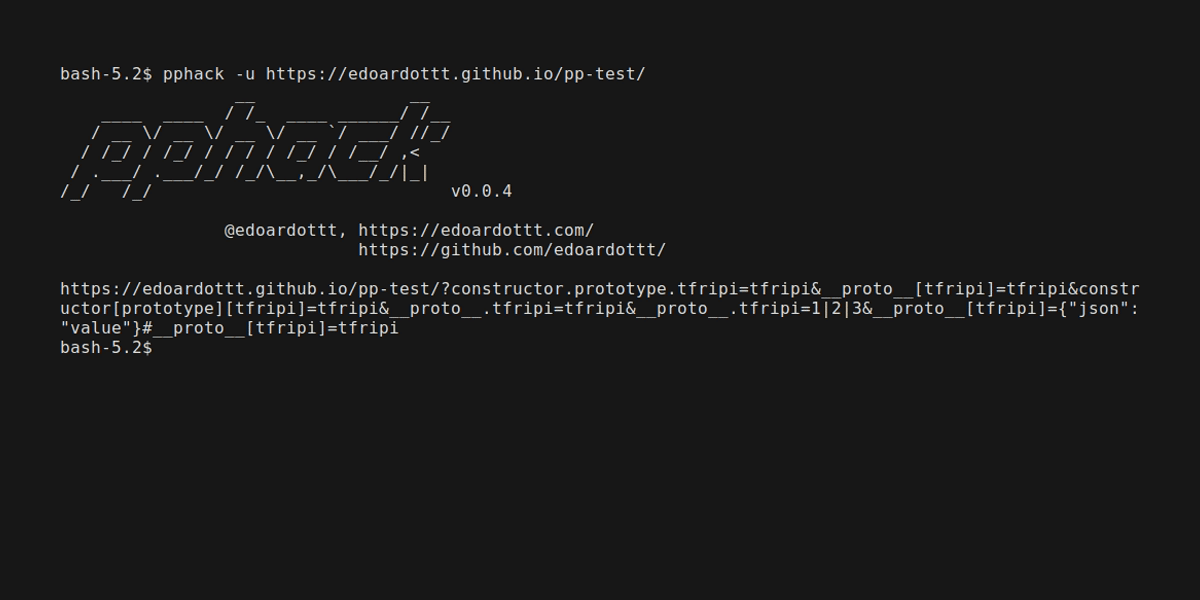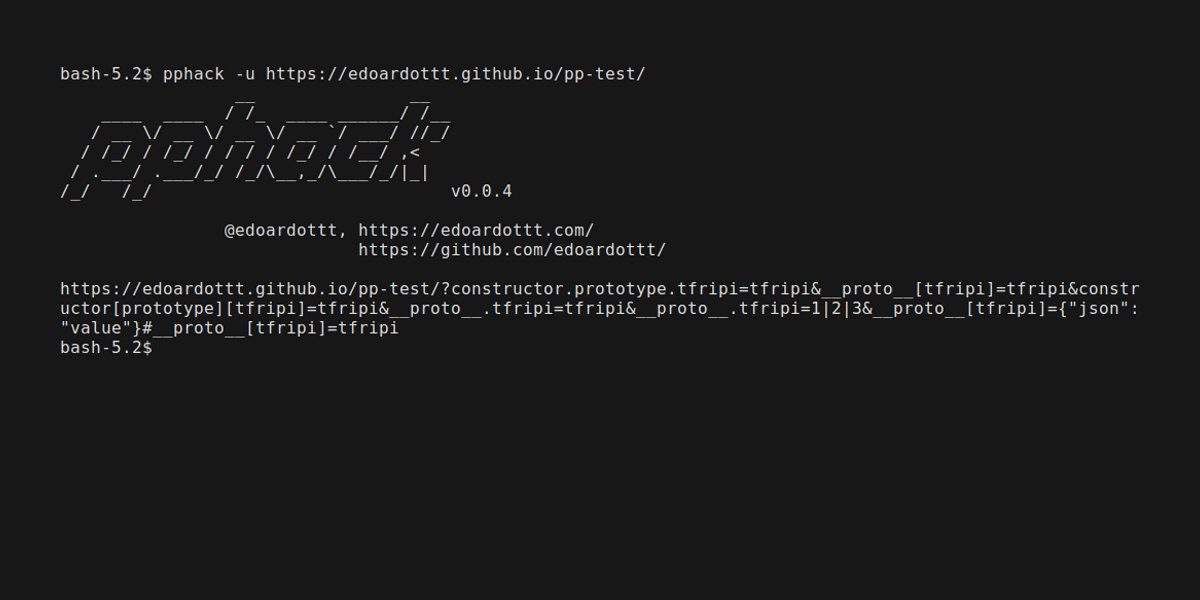
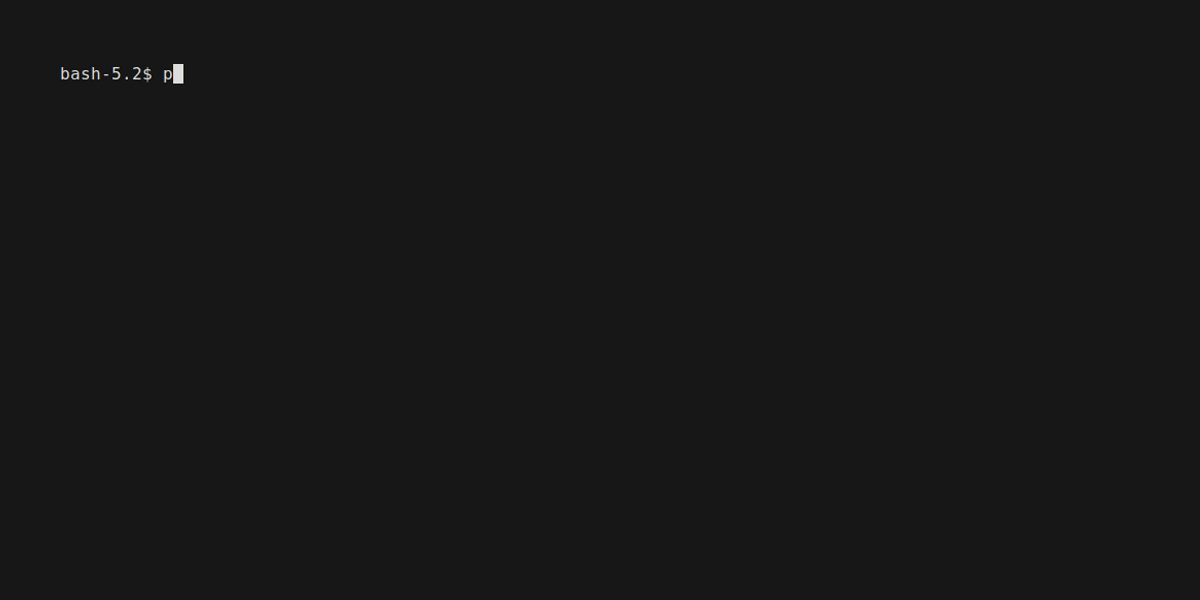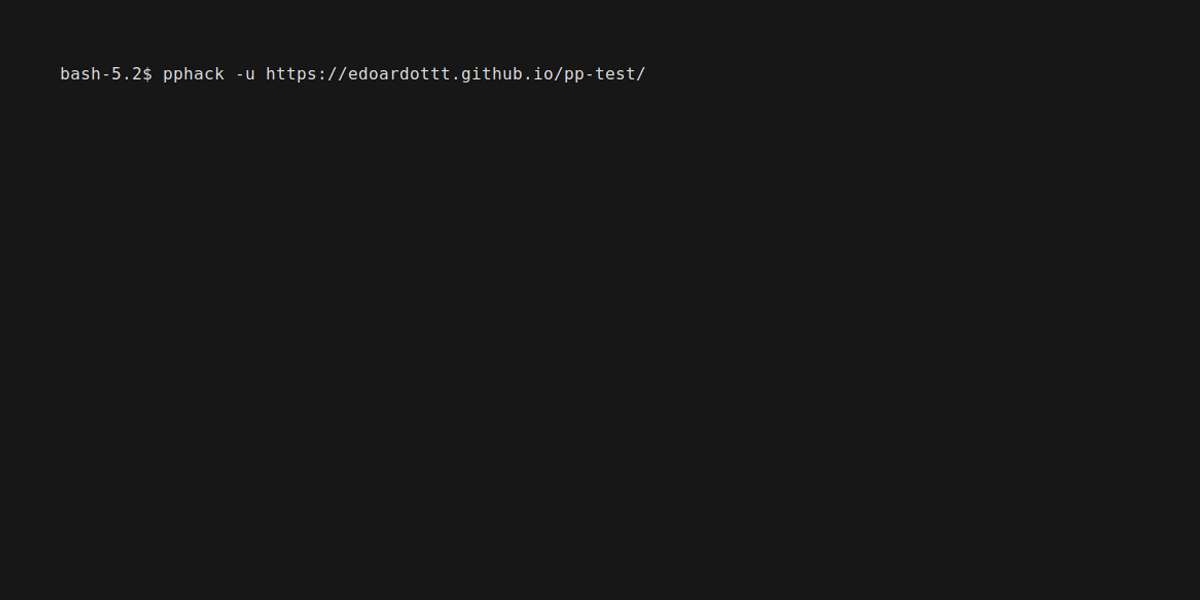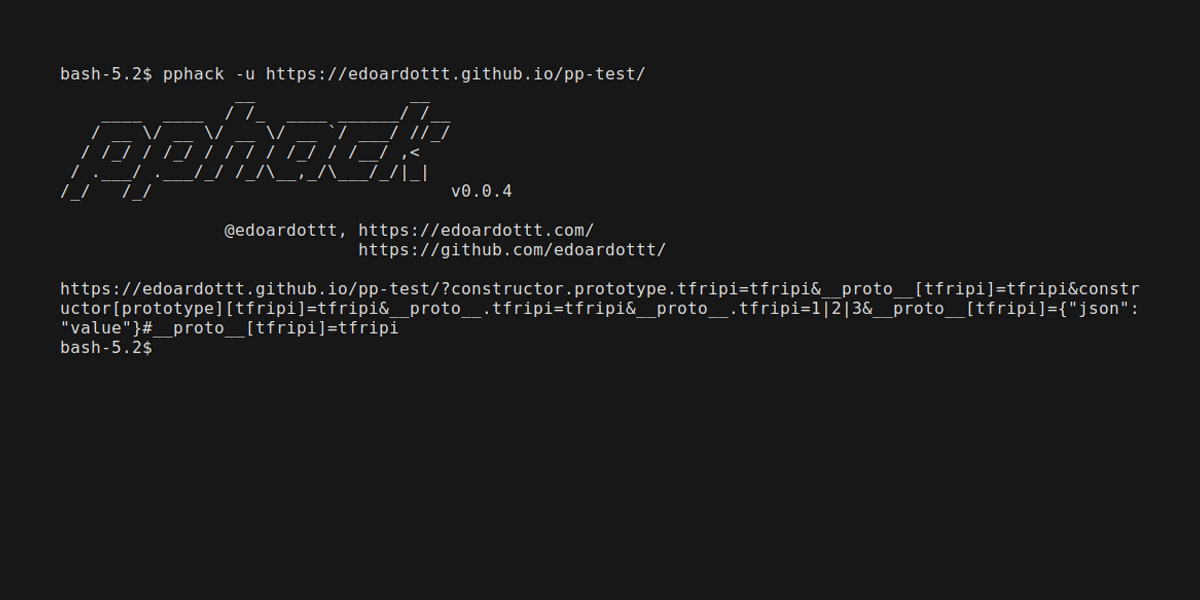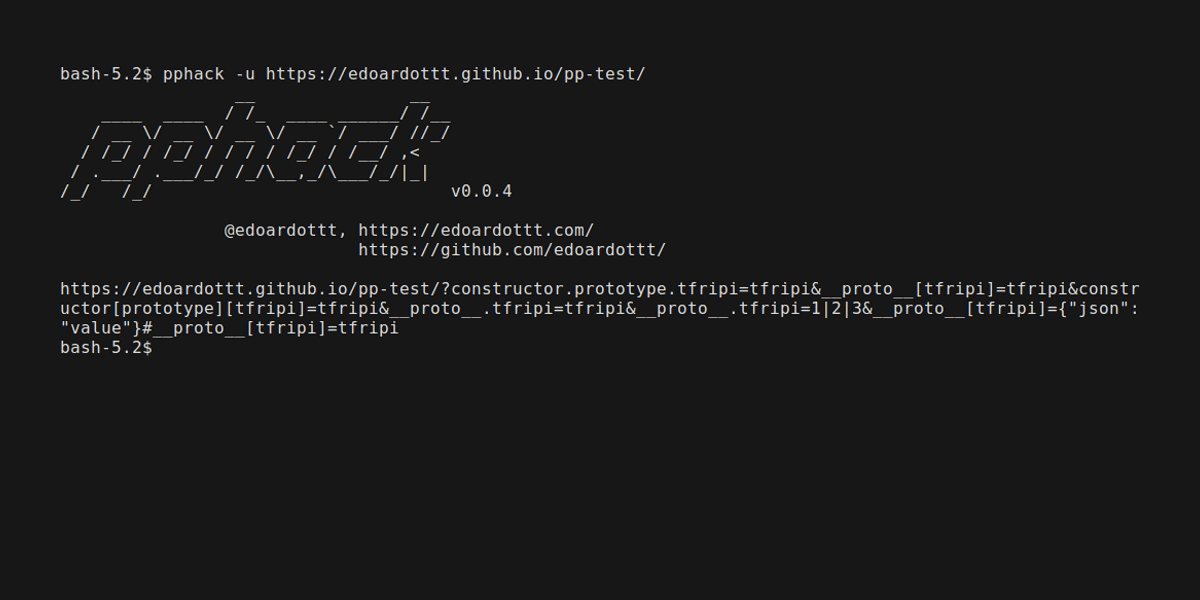
pphack -u https://edoardottt.github.io/pphack-test/
echo https://edoardottt.github.io/pphack-test/ | pphack
Escanear uma lista de URLs
pphack -l targets.txt
cat targets.txt | pphack
Exploração automática
pphack -e -u https://edoardottt.github.io/pphack-test/
Leia a Wiki para entender como usar o pphack.
As mudanças detalhadas de cada versão estão documentadas nas notas de lançamento.
Basta abrir uma issue / pull request.
Antes de abrir um pull request, baixe o golangci-lint e execute
golangci-lint run
Se não houver erros, pode prosseguir :)
Este repositório está sob a Licença MIT.
edoardottt.com para me contatar.

