
 ecstatic-nobel/osweep
Não Apenas Pesquise OSINT. Varra-o.

Se você trabalha em segurança de TI, provavelmente usa OSINT para ajudar a entender o que é que seu SIEM alertou e o que todos os outros no mundo entendem sobre isso. Muito provavelmente você está usando mais de um serviço OSINT porque na maioria das vezes o OSINT só fornecerá relatórios baseados na última análise do IOC. Para alguns, isso já é suficiente. Eles criam bloqueios de rede e e-mail, criam novas regras para seus IDS/IPS, atualizam o conteúdo no SIEM, criam novos alertas para monitores no Google Alerts e DomainTools, etc. Para outros, eles implementam essas mesmas contramedidas com base em relatórios fornecidos por suas ferramentas de terceiros pelas quais a empresa está pagando MILHARES de dólares.
O problema com ambos é que o analista precisa cavar um pouco mais fundo (ex. DESOFUSCAR completamente um comando PowerShell encontrado em um macro malicioso) para reunir todos os IOCs. E se o(s) IOC(s) adicional(is) nos quais você está baseando sua análise não tiver(em) nada a ver com o que é verdade sobre aquele site hoje? E então você é comprometido? E depois outras perguntas da gerência surgem...
Viu para onde isso está indo? Você está prestes a receber um aviso de demissão e ser escoltado para fora do prédio para começar a procurar outro emprego em uma área diferente.
Então, por que você foi comprometido? Você sabe que se perdesse tempo coletando todos os IOCs manualmente para aquele único alerta, teria levado metade do seu turno para concluir e teria sido comprometido de qualquer forma.
A solução? OSweep™.
Antes de começar, certifique-se de ter o seguinte:
Ubuntu 18.04+
CentOS 7+
Pacotes Opcionais
Clique AQUI para começar.
Varredura OSINT - Dashboard

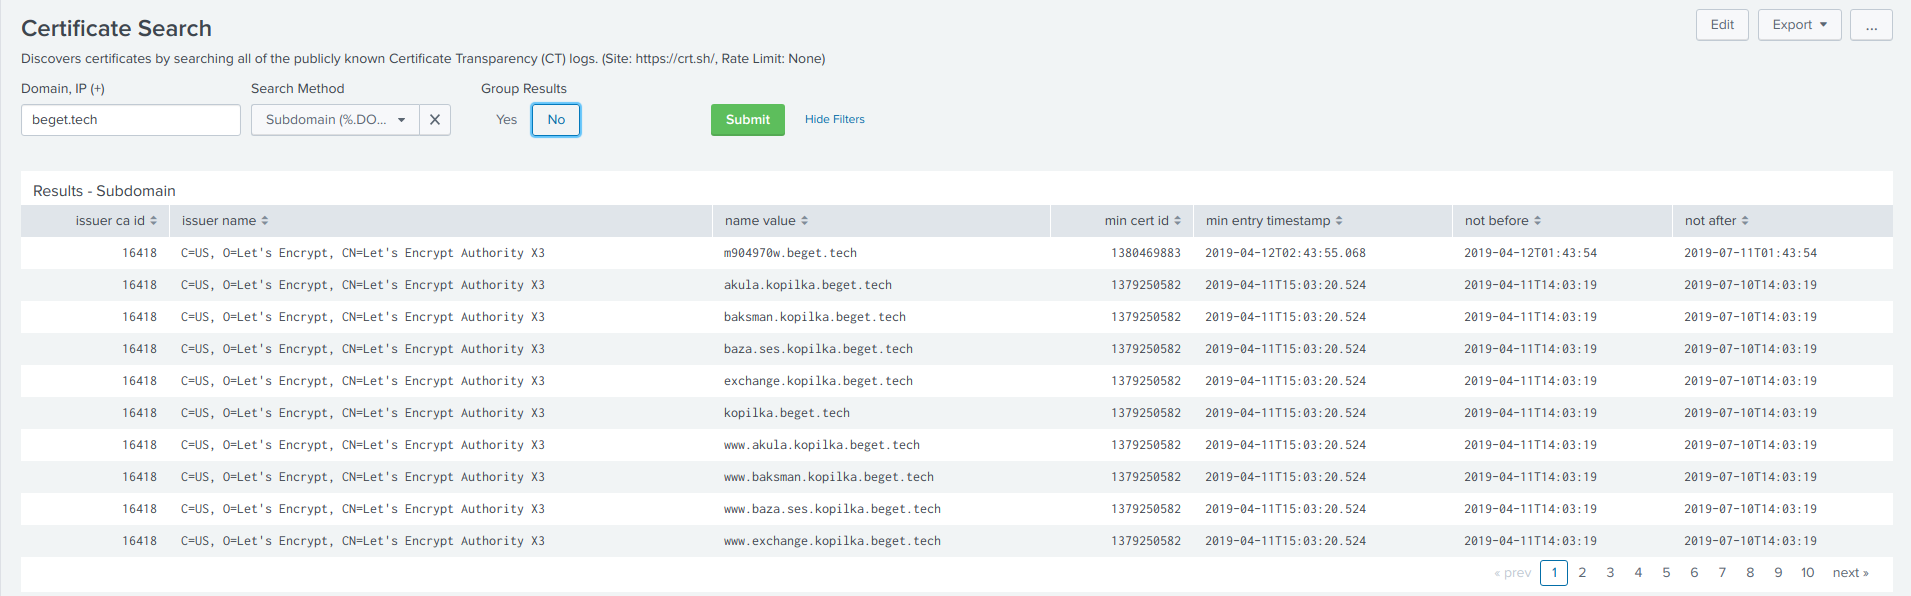
Pesquisa de Certificado - Dashboard
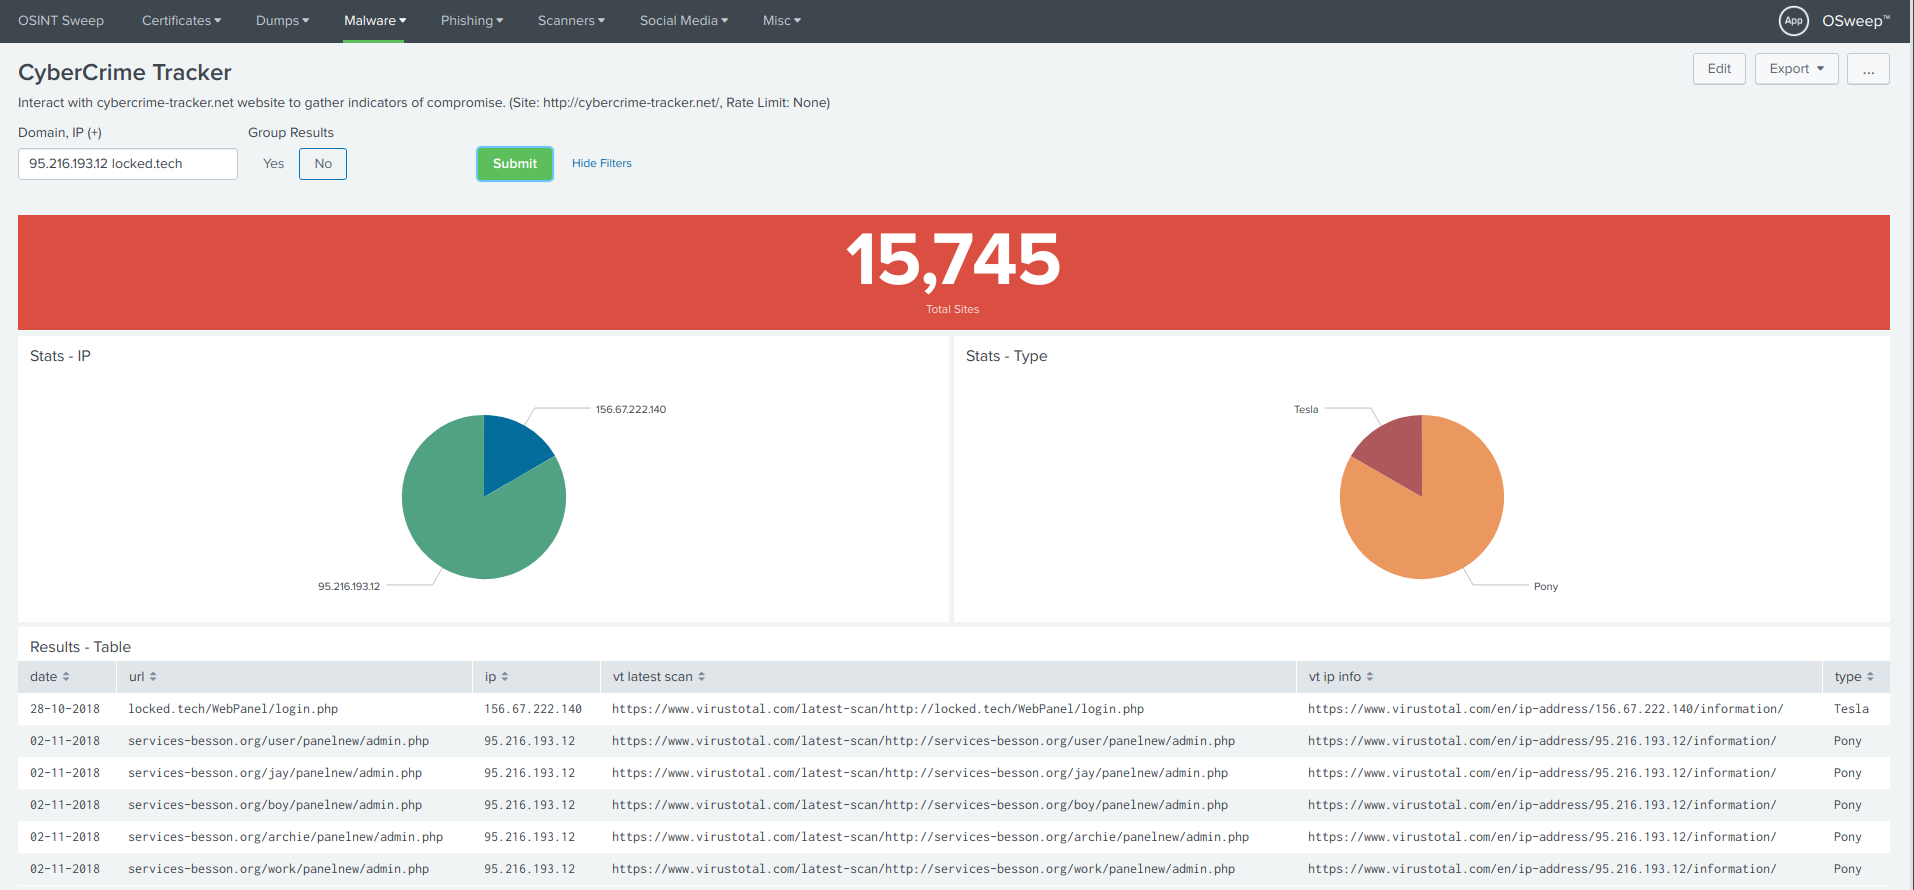
CyberCrime Tracker - Dashboard
GreyNoise - Dashboard

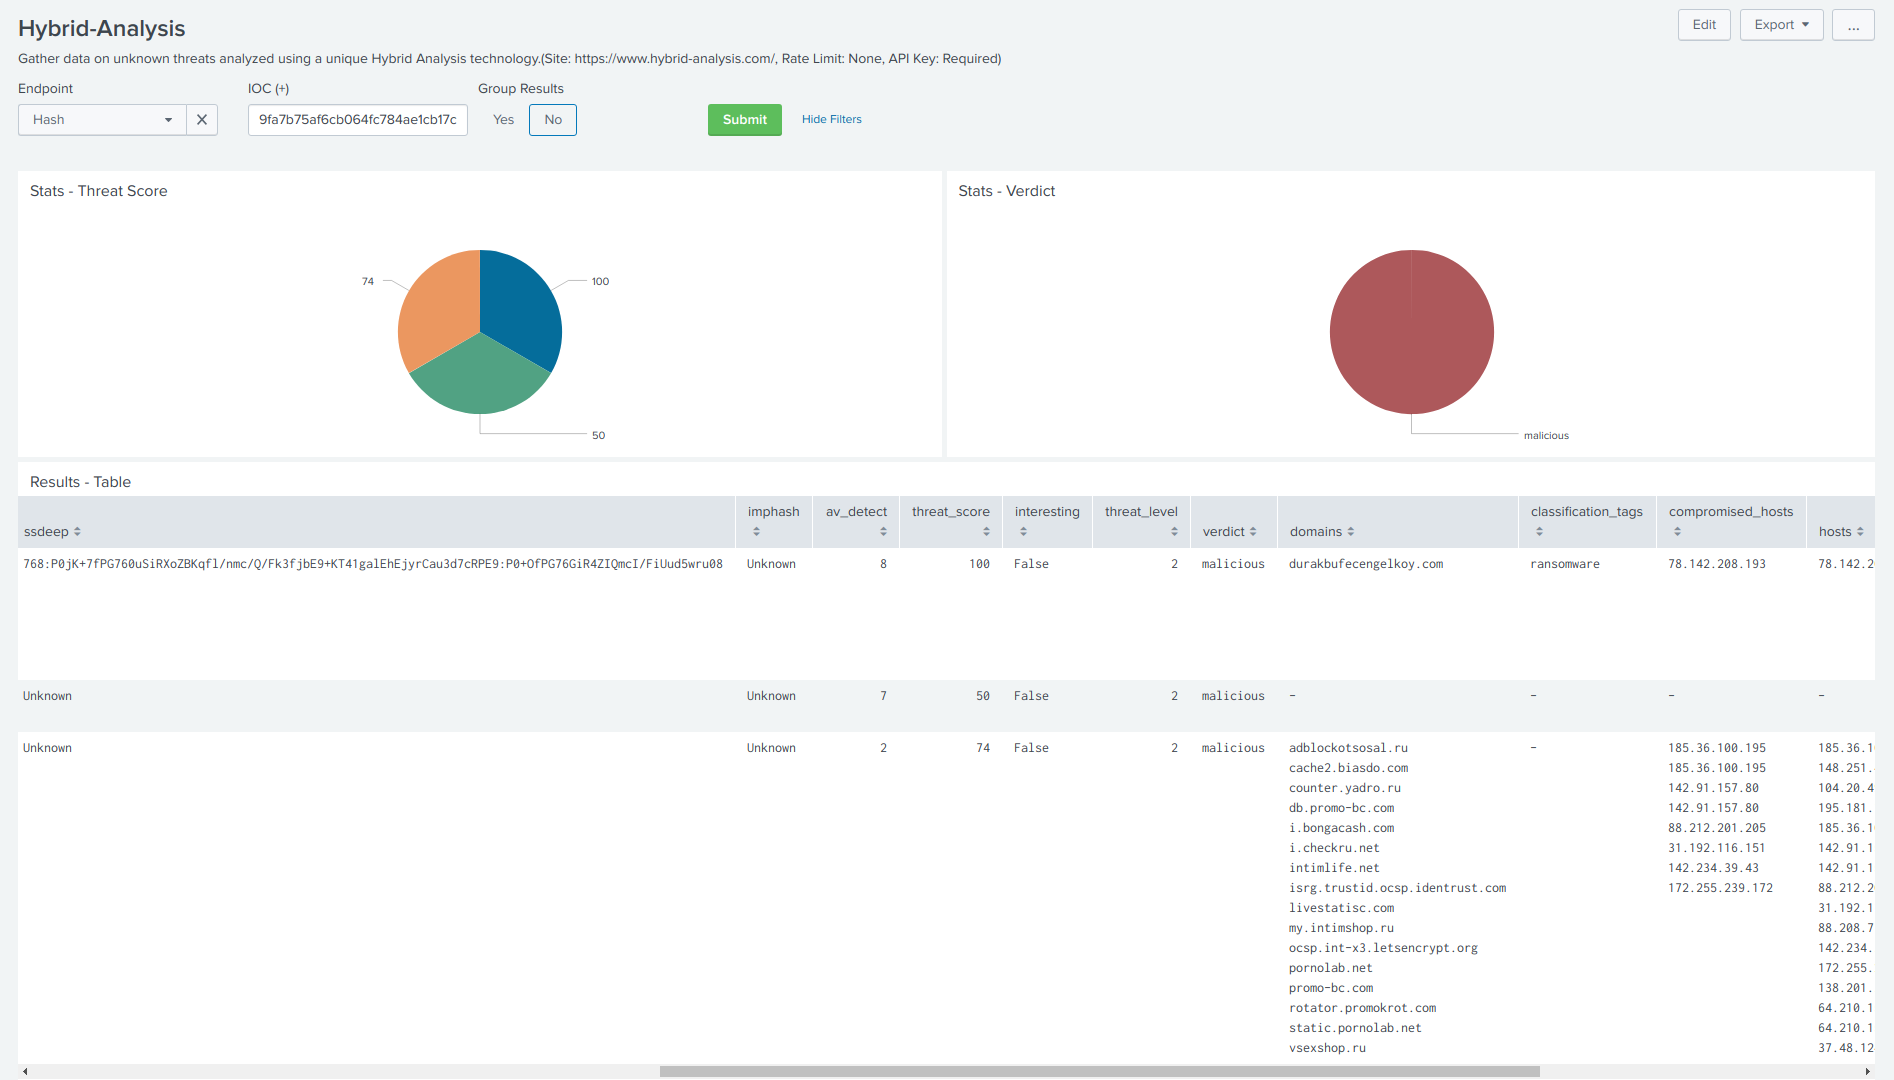
Hybrid-Analysis - Dashboard
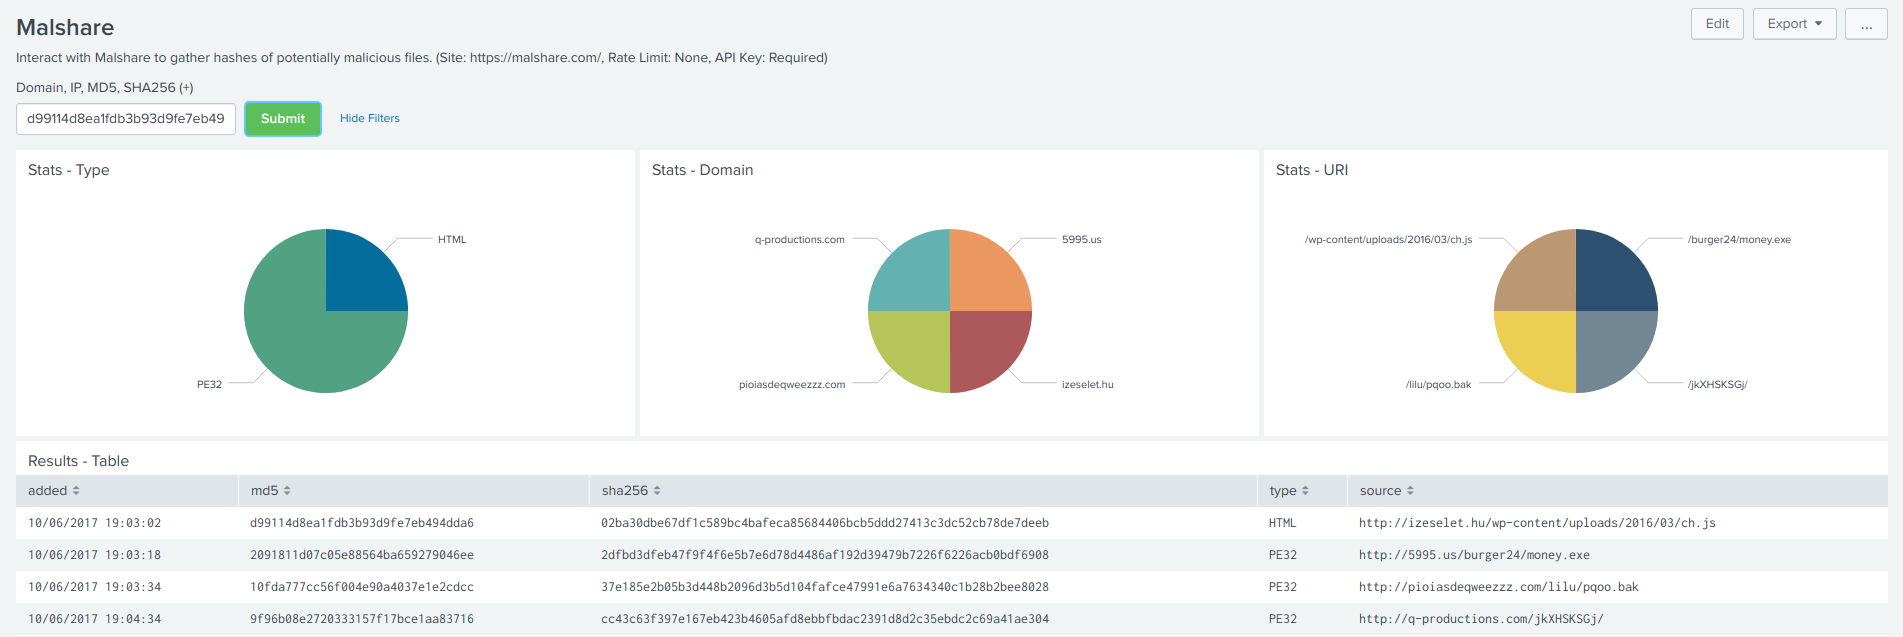
MalShare - Dashboard
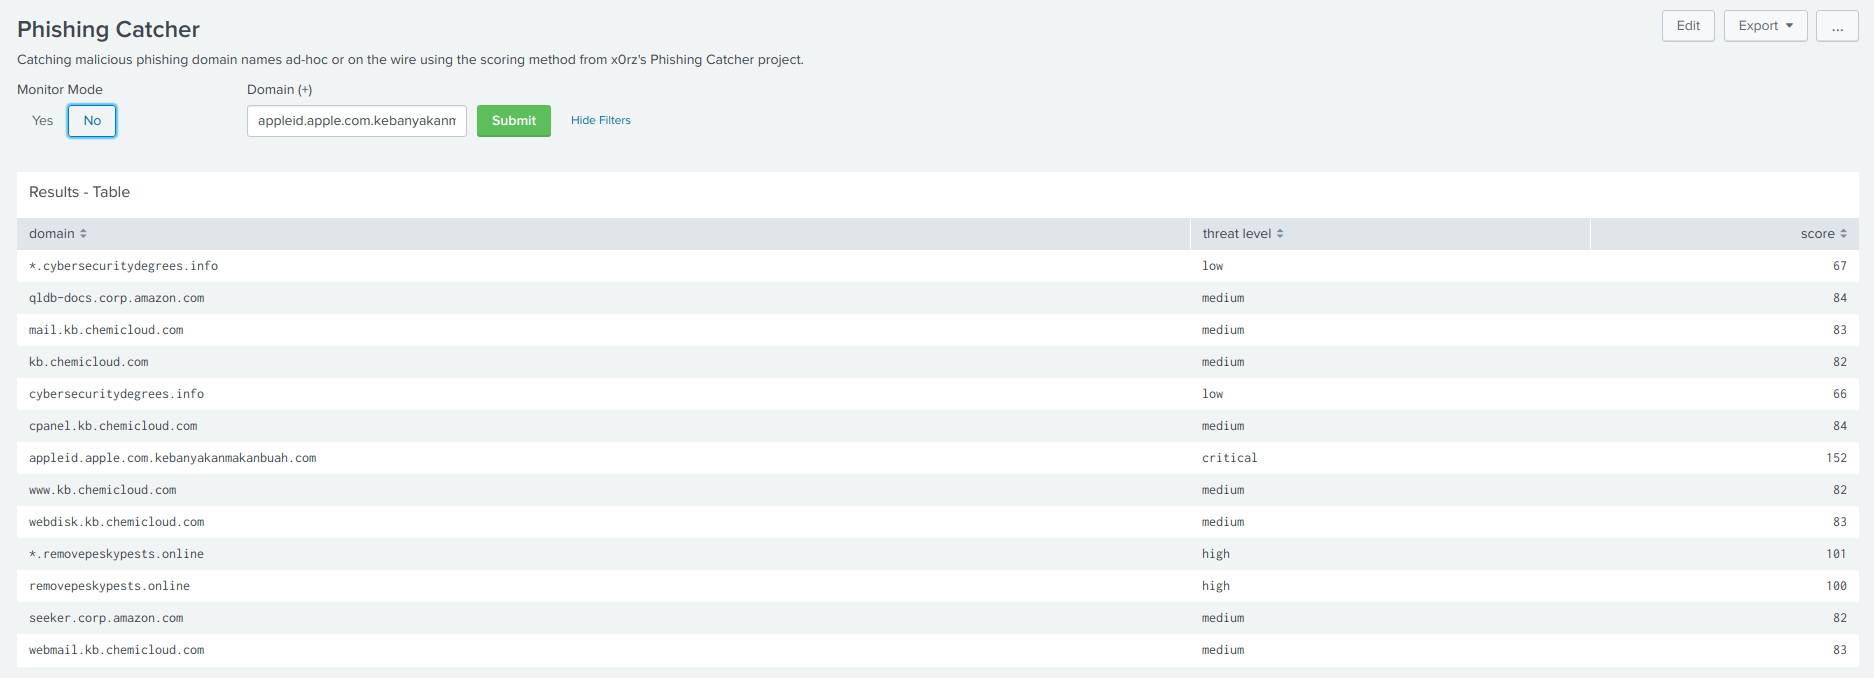
Phishing Catcher - Dashboard
Phishing Kit Tracker - Dashboard

Pastebin Dump - Dashboard

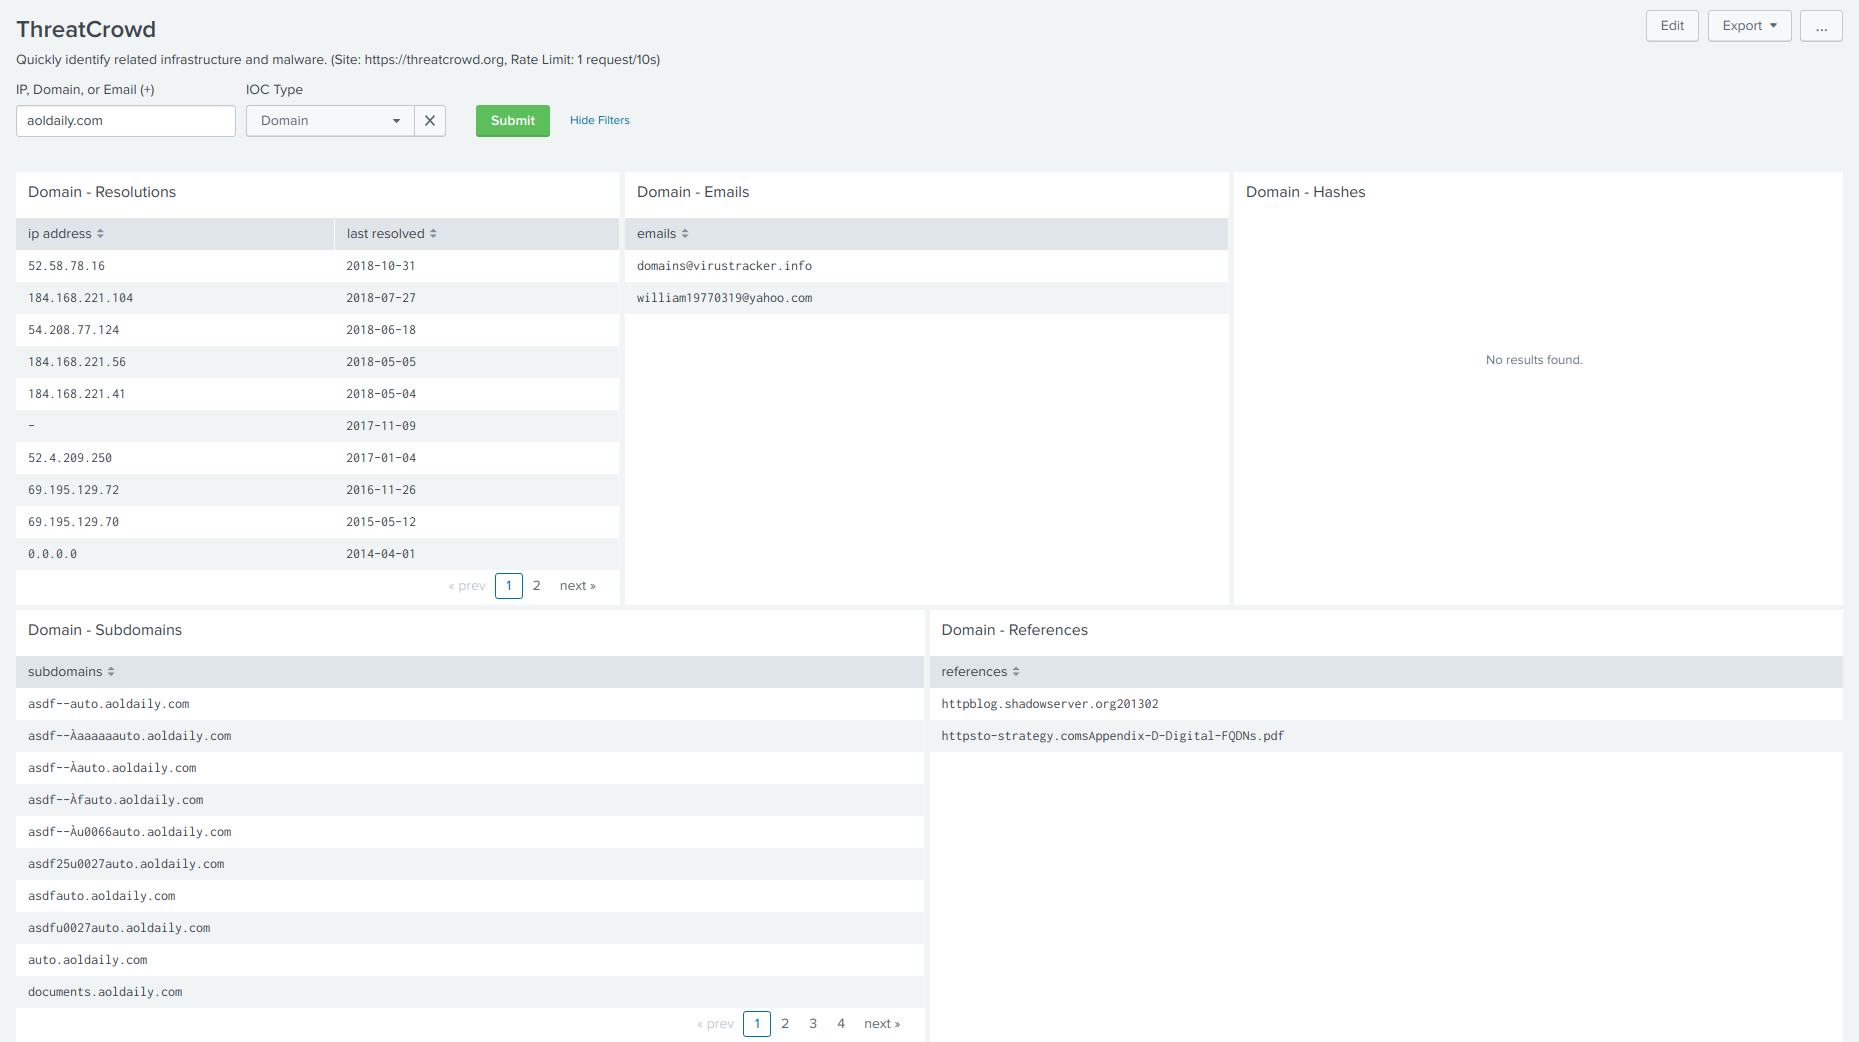
ThreatCrowd - Dashboard
Twitter - Dashboard

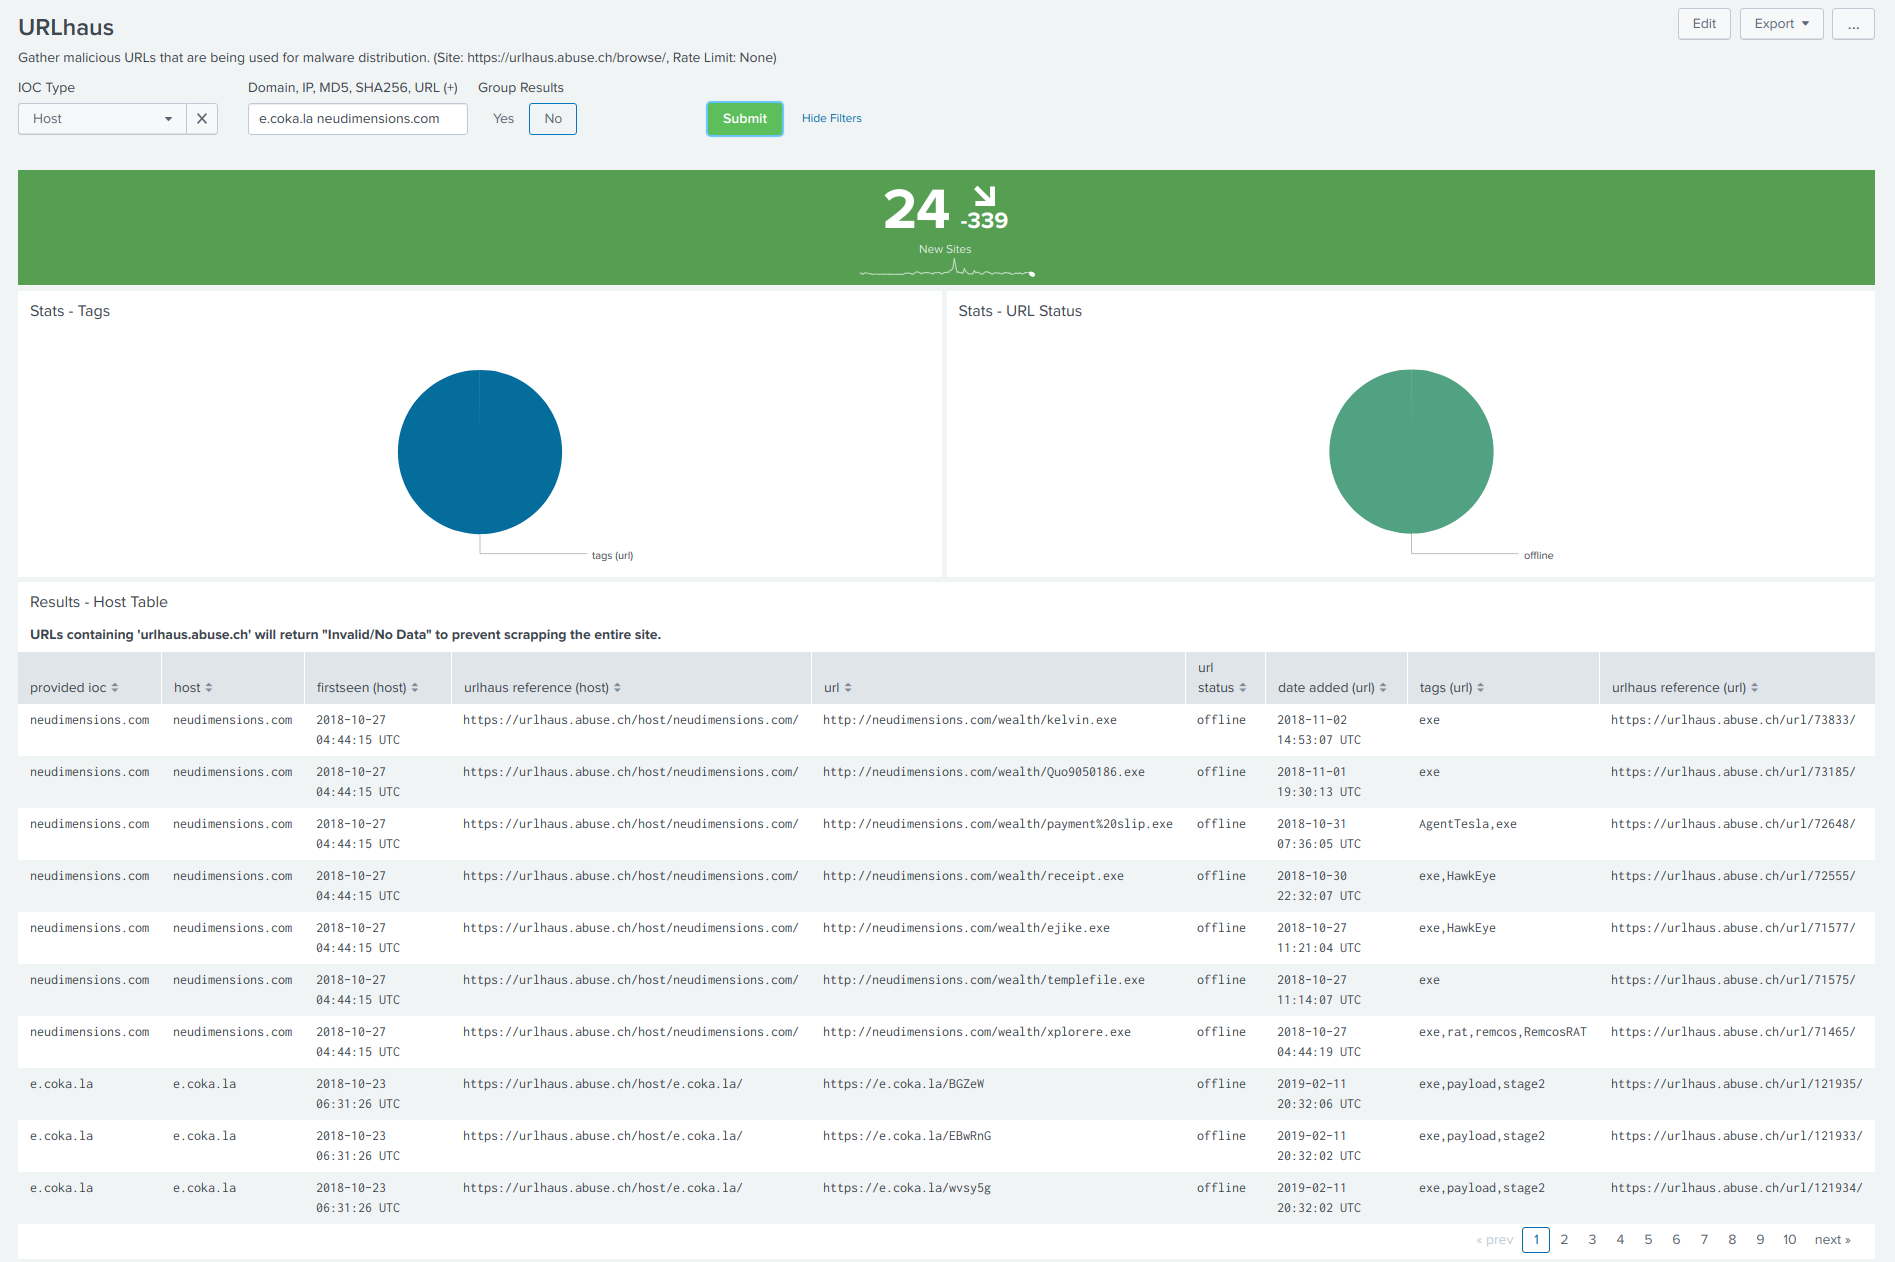
URLhaus - Dashboard
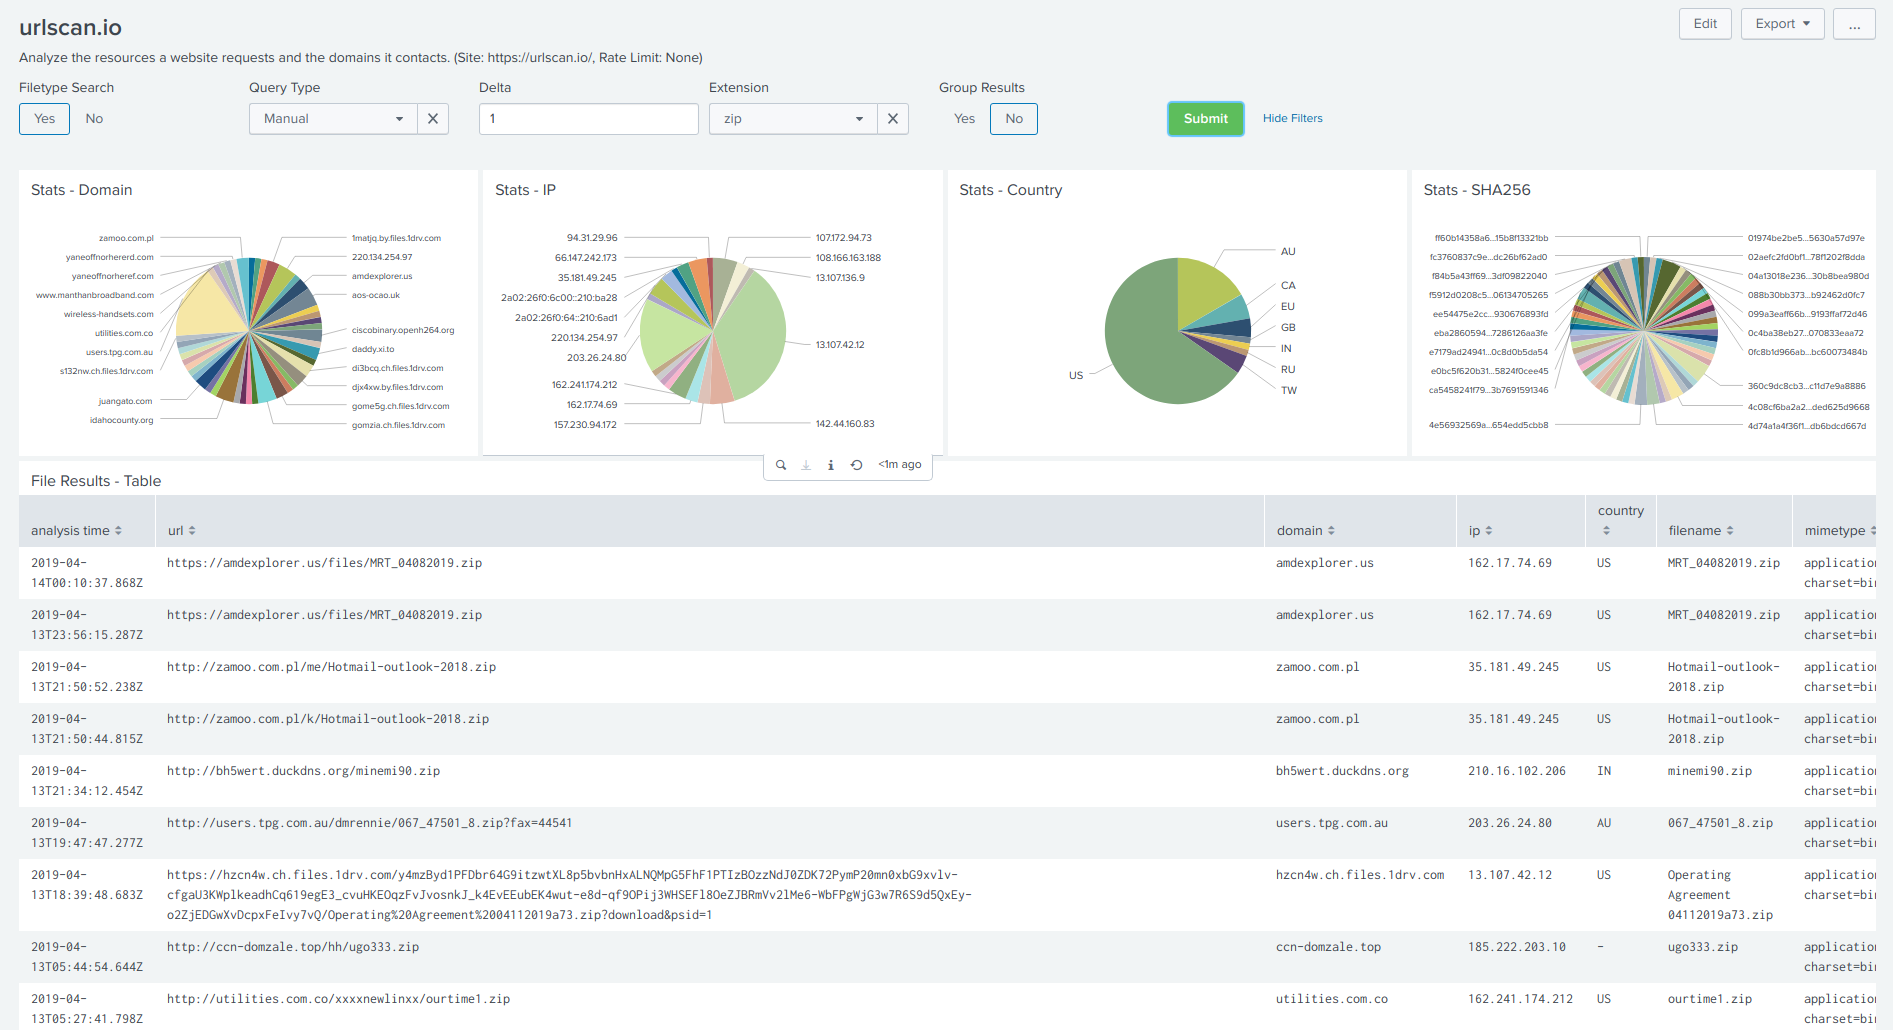
urlscan.io - Dashboard
Por favor, faça fork, crie merge requests e ajude a melhorar isso.
