CVE-2019-9787 CSRF PoC
Visão Geral
PoC de CSRF CVE-2019-9787
Versão 5.1.1 do WordPress
CVE-2019-9787
Não use isto, EXCETO para fins de TESTE.
Instalação
docker-compose up -d
Ataque
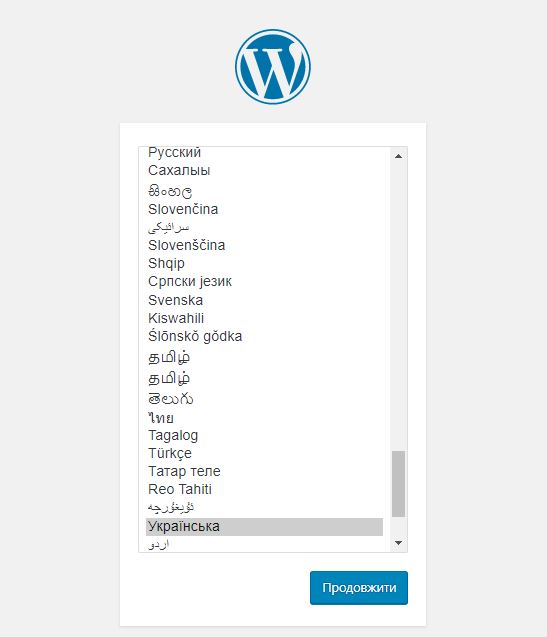
- Acesse http://localhost:8080/wp-admin/install.php e instale o WordPress. você só precisa criar uma conta de administrador do WP.
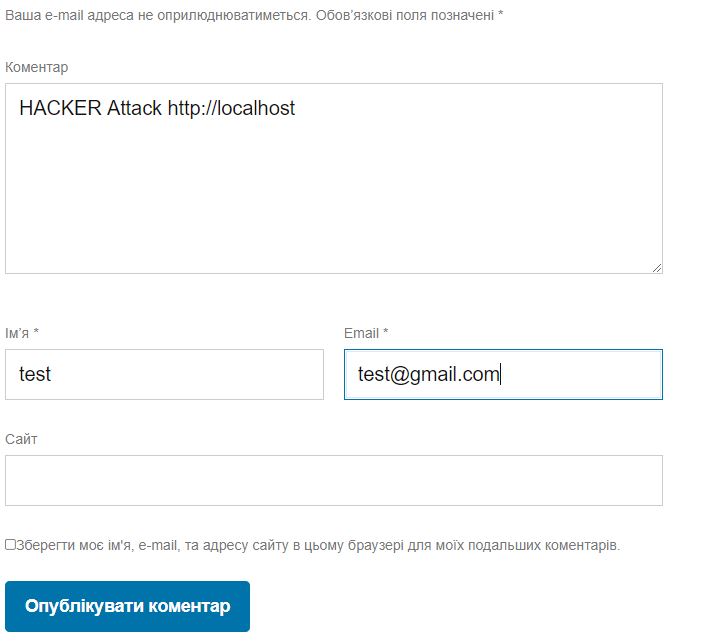
- Acesse http://localhost:8080/?p=1#comments como visitante e poste um comentário como "Hacker Attack http://localhost/".
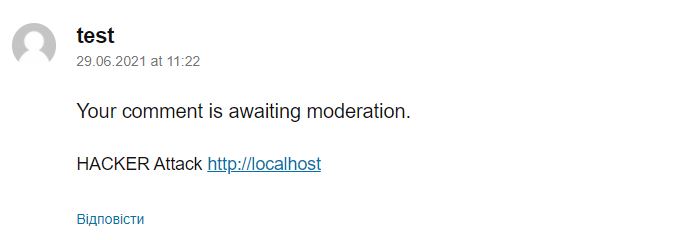
- Clique no link postado no passo 2.
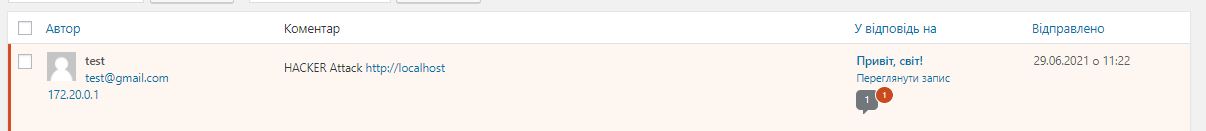
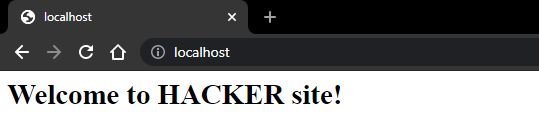
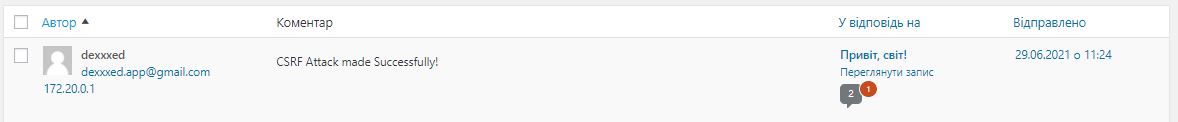
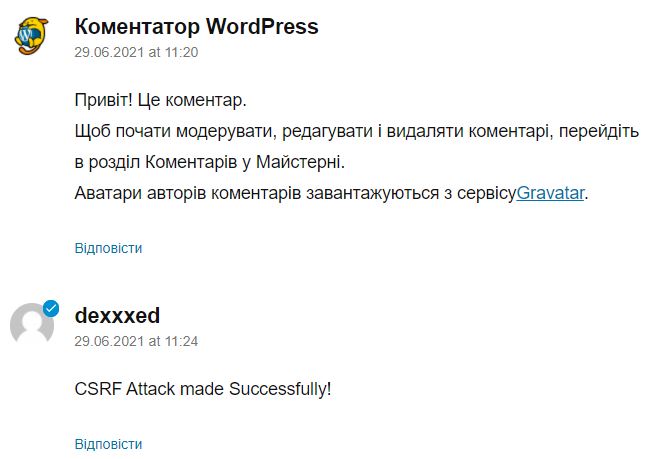
- Você verá que o comentário "CSRF Attack made Successfully!" é postado pelo usuário atualmente logado.
 dexxxed/cve-2019-9787

