 demining/digital-signature-forgery-attack
Como as vulnerabilidades CVE-2025-29774 e o bug SIGHASH_SINGLE ameaçam os métodos operacionais de carteiras multi-assinatura com RawTX falsos

Neste artigo, analisaremos o ataque criptográfico de falsificação de assinatura digital (Digital Signature Forgery Attack), cujas consequências representam uma ameaça à segurança das transações na rede Bitcoin, uma vez que as assinaturas digitais confirmam a propriedade e a autorização das transferências de criptomoedas. Consideraremos exemplos do impacto de tais ataques no Bitcoin com base em pesquisas modernas e vulnerabilidades identificadas.
Um Ataque de Falsificação de Assinatura Digital é uma tentativa de um atacante de criar uma assinatura digital ECDSA falsa que será reconhecida como válida pela rede Bitcoin. Esse ataque permite autorizar transações sem conhecer a chave privada do proprietário, o que coloca em risco a segurança dos fundos na carteira de criptomoedas do detentor de BTC.
Em criptografia, uma assinatura digital fornece confirmação da autenticidade de uma mensagem ou transação. A falsificação de assinatura significa que é possível criar um par “RawTX” que será aceito pelo sistema como válido, embora na verdade não tenha sido criado pelo proprietário da chave privada. Isso abre caminho para fraudes, roubo de fundos e violação da integridade do blockchain. O Ataque de Falsificação de Assinatura Digital (DSFA) como ataque criptográfico é implementado em componentes de software que usam a biblioteca xml-crypto para verificar assinaturas de documentos XML na plataforma Node.js.
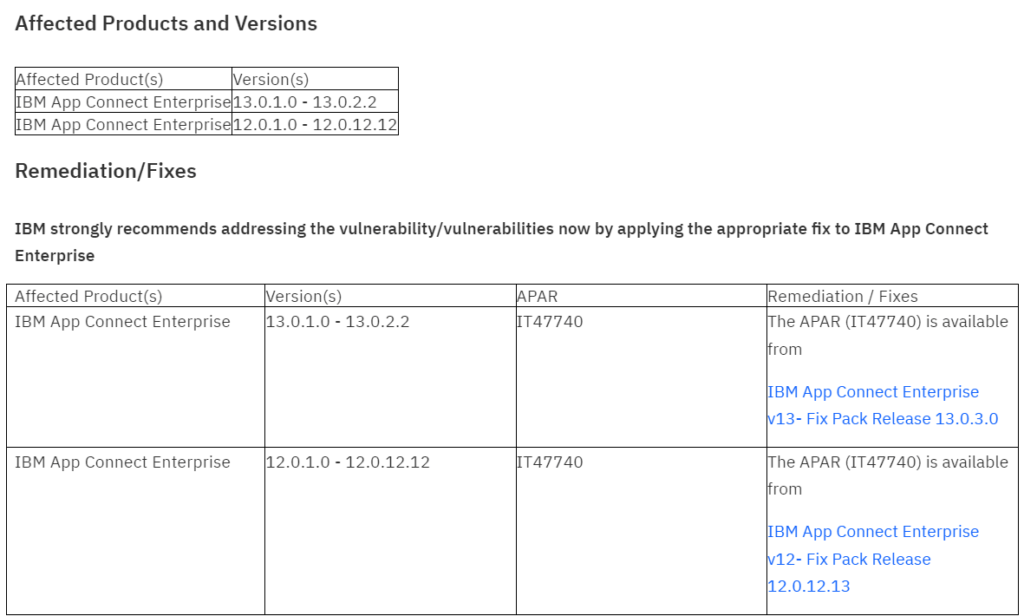
Em primeiro lugar, isso diz respeito a soluções de integração empresarial, serviços em nuvem e sistemas de login único (single sign-on), como o IBM App Connect Enterprise Certified Container e outras aplicações que dependem do xml-crypto para autenticação e autorização SAML. As vulnerabilidades de hardware não estão associadas a dispositivos físicos específicos, mas são implementadas em produtos de software que utilizam a biblioteca vulnerável.
As vulnerabilidades CVE-2025-29774 e CVE-2025-29775, conhecidas como Ataque de Falsificação de Assinatura Digital, são implementadas na biblioteca de software xml-crypto , uma biblioteca para assinar digitalmente e criptografar documentos XML na plataforma Node.js.
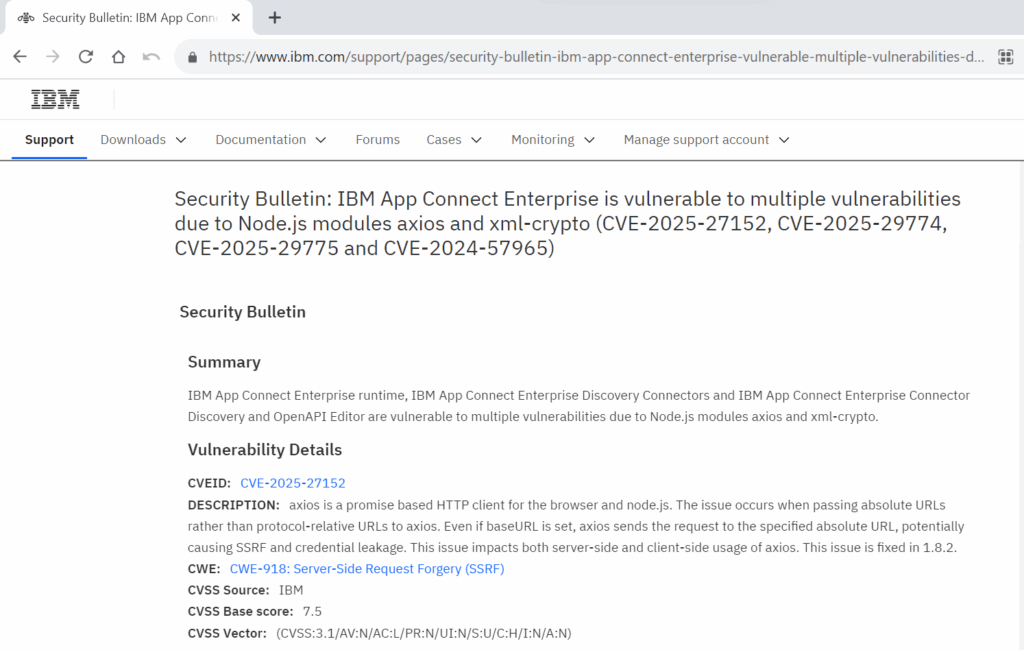 Boletim de Segurança: os operandos do IBM App Connect Enterprise Certified Container são vulneráveis a bypass na validação de assinatura em dados XML [CVE-2025-29774] [CVE-2025-29775]
 Divulgação para CVE-2025-29774 e CVE-2025-29775 (SAMLStorm).
