
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
detections — Um lar para conteúdo de detecção desenvolvido pela equipe do delivr.to | Kitploit
Ferramentas/GitHubGitHub/delivr-to/detections
PhishingAnálise de MalwareInteligência de AmeaçasDetecção de IntrusãoSegurança de Email
GitHubdelivr-to/detections

detections

Um lar para conteúdo de detecção desenvolvido pela equipe do delivr.to

Ver Repositório
75718há 1 anoRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Detecções

Este repositório serve como lar do conteúdo de detecção desenvolvido pela equipe do delivr.to.

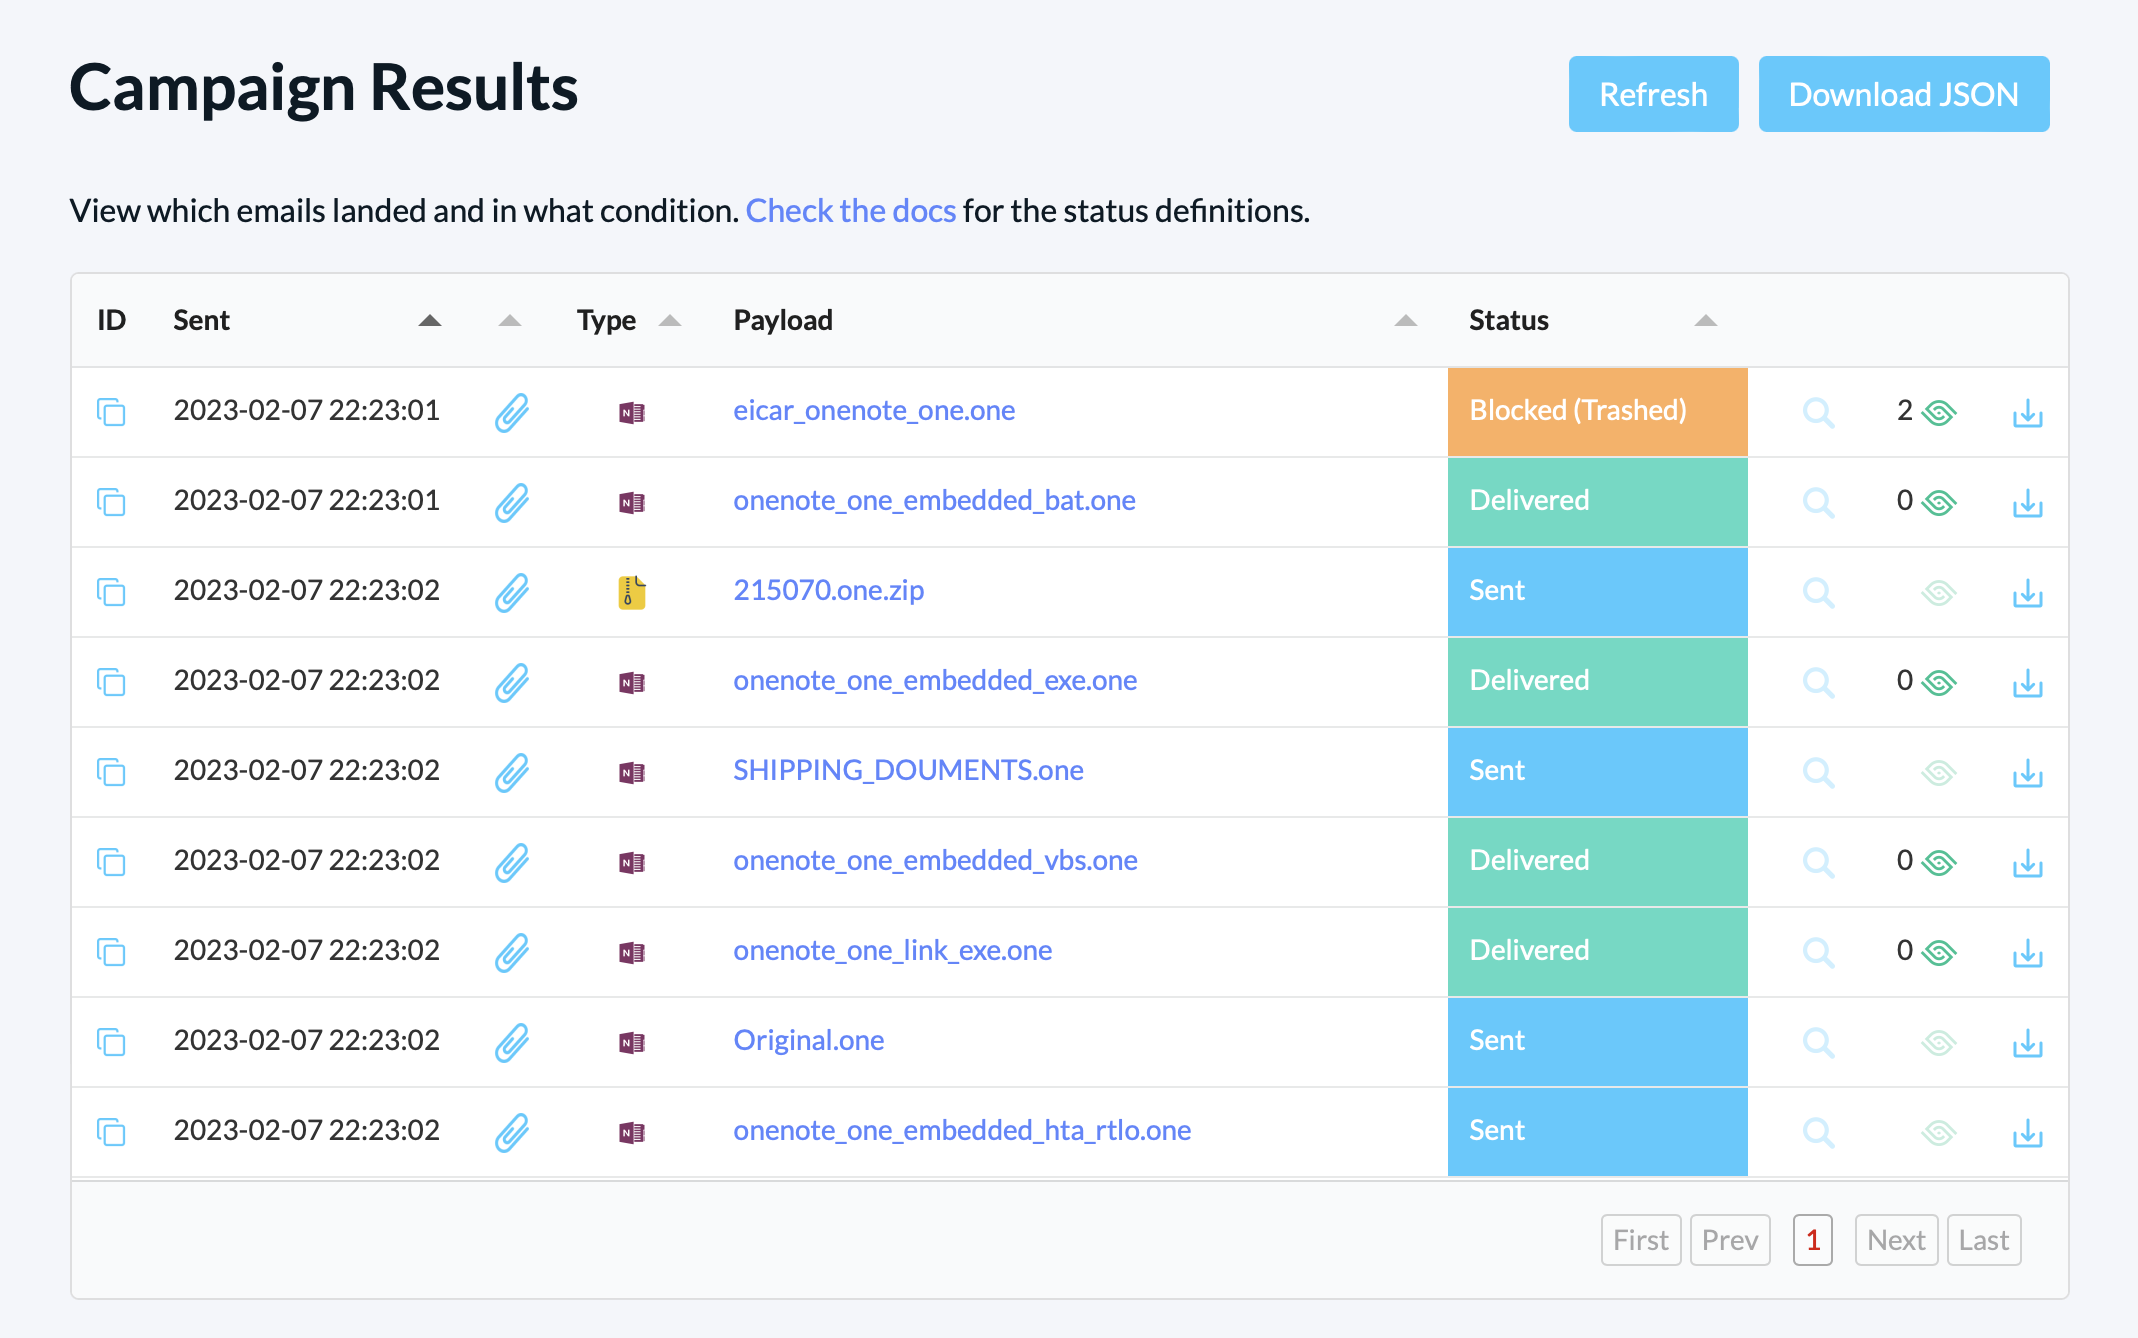
Todas as regras presentes neste repositório possuem payloads correspondentes (vinculados nas referências e mostrados abaixo) que podem ser usados para testar o conteúdo de detecção.

O repositório atualmente contém os seguintes tipos de detecções:

  • Regras Sublime
  • Regras Yara
  • Regras Sigma

Regras Sublime

Abaixo está a lista de regras para Sublime Security, organizadas em pastas específicas de Geral e Inteligência de Ameaças.

Você também pode integrar o delivr.to diretamente com o Sublime, como mencionado aqui e documentado aqui.

Nome da RegraTipoPayload
Anexo: Arquivo com Travessia de Diretório CVE-2025-6218 (Não solicitado)Inteligência de Ameaças
Anexo: Arquivos 7-Zip aninhados CVE-2025-0411 (Não solicitado)Inteligência de Ameaças
Anexo: RTF com objeto OLE incorporado (Não solicitado)Inteligência de Ameaças
Corpo: Elemento Img explorando CVE-2024-38021 (Não solicitado)Inteligência de Ameaças
Link: Arquivo PIF de fonte suspeita (AgentTesla)Inteligência de Ameaças
Anexo: HTML com manipulador de protocolo search-ms URI (DarkGate)Inteligência de Ameaças
Anexo: HTML com Meta Tag Refresh e manipulador de protocolo de arquivo (Pikabot)Inteligência de Ameaças
Anexo: Link PDF com identidade visual Microsoft OneDrive (Pikabot)Inteligência de Ameaças
Anexo: ZIP contendo LNK One-Liner minimizado (Não solicitado)Inteligência de Ameaças
Anexo: Contrabando de HTML de arquivo Zip com indicadores de evasão (Não solicitado)Inteligência de Ameaças
Anexo: PDF com MHT incorporado usando objetos ActiveMime (Não solicitado)Inteligência de Ameaças
Anexo: Zip explorando CVE-2023-38831 (Não solicitado)Inteligência de Ameaças
Anexo: PDF com arquivo de contrabando incorporado de abertura automáticaInteligência de Ameaças
Anexo: arquivo OneNote com strings suspeitasInteligência de Ameaças
Link: arquivo OneNote compactado com isca de download de documento (QakBot)Inteligência de Ameaças
Baixar ferramenta