 deividasterechovas/soc335-cve-2024-49138-exploitation-detected
Caso documentado de resposta a incidentes para exploração de CVE-2024-49138, apresentando análise de logs, validação de hash, detecção de C2 e procedimentos de contenção para treinamento de SOC.

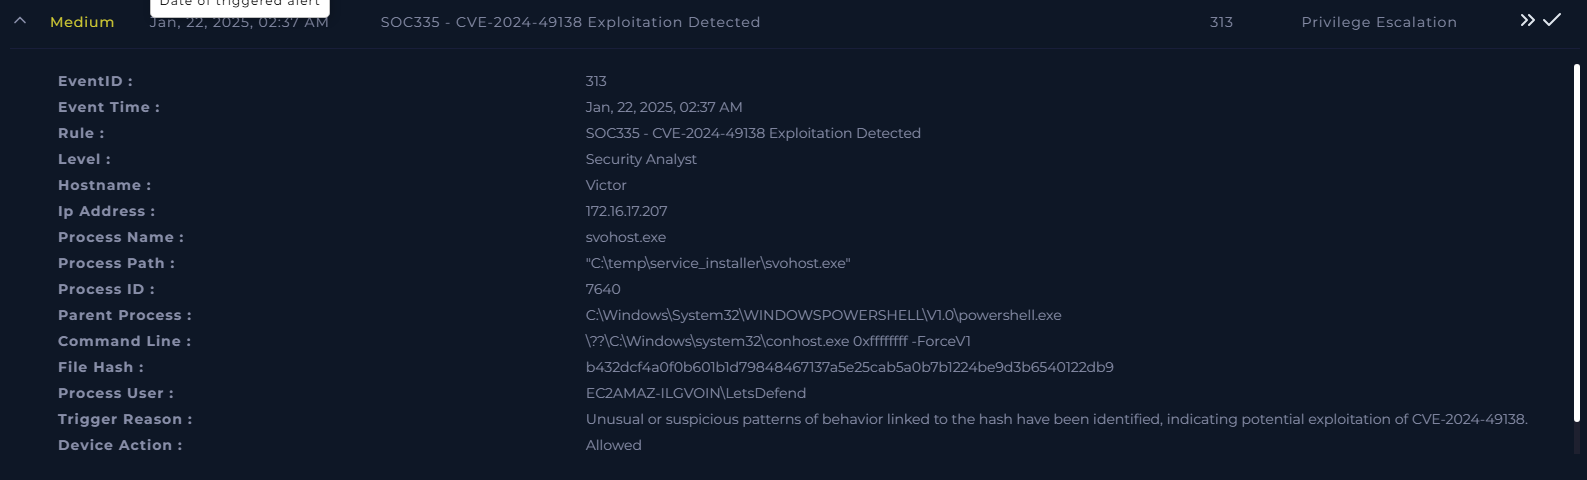
C:\Windows\System32\WINDOWSPOWERSHELL\V1.0\powershell.exeb432dcf4a0f0b601b1d79848467137a5e25cab5a0b7b1224be9d3b6540122db9Este repositório documenta um caso de resposta a incidentes envolvendo falhas de logon, detecção de atividade maliciosa e esforços de contenção.
Começamos investigando o alerta recebido e prosseguimos com a análise dos logs de Gerenciamento de Logs e Segurança de Endpoint.
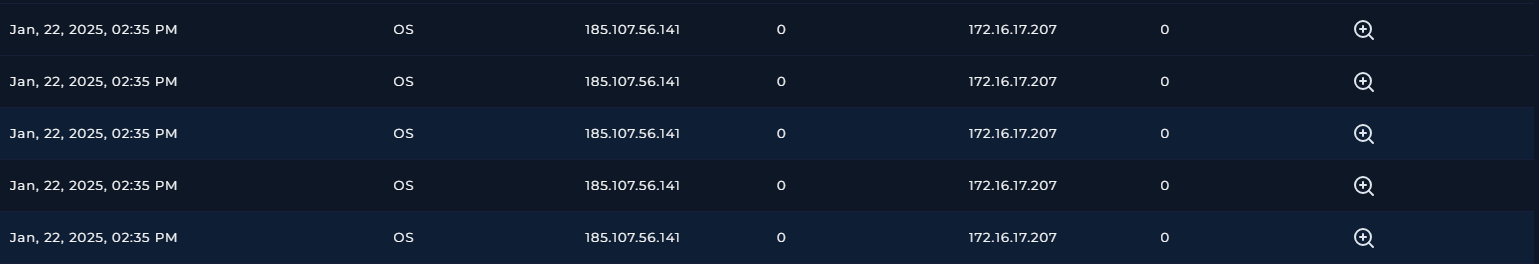
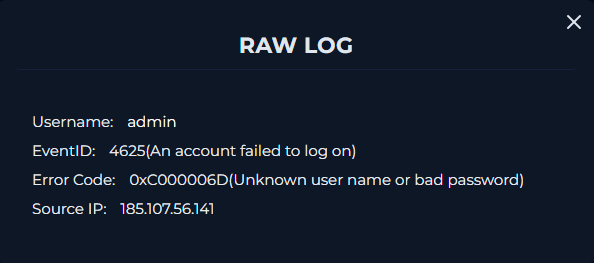
Há múltiplos tipos de sistema operacional, com contas Admin ou Convidado apresentando o Código de Erro 0xC000006D.
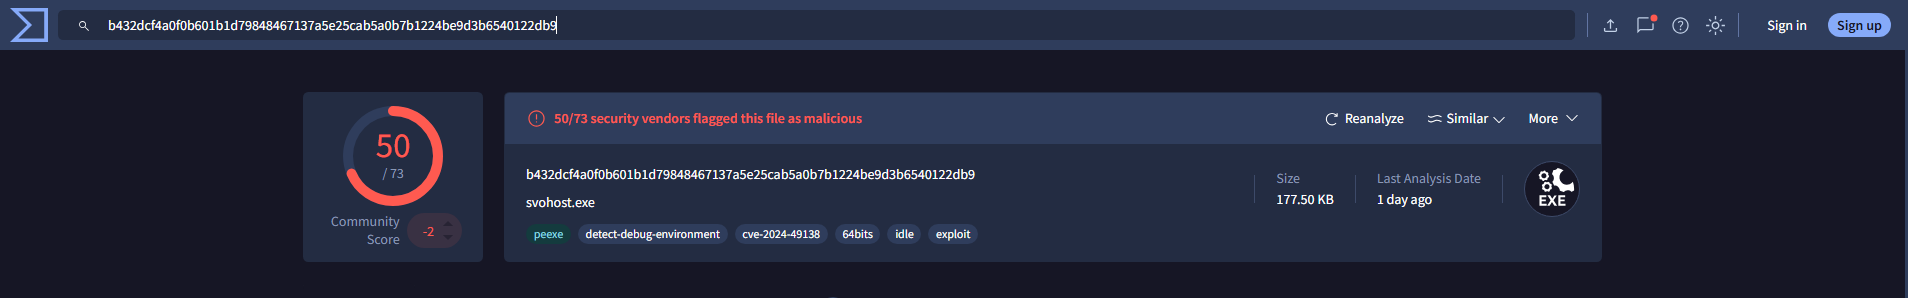
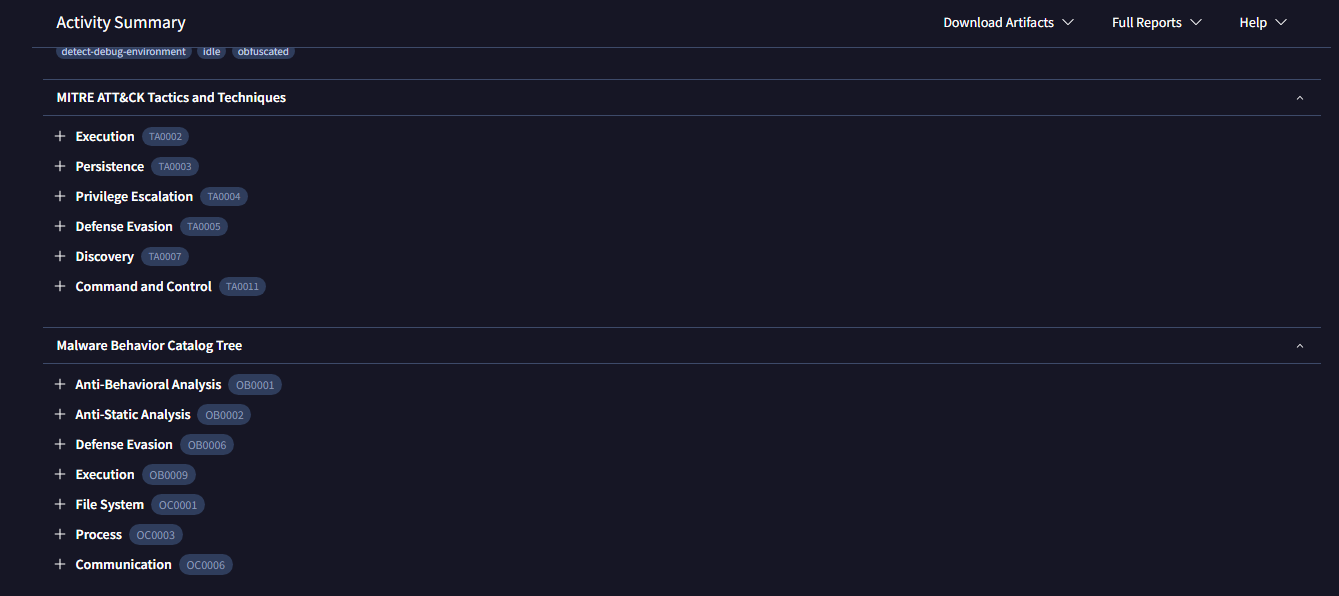
Analisamos o hash fornecido no alerta e confirmamos que ele é malicioso. O mapeamento no framework MITRE ATT&CK e o comportamento do malware também foram validados.
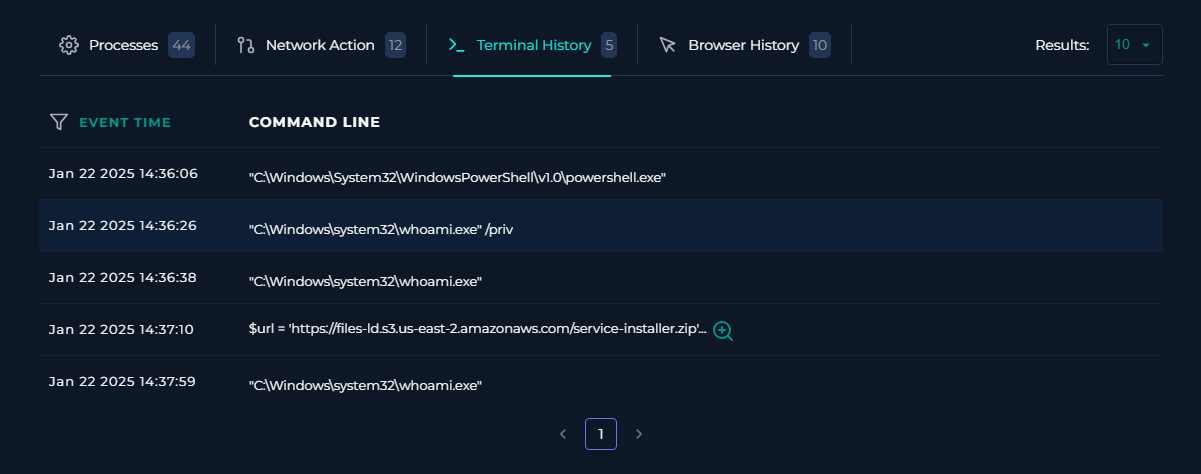
Ao inspecionar o histórico do terminal, identificamos atividade suspeita, incluindo um comando $url recuperando uma URL potencialmente maliciosa.
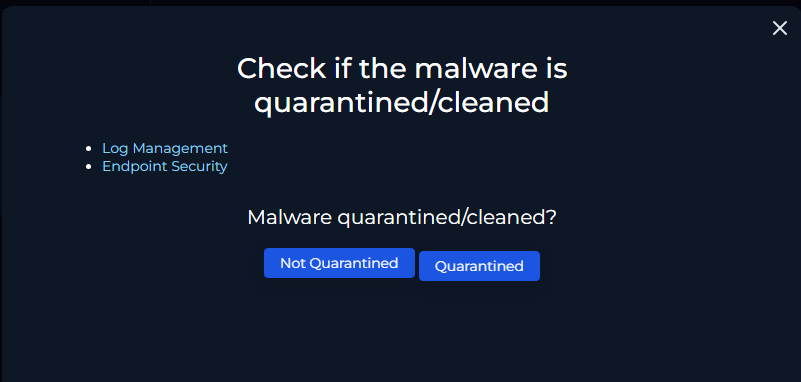
Usando as informações coletadas, prosseguimos com as etapas apropriadas do playbook para este caso.
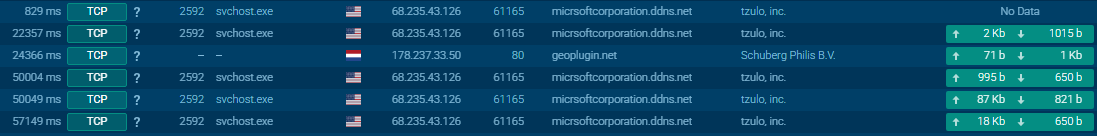
Analisamos o comportamento do malware via AnyRun e identificamos o endereço de Command and Control (C2). Isso foi confirmado por meio da análise de comportamento de rede.
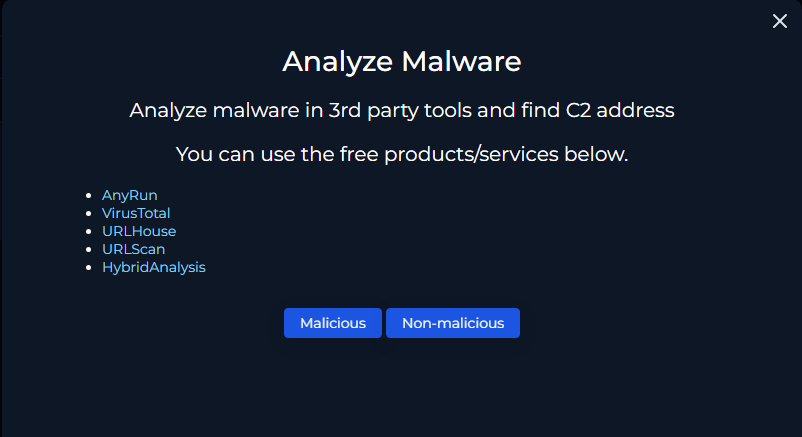
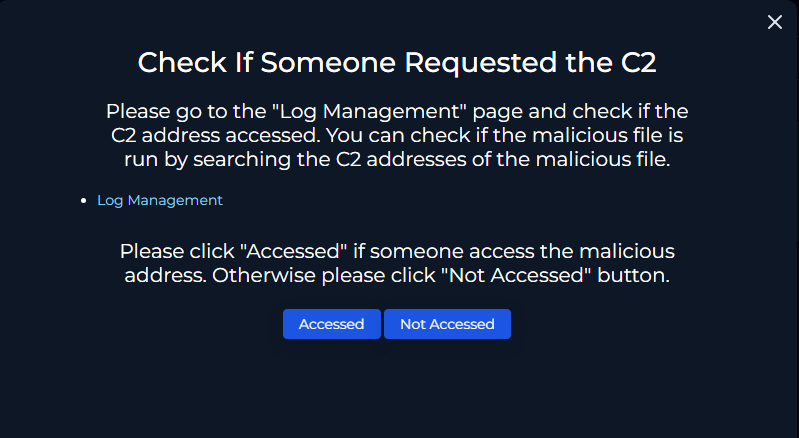
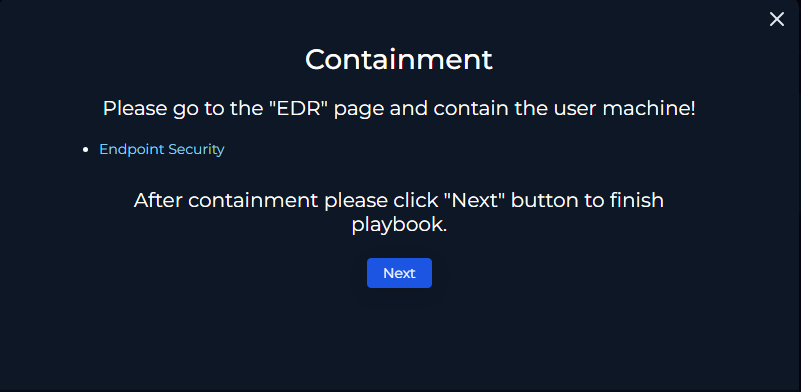
Contivemos com sucesso o dispositivo afetado.
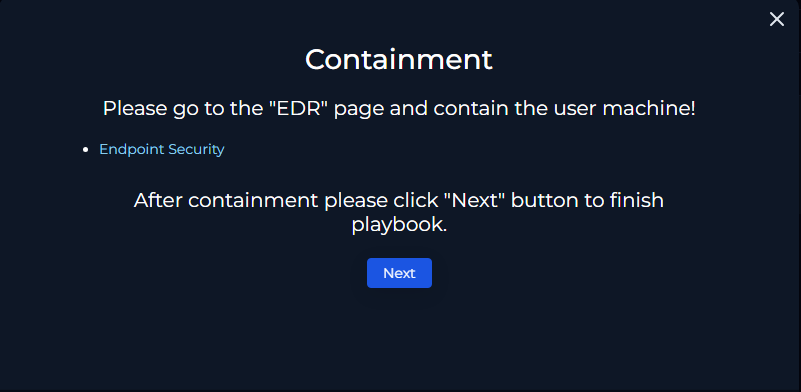
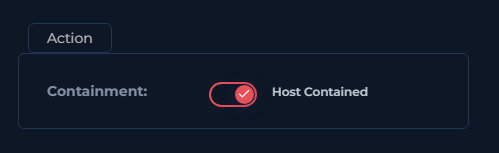
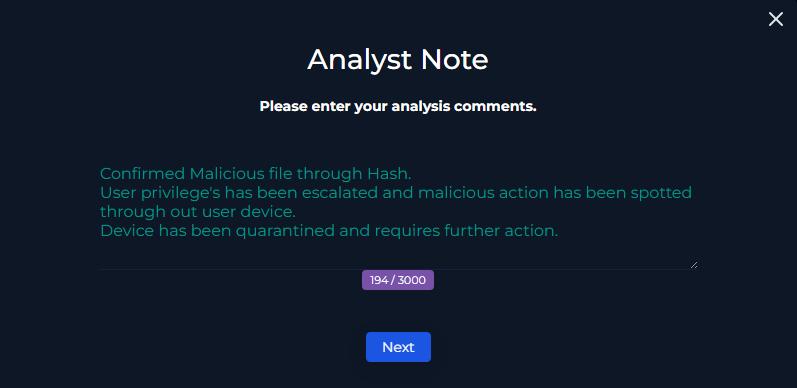
Finalizamos o caso com as anotações dos Analistas de SOC e a documentação de execução do playbook.
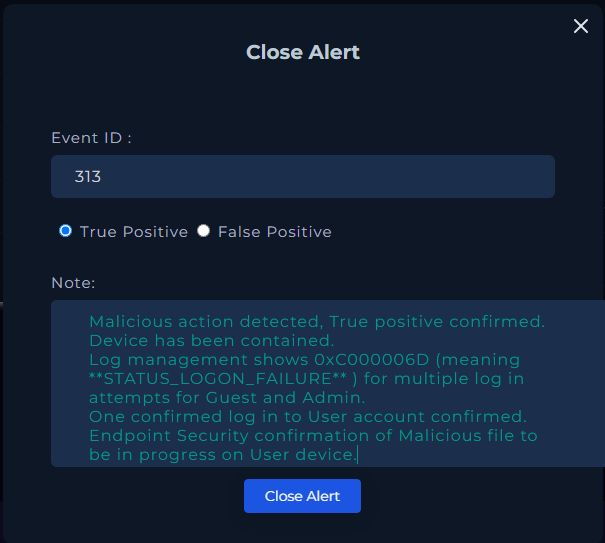
O caso foi encerrado com uma revisão final e pontuação para avaliar a precisão das ações tomadas durante a investigação.
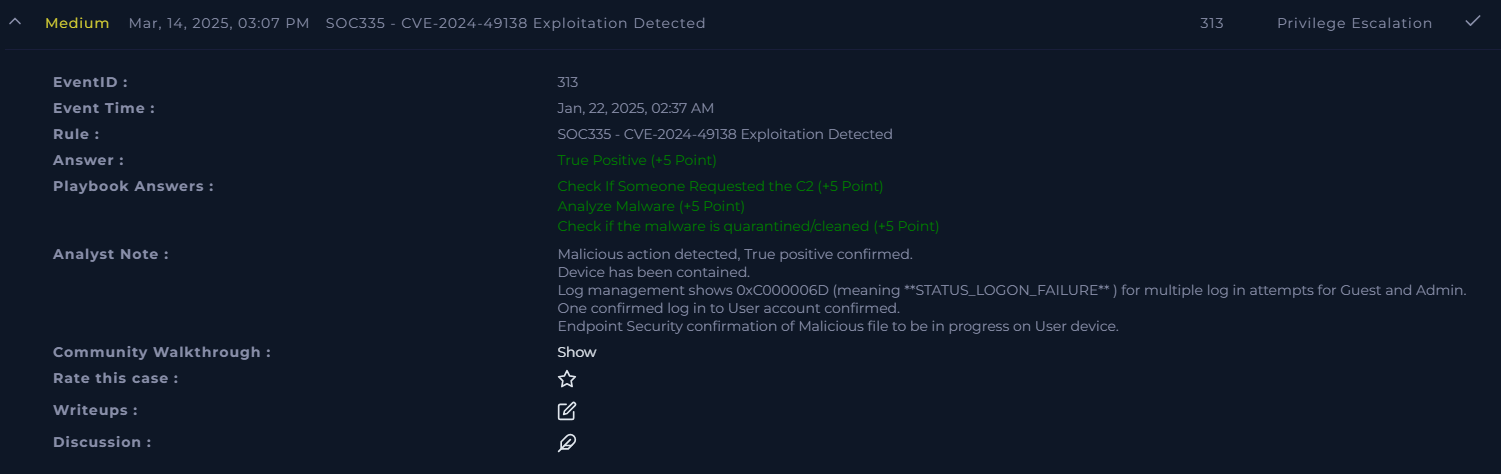
0xC000006D é fundamental para identificar atividade suspeita.Este repositório serve como referência para lidar com incidentes semelhantes. Contribuições e discussões são bem-vindas!
C:\Windows\System32\svchost.exe -k termsvcs -s TermServiceC:\Windows\System32\svchost.exe:
C:\Windows\System32\.-k termsvcs:
termsvcs) para esta instância de svchost.exe.termsvcs está especificamente relacionado aos Serviços de Terminal.-s TermService:
TermServiceC:\Windows\system32\svchost.exe -k netsvcs -p -s ScheduleC:\Windows\system32\svchost.exe:
C:\Windows\system32\.-k netsvcs:
netsvcs) que esta instância de svchost.exe está hospedando.netsvcs normalmente inclui serviços relacionados a rede e outros serviços essenciais.-p:
