 defectdojo/django-defectdojo
Gerenciamento Unificado de Vulnerabilidades de Código Aberto, DevSecOps e ASPM

Gestão de vulnerabilidades de código aberto, DevSecOps e ASPM
Demonstração Pro · Demonstração da Comunidade · Documentação · Slack · Comunidade · Site


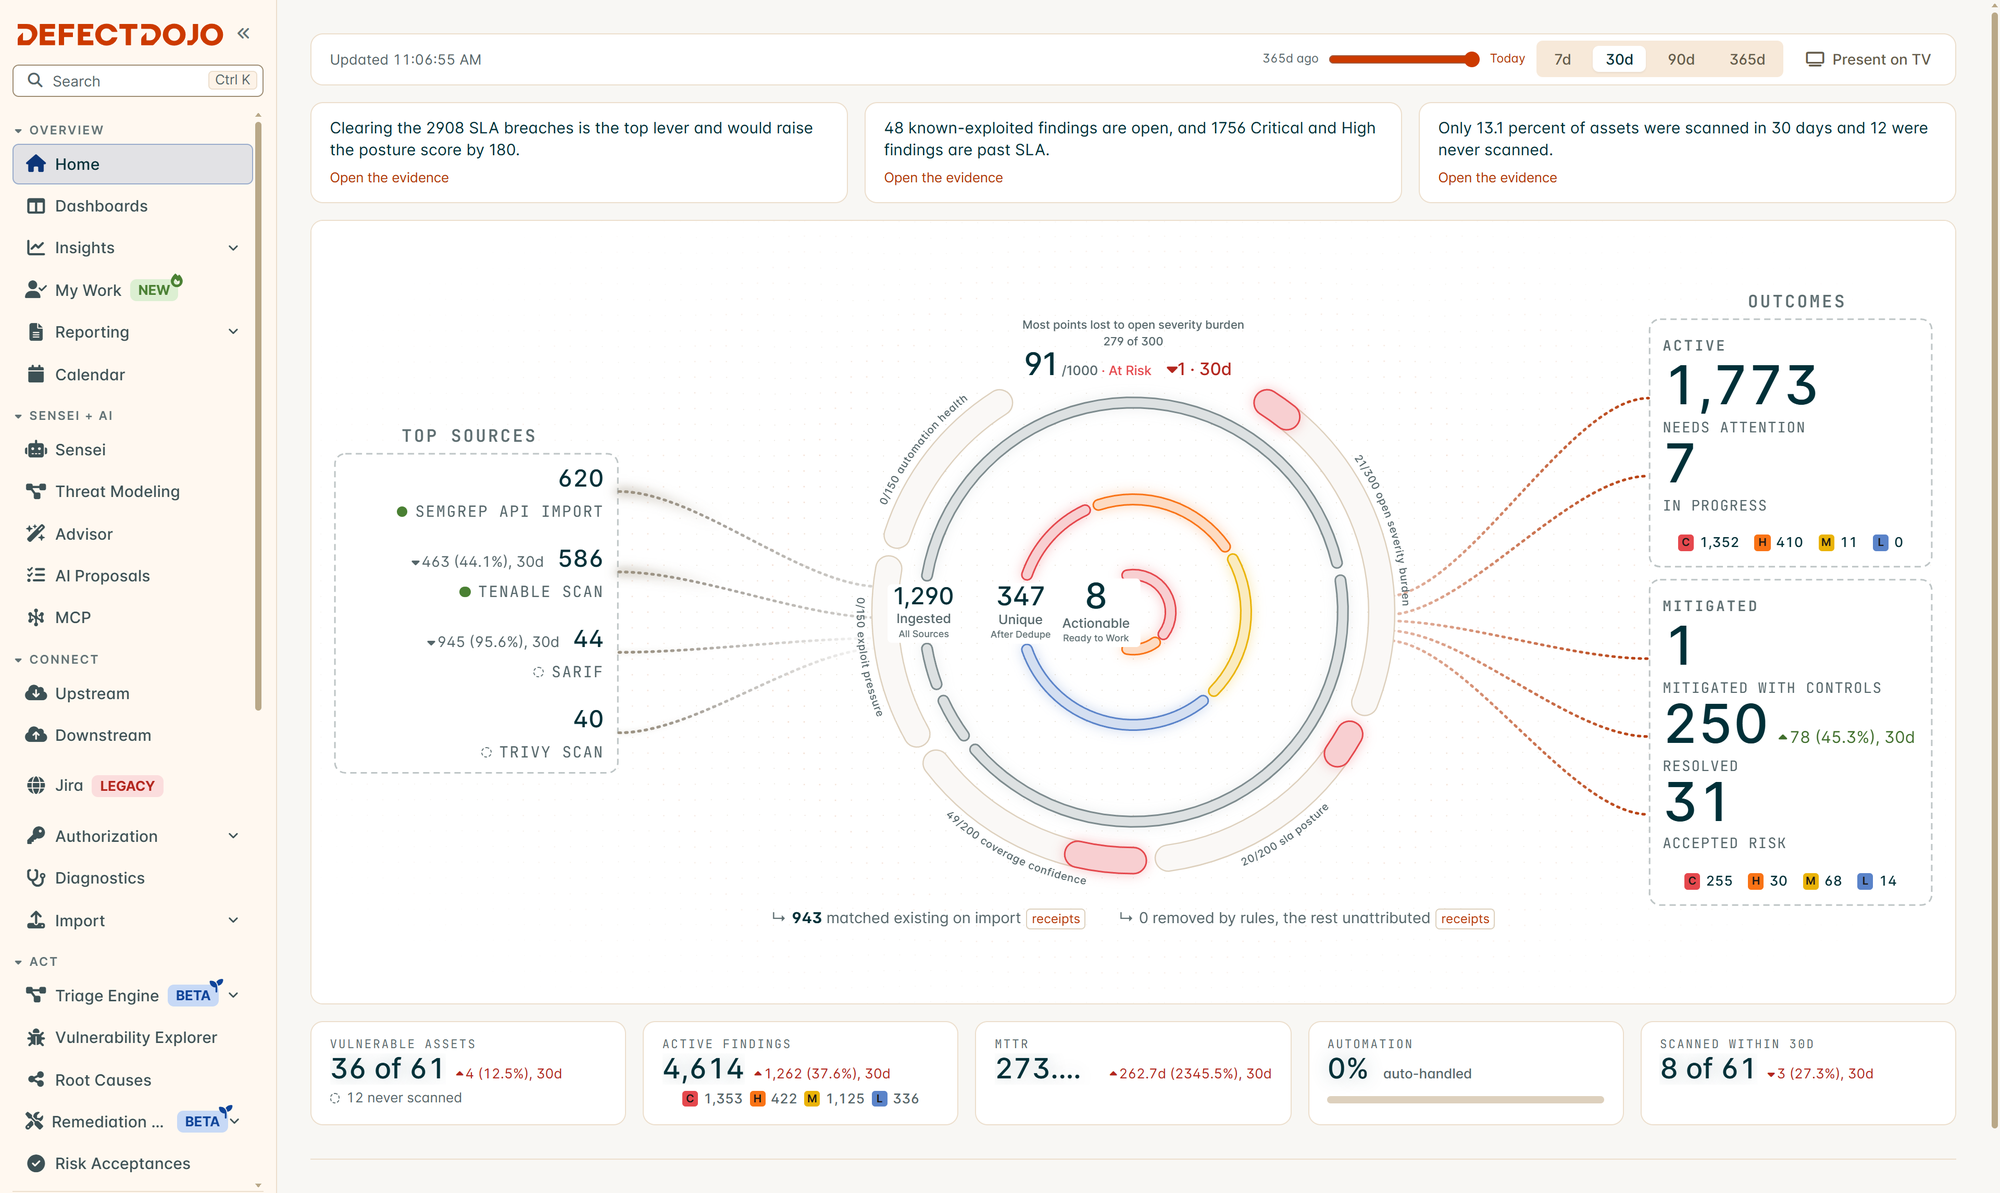
Página inicial do DefectDojo Pro. Experimente na demonstração Pro ao vivo.
A demonstração da Edição Comunitária está em demo.defectdojo.org.
Os detalhes de login para ambas estão em Demonstração.
DefectDojo é uma ferramenta de DevSecOps, ASPM (gestão da postura de segurança de aplicações) e gestão de vulnerabilidades. O DefectDojo orquestra testes de segurança de ponta a ponta, rastreamento de vulnerabilidades, deduplicação, remediação e relatórios.
Edição Pro: pro.demo.defectdojo.com
Edição Comunitária OWASP: demo.defectdojo.org
Qualquer um dos ambientes de demonstração pode ser acessado com o nome de usuário admin e a senha 1Defectdojo@demo#appsec. Observe que as demonstrações são publicamente acessíveis
e são redefinidas todos os dias. Não coloque dados sensíveis na demonstração. Uma maneira fácil de testar o DefectDojo é enviar alguns relatórios de varredura de exemplo.
git clone https://github.com/DefectDojo/django-DefectDojo && cd django-DefectDojo && docker compose up
Este guia de início rápido fará o seguinte
se estiver executando o DefectDojo em modo detached via docker compose up -d, obtenha as credenciais de administrador nos logs do inicializador com o comando abaixo. Observe que o inicializador pode levar até 3 minutos para ser executado.
docker compose logs initializer | grep "Admin password:"

Confira nosso novo Portal da Comunidade e junte-se à comunidade DefectDojo no Slack!
Siga o DefectDojo no LinkedIn, YouTube e X para atualizações da plataforma!
