 deepzec/bad-pdf
Roubar Net-NTLM Hash usando Bad-PDF

Bad-PDF cria um arquivo PDF malicioso para roubar hashes NTLM (NTLMv1/NTLMv2) de máquinas Windows, utilizando uma vulnerabilidade divulgada pela equipe Checkpoint para criar o arquivo PDF malicioso. O Bad-Pdf lê os hashes NTLM usando o listener do Responder.
Este método funciona em todos os leitores de PDF (qualquer versão) a maioria das soluções de EDR/Endpoint não conseguem detectar este ataque.
Reference : https://research.checkpoint.com/ntlm-credentials-theft-via-pdf-files/
A Adobe lançou uma atualização de segurança (APSB18-09) para corrigir esta vulnerabilidade e o CVE-2018-4993 foi atribuído a esta vulnerabilidade.
Todo o código fornecido neste repositório é apenas para fins educacionais/de pesquisa. Quaisquer ações e/ou atividades relacionadas ao material contido neste repositório são de sua exclusiva responsabilidade. O uso indevido do código neste repositório pode resultar em acusações criminais contra as pessoas em questão. O autor não será responsabilizado no caso de quaisquer acusações criminais serem movidas contra qualquer indivíduo que faça uso indevido do código neste repositório para infringir a lei.
Responder/Kali Linux
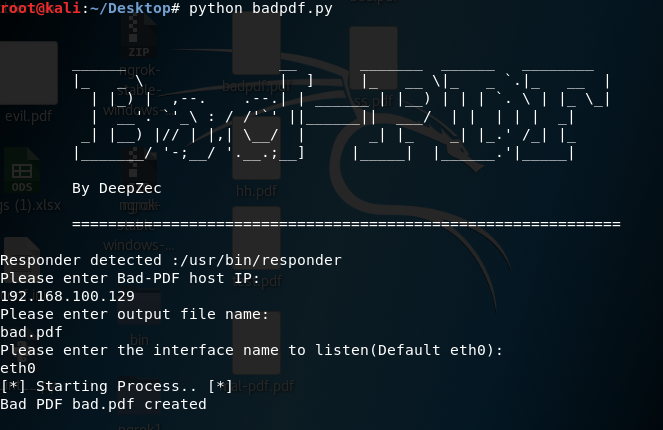
Uso:
python badpdf.py


* Patches do fornecedor não estão disponíveis para esta vulnerabilidade
Adobe patch: https://helpx.adobe.com/security/products/acrobat/apsb18-09.html
A Microsoft emitiu uma melhoria de segurança opcional [0] no final do ano passado que oferece aos clientes a capacidade de desabilitar a autenticação NTLM SSO como método para recursos públicos.
Desative o acesso SMB externo no firewall para evitar vazamento de hash NTLM para a internet.
https://github.com/InQuest/yara-rules/blob/master/NTLM_Credentials_Theft_via_PDF_Files.rule
