Relatório de Gerenciamento de Vulnerabilidades
Preparado para: CyberTech Solutions
Preparado por: Victoria Simon
Data: 10 de abril de 2024
1. Resumo Executivo
Este relatório detalha as descobertas de uma avaliação abrangente de vulnerabilidades realizada na infraestrutura Linux e aplicações web da CyberTech Solutions usando o Nessus. A avaliação incluiu:
- Varreduras autenticadas de servidores Linux
- Varreduras de vulnerabilidades em aplicações web
- Configuração de relatórios automatizados
- Gerenciamento de patches via Ansible
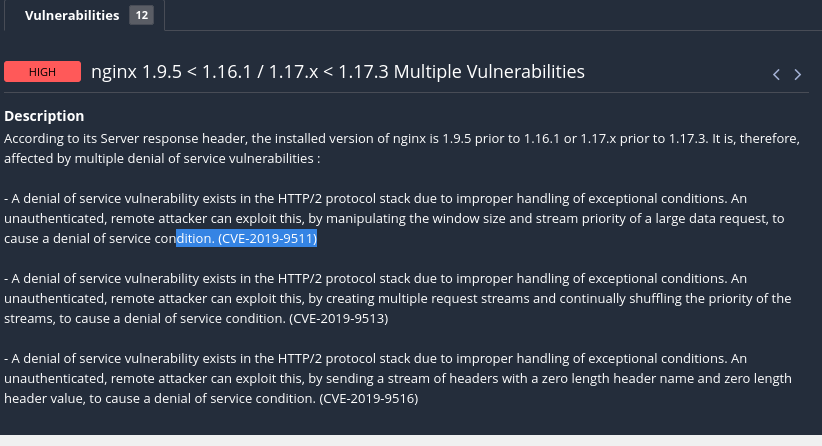
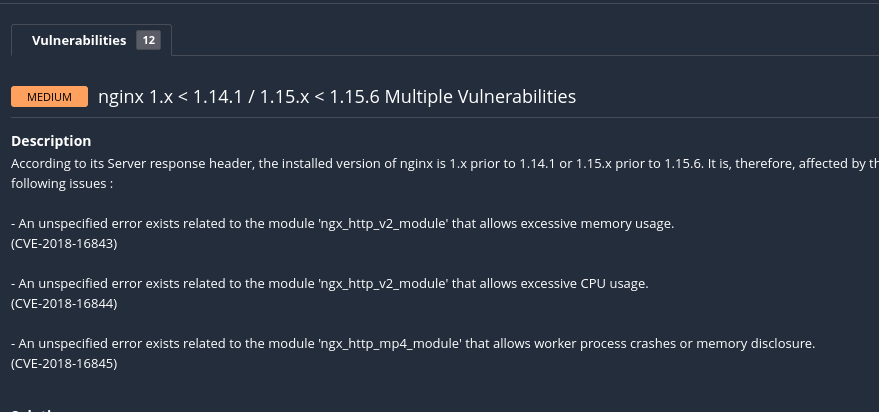
Os principais achados incluem vulnerabilidades críticas no Nginx e versões desatualizadas do OpenSSH. Recomendações imediatas de correção e fortalecimento de segurança são fornecidas.
2. Objetivos do Laboratório
- Realizar varreduras autenticadas de vulnerabilidades em sistemas Linux.
- Identificar e analisar vulnerabilidades em aplicações web.
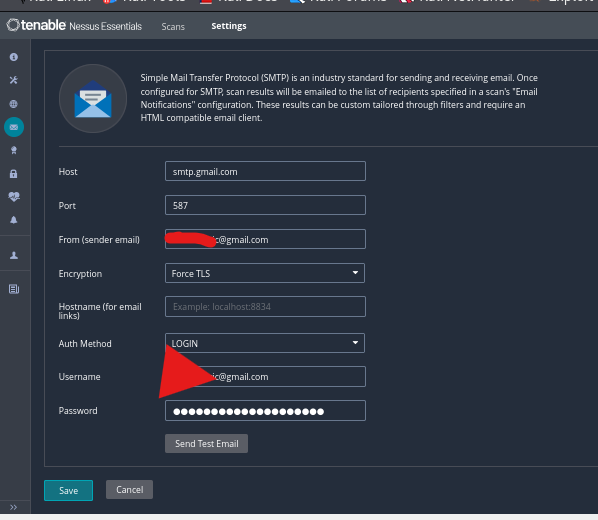
- Configurar o Nessus para relatórios automatizados por e-mail.
- Corrigir vulnerabilidades usando Ansible.
- Documentar descobertas para revisão das partes interessadas.
3. Ferramentas e Recursos Utilizados
| Ferramenta | Finalidade |
|---|
| Nessus | Varredura e relatório de vulnerabilidades |
| Ansible | Gerenciamento automatizado de patches |
| Gmail SMTP | Alertas automatizados por e-mail |
| OpenSSH | Acesso remoto ao servidor |
| Nginx | Hospedagem de aplicações web |
4. Metodologia
Tarefa 1: Configuração de Varredura Autenticada
-
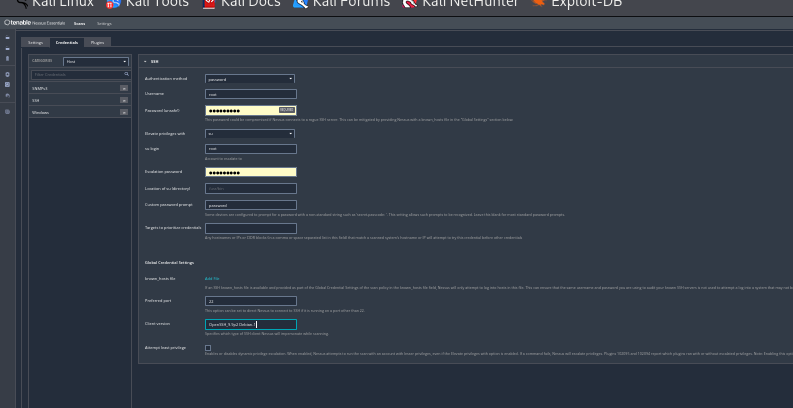
Configuração SSH:
- Instalado OpenSSH (
sudo apt install openssh-server).
- Configurado Nessus com credenciais SSH (usuário:
root, senha: kali).
- Habilitada elevação de privilégios via
su.
-
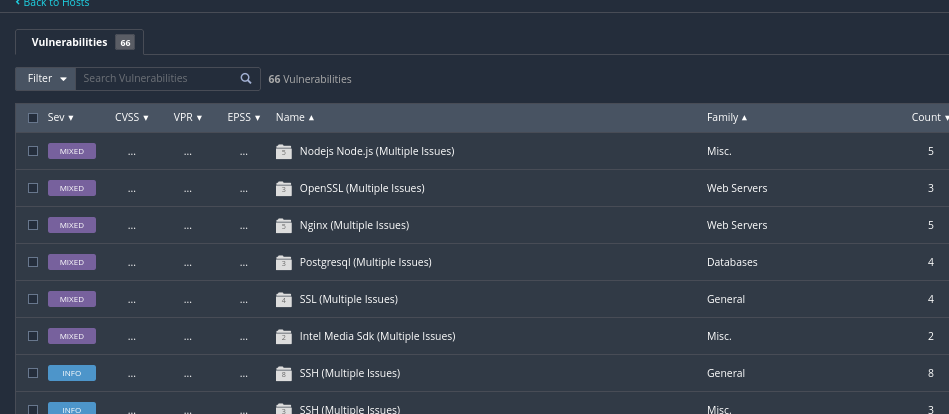
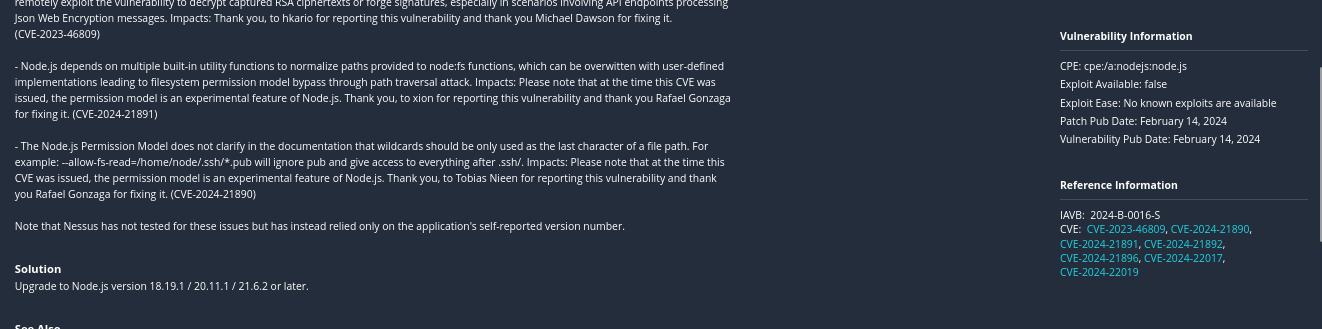
Resultados da Varredura:
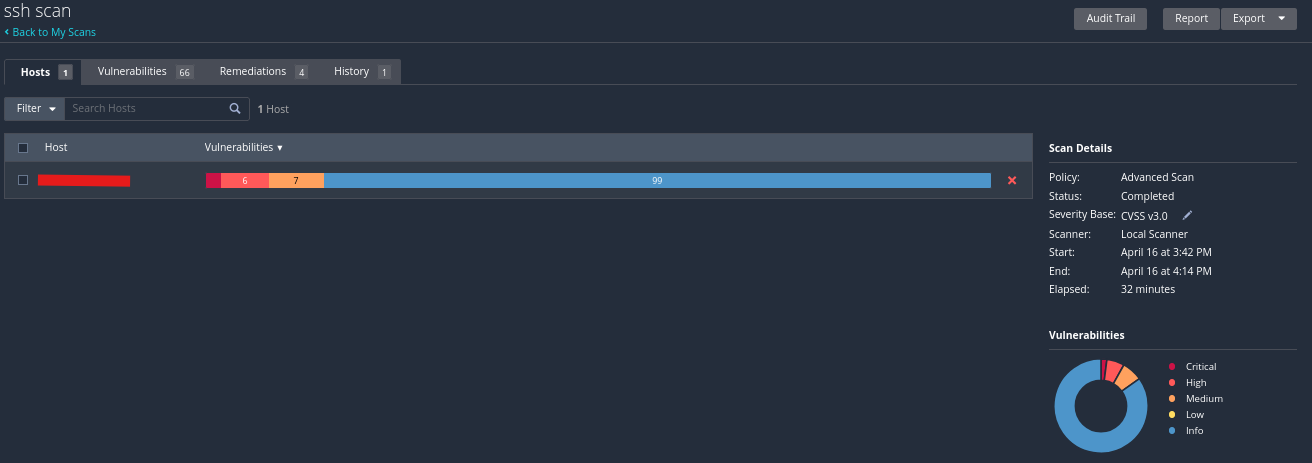
pontuação de vulnerabilidade ssh varrida
RECOMENDAÇÕES
Após a varredura autenticada e a avaliação de vulnerabilidades no servidor Linux e aplicações hospedadas, as seguintes etapas de remediação são recomendadas para melhorar a postura de segurança da organização:
- Correção de Sistema e Software:
• Atualizar o OpenSSH para a versão segura mais recente para corrigir vulnerabilidades conhecidas.
• Aplicar os patches mais recentes do kernel Linux, incluindo atualizações urgentes como CVE-2022-0185.
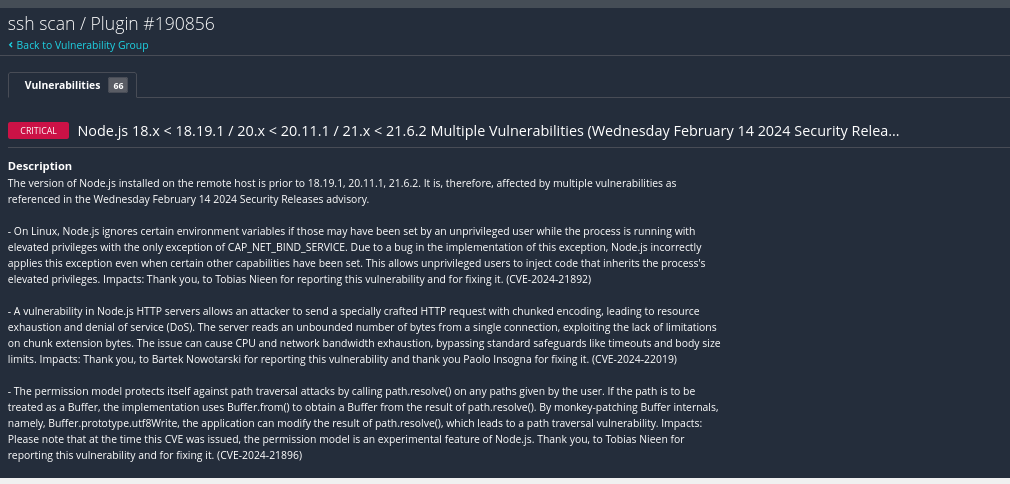
• Atualizar o Node.js para a versão 18.20.1 ou posterior para mitigar riscos como contrabando de requisições, aleatoriedade insegura e vulnerabilidades de gerenciamento de memória (ex.: CVE-2024-27980, CVE-2024-21891, CVE-2024-21892).
• Habilitar atualizações automáticas de patches ou integrar com um sistema centralizado de gerenciamento de patches para garantir a aplicação oportuna de correções de segurança.
- Fortalecimento do Serviço SSH
• Desabilitar algoritmos SSH fracos, cifras (ex.: CBC, Arcfour) e MACs.
• Impor autenticação baseada em chave e desabilitar login por senha quando possível.
• Configurar porta SSH personalizada e restringir acesso SSH usando regras de firewall ou TCP wrappers.
• Limitar acesso a IPs específicos e implementar autenticação de dois fatores (2FA) para conexões remotas.
- Controle de Usuário e Acesso
• Desabilitar login root via SSH; usar sudo para elevação de privilégios.
• Remover contas de usuário não utilizadas ou legadas e impor políticas de senha fortes.
• Configurar mecanismos de bloqueio de conta para prevenir ataques de força bruta.
• Auditar grupos de usuários e privilégios para garantir que o princípio do menor privilégio seja aplicado.
- Fortalecimento de Host e Rede
• Desabilitar serviços desnecessários e fechar portas não utilizadas.
• Usar ferramentas de fortalecimento como Lynis, OpenSCAP ou CIS Benchmarks para aplicar melhores práticas.
• Implementar regras de firewall para limitar a exposição da rede e prevenir movimento lateral.
- Monitoramento, Registro e Detecção
• Habilitar registro detalhado para eventos SSH, sudo e do sistema.
• Integrar logs com uma plataforma SIEM para monitoramento e alerta em tempo real.
• Monitorar comportamento suspeito e padrões de acesso anômalos.
- Segurança de Aplicações e Dependências
• Executar npm audit ou yarn audit para escanear e corrigir dependências do Node.js.
• Testar aplicações regularmente com ferramentas de análise dinâmica e estática (DAST/SAST).
• Usar um Firewall de Aplicação Web (WAF) para bloquear ataques web conhecidos.
- Backup e Recuperação
• Agendar backups regulares de configurações e dados críticos.
• Testar procedimentos de recuperação de desastres e restauração de backup periodicamente.
- Conscientização e Governança de Segurança
• Realizar treinamento regular de segurança para administradores de sistemas e desenvolvedores.
• Manter políticas, procedimentos e documentação de ativos de segurança atualizados.
• Realizar avaliações periódicas de vulnerabilidades e testes de penetração para se manter proativo.
Tarefa 2: Varredura de Aplicação Web
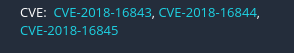
- Vulnerabilidades do Nginx:
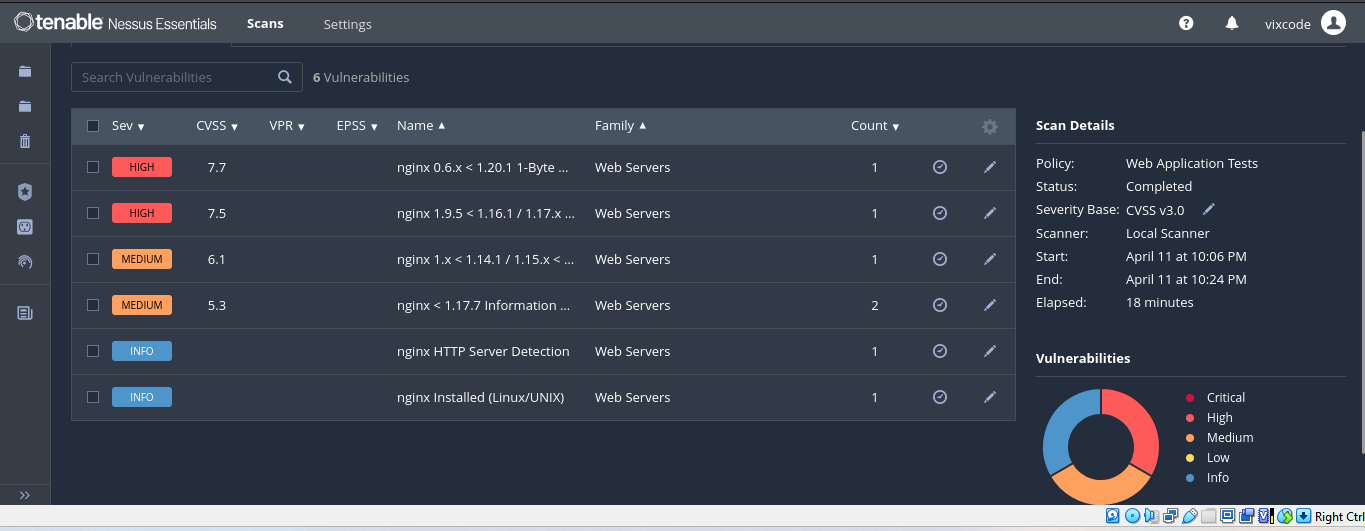
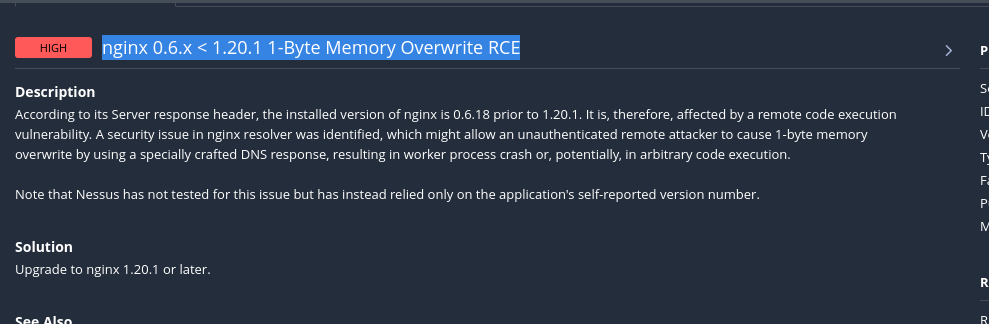
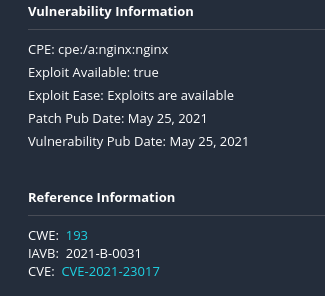
- Análise de Vulnerabilidade:
- Facilidade de Exploit: Baixa complexidade (exploits públicos disponíveis).
- Datas de Patch:
- CVE-2021-23017: Corrigido em junho de 2021.
- CVE-2022-41741: Corrigido em outubro de 2022.
Tarefa 3: Relatórios Automatizados por E-mail
 cybervixy/vulnerability-management

