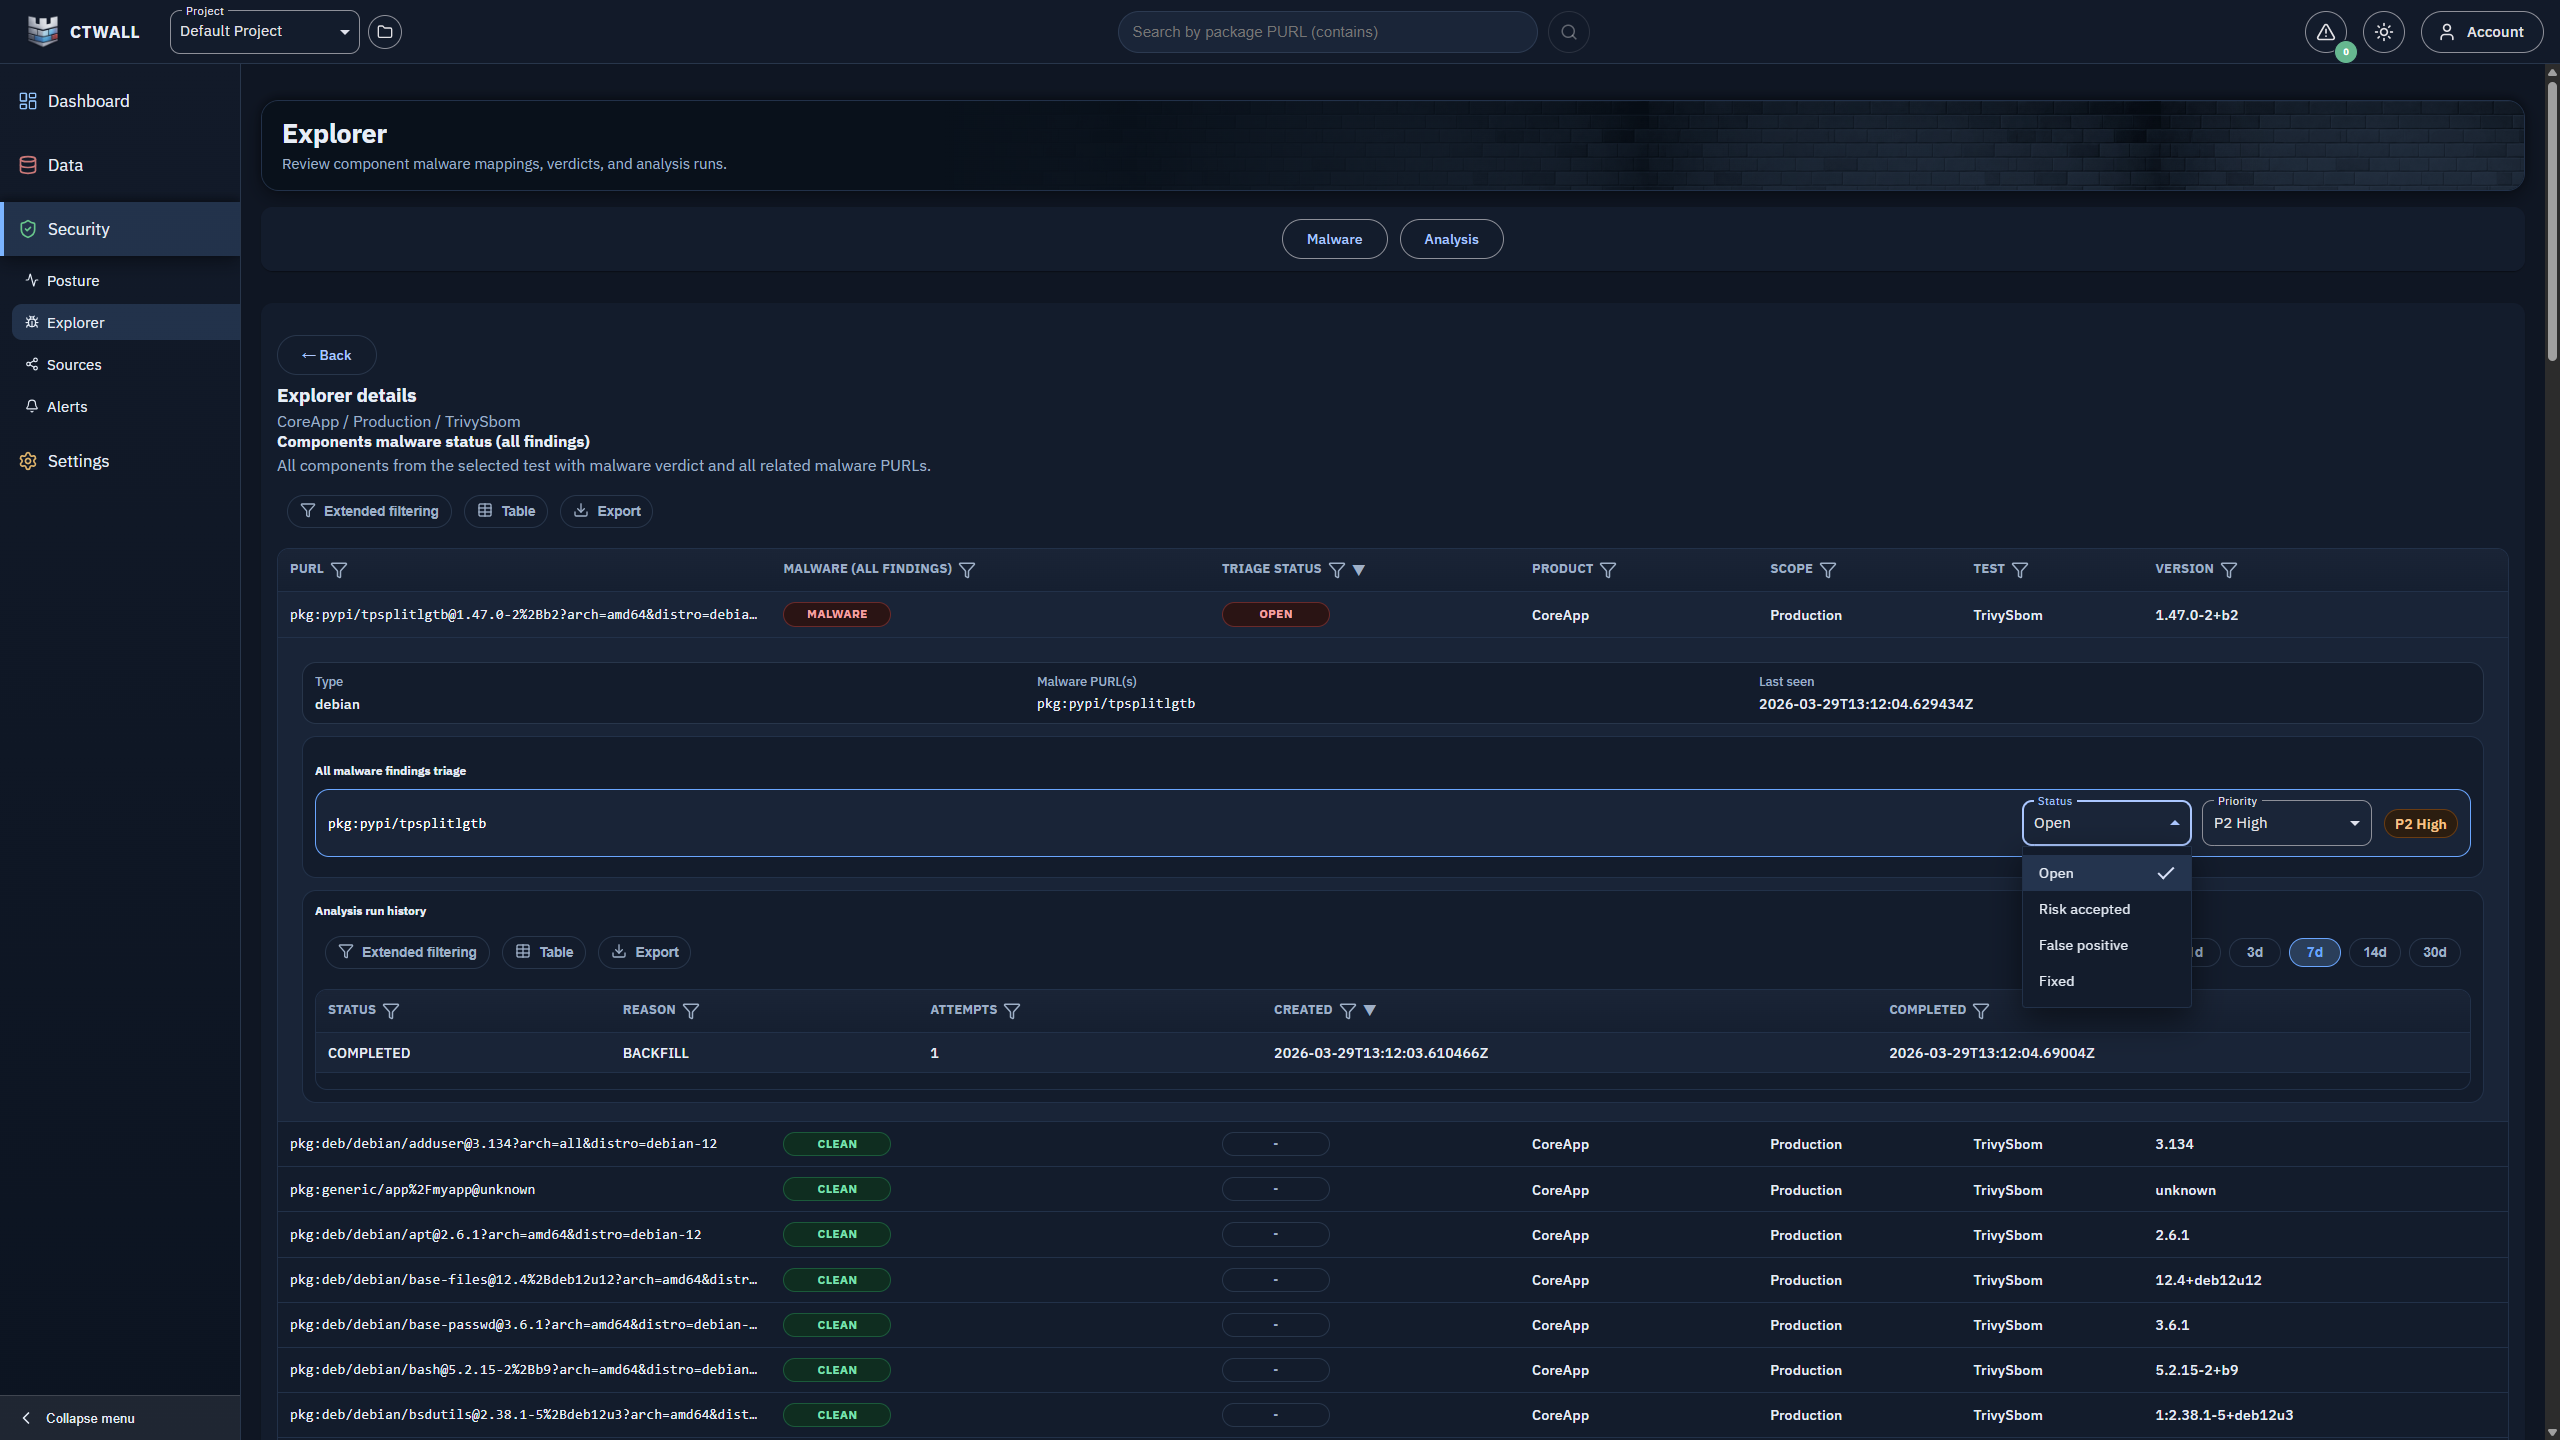

A plataforma CTWall (ChainThreatWall) ajuda as equipes de Segurança, DevOps e Produto a tomar decisões de risco mais rapidamente, usando dados SBOM/BOM para identificar malware na cadeia de suprimentos de software.
À medida que mais equipas migram para ambientes de desenvolvimento virtualizados para reduzir o risco na cadeia de fornecimento de software, um desafio permanece: dependências maliciosas ainda podem escapar e chegar à produção.
A plataforma CTWall (ChainThreatWall) ajuda as equipas de Segurança, DevOps e Produto a tomar decisões de risco mais rapidamente, utilizando dados SBOM/BOM para identificar malware na cadeia de fornecimento de software. Esta ferramenta é um suplemento prático à clássica SCA (Análise de Composição de Software): adiciona deteção focada em malware na camada da cadeia de fornecimento de software. Ao usar fontes de inteligência de ameaças gratuitas/públicas (por enquanto, apenas a base de dados OSV publicamente disponível em https://osv.dev/), as equipas podem gerar notificações sobre ameaças de dependência recentemente observadas sem construir um pipeline de inteligência personalizado do zero.
SBOMs podem ser facilmente importados para a plataforma usando DepAlert.
Consulte 00_quick_start.md para instruções passo a passo.
Do ponto de vista empresarial, a ferramenta ajuda-o a:
Do ponto de vista operacional, a plataforma CTWall oferece funcionalidades úteis para:


Fluxo da aplicação:
flowchart LR
    A[Product / Source] --> B[Generate SBOM/BOM]
    B --> C[Import SBOM/BOM file to CTWALL]
    C --> D[Alert]
Ausência de monitorização contínua do risco de dependências (aplicação + infraestrutura). O CTWall recolhe dados SBOM/BOM e organiza-os num único modelo: Produto -> Âmbito -> Teste. No panorama atual de ameaças, a falta de monitorização contínua e a resposta atrasada a ameaças de dependência podem levar ao comprometimento de aplicações e infraestruturas.
Deteção e reação tardias a ameaças. A importação e análise de SBOM ajudam a detetar riscos antes da produção ou no início do ciclo de entrega. Na prática, o CTWall suporta a deteção precoce de pacotes de malware, tanto em dependências de aplicações como em dependências relacionadas com infraestrutura.
Alertas fragmentados e ruído de comunicação. O CTWall normaliza alertas e pode enviá-los para ferramentas operacionais (por exemplo Jira, Slack, SMTP, Alertmanager), em vez de depender apenas de logs de CI.
Auditorias difíceis e falta de histórico de decisões. A plataforma armazena o histórico de revisões SBOM e eventos, facilitando a auditoria e a reconstrução do que mudou e quando.
Demasiada triagem manual. As equipas obtêm resultados estruturados e podem avançar mais rapidamente do alerta para a decisão.
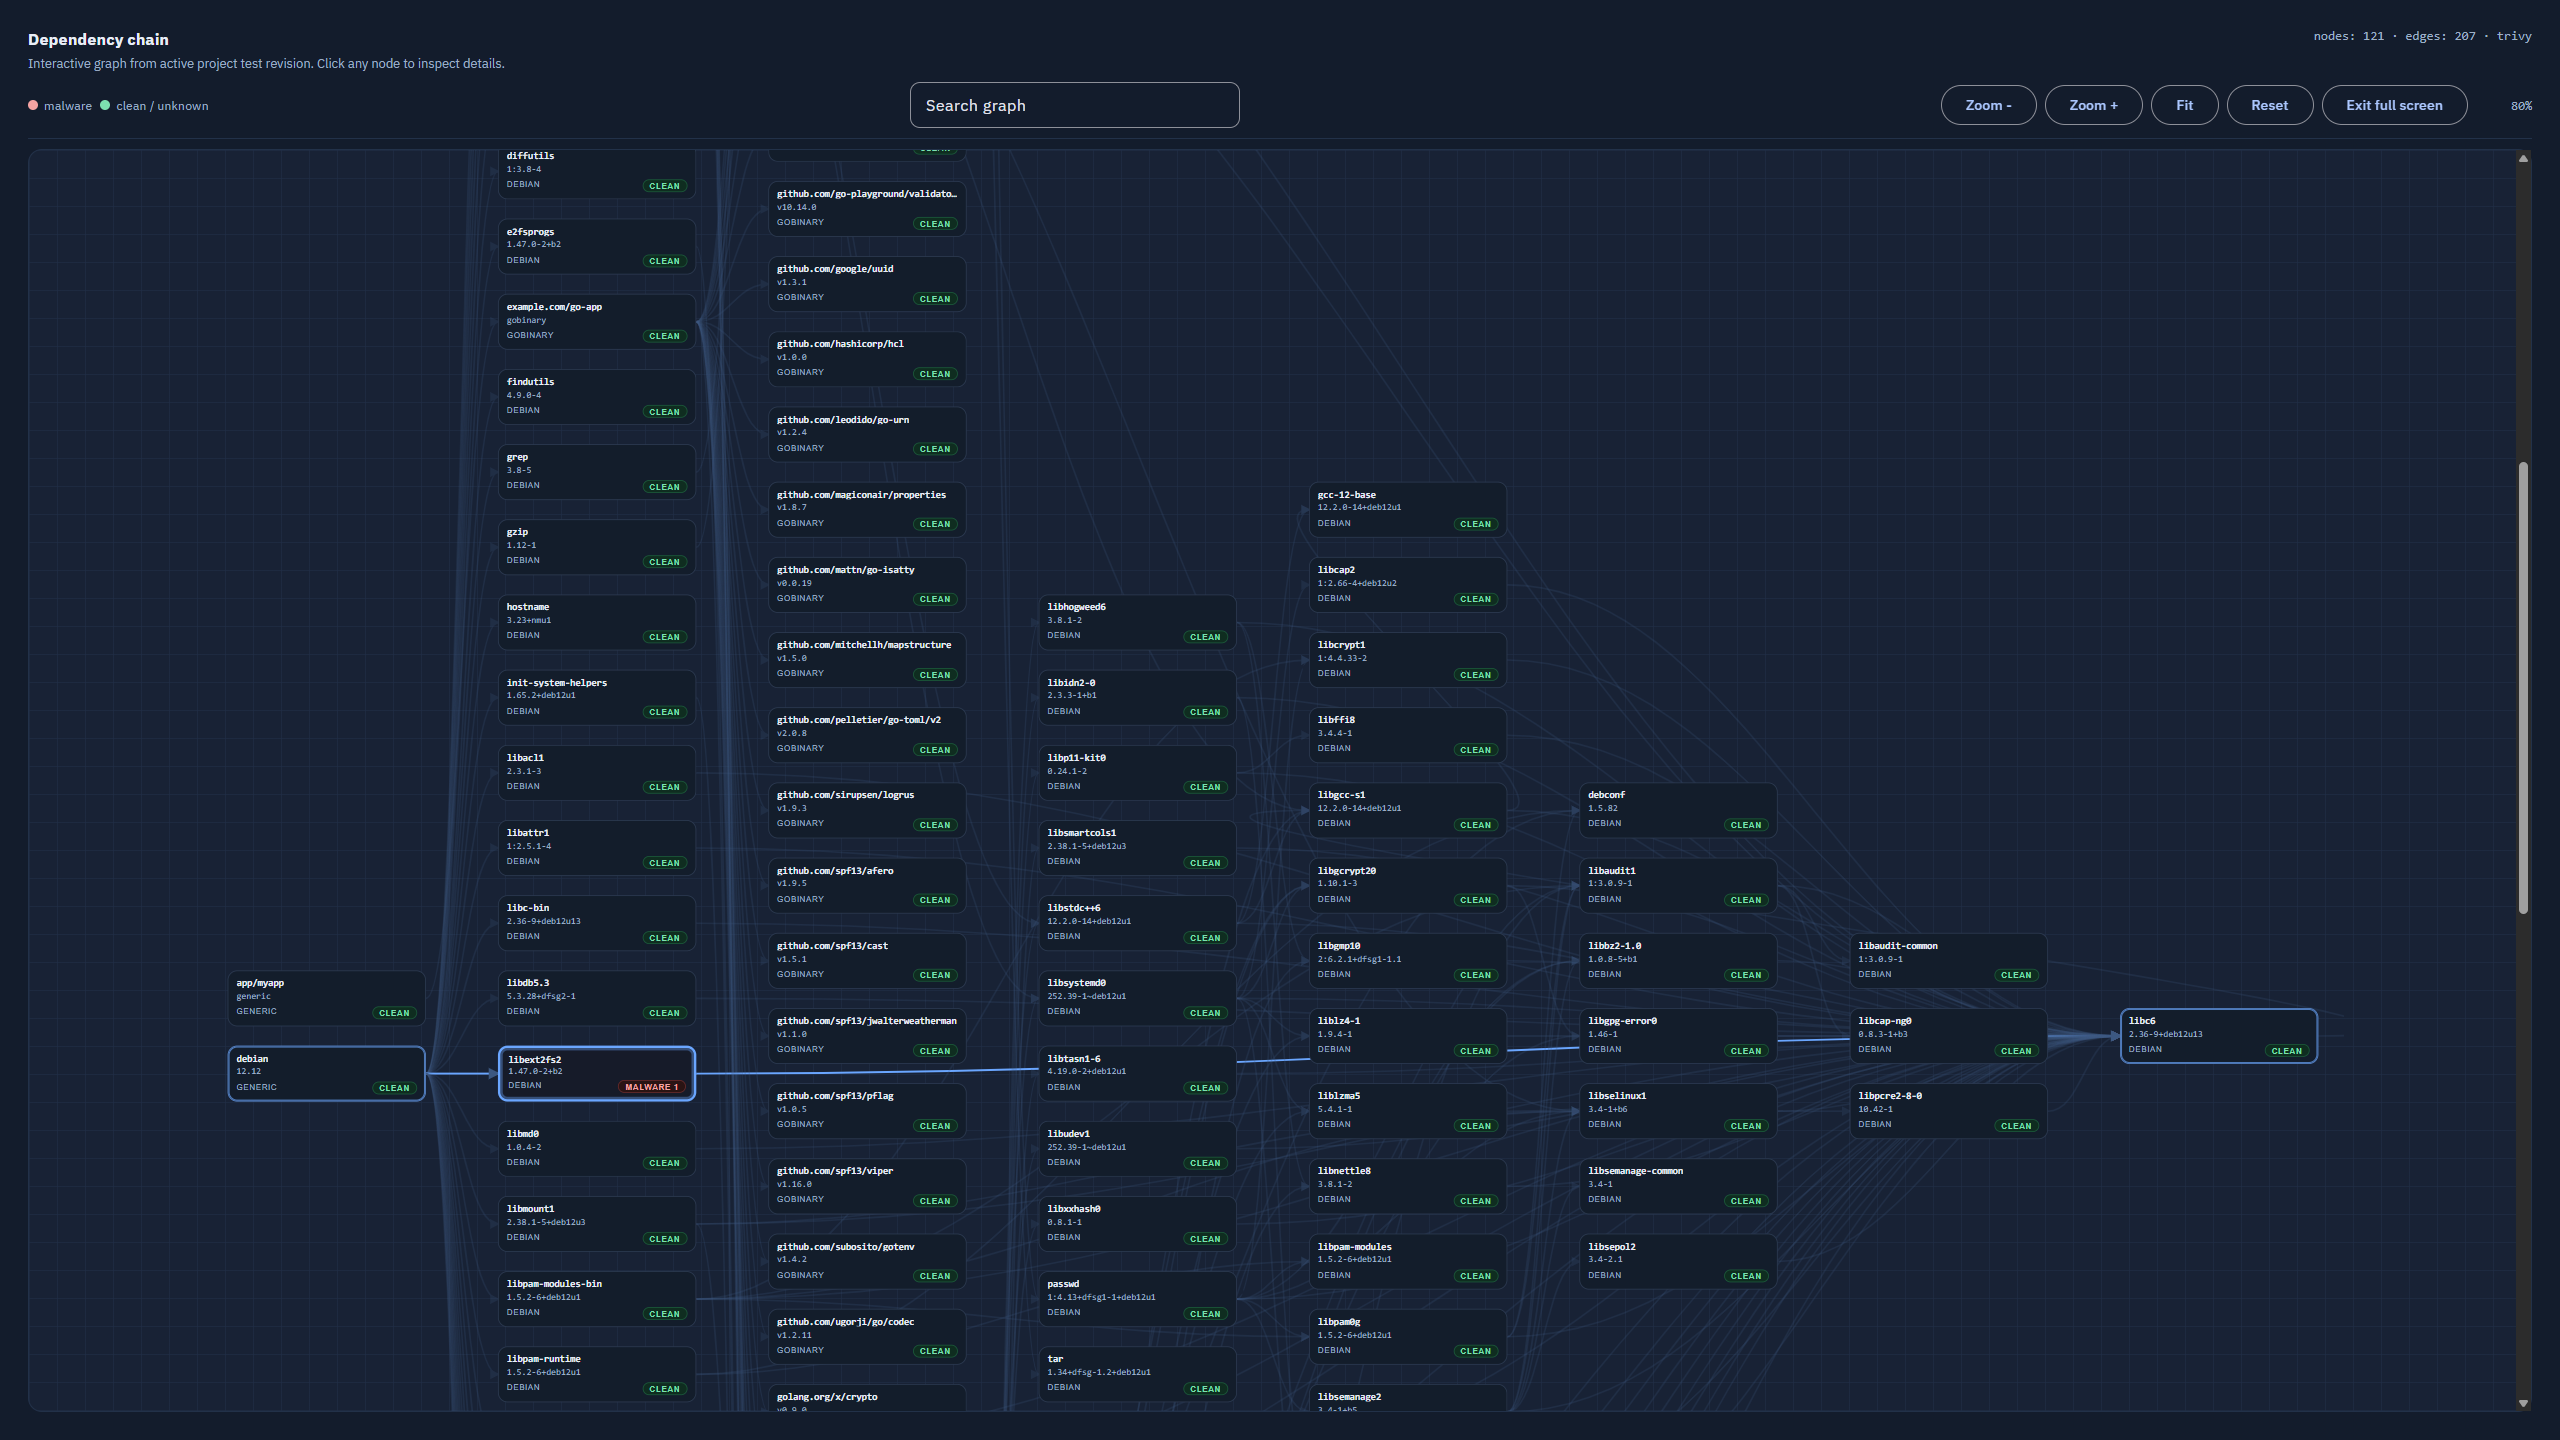
O CTWall ajuda ao correlacionar componentes SBOM/BOM com inteligência de ameaças e avisos de malware, gerando depois alertas operacionais.
Março de 2026 — Comprometimento da cadeia de fornecimento npm do Axios (axios, MAL-2026-2307). Credenciais de mantenedor comprometidas levaram a lançamentos maliciosos do axios (1.14.1, 0.30.4) que introduziram a dependência trojanizada [email protected]; avisos públicos descrevem um RAT/dropper multiplataforma acionado por postinstall e recomendam tratar sistemas expostos como comprometidos, com rotação imediata de segredos e credenciais.
Setembro de 2025 — Campanha na cadeia de fornecimento npm (Shai-Hulud + payloads de cryptojacking). Comprometimento de mantenedor via phishing, atualizações maliciosas de pacotes, roubo de credenciais/tokens e persistência em CI/CD foram documentados publicamente em avisos setoriais.
Julho de 2025 — Incidente de phishing no PyPI com lançamentos maliciosos de num2words (0.5.15, 0.5.16).
Conta de mantenedor comprometida levou à publicação de versões maliciosas do pacote, posteriormente removidas.
Novembro de 2025 — Campanha de typosquatting no PyPI (tableate, MAL-2025-191535).
Registos OSV públicos descrevem comportamento semelhante a RAT e entrega de payload de segundo estágio.
Março de 2026 — Caso de malware no PyPI (amigapythonupdater, MAL-2026-1136).
Registos OSV públicos descrevem exfiltração de variáveis de ambiente/tokens de cloud e comportamento de execução de comandos.
Fevereiro de 2026 — Caso de malware no npm (test-npm-style, MAL-2026-771).
Registos OSV/GHSA públicos classificam versões afetadas como maliciosas e recomendam rotação imediata de segredos.
Por favor, veja
O CTWall está licenciado sob a Licença BSD 3-Clause
Para perguntas, contacte-nos em: [email protected]