
Vulnerabilidade de Cross-Site Scripting (XSS) no Webkul Krayin CRM (Injeção de HTML)
CVE: CVE-2026-36341
Resumo
A vulnerabilidade é particularmente crítica porque afeta o Painel de Administração. Em muitos fluxos de trabalho de CRM, gerentes ou administradores de nível superior revisam as atividades registradas pela equipe. Ao injetar um payload em um simples registro de "Chamada" ou "Reunião", um atacante pode atingir contas de alto privilégio sem interação direta com a vítima.
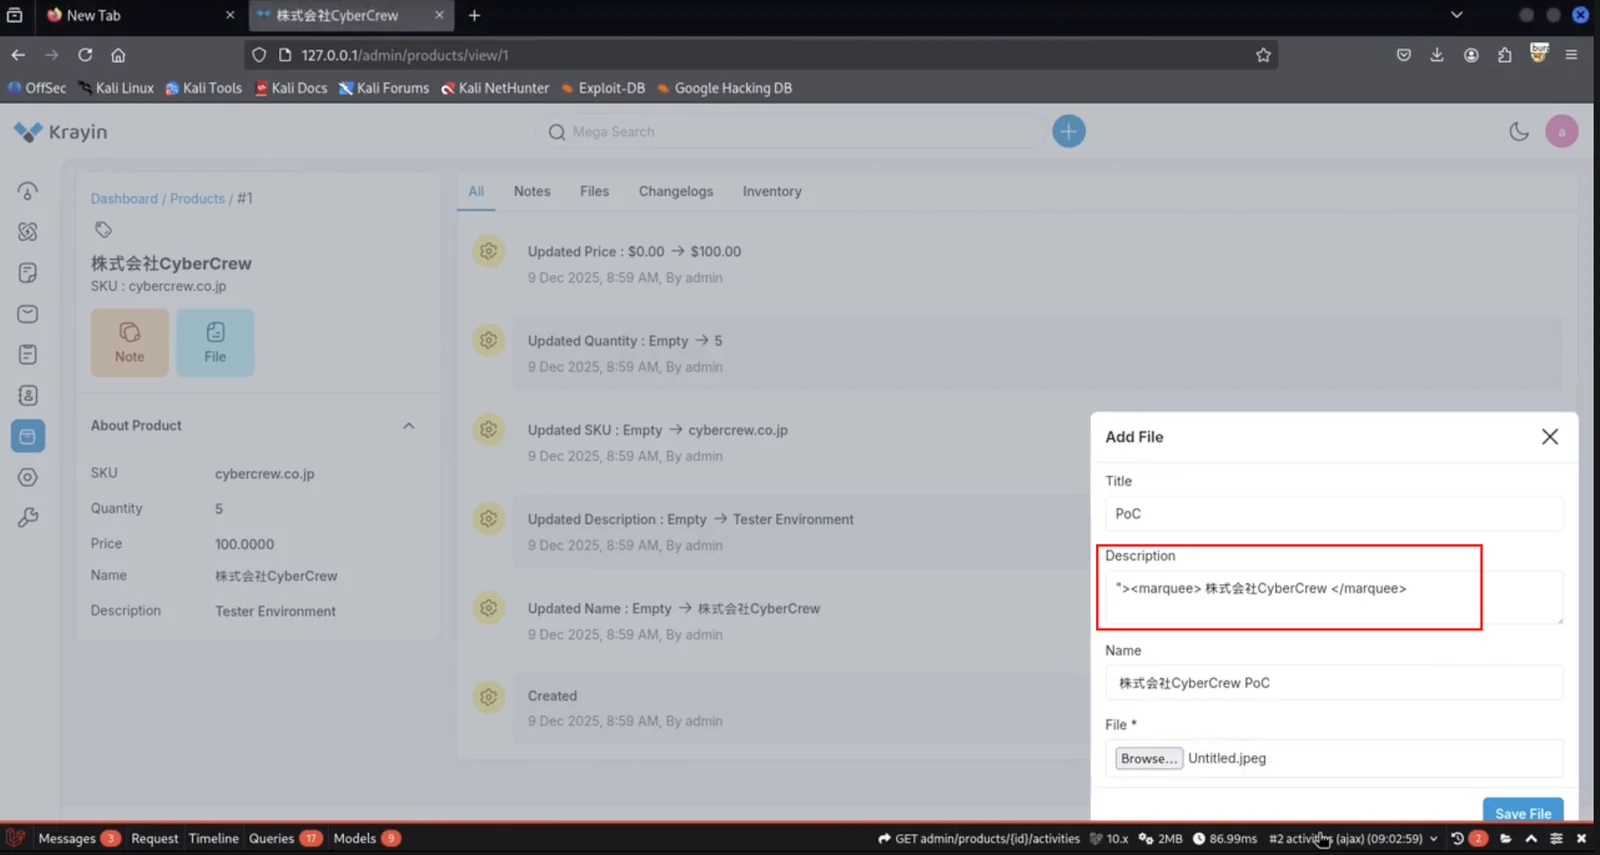
PoC
- Crie uma descrição simples (com injeção de HTML)
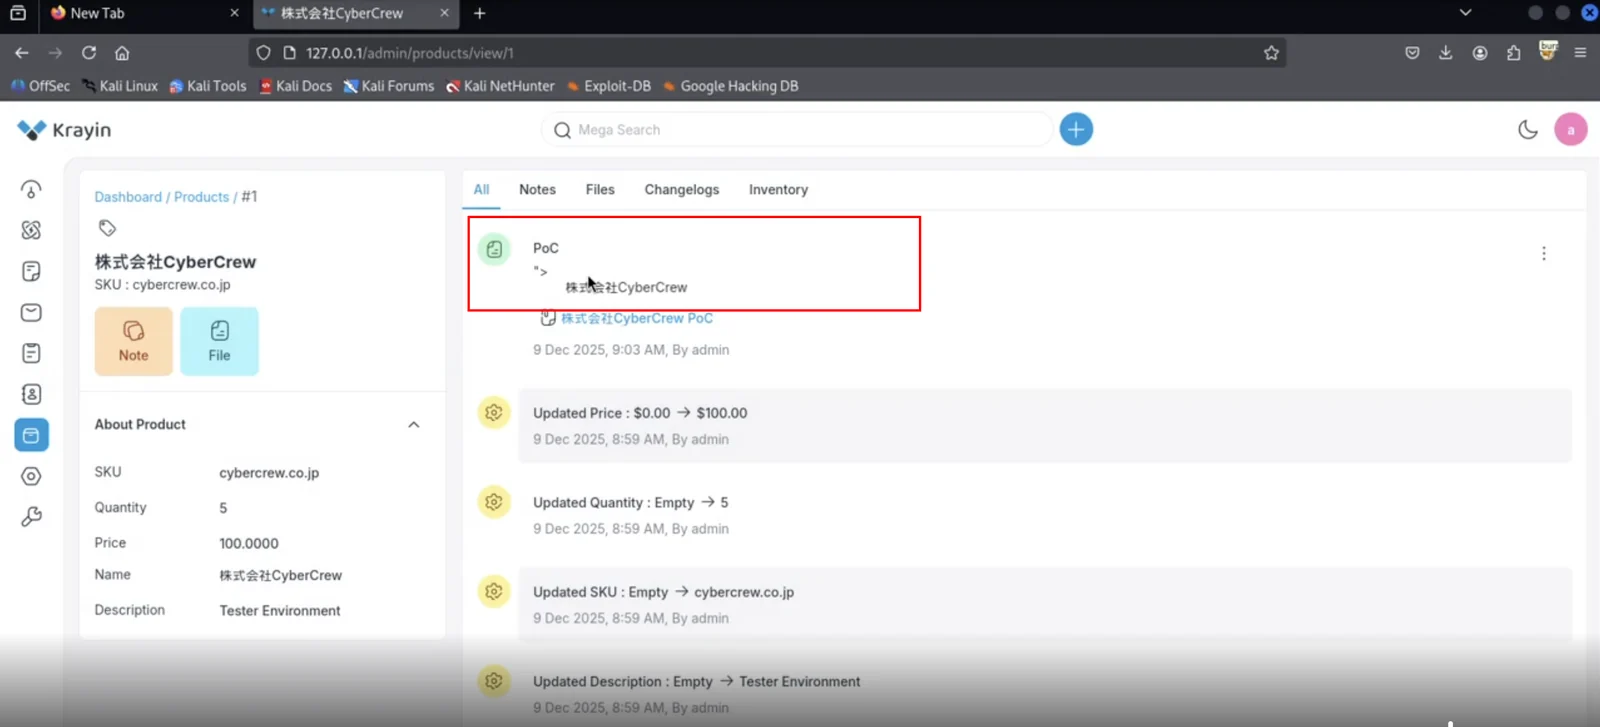
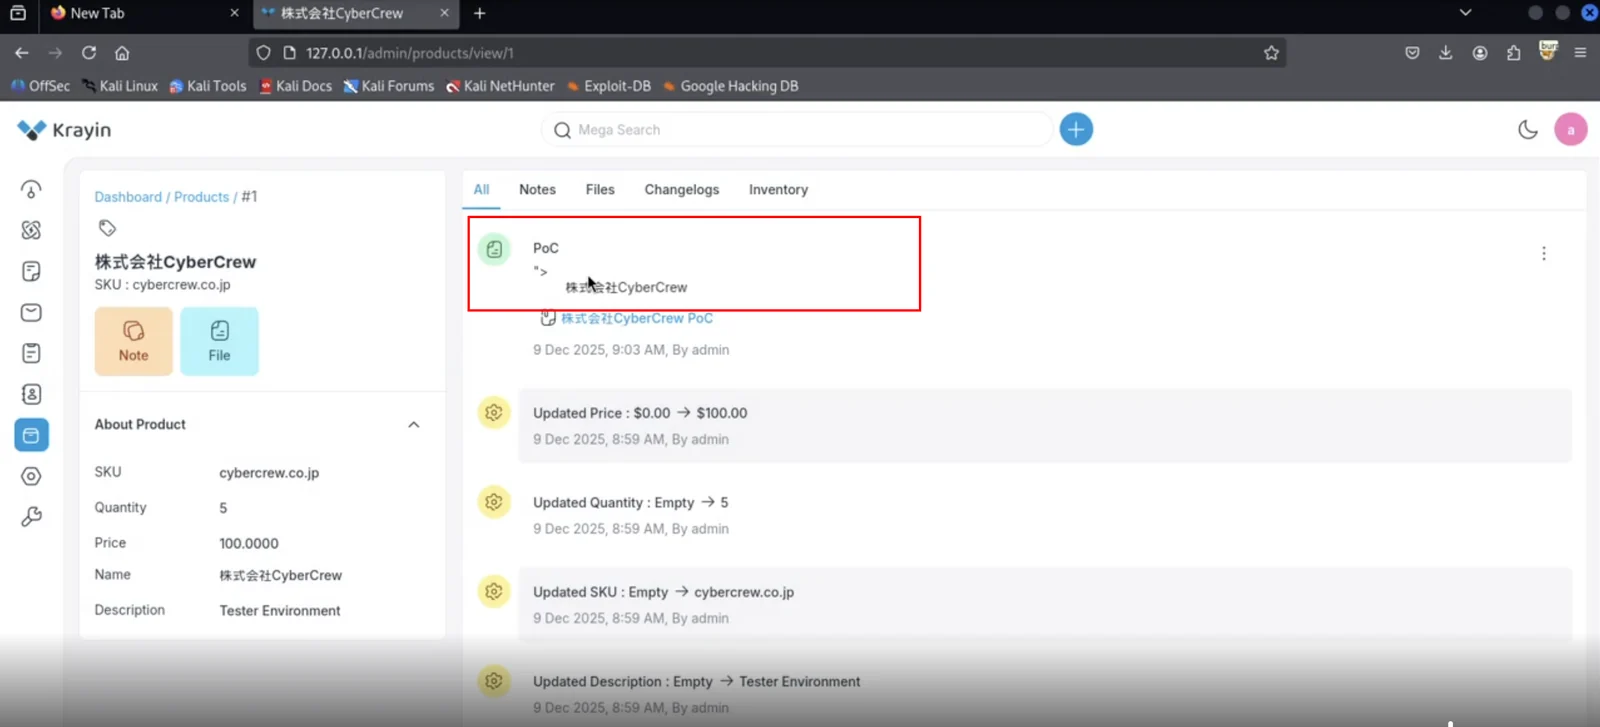
- Saída Final
Referências
https://github.com/krayin/laravel-crm/pull/2401
https://github.com/krayin/laravel-crm/releases/tag/v2.1.6
Vídeo PoC: https://cyber.spool.co.jp/wp-content/uploads/2026/04/krayin-html-injection.mp4
Recomendações
- Sempre escape a entrada do usuário antes de renderizá-la em HTML.
- Use mecanismos ou frameworks de template com escape automático.
- Sanitize a entrada se você permitir HTML (por exemplo, usando DOMPurify).
- Evite usar
innerHTML com dados do usuário; use textContent em vez disso.
- Nunca confie em dados armazenados—trate-os como inseguros na saída.
Impacto
- Atacantes podem roubar cookies de sessão do usuário e sequestrar contas.
- Scripts maliciosos podem ser executados no navegador de todo usuário que visualizar a página infectada.
- Dados sensíveis (tokens, informações pessoais) podem ser extraídos da vítima.
- Atacantes podem realizar ações em nome dos usuários sem o consentimento deles.
- Contas de administrador podem ser comprometidas se eles visualizarem o conteúdo malicioso.