
 cybercrewinc/cve-2025-64027
Cross-Site Scripting Refletido no fluxo de importação de CSV do Snipe-IT

O Snipe-IT é um sistema de gerenciamento de ativos de TI gratuito e de código aberto (FOSS) construído com Laravel. Ele oferece rastreamento de ativos de hardware, gerenciamento de licenças de software, acessórios e recursos de inventário de consumíveis para equipes de operações de TI. É mantido ativamente e atualizado com frequência.
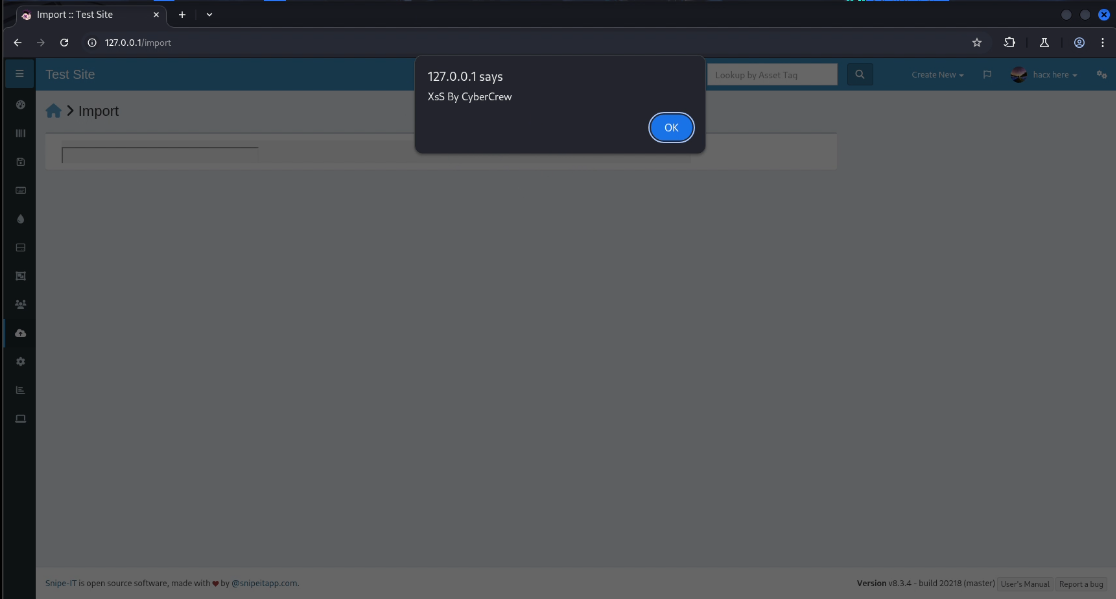
Existe uma vulnerabilidade de cross-site scripting (XSS) refletido no Snipe-IT v8.3.4 (build 202118) no fluxo de trabalho de importação de CSV. Quando um arquivo CSV inválido é enviado, a aplicação retorna um valor progress_message que é renderizado como HTML bruto na interface administrativa. Um atacante pode interceptar e modificar a solicitação POST /livewire/update e injetar JavaScript arbitrário no parâmetro progress_message.
Como o servidor não sanitiza nem valida esse campo antes de refleti-lo de volta ao cliente, a carga útil injetada é executada no navegador de qualquer administrador autenticado que visualize a página de Importação, levando à execução de JavaScript arbitrário em um contexto privilegiado.
/import)/livewire/updateprogress_messageAV:N/AC:L/PR:H/UI:R/S:U/C:H/I:H/A:L

Um atacante deve fazer com que o administrador envie um arquivo CSV inválido (ou simular o fluxo de trabalho). Durante o processo, o cliente envia uma atualização do Livewire contendo o campo progress_message. Ao interceptar essa solicitação por meio de um proxy (Burp Suite, MitM, etc.), o atacante pode modificar o corpo da solicitação e injetar JavaScript no progress_message.
O servidor aceita a entrada modificada sem sanitização e reflete o valor contaminado diretamente no HTML renderizado. Quando o administrador carrega ou atualiza a tela de status da importação, a carga útil injetada é executada.

/livewire/update

progress_message:{"progress_message":""}

https://nvd.nist.gov/vuln/detail/CVE-2025-24576
CyberCrew Inc. / CyberCrew
✉️ Contato Se tiver perguntas ou consultas, não hesite em entrar em contato.
🏢 CyberCrew Inc. G1@4x 📞 Tel: 03-6853-5823 📧 E-mail:[email protected]
📄 Informações da Empresa Item Conteúdo Nome da empresa CyberCrew Inc. Endereço 1-18-13 Sotokanda, Chiyoda-ku, Tóquio, Edifício Akihabara Dai, 6º andar 🔐 Principais Serviços 🛡️ Diagnóstico de Segurança e Avaliação de Riscos Analisamos as vulnerabilidades da organização sob múltiplas perspectivas e propomos as melhores medidas corretivas.
💻 Teste de Penetração Atendemos testes de penetração direcionados, baseados em cenários e com LLM.
🌒 Monitoramento da Dark Web Detectamos vazamentos de informações confidenciais em estágio inicial e respondemos rapidamente.
🎯 Exercícios de Red Team e Engenharia Social Realizamos avaliações de capacidade de defesa com base em cenários de ataque práticos.
🧠 Design de Sistemas Seguros e Consultoria Apoiamos projetos que consideram a segurança desde as fases iniciais de desenvolvimento.
🌐 Site oficial:https://www.cybercrew.co.jp 🕒 CyberCrew — Seu parceiro de segurança confiável.
