 cyber-wo0dy/cve-2022-24227-updated
CVE-2022-24227 [Atualizado]: BoltWire v8.00 vulnerável a "Stored Cross-site Scripting (XSS)"

CVE-2022-24227 [Atualizado]: Na versão 8.00 do BoltWire CMS, os campos First Name e Last Name na página de conclusão do cadastro de membro também são vulneráveis a ataques de cross-site scripting (XSS) armazenado, assim como na versão 7.10. Esse tipo de ataque permite que scripts maliciosos sejam executados.
Sanitize as entradas do usuário nesses campos.
1) Crie um novo membro.
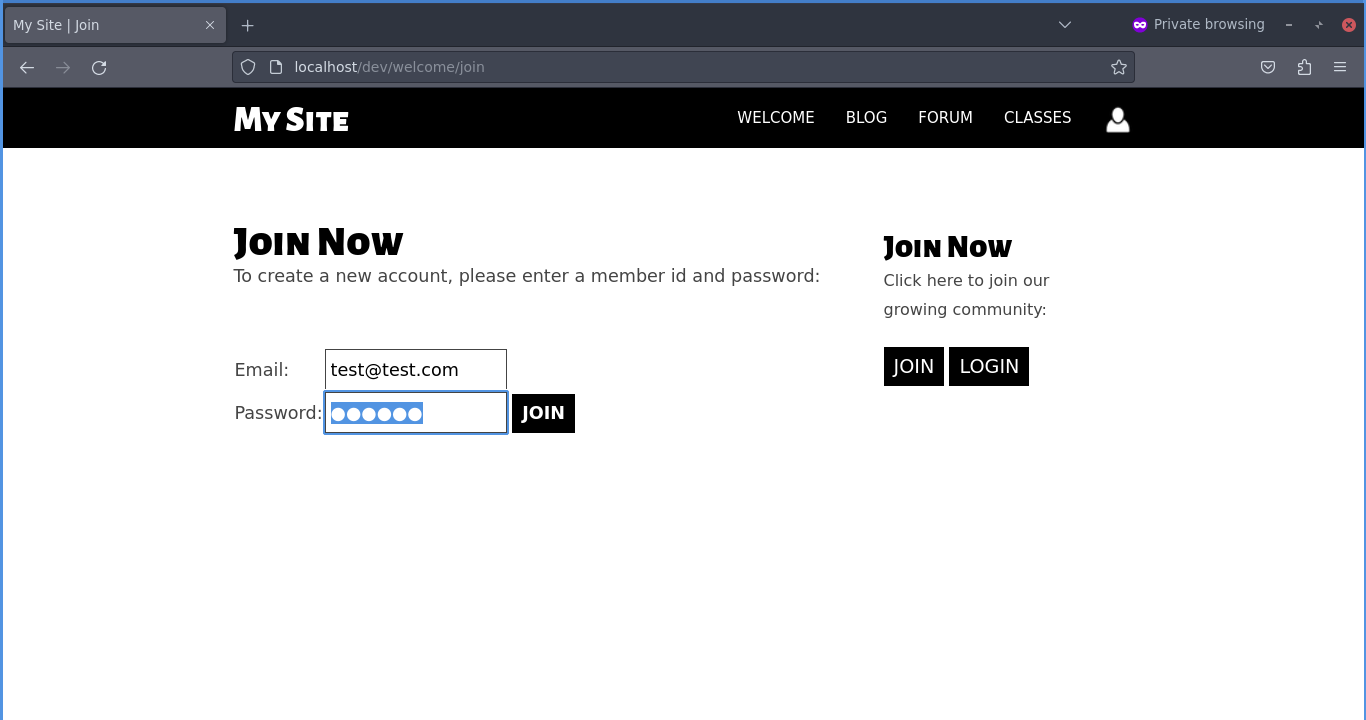
2) Na próxima página, será solicitado que você insira o First Name, Last Name e Country do novo membro. Aqui, preencha First Name: e Last Name: com os seguintes payloads:
First Name:
<script>alert(XSS)</script>
Last Name:
<script>alert(document.cookie)</script>

3) Como resultado, quando o administrador acessar a página "Members" e tentar listar membros recentes, os payloads serão acionados.
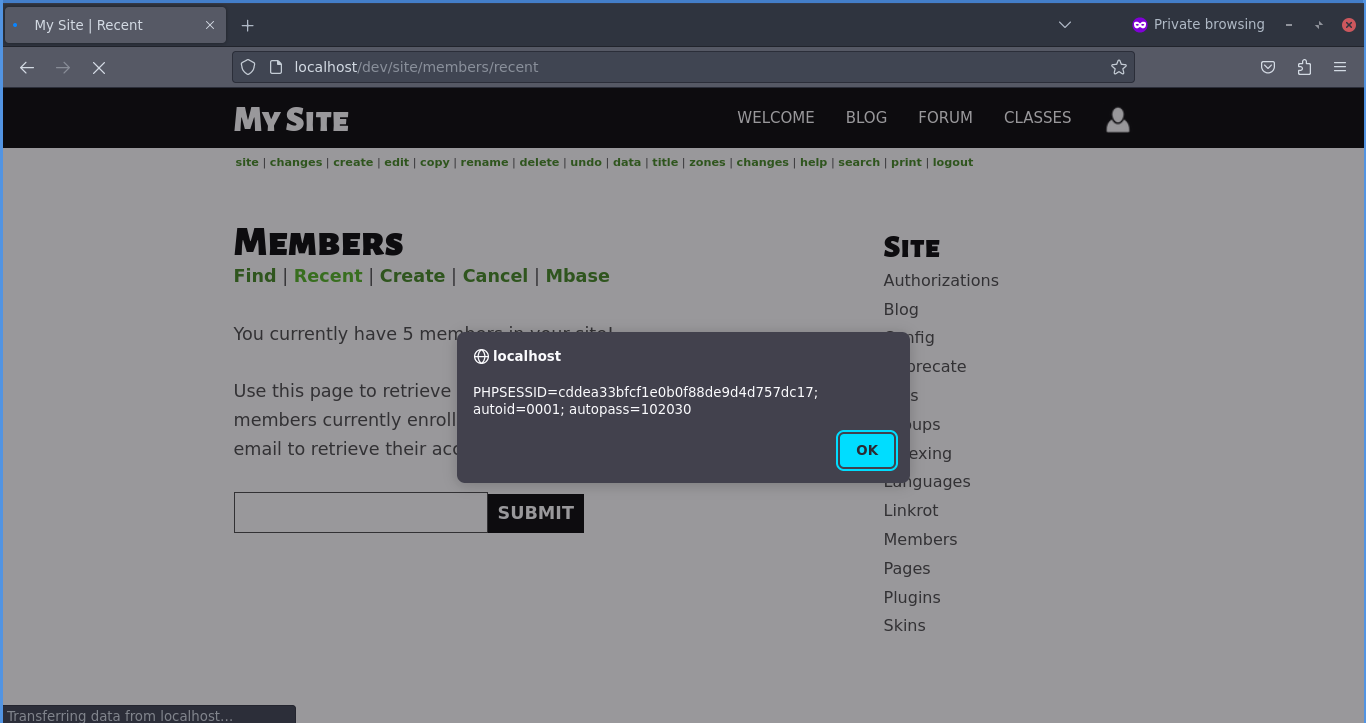
4) Para visualizar as senhas de outros usuários, basta alterar o parâmetro "admin" na URL fornecida acima para o nome de outro usuário, por exemplo member.user.
