
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-68645 — Scanner de Prova de Conceito para CVE-2025-68645, detectando Inclusão de Arquivo Local (LFI) no Zimbra Collaboration Suite através do endpoint /h/printcalendar com técnicas de varredura furtiva e bypass. | Kitploit
Ferramentas/GitHubGitHub/crow5-oss/cve-2025-68645
ReconhecimentoScanners de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de Penetração
GitHubcrow5-oss/cve-2025-68645

CVE-2025-68645

Scanner de Prova de Conceito para CVE-2025-68645, detectando Inclusão de Arquivo Local (LFI) no Zimbra Collaboration Suite através do endpoint /h/printcalendar com técnicas de varredura furtiva e bypass.

Ver Repositório
9há 7 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

ZimLFI-Hunter (CVE-2025-68645)

Python License Type

ZimLFI-Hunter é um scanner profissional de Prova de Conceito (PoC) desenvolvido para identificar a vulnerabilidade CVE-2025-68645 no Zimbra Collaboration Suite. Esta ferramenta detecta falhas de Inclusão de Arquivo Local (LFI) através do endpoint /h/printcalendar.

🛡️ Visão Geral da Vulnerabilidade

A vulnerabilidade existe devido à normalização inadequada de caminhos em certos servlets do Zimbra, permitindo que um atacante não autenticado inclua e leia arquivos internos (como web.xml, localconfig.xml, etc.) manipulando o parâmetro javax.servlet.include.servlet_path.

🚀 Funcionalidades

  • Banner ASCII Art: Interface de terminal profissional.
  • Escaneamento Furtivo: Implementa técnicas básicas de bypass (Ponto e vírgula, Codificação).
  • Feedback em Tempo Real: Acompanhamento de status para cada payload.
  • Saída Colorida: Detecção de vulnerabilidade de fácil leitura.

⚙️ Instalação

  1. Clone o repositório:
    git clone https://github.com/Gh0st/ZimLFI-Hunter.git
    cd ZimLFI-Hunter
    

Instale as dependências:

pip install -r requirements.txt

🛠️ Uso

Simplesmente execute o script e forneça a URL alvo:

python zimlfi_hunter.py -u https://target-zimbra.com
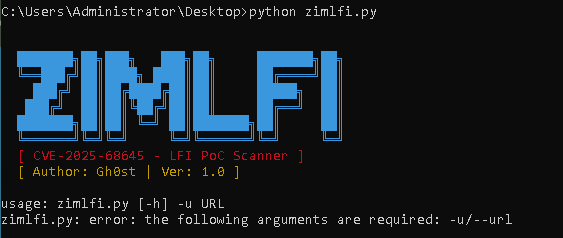
Captura
Baixar ferramenta