
 cream-sec/cve-2019-0708-msf--
CVE-2019-0708-Msf-验证

PoC de scanner não autenticado para CVE-2019-0708 "BlueKeep" por @JaGoTu e @zerosum0x0.
Detalhes técnicos: https://zerosum0x0.blogspot.com/2019/05/avoiding-dos-how-bluekeep-scanners-work.html
O módulo Metasploit foi integrado ao rapid7:master.
msf5> use auxiliary/scanner/rdp/cve_2019_0708_bluekeep
https://github.com/rapid7/metasploit-framework/pull/11869
Se você está aqui pela versão em C do scanner, confira o fork deste projeto de ErrataRob, que remove mais gordura e torna a varredura de uma ampla faixa mais rápida e fácil.
https://github.com/robertdavidgraham/rdpscan
Um fork de scanner do rdesktop que pode detectar se um host é vulnerável à vulnerabilidade CVE-2019-0708 de Execução Remota de Código nos Serviços de Área de Trabalho Remota do Microsoft Windows. Ele não deve causar negação de serviço, mas nunca há 100% de garantia em todas as versões vulneráveis da pilha RDP ao longo dos anos. Como não é autenticado, o scanner não terá resultados confiáveis para hosts com NLA (que é uma mitigação confirmada).
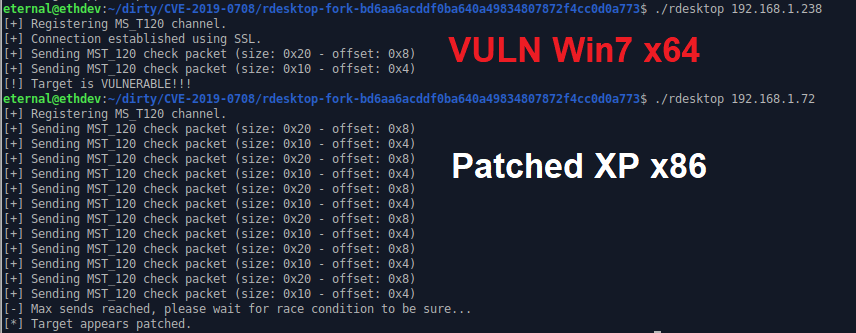
Há um binário rdesktop pré-construído no repositório, mas este é um processo de compilação normal do rdesktop:
git clone https://github.com/zerosum0x0/CVE-2019-0708.git
cd CVE-2019-0708/rdesktop-fork-bd6aa6acddf0ba640a49834807872f4cc0d0a773/
./bootstrap
./configure --disable-credssp --disable-smartcard
make
./rdesktop 192.168.1.7:3389
Este fork do rdesktop é bem suportado apenas em um ambiente Linux com GUI X11. Os resultados variam para outras plataformas. Consulte as instruções normais de compilação do rdesktop ou veja como a imagem Docker é construída.
Você também pode compilar a partir do código-fonte usando o Dockerfile e então executar o rdesktop com essa imagem:
docker build . -t cve-2019-0708:latest
docker run cve-2019-0708:latest 192.168.1.7:3389
Para escanear uma sub-rede ou hosts indexados pelo Shodan, construa a imagem Docker e execute scan_with_docker.py:
./scan_with_docker.py 'asn:ASXXXX port:3389'
Not a valid subnet. Trying to use as Shodan search terms ...
Shodan search returned 498 hosts, press enter to start scan
Vulnerable hosts:
x.x.x.x
x.x.x.x
[...]

./scan_with_docker.py 192.168.1.0/24
Vulnerable hosts:
192.168.1.28
192.168.1.30
[...]
Pequenos detalhes da vulnerabilidade já começaram a chegar ao grande público. Esta ferramenta não dá aos atacantes um passe livre para um RCE teórico.
Modificar este PoC para acionar a negação de serviço diminui a barreira de entrada, mas também exige algum esforço. Nós não oferecemos originalmente uma explicação de como este scanner funciona, além de dizer ao usuário que ele parece preciso nos testes e segue um caminho lógico.
Os administradores de sistemas precisam de ferramentas como esta para descobrir hosts vulneráveis. Esta ferramenta é oferecida apenas para fins legais e para avançar o entendimento da comunidade de segurança sobre esta vulnerabilidade. Como este PoC explora ativamente a vulnerabilidade, não o use contra alvos sem permissão prévia.
O fork do rdesktop é licenciado como GPLv3.
O módulo Metasploit é licenciado como Apache 2.0.
