 cr4sh/s6_pcie_microblaze
Kit de hacking DIY para PCI Express da Xilinx SP605. Este repositório também abriga o Hyper-V Backdoor e o Boot Backdoor; consulte o readme para links e informações.

General information
Contents
SP605 board configuration
Software configuration
Examples
Using Python API
Practical DMA attacks
Option ROM attacks
Troubleshooting
Building project from the source code
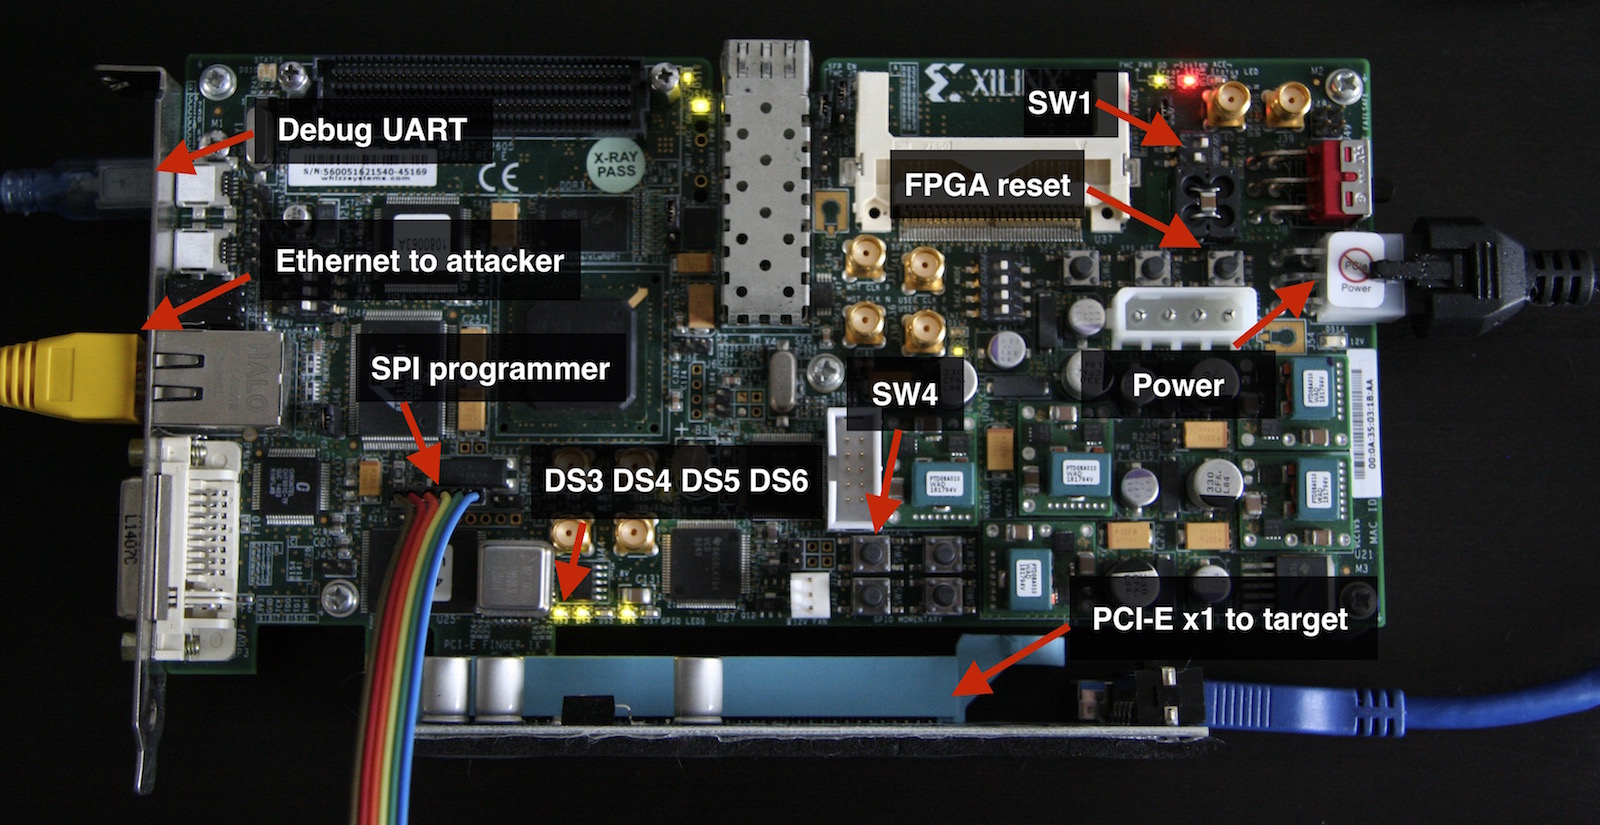
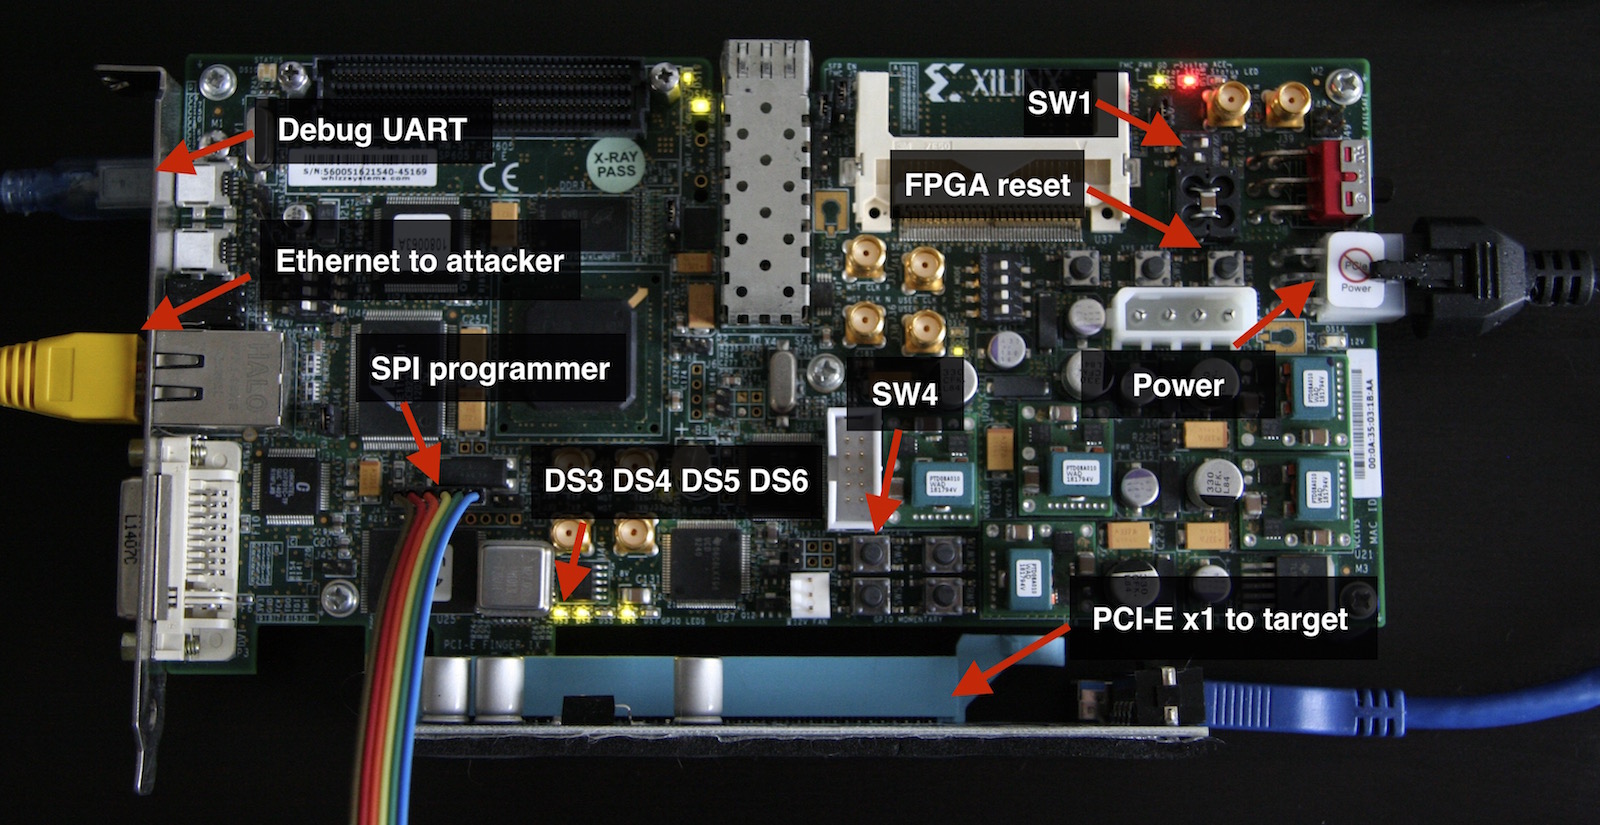
Este repositório contém um conjunto de ferramentas e provas de conceito relacionadas ao barramento PCI-E e ataques DMA. Inclui um design HDL que implementa um dispositivo endpoint PCI-E gen 1.1 controlável por software para o Xilinx SP605 Evaluation Kit com FPGA Spartan-6. Em comparação com o popular USB3380EVB, este design permite operar com pacotes brutos de nível de transação (TLP) do barramento PCI-E e realizar operações completas de leitura/escrita de memória de 64 bits. Para demonstrar casos de uso aplicados do design, existe uma ferramenta para ataques DMA pré-inicialização em máquinas baseadas em UEFI que permite executar drivers UEFI DXE arbitrários durante a inicialização da plataforma.
Existe um programa que mostra como usar ataques DMA pré-inicialização para injetar um backdoor de manipulador de saída de VM do Hyper-V no Windows 10 e 11 com segurança baseada em virtualização habilitada e executando em plataformas com UEFI Secure Boot ativado. A PoC fornecida do Hyper-V Backdoor pode ser útil para fins de engenharia reversa e desenvolvimento de exploits; ela fornece uma interface para inspecionar o estado do hipervisor (VMCS, memória física/virtual, registradores, etc.) a partir da partição convidada e realizar ataques de escape de VM do convidado para o host.
Outro programa mostra como usar ataques DMA pré-inicialização para injetar código arbitrário em modo de usuário ou modo kernel no sistema operacional Windows, sequestrando seu processo de inicialização usando o Boot Backdoor. Este programa também pode funcionar com o DMA Shell − é um payload do Boot Backdoor que permite executar comandos de console através do dispositivo PCI-E fraudulento, transferir arquivos e carregar executáveis de terceiros no sistema operacional alvo em tempo de execução.
💾 A parte do Hyper-V Backdoor deste projeto tem muitos outros recursos e opções de implantação além dos descritos neste documento; você pode usá-la separadamente das ferramentas de ataque DMA, mesmo sem qualquer hardware especial: consulte sua documentação
💾 A parte do Boot Backdoor deste projeto tem muitos outros recursos e opções de implantação além dos descritos neste documento; você pode usá-la separadamente das ferramentas de ataque DMA, mesmo sem qualquer hardware especial: consulte sua documentação
💾 As ferramentas Python deste projeto e os designs FPGA para as placas SP605, ZC706 e PicoEVB também podem ser usados para implantar o SMM Backdoor Next Gen com ataque DMA pré-inicialização. Consulte sua documentação para mais detalhes técnicos.
🛠️ As ferramentas Python e os payloads deste projeto, incluindo o Hyper-V Backdoor e o Boot Backdoor, também podem ser usados com placas baseadas no SoC Xilinx Zynq-7000. Existe um projeto separado de design para ataques DMA para o kit de avaliação Xilinx ZC706.
🛠️ As ferramentas Python e os payloads deste projeto, incluindo o Hyper-V Backdoor e o Boot Backdoor, também podem ser usados com a placa de desenvolvimento PicoEVB. Existe um projeto Pico DMA separado − um implante de hardware totalmente autônomo para ataques DMA pré-inicialização para slot M.2 que pode executar drivers UEFI DXE arbitrários como payload.
s6_pcie_microblaze.xise − Arquivo de projeto do Xilinx ISE.
microblaze/pcores/axis_pcie_v1_00_a/ − Módulo periférico personalizado que permite conectar o bloco endpoint PCI Express integrado do FPGA Spartan-6 como um fluxo TLP bruto ao núcleo do processador MicroBlaze soft.
sdk/srec_bootloader_0/ − Bootloader simples para o processador MicroBlaze soft, que usa o formato de imagem SREC e a memória flash linear integrada do SP605 para carregar e armazenar o programa principal do MicroBlaze.
sdk/main_0/ − Programa principal para o processador MicroBlaze soft, que encaminha pacotes TLP brutos do barramento PCI-E para a conexão TCP usando a porta Ethernet integrada do SP605 e a pilha de rede lwIP.
python/pcie_lib.py − Biblioteca Python para interagir pela rede com o programa principal do MicroBlaze executado na placa SP605; ela implementa várias abstrações de baixo e alto nível para trabalhar com o nível TLP do PCI-E a partir do código Python.
python/pcie_mem.py − Programa de linha de comando que despeja a RAM do host na tela ou em um arquivo de saída enviando TLPs de MRd.
python/pcie_mem_scan.py − Programa de linha de comando que verifica o host alvo em busca de intervalos de memória física acessíveis pelo barramento PCI-E; é útil para auditoria de segurança de plataformas com IOMMU habilitado (exemplos: 1, 2, 3, 4).
python/uefi_backdoor_simple.py − Programa de linha de comando para ataque DMA pré-inicialização que injeta um driver UEFI fictício na sequência de inicialização da máquina alvo.
python/uefi_backdoor_hv.py − Programa de linha de comando para ataque DMA pré-inicialização que injeta um backdoor de manipulador de saída de VM do Hyper-V na sequência de inicialização do sistema alvo.
python/uefi_backdoor_boot.py − Programa de linha de comando para ataque DMA pré-inicialização que injeta o Boot Backdoor na sequência de inicialização do sistema alvo.
python/payloads/DmaBackdoorSimple/ − Código-fonte do driver UEFI DXE fictício para usar com o uefi_backdoor_simple.py.
python/payloads/DmaBackdoorHv/ − Código-fonte do driver UEFI DXE para usar com o uefi_backdoor_hv.py; ele implementa a funcionalidade do Hyper-V Backdoor.
python/payloads/DmaBackdoorBoot/ − Código-fonte do driver UEFI DXE para usar com o uefi_backdoor_boot.py; ele implementa a funcionalidade do Boot Backdoor.