
 completetech-security/tinypool-options-rce-check
Verificador offline de evidências Tinypool para CVE-2026-104849. Evidências do pacote worker-pool e das opções. Python autônomo; relatórios em JSON/CSV/HTML; sem payloads de exploit.





Verificador offline de evidências para CVE-2026-104849 — gadget de poluição de protótipo nas opções de worker do Tinypool (alias GHSA-85c8-ppgw-ccpr).
Ele compara as versões de tinypool informadas pelo operador com as regras de aviso revisadas e grava relatórios em CSV, JSON ou HTML. Trata-se apenas de triagem de evidências de versão: ele nunca contata sites, importa código de aplicação, executa um gerenciador de pacotes ou executa cargas de exploração, e a explorabilidade é sempre reportada como not_tested.
Este repositório cobre apenas a CVE-2026-104849. O verificador não varre sistemas implantados, não busca inventários de pacotes, não analisa código-fonte nem testa explorabilidade. Ele lê as versões e observações opcionais que você fornece e relata o que essas alegações implicam sob as regras revisadas.
Uma URL pública não pode fornecer o inventário de pacotes instalados. Obtenha a versão exata e a proveniência de cada instância de pacote implantada; declarações e versões de estações de trabalho locais não são evidências de implantação. Use-o apenas com inventários que você está autorizado a avaliar.
tinypool_options_rce_check.py pode ser copiado e executado de forma autônoma; nenhum repositório complementar é necessário em tempo de execução..github/workflows/tests.yml) executa os testes locais e --help no Python 3.10 e 3.14 no Ubuntu e no Windows.# Assess one reported version; the default format is csv
python tinypool_options_rce_check.py --version 2.1.2 --format json
# Assess a JSON inventory and save an HTML report to a new file
python tinypool_options_rce_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list and exit 1 if any entry is potentially affected
python tinypool_options_rce_check.py --csv-list inventory.csv --fail-on-finding
# Show all options, then run the local tests
python tinypool_options_rce_check.py --help
python -m unittest -v
examples/inventory.example.json é uma entrada sintética (2.1.2, rótulo example-package-instance, todas as observações null). Sem --output, o relatório vai para stdout.
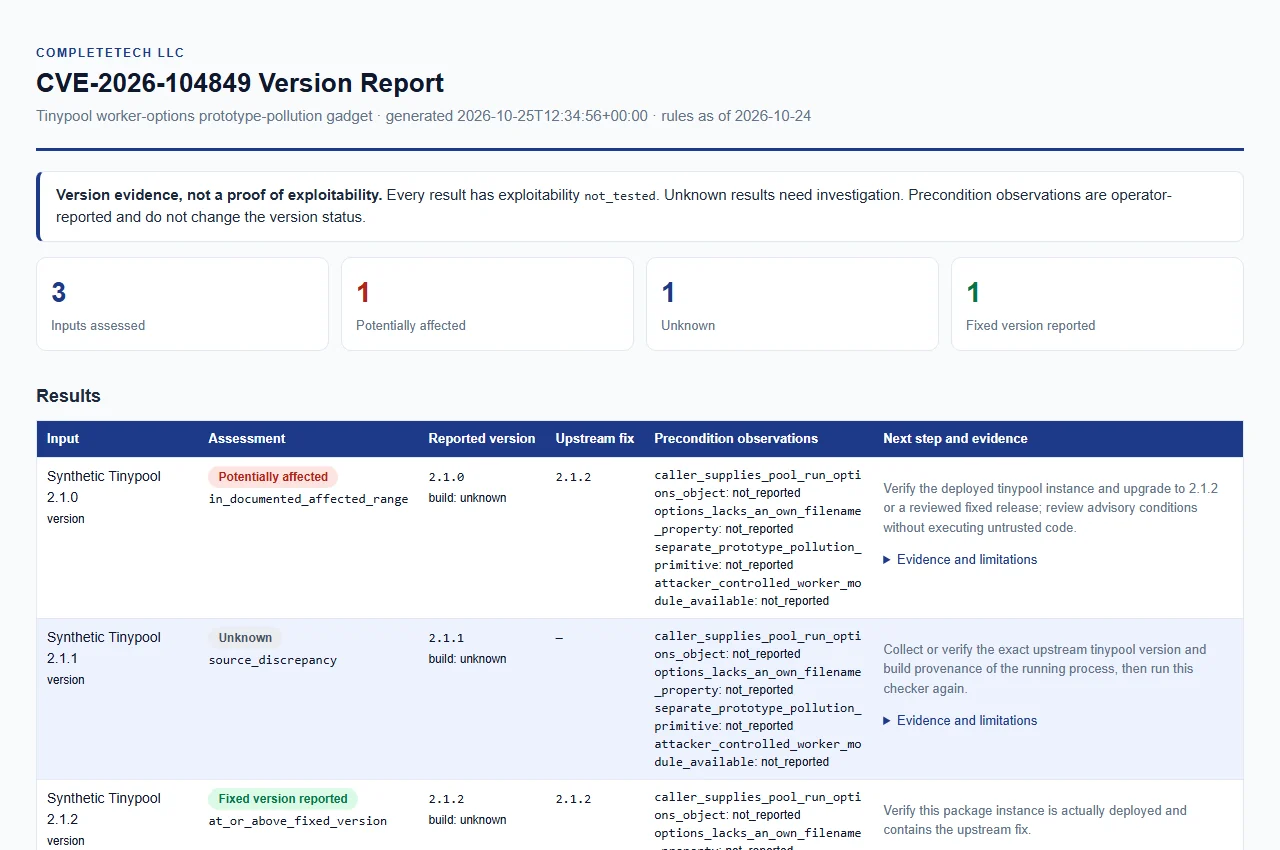
Abra o relatório de exemplo sintético. Apenas dados de exemplo; esta não é uma avaliação real.
O aviso principal e o banco de dados revisado foram obtidos em 2026-10-24 (rules_as_of em todos os relatórios).
| Versão reportada de exemplo | Resultado |
|---|---|
| 2.0.9 | potentially_affected |
| 2.1.0 | potentially_affected |
| 2.1.1 | unknown |
| 2.1.2 | fixed_version_reported |
| 2.1.3 | fixed_version_reported |
| 2.2.0 | unknown |
| 3.0.0 | unknown |
0.0.0 até 2.1.0, inclusive.2.1.x, corrigida em 2.1.2. Linhas futuras permanecem desconhecidas em vez de extrapolar uma alegação de correção.2.1.1. O intervalo do mantenedor (<=2.1.0) e o intervalo revisado pelo GitHub (<2.1.2) divergem nesse ponto, portanto é reportado como unknown e nunca como limpo. Obtenha evidências do mantenedor.pool.run(task) isoladamente não é o gatilho documentado.Apenas versões estáveis simples no formato MAJOR.MINOR.PATCH são comparadas. Um único v inicial e espaços em branco ASCII ao redor são aceitos.
| Status | Significado |
|---|---|
potentially_affected | A versão reportada está no intervalo afetado documentado. Isso não é exploração confirmada: as pré-condições e a explorabilidade não foram estabelecidas. |
fixed_version_reported | A versão reportada está na versão de correção ou acima dela dentro da linha 2.1.x revisada. Isso descreve apenas uma alegação de versão; nunca atesta uma correção instalada ou segurança. |
unknown | As evidências são insuficientes para classificar. Isso não é nem um resultado limpo nem uma descoberta. |
Todo resultado mantém exploitability: not_tested. evidence_type é operator_reported_version; evidence_confidence é insufficient para unknown e low nos demais casos.
Cada resultado também carrega um version_status mais específico:
version_status | Status | Causa |
|---|---|---|
in_documented_affected_range | potentially_affected | A versão está dentro de 0.0.0–2.1.0. |
at_or_above_fixed_version | fixed_version_reported | A versão é 2.1.2 ou posterior dentro de 2.1.x. |
source_discrepancy | unknown | A versão é 2.1.1, onde as fontes divergem. |
outside_reviewed_range | unknown | A versão está fora do intervalo afetado e da linha corrigida revisada; nenhuma conclusão sobre segurança ou outras vulnerabilidades é feita. |
vendor_build_unverified | unknown | build_source é uma compilação personalizada ou do fornecedor, que requer evidência independente de correção. |
qualified_version_unverified | unknown | Versões de pré-lançamento, nightly/rc ou com sufixo requerem verificação do fornecedor. |
unrecognized_or_partial_version | unknown | O texto da versão está malformado ou incompleto. |
version_not_disclosed | unknown | Nenhuma versão foi reportada. Metadados ausentes não estabelecem que o runtime não é afetado. |
Falhas operacionais (argumentos inválidos, entrada ilegível ou inválida, erros de saída) não são resultados de avaliação. Elas terminam com status 2 e nunca são reportadas como unknown ou limpas.
Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.
