
 completetech-security/sonicwall-sma1000-cve-2026-102258-check
Verificador offline de evidências do SonicWall SMA1000 para CVE-2026-102258. Evidências de build e configuração reportadas. Python autônomo; relatórios em JSON/CSV/HTML; sem payloads de exploit.





Verificador autônomo e offline para CVE-2026-102258: cross-site scripting armazenado no AMC dos appliances SonicWall SMA1000 (modelos 6210, 7210 e 8200v).
O verificador lê builds e inventários fornecidos por você e os compara com a tabela de versões publicada pelo fornecedor. Ele nunca contata um alvo e nunca envia payloads de exploração. Evidências ausentes, qualificadas, personalizadas, conflitantes e não cobertas permanecem como unknown.
Execute estes comandos a partir de um clone do repositório:
# Classify one reported build (prints JSON; exits 1 because this build is potentially affected)
python sonicwall_sma1000_cve_2026_102258_check.py --version 12.4.3-03526

# Assess the synthetic inventory and write a script-free HTML report
python sonicwall_sma1000_cve_2026_102258_check.py --inventory examples/inventory.example.json --format html --output report.html

# Show all options
python sonicwall_sma1000_cve_2026_102258_check.py --help

# Run the local-only test suite
python -m unittest -v
O inventário sintético inclui deliberadamente achados e desconhecidos, portanto seu comando de exemplo termina com código 1. --output recusa-se a sobrescrever um report.html existente, a menos que --force seja adicionado.
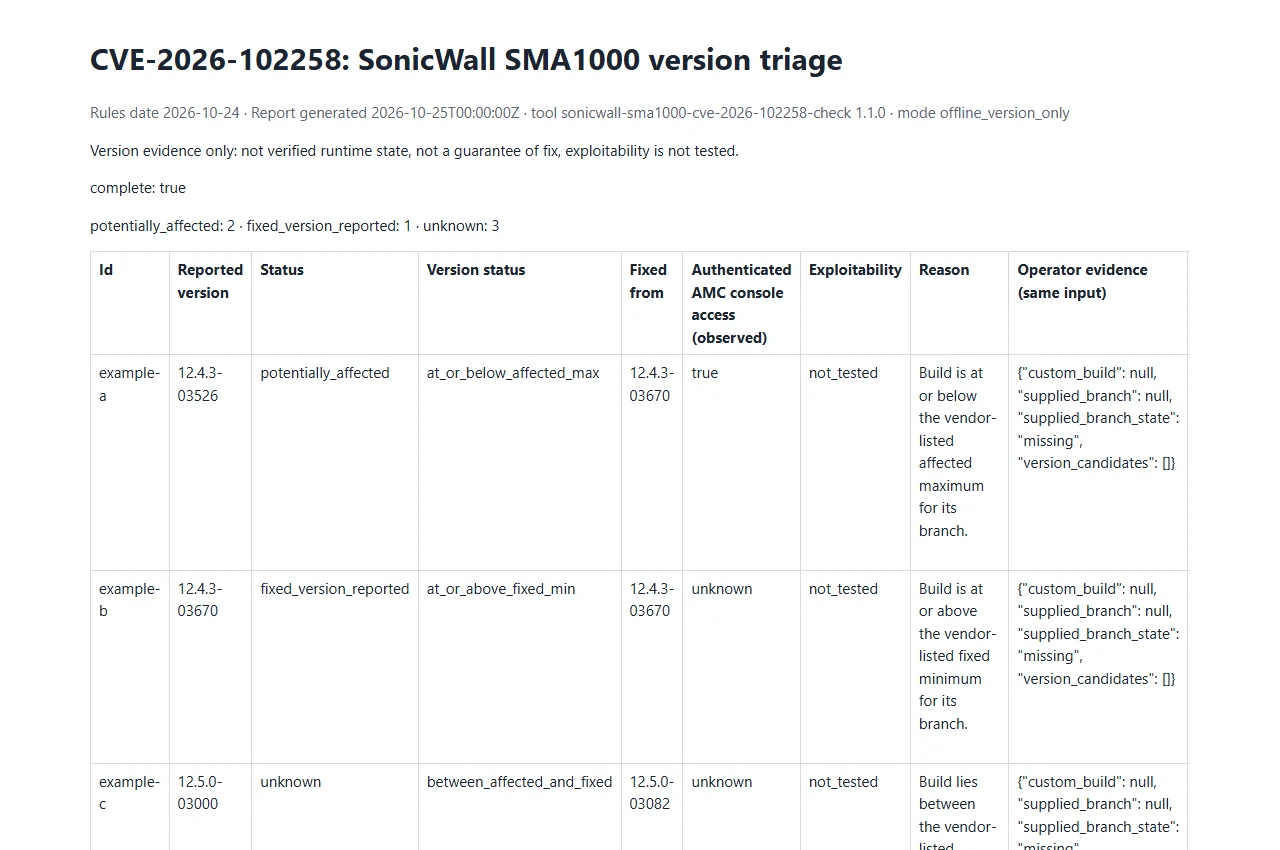
Abra o relatório de exemplo sintético. Apenas dados de exemplo; esta não é uma avaliação real.
As regras são datadas de 2026-10-24 e provêm do aviso de produto da SonicWall (SNWLID-2026-0017).
| Ramo | Afetado até | Corrigido a partir de |
|---|---|---|
| 12.4.3 | 12.4.3-03526 | 12.4.3-03670 |
| 12.5.0 | 12.5.0-02952 | 12.5.0-03082 |
unknown, assim como outros ramos e todo valor que não possa ser analisado.12.4.3-3526 são lidos pelo número de build. Consulte a referência para detalhes.python sonicwall_sma1000_cve_2026_102258_check.py [--version BUILD] [--branch BRANCH] [--model MODEL]
[--authenticated-console-access true|false|unknown] [--inventory FILE] [--csv-list FILE]
[--format json|csv|html] [--output FILE] [--force] [--strict]
Pelo menos um de --version, --inventory ou --csv-list é obrigatório; caso contrário, a execução é um erro operacional.
| Opção | Finalidade |
|---|---|
--version BUILD | Uma build reportada no formato estrito <major>.<minor>.<patch>-<build> (repetível). |
--branch BRANCH | Verificação cruzada opcional de branch para valores de --version. Um branch que não corresponde à build resulta em unknown. |
--model MODEL | Modelo opcional (6210, 7210 ou 8200v) para valores de --version. Um modelo não coberto resulta em unknown. |
--authenticated-console-access | Observação do operador (true, false ou unknown, padrão unknown) para valores de --version. Nunca altera a avaliação da versão. |
--inventory FILE | Inventário JSON: um objeto ou array de entradas com schema_version: 1 (repetível). |
--csv-list FILE | Lista CSV com um cabeçalho que inclui version (repetível). |
--format | json (padrão), csv ou html. |
--output FILE | Grava o relatório em um arquivo em vez de stdout. Um arquivo existente não é sobrescrito a menos que --force seja fornecido. |
--force | Permite que --output sobrescreva um arquivo existente. |
--strict | Conta resultados unknown como achados para o status de saída. |
Regras de entrada, em resumo (a referência contém o esquema completo):
v inicial, sufixo de pré-lançamento ou de fornecedor. Apenas espaço ASCII, tab, CR e LF são removidos.id (ou label), version, version_candidates, branch, model, authenticated_console_access e custom_build opcionais. Tipos ou versões de esquema incorretos são erros operacionais.unknown.--force; use um novo caminho de saída.Mantenha inventários, relatórios e alvos reais fora do controle de versão.
Cada resultado carrega um status:
Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.
