 completetech-security/sonicwall-sma1000-cve-2026-102256-check
Verificador offline de evidências do SonicWall SMA1000 para CVE-2026-102256. Evidências de build e configuração reportadas. Python autônomo; relatórios em JSON/CSV/HTML; sem payloads de exploit.





Triagem offline, apenas de versão, para CVE-2026-102256: execução remota de código autenticada no SonicWall SMA1000 (modelos 6210, 7210 e 8200v). O verificador compara strings de build e inventários fornecidos pelo operador com a tabela de versões publicada pelo fornecedor e reporta um de três status por ativo. Ele nunca contata um alvo, envia payloads de exploração ou testa a explorabilidade.
Evidências ausentes, qualificadas, personalizadas, conflitantes e não cobertas permanecem como unknown, e unknown nunca é um resultado limpo.
623862394d2de9e360a4c3c29e8e47105e3b71a8, e nenhum outro verificador é necessário em tempo de execução.# Assess a single reported build
python sonicwall_sma1000_cve_2026_102256_check.py --version 12.4.3-03526
# Assess the synthetic inventory and write an HTML report
python sonicwall_sma1000_cve_2026_102256_check.py --inventory examples/inventory.example.json --format html --output report.html
# Show all options and exit statuses
python sonicwall_sma1000_cve_2026_102256_check.py --help
# Run the local-only tests
python -m unittest -v
O inventário sintético inclui deliberadamente achados e desconhecidos, portanto seu comando de exemplo termina com código 1.
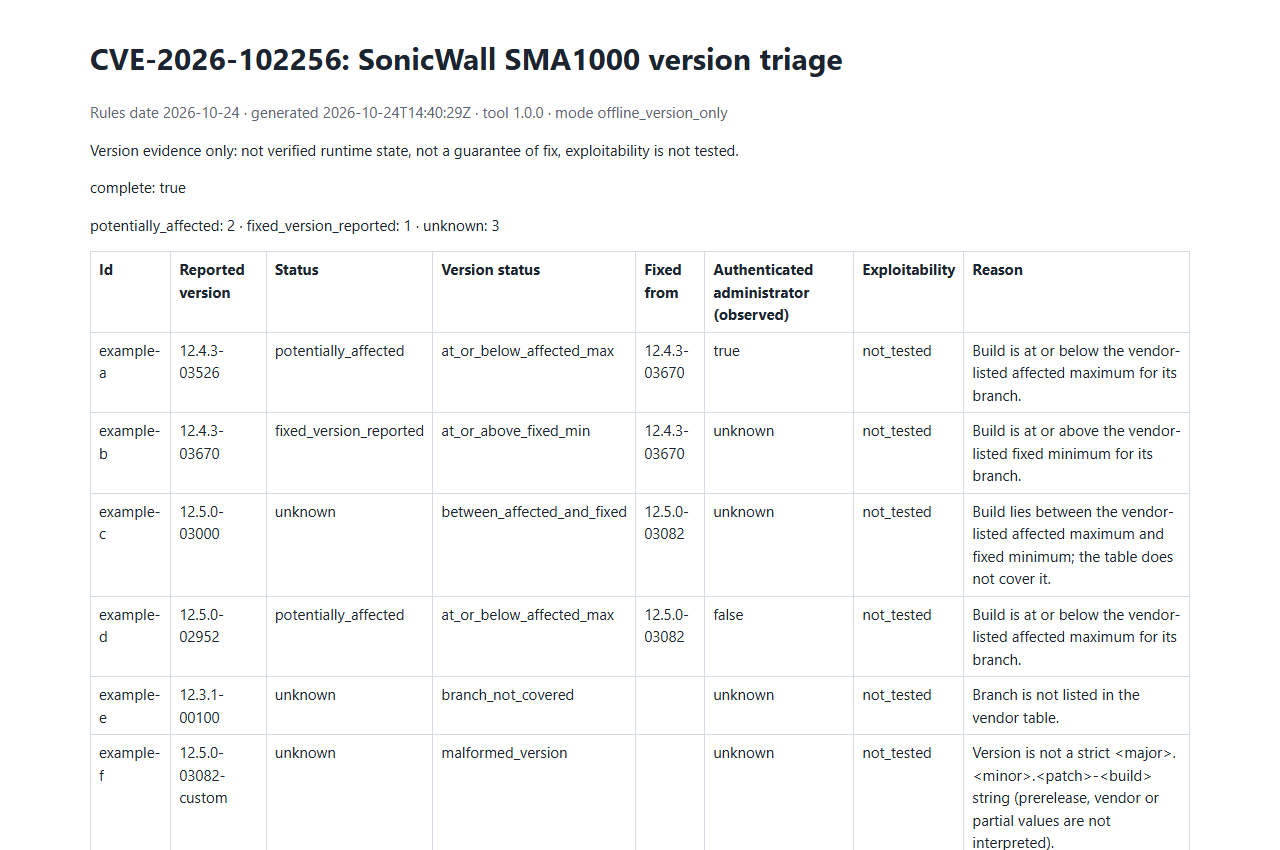
Abra o relatório de exemplo sintético. Apenas dados de exemplo; esta não é uma avaliação real.
| Ramo | Afetado até | Corrigido a partir de |
|---|---|---|
| 12.4.3 | 12.4.3-03526 | 12.4.3-03670 |
| 12.5.0 | 12.5.0-02952 | 12.5.0-03082 |
A comparação é feita pelo número de build dentro do ramo exato, para os modelos SMA1000 6210, 7210 e 8200v. Builds no intervalo entre os dois limites, outros ramos e qualquer valor não interpretável são unknown.
| Opção | Finalidade |
|---|---|
--version BUILD | Build informado no formato <major>.<minor>.<patch>-<build> (repetível). |
--branch, --model | Verificação cruzada opcional de ramo e modelo (6210, 7210, 8200v) aplicados aos valores de --version. Um ramo divergente ou um modelo não coberto resulta em unknown. |
--authenticated-administrator true|false|unknown | Observação do operador registrada com o resultado; nunca altera a avaliação da versão. |
--inventory FILE | Inventário JSON (objeto ou array, schema_version: 1; repetível). |
--csv-list FILE | Lista CSV com uma coluna de cabeçalho version (repetível). |
--format json|csv|html | Formato do relatório; json é o padrão. HTML não contém scripts. |
--output FILE | Grava o relatório em um arquivo em vez de stdout. Arquivos existentes não são sobrescritos, a menos que --force seja fornecido. |
--force | Permite que --output sobrescreva um arquivo existente. |
--strict | Trata resultados unknown como achados para o status de saída. |
Regras de entrada e saída que vale a pena conhecer:
--force; use um novo caminho de saída. Sem --force, a publicação nunca sobrescreve um destino que apareça durante a execução.', toda célula é colocada entre aspas e o CSV rejeita caracteres NUL antes de gravar um relatório.A referência completa especifica o esquema do inventário, a entrada CSV, os valores booleanos, a semântica de limites, os limites de versão e a saída sem sobrescrita.
JSON, CSV e HTML compartilham as mesmas avaliações.
status | Significado |
|---|---|
potentially_affected | Igual ou inferior ao máximo afetado listado para um ramo listado. Não é confirmação de explorabilidade. |
fixed_version_reported | Igual ou superior ao mínimo corrigido listado. Não é garantia do estado de correção. |
unknown | Todo o resto. Nunca seguro. |
Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.
