
 completetech-security/node-cve-2026-58041-check
Verificador offline de evidências em Node.js para CVE-2026-58041: reprodução de escrita do iterador em cache do SQLite. Python em arquivo único; relatórios em JSON/CSV/HTML; sem payloads de exploit.





Verificador offline de evidências de versão para CVE-2026-58041 — Node.js: reprodução de escrita do iterador em cache do SQLite.
O verificador compara as versões de runtime do Node.js informadas pelo operador com as versões corrigidas em um snapshot de regras datado (revisado em 2026-10-24). Ele nunca contata sites, executa Node.js ou código do projeto, ou envia payloads de exploração, e não há modo de rede. Versões ocultas, builds personalizados, evidências conflitantes e branches não cobertos permanecem como unknown. Uma URL pública não é um inventário.
Os resultados são evidências de triagem, não uma avaliação de runtime: todo resultado tem exploitability: not_tested, e nenhuma avaliação de alvo implantado, atestação de runtime ou verificação de exploração é alegada.
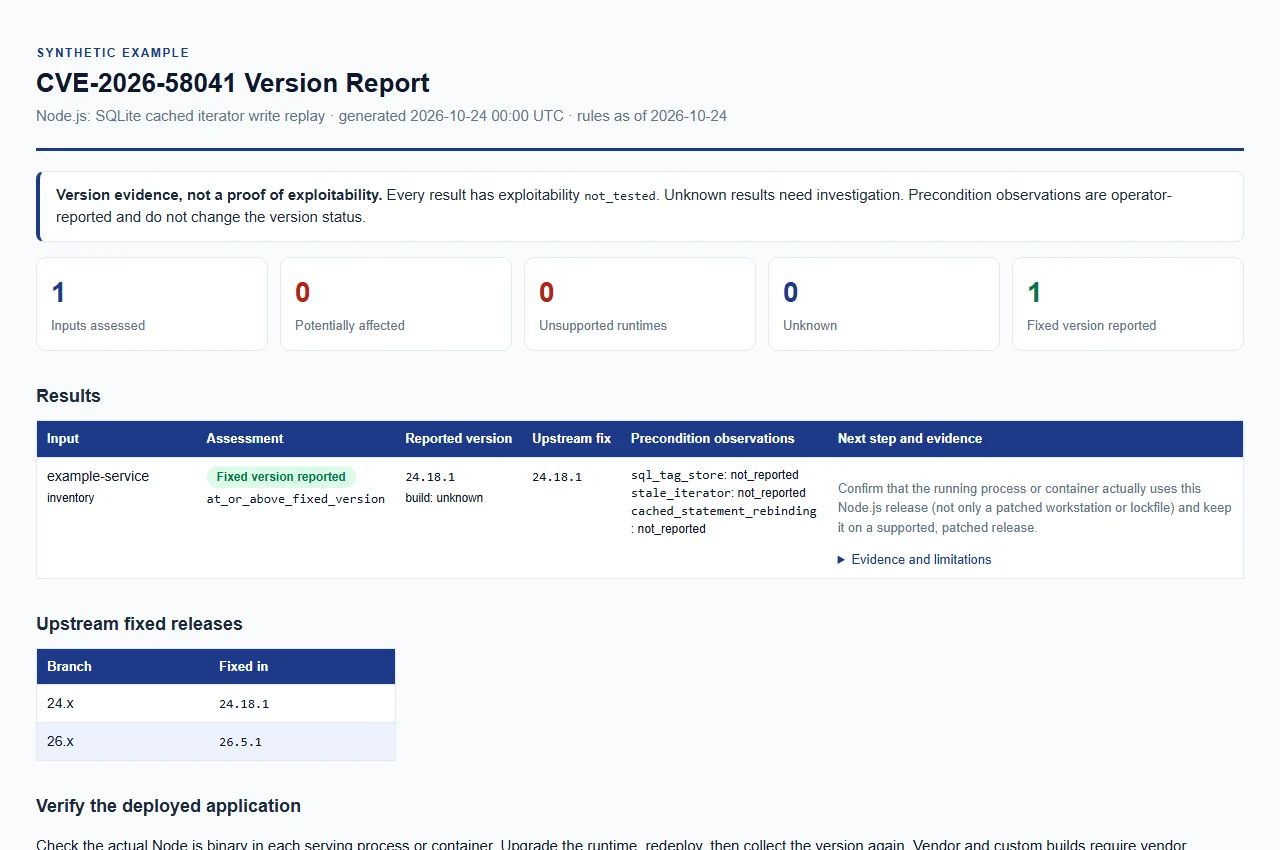
Abra o relatório de exemplo sintético. Apenas dados de exemplo; esta não é uma avaliação real.
node_cve_2026_58041_check.py pode ser copiado sozinho.python node_cve_2026_58041_check.py --version 24.18.1 --format json
Sem --format, o relatório é CSV. A saída vai para stdout, a menos que --output seja fornecido.
# Several runtimes at once (each --version is a separate runtime)
python node_cve_2026_58041_check.py --version 24.18.1 --version 26.5.0 --format json
# JSON inventory to an HTML report file
python node_cve_2026_58041_check.py --inventory examples/inventory.example.json --format html --output report.html
# CSV inventory; exit 1 if any result is a finding
python node_cve_2026_58041_check.py --csv-list inventory.csv --fail-on-finding
# Help and local synthetic tests
python node_cve_2026_58041_check.py --help
python -m unittest -v
Pelo menos um entre --version, --inventory ou --csv-list é obrigatório. Os três podem ser combinados e cada um pode ser repetido; cada valor de --version descreve um runtime separado. Os relatórios JSON, CSV e HTML são construídos a partir das mesmas evidências.
| Opção | Finalidade |
|---|---|
--version VERSION (alias --node-version) | Avalia offline uma versão do Node.js fornecida explicitamente; um v inicial é aceito. Repetível. |
--build-source SOURCE | Proveniência das builds de --version, no máximo 512 caracteres. Padrão unknown, que é comparado como upstream. upstream, official e official_upstream também são tratados como upstream; qualquer outro valor (como o nome de um fornecedor) resulta em vendor_build_unverified. |
--sql-tag-store, --stale-iterator, --cached-statement-rebinding | Observação do operador (true ou false) aplicada às entradas de --version. Consulte Interpretando os resultados. |
--inventory FILE | Objeto ou array JSON de entradas. Repetível. |
--csv-list FILE | CSV com uma coluna node_version. Repetível. |
--format csv|json|html | Formato do relatório. Padrão csv. |
--output FILE | Grava o relatório em um novo arquivo em vez de stdout. O diretório já deve existir. |
--force | Substitui um arquivo de saída existente. As entradas nunca podem ser sobrescritas, mesmo com --force. |
--brand NAME | Nome da organização exibido no relatório HTML, no máximo 512 caracteres. Padrão CompleteTech LLC. |
--fail-on-finding | Sai com código 1 quando qualquer resultado for potentially_affected ou unsupported_runtime. |
--tool-version, --help | Exibe a versão da ferramenta ou o texto de ajuda. |
Os arquivos de relatório existentes são protegidos, a menos que --force seja explícito.
Revisado em 2026-10-24 com base no aviso oficial de lançamento e nas versões corrigidas vinculadas. Estas são as versões que o fornecedor reporta como corrigidas; o verificador não consegue confirmar que uma determinada implantação realmente as executa.
| Versão principal do Node.js | Versão corrigida |
|---|---|
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
Como as versões são classificadas:
potentially_affected e exigem remediação.fixed_version_reported.unknown; uma versão principal mais recente ou não listada não é presumida como corrigida.unsupported_runtime como orientação de atualização, não como afirmação de que esta falha específica existe em todas as builds históricas. O fim de vida é obtido do cronograma de lançamentos do Node.js (https://raw.githubusercontent.com/nodejs/Release/main/schedule.json, revisado em 2026-10-24).unknown. Não rotule builds desconhecidas como seguras.As fontes divergem sobre o Node.js 22.x, e o conflito não foi resolvido:
vuln/core/190.json do security-wg lista como vulneráveis 24.x || 26.x e como corrigidas ^24.18.1 || ^26.5.1, mas seu texto de visão geral afirma que afeta 22.x, 24.x e 26.x.<=22.23.1, <=24.18.0 e <=26.5.0.Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.
