
 completetech-security/node-cve-2026-56847-check
Verificador offline de evidências em Node.js para CVE-2026-56847: bypass do sistema de arquivos do trace-log do Permission Model. Python em arquivo único; relatórios em JSON/CSV/HTML; sem payloads de exploit.





Verificador offline de evidências de versão para CVE-2026-56847: bypass do sistema de arquivos do trace-log do Permission Model do Node.js.
Você fornece as versões do Node.js que seus runtimes reportam. O verificador as compara com as versões corrigidas upstream e grava um relatório em CSV, JSON ou HTML. Trata-se de evidência de triagem, não de uma avaliação de qualquer sistema implantado.
Este repositório cobre apenas a CVE-2026-56847. Ele compara as versões de runtime informadas pelo operador com as versões corrigidas em um instantâneo de regras datado.
O verificador nunca contata sites, executa Node.js ou código do projeto, nem envia payloads de exploração. Nenhum modo de rede é implementado. Ele não escaneia a máquina atual, e uma URL pública não é um inventário. Executá-lo não autoriza nada: avalie apenas runtimes que você tem permissão para avaliar.
Todo resultado carrega exploitability: not_tested. Versões ocultas, builds personalizados, evidências conflitantes e linhas de release não cobertas permanecem unknown.
node_cve_2026_56847_check.py pode ser copiado e usado sozinho.python node_cve_2026_56847_check.py --version 22.23.2 --format json
python node_cve_2026_56847_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_56847_check.py --csv-list inventory.csv --fail-on-finding
python node_cve_2026_56847_check.py --help
python -m unittest -v
O formato padrão é CSV, gravado em stdout. --version é repetível, e cada valor descreve um runtime separado. Arquivos de relatório existentes são protegidos, a menos que --force seja explícito.
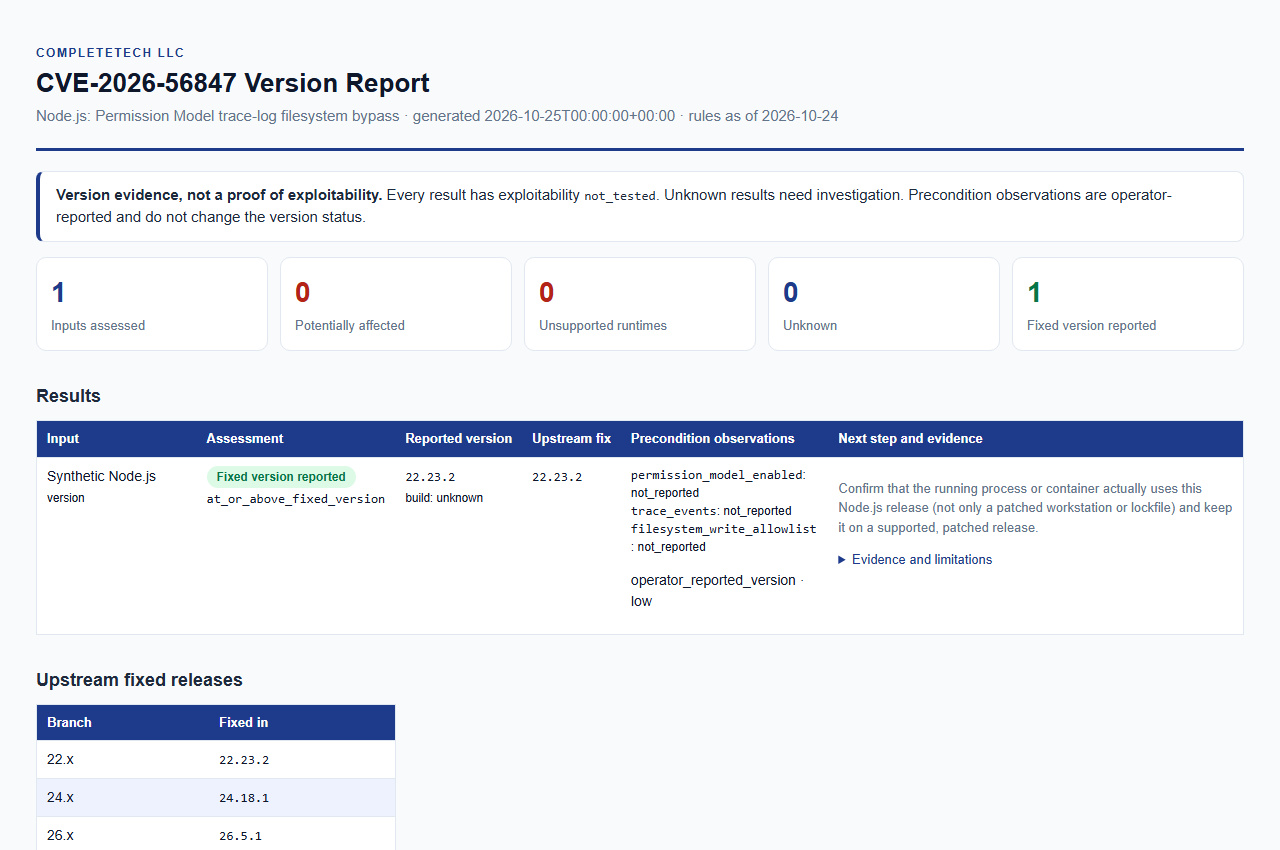
Abra o relatório de exemplo sintético. Apenas dados de exemplo; esta não é uma avaliação real.
Pelo menos um entre --version, --inventory ou --csv-list é obrigatório. Eles podem ser combinados em uma única execução, e todas as entradas são avaliadas com as mesmas regras.
| Opção | Finalidade |
|---|---|
--version VERSION (alias --node-version) | Avalia uma versão explícita do Node.js, com ou sem um v inicial. Repetível; cada valor é um runtime separado. |
--build-source SOURCE | Proveniência das builds de --version, no máximo 512 caracteres. Padrão unknown, que é comparado como upstream. Consulte Interpretando os resultados para saber como as fontes de fornecedores são tratadas. |
--permission-model-enabled, --trace-events, --filesystem-write-allowlist | Observação do operador (true ou false) aplicada a cada entrada de --version. Consulte Observações de pré-condição. |
--inventory FILE | Objeto JSON ou array de registros. Repetível. |
--csv-list FILE | CSV com uma coluna node_version. Repetível. |
--format csv|json|html | Formato do relatório. Padrão csv. |
--output FILE | Grava o relatório em um novo arquivo. O padrão é stdout. |
--force | Substitui um arquivo de saída existente. As entradas nunca podem ser sobrescritas, mesmo com --force. |
--brand NAME | Nome da organização exibido no relatório HTML, no máximo 512 caracteres. Padrão CompleteTech LLC. |
--fail-on-finding | Sai com código 1 quando qualquer resultado for potentially_affected ou unsupported_runtime. |
--tool-version, --help | Exibe a versão da ferramenta, ou a lista completa de opções e o resumo dos códigos de saída. |
O diretório de saída já deve existir. Sem --force, o verificador publica por hard link e se recusa a sobrescrever; em um sistema de arquivos sem hard links, ele para com um erro, a menos que você escolha outro local ou passe --force.
Ambos os formatos alimentam a mesma avaliação, e os relatórios JSON, CSV e HTML são construídos a partir das mesmas evidências. Sem um label, um registro é nomeado <nome do arquivo sem extensão>:<número da linha>. Use examples/inventory.example.json como ponto de partida.
JSON. Um objeto ou um array. Cada registro exige o inteiro schema_version: 1 e a string node_version. Os campos opcionais são runtime (apenas "node" é aceito), label, build_source e as chaves de observação abaixo, cada uma um booleano ou null. Chaves desconhecidas, chaves duplicadas, números não finitos e tipos inválidos são rejeitados.
CSV. Precisa de uma linha de cabeçalho com node_version. As colunas opcionais são label, build_source e as colunas de observação, cujos valores são exatamente true, false ou em branco. Colunas não documentadas ou duplicadas, linhas com o número errado de campos, aspas soltas dentro de células sem aspas e caracteres NUL são rejeitados.
label,node_version,build_source,permission_model_enabled,trace_events,filesystem_write_allowlist
api-example,22.23.1,,true,true,
| Observação | Significado | Flag de CLI |
|---|---|---|
permission_model_enabled | modelo de permissão habilitado | --permission-model-enabled |
trace_events | eventos de rastreamento | --trace-events |
filesystem_write_allowlist | lista de permissões de escrita no sistema de arquivos | --filesystem-write-allowlist |
As observações são registradas como reported_true, reported_false ou not_reported. Elas são fornecidas pelo operador e não verificadas. Nunca alteram o resultado da versão e nunca estabelecem alcançabilidade.
Revisado em 2026-10-24 com base no aviso oficial de lançamento e nas versões corrigidas vinculadas.
Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.
