 completetech-security/node-cve-2026-105482-check
Verificador offline de evidências em Node.js para CVE-2026-105482: truncamento de nome NUL na resolução DNS. Python em arquivo único; relatórios em JSON/CSV/HTML; sem payloads de exploit.





Verificador offline de evidências para CVE-2026-105482 — Node.js: truncamento de nome NUL na resolução DNS. Ele compara as versões de runtime do Node.js que você informa com as versões corrigidas indicadas no aviso de segurança do Node.js de outubro de 2026 e grava o resultado em CSV, JSON ou HTML.
Python 3.10+, apenas biblioteca padrão. O único executável, node_cve_2026_105482_check.py, pode ser copiado isoladamente.
Evidência de versão, não uma avaliação de um sistema em execução. Um resultado descreve a versão que você forneceu. Ele não demonstra que uma correção está implantada, que a falha é alcançável ou que pode ser explorada.
Este repositório cobre apenas a CVE-2026-105482. É uma ferramenta de triagem pequena e offline.
unknown; nunca são rotulados como seguros.exploitability: not_tested.fixed_version_reported significa que a versão fornecida é igual ou superior à versão corrigida pelo fornecedor. Não é atestação do que está implantado.Forneça dados apenas para sistemas que você está autorizado a avaliar.
node --version executado onde a aplicação roda), além da origem do build, se conhecida. O verificador nunca obtém isso por conta própria.# Assess one version and print JSON to stdout
python node_cve_2026_105482_check.py --version 22.23.4 --format json
# Assess the synthetic example inventory and save an HTML report
python node_cve_2026_105482_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list and exit 1 if any result is a finding
python node_cve_2026_105482_check.py --csv-list inventory.csv --fail-on-finding
# Show all options, or run the local synthetic tests
python node_cve_2026_105482_check.py --help
python -m unittest -v
inventory.csv acima é o seu próprio arquivo; consulte Lista CSV para as suas colunas. Sem --format, o relatório é CSV. Sem --output, ele vai para stdout.
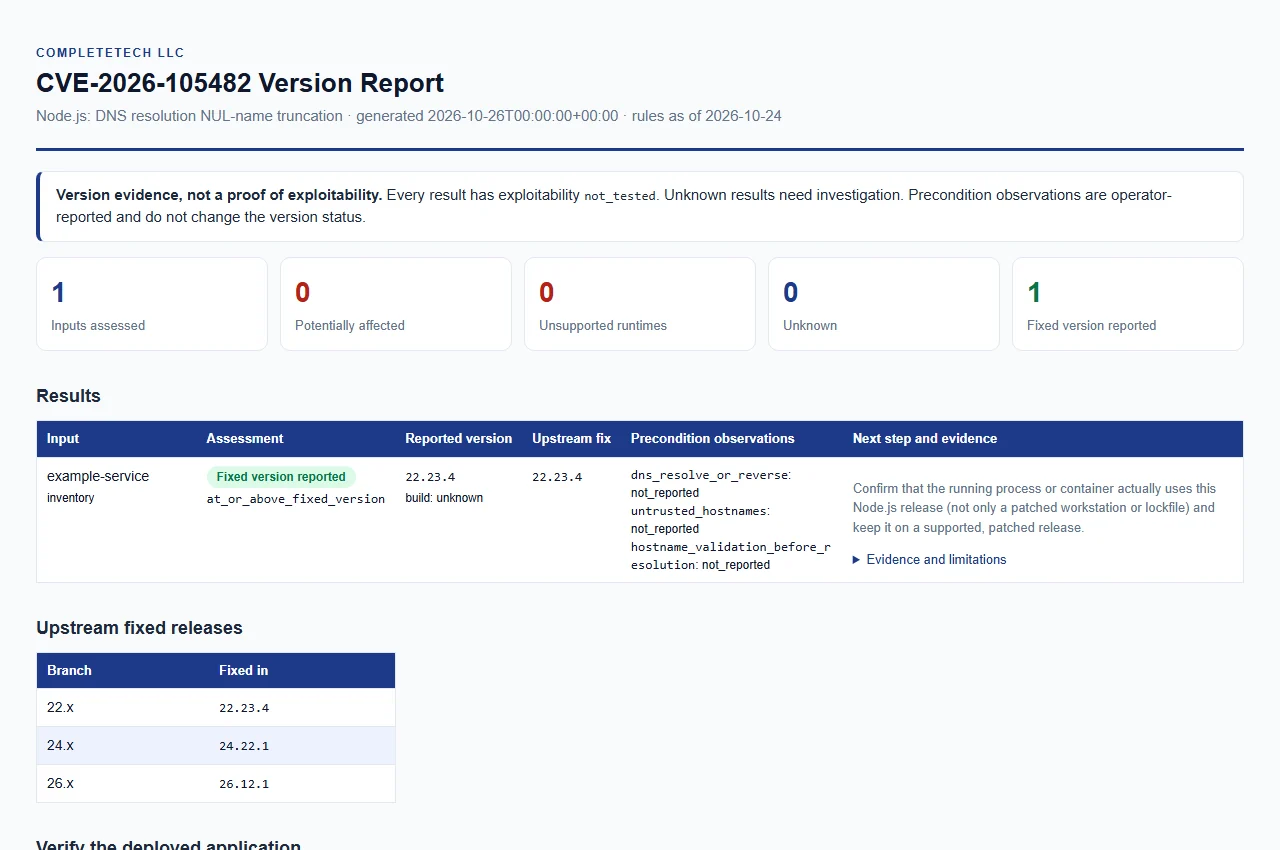
A pré-visualização mostra o relatório HTML nos temas claro e escuro. Abra o relatório de exemplo sintético. Ele usa apenas dados de exemplo e não é uma avaliação real.
As regras têm data de 2026-10-24 (rules_as_of nos relatórios). Elas foram revisadas em relação ao aviso oficial de lançamento do Node.js, publicado em 2026-10-21, e às versões corrigidas vinculadas.
| Versão principal do Node.js | Versão corrigida |
|---|---|
| 22.x | 22.23.4 |
| 24.x | 24.22.1 |
| 26.x | 26.12.1 |
Como uma versão estável simples, como 22.20.0 ou v24.22.1, é classificada:
potentially_affected. O fornecedor não estabelece uma versão de introdução, portanto toda versão anterior de cada versão principal nomeada é tratada dessa forma, e versões abaixo da versão corrigida exigem remediação.fixed_version_reported.unknown. Não se presume que esteja corrigida.unsupported_runtime. Trata-se de orientação de atualização, não de uma afirmação de que esta falha existe em todas as compilações históricas. O fornecedor declara que versões em fim de vida são sempre afetadas por uma versão de segurança; o verificador não afirma isso para esta falha específica.unknown. Elas exigem evidência explícita do fornecedor; não rotule compilações desconhecidas como seguras.As versões principais em fim de vida são 0 (uma inferência, porque o cronograma lista apenas 0.8, 0.10 e 0.12), 4–21, 23 e 25, obtidas do cronograma de lançamento do Node.js conforme revisado em 2026-10-24. Esta lista está incorporada ao verificador; o cronograma não é obtido em tempo de execução.
Um número de versão não é uma assinatura de patch ou compilação. Compilações de fornecedor, backported e personalizadas podem conter correções que seu número de versão não mostra, ou podem não tê-las.
Pelo menos um entre --version, --inventory ou --csv-list é obrigatório. Eles podem ser combinados; os resultados aparecem na ordem dos valores de --version, depois dos arquivos --inventory, depois dos arquivos --csv-list. Cada versão ou linha de inventário descreve um runtime separado.
Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.
