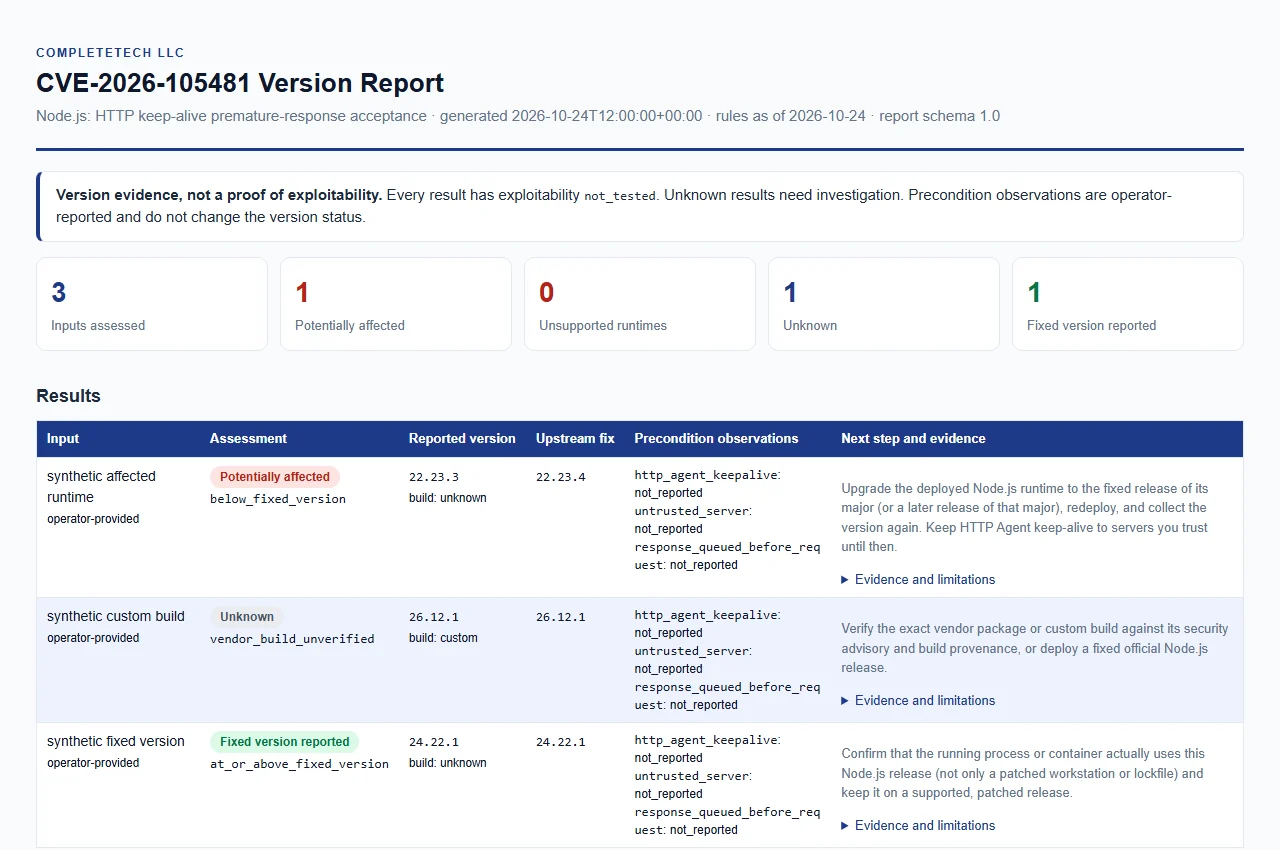
Verificador offline de evidências em Node.js para CVE-2026-105481: aceitação prematura de resposta em HTTP keep-alive. Python em arquivo único; relatórios em JSON/CSV/HTML; sem payloads de exploit.





Triagem offline, apenas por versão, para a CVE-2026-105481: aceitação prematura de respostas em conexões keep-alive HTTP do Node.js.
node-cve-2026-105481-check compara as versões do Node.js que você informa com as versões corrigidas upstream para a CVE-2026-105481. A falha está no reuso de conexões do HTTP Agent e pode fazer um cliente aceitar uma resposta que foi escrita antes de sua requisição ser enviada. O fornecedor a classifica como severidade média. O verificador é um único arquivo Python sem dependências.
O verificador é offline. Ele nunca se conecta a um alvo, executa o Node.js, inspeciona um host ou envia um payload. O aviso é apenas baseado em versão, portanto, deliberadamente, não há modo de rede.
[!IMPORTANT] Um relatório de versão é evidência, não uma avaliação. O verificador não consegue ver o que realmente está em execução, o que um fornecedor aplicou como backport, ou se o caminho vulnerável é alcançável. O fornecedor não informa uma versão de introdução, portanto toda versão anterior a uma correção é apenas "potencialmente afetada". Builds não listados, personalizados, de fornecedores e pré-lançamentos nunca são rotulados como seguros. Todo resultado carrega
exploitability: not_tested.
Python 3.10 ou superior no Windows, macOS ou Linux. O verificador usa apenas a biblioteca padrão, portanto não há nada para instalar. A CI executa os testes no Ubuntu e no Windows com Python 3.10 e 3.14.
git clone https://github.com/CompleTetech-Security/node-cve-2026-105481-check.git
cd node-cve-2026-105481-check

# Check versions given on the command line (CSV to stdout by default)
python node_cve_2026_105481_check.py --version v22.23.3 --version 24.22.1

# Check the synthetic example inventory and write an HTML report
python node_cve_2026_105481_check.py --inventory examples/inventory.example.json --format html --output report.html

# Check a CSV list, write JSON, and exit 1 if anything needs attention
python node_cve_2026_105481_check.py --csv-list runtimes.csv --format json --output report.json --fail-on-finding
Execute os testes com python -m unittest -v.
Pelo menos um entre --version, --inventory ou --csv-list é obrigatório. Você pode combiná-los, e cada entrada se torna uma linha de resultado. Uma execução é limitada a 10.000 entradas e 100 arquivos de entrada no total.
| Opção | Significado |
|---|---|
--version VERSION (alias --node-version) | Versão do Node.js informada. Repetível. Um v inicial é aceito. |
--build-source SOURCE | Proveniência de cada valor de --version, no máximo 512 caracteres. Consulte build source. |
--http-agent-keepalive, --untrusted-server, --response-queued-before-request true|false | Observações do operador aplicadas aos valores de --version. Elas nunca alteram o status. |
--inventory FILE | Objeto ou array JSON de entradas. Repetível. |
--csv-list FILE | CSV com uma linha de cabeçalho. Repetível. |
--format csv|json|html | Formato de saída. O padrão é csv. |
--output FILE | Grava o relatório em um novo arquivo em vez de stdout. O arquivo é publicado atomicamente. |
--force | Permite que --output substitua um arquivo existente. A saída nunca pode substituir um arquivo de entrada. |
--brand TEXT | Nome da organização exibido no relatório HTML, no máximo 512 caracteres. O padrão é CompleteTech LLC. |
--fail-on-finding | Sai com código 1 quando um resultado é potentially_affected ou unsupported_runtime. |
--tool-version, --help | Exibe a versão da ferramenta ou o uso. |
Os campos de entrada, as regras de validação e os limites estão em docs/REFERENCE.md. Um inventário sintético está em examples/inventory.example.json.
--build-source é uma declaração do operador, não uma proveniência verificada. O padrão unknown, assim como upstream, official, official_upstream ou um valor vazio, permitem a comparação normal. Uma versão sem rótulo é, portanto, comparada como um build upstream. Qualquer outro valor é tratado como um build de fornecedor ou personalizado, e o resultado permanece unknown.
| Código | Significado |
|---|---|
| 0 | Concluído e o relatório foi gravado. |
| 1 | Concluído com --fail-on-finding e pelo menos um resultado potentially_affected ou unsupported_runtime. |
| 2 | Erro de uso ou operacional, como entrada inválida ou grande demais, saída existente sem --force, ou saída não gravável. Nenhum arquivo de saída parcial é deixado. |
| 130 | Interrompido (Ctrl-C). Dependendo do estágio, os resultados concluídos são gravados uma vez e marcados como incompletos, ou nada é gravado. Um relatório já publicado é deixado como foi gravado e não é tentado novamente. |
O código de saída 2 significa que a própria execução falhou. Não é um resultado de avaliação. O comportamento estágio a estágio do código de saída 130 está em docs/REFERENCE.md.
status | Significado |
|---|---|
potentially_affected | A versão upstream informada está abaixo da versão corrigida de sua major listada (22.x, 24.x, 26.x). Isso não é exploração confirmada. |
fixed_version_reported | A versão upstream informada está igual ou acima dessa versão corrigida. Isso não é garantia de segurança nem do que o binário implantado contém. |
unsupported_runtime | A major está além do fim de vida no cronograma de releases do Node.js. O fornecedor declara que versões em fim de vida são sempre afetadas por uma release de segurança. |
unknown | A versão está ausente, malformada, é um prerelease/nightly/rc, um build de fornecedor ou personalizado, conflitante, ou em uma major não coberta (por exemplo, 27.x). |
| Major do Node.js | 22.x | 24.x | 26.x |
|---|---|---|---|
| Corrigido em | 22.23.4 | 24.22.1 | 26.12.1 |
Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.