Aplicação Bancária Vulnerável 🏦
Uma aplicação web deliberadamente vulnerável para praticar testes de segurança de aplicações Web, APIs e LLMs, revisão de código seguro e implementação de segurança em pipelines CI/CD.
⚠️ AVISO: Esta aplicação é intencionalmente vulnerável e deve ser usada apenas para fins educacionais em ambientes isolados.
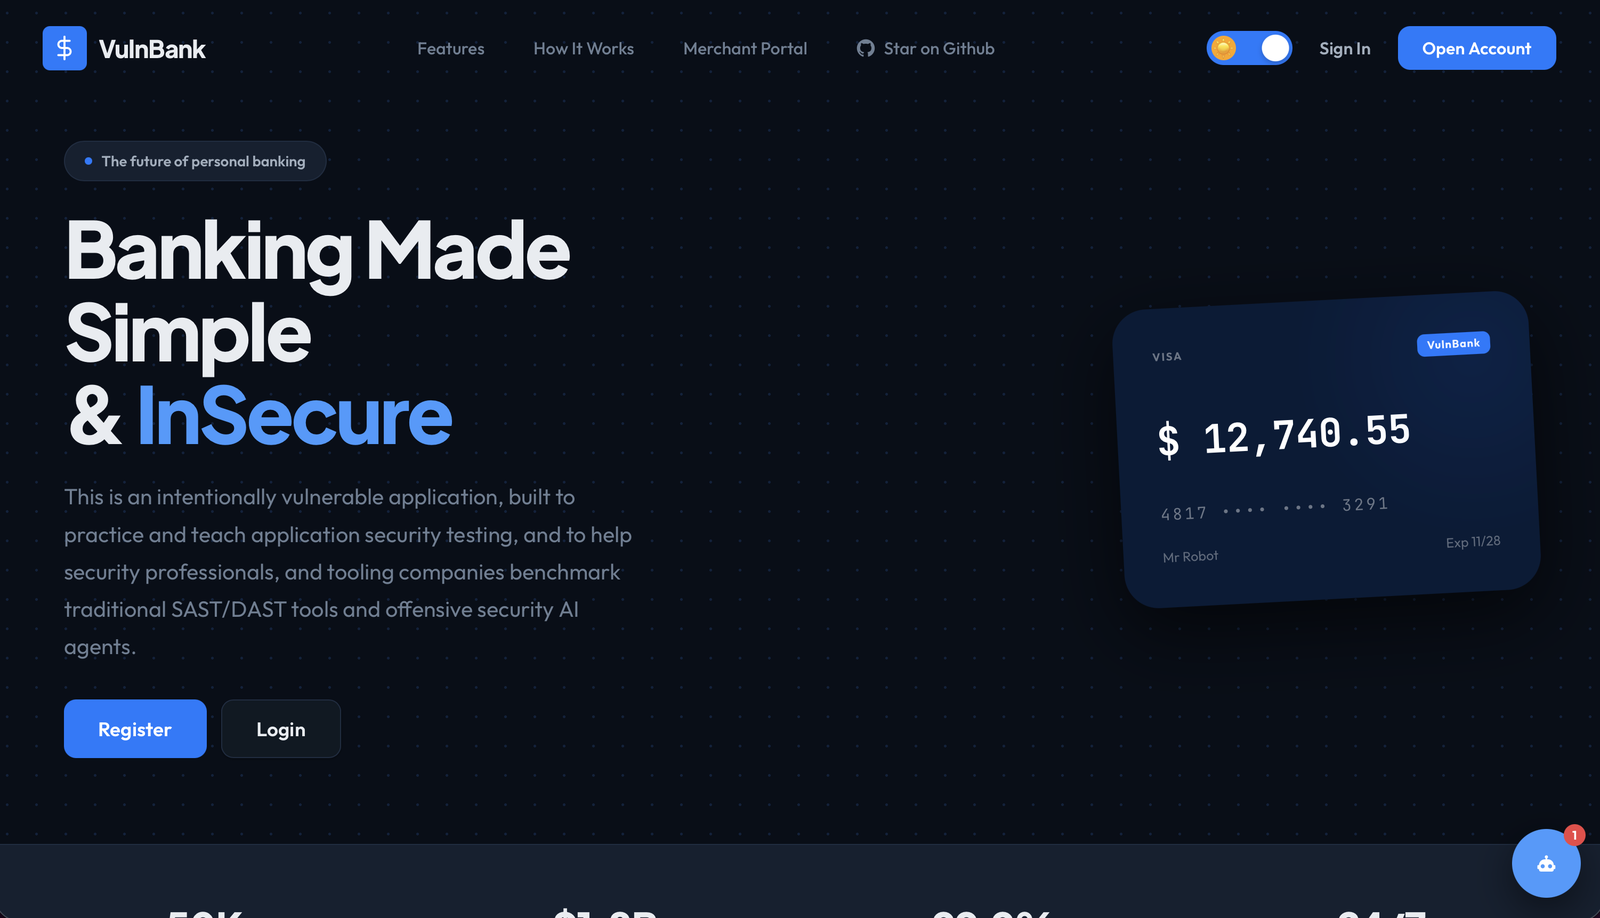
Visão Geral
Este projeto é uma aplicação bancária simples com múltiplas vulnerabilidades de segurança incorporadas. Foi concebido para ajudar engenheiros de segurança, desenvolvedores, estagiários, analistas de QA e profissionais de DevSecOps a aprender sobre:
- Vulnerabilidades comuns em aplicações web e APIs
- Vulnerabilidades de IA/LLM
- Práticas de codificação segura
- Automação de testes de segurança
- Implementação de DevSecOps
Funcionalidades e Vulnerabilidades
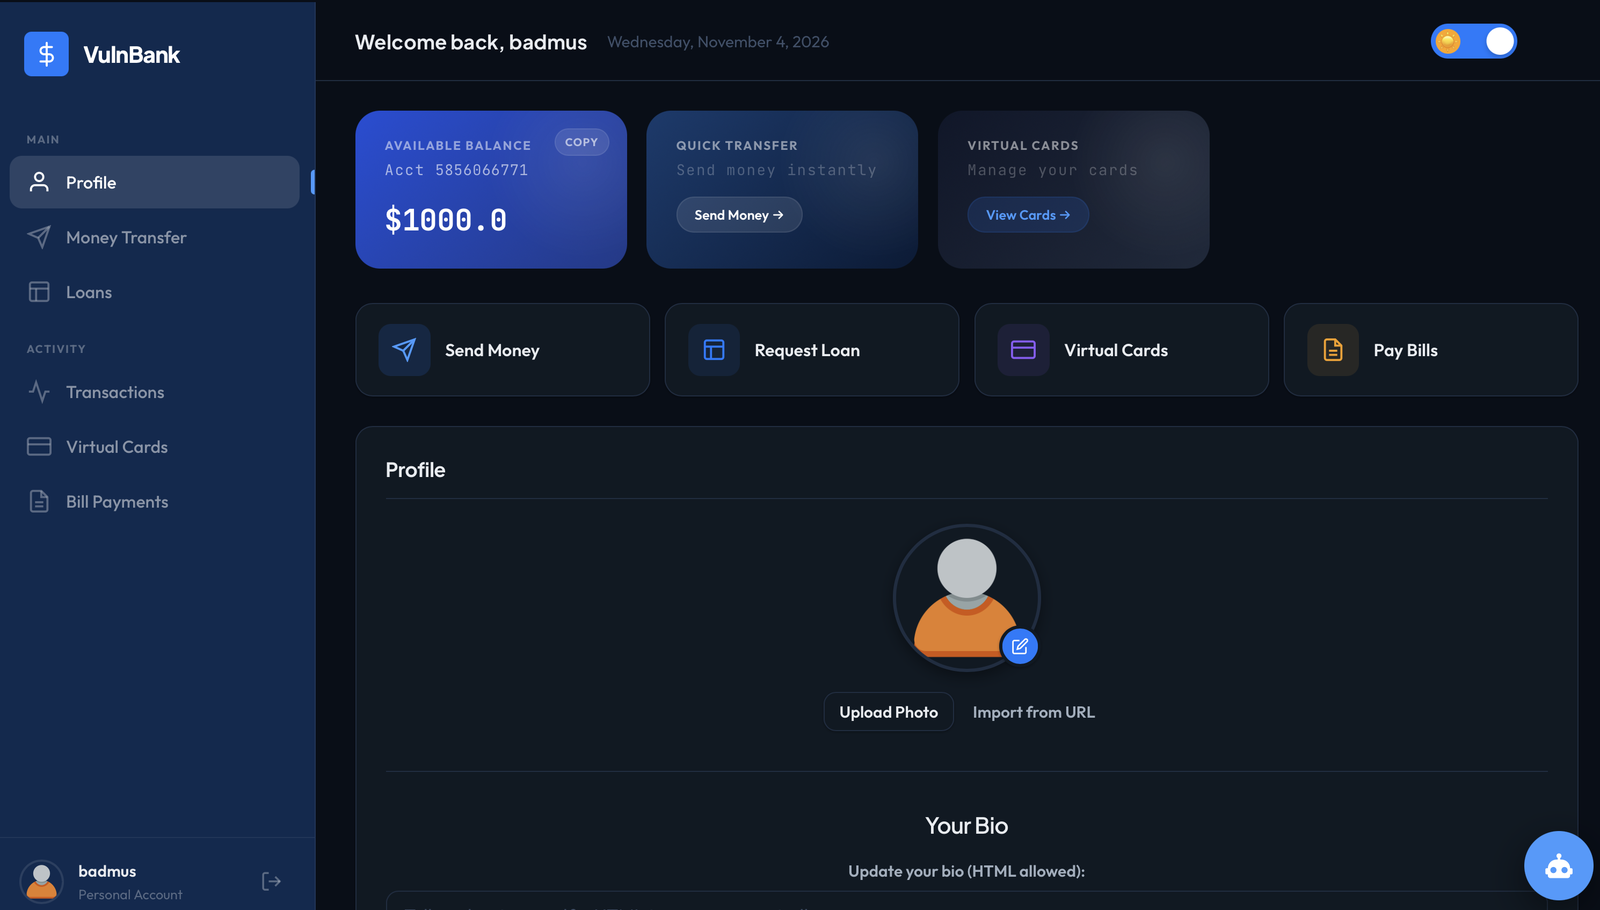
Funcionalidades Bancárias Principais
- 🔐 Autenticação e Autorização de Utilizadores
- 💰 Gestão de Saldo de Conta
- 💸 Transferências de Dinheiro
- 📝 Pedidos de Empréstimo
- 👤 Carregamento de Fotografia de Perfil
- 📊 Histórico de Transações
- 📈 Painel de Análise de Transações (suportado por GraphQL)
- 🔑 Sistema de Redefinição de Palavra-passe (PIN de 3 dígitos)
- 💳 Gestão de Cartões Virtuais Multi-Moeda
- 💱 Carregamento de Cartões Virtuais a partir do Saldo Principal em USD com conversão de moeda integrada (
USD, GBP, NGN, JPY, EUR, QAR, BTC, ETH)
- 🛒 API Pública de Pagamentos a Comerciantes para integrações de ecommerce/demo intencionalmente vulneráveis
- 📱 Sistema de Pagamento de Faturas
- 🤖 Agente de Apoio ao Cliente com IA (LLM real com API DeepSeek / Modo Simulado)
Vulnerabilidades Implementadas
-
Autenticação e Autorização
- Injeção SQL no login
- Implementação fraca de JWT
- Autorização quebrada ao nível do objeto (BOLA)
- Autorização quebrada ao nível das propriedades do objeto (BOPLA)
- Atribuição em Massa e Exposição Excessiva de Dados
- Mecanismo fraco de redefinição de palavra-passe (PIN de 3 dígitos)
- Token armazenado em localStorage
- Sem invalidação de token no lado do servidor
- Sem expiração de sessão
-
Segurança de Dados
- Divulgação de informação
- Exposição de dados sensíveis
- Armazenamento de palavras-passe em texto simples
- Pontos de injeção SQL
- Exposição de informação de depuração
- Mensagens de erro detalhadas expostas
-
Vulnerabilidades de Transações
- Sem validação de montantes
- Transferências de montantes negativos possíveis
- Sem limites de transação
- Condições de corrida em transferências e atualizações de saldo
- Divulgação de informação no histórico de transações
- Sem validação nas contas dos destinatários
-
Operações de Ficheiros
- Carregamento de ficheiros sem restrições
- Vulnerabilidades de path traversal
- Sem validação do tipo de ficheiro
- Directory traversal
- Sem limites de tamanho de ficheiro
- Nomeação insegura de ficheiros
- Server-Side Request Forgery (SSRF) através da importação de imagem de perfil baseada em URL
-
Gestão de Sessões
- Vulnerabilidades de tokens
- Sem expiração de sessão
- Chaves secretas fracas
- Exposição de tokens em URLs
-
Falhas no Lado do Cliente e do Servidor
- Cross Site Scripting (XSS)
- Cross Site Request Forgery (CSRF)
- Referências diretas inseguras a objetos
- Sem limitação de taxa
-
Vulnerabilidades de Cartões Virtuais
- Atribuição em Massa na atualização de limites de cartões
- Atribuição em Massa no tratamento da taxa de câmbio no carregamento de cartões
- Geração previsível de números de cartão
- Armazenamento em texto simples dos detalhes do cartão
- Sem validação nos limites dos cartões
- BOLA nas operações de cartões
- Condições de corrida nas atualizações de saldo
- Divulgação de informação dos detalhes do cartão
- Sem verificação de transações
- Falta de monitorização da atividade dos cartões
- Conversão de moeda controlada pelo cliente durante o carregamento do cartão
-
Vulnerabilidades de Pagamento de Faturas
- Sem validação nos montantes de pagamento
- Injeção SQL nas consultas de entidades emissoras de faturas
- Divulgação de informação no histórico de pagamentos
- Números de referência previsíveis
- Exposição do histórico de transações
- Sem validação nas contas das entidades emissoras
- Condições de corrida no processamento de pagamentos
- BOLA no acesso ao histórico de pagamentos
- Falta de limites de pagamento
-
Vulnerabilidades da API de Pagamento para Comerciantes
- Senhas de comerciantes e chaves de API em texto simples
- Chaves de API retornadas nas respostas de registro e login
- Número de cartão/CVV brutos aceitos pelas APIs de pagamento para comerciantes
- Consultas de comerciantes e cartões propensas a injeção de SQL
- Ausência de idempotência, proteção contra replay, limites de pagamento e limitação de taxa
- Lacunas de autorização em nível de objeto na consulta de pagamentos para comerciantes
- Motivos detalhados de recusa de pagamento e exposição de dados de depuração
- Geração previsível de códigos de autorização
-
Vulnerabilidades do Suporte ao Cliente com IA
- Injeção de Prompt (CWE-77)
- Divulgação de Informações baseada em IA (CWE-200)
- Autorização Quebrada no contexto de IA (CWE-862)
- Exposição de Informações do Sistema de IA (CWE-209)
- Validação de Entrada Insuficiente para prompts de IA (CWE-20)
- Acesso Direto ao Banco de Dados por meio de manipulação de IA
- Ataques de Substituição de Papel da IA
- Vulnerabilidades de Injeção de Contexto
- Acesso não autorizado a dados auxiliado por IA
- Prompts e configurações do sistema de IA expostos
- Vulnerabilidades do GraphQL
- Introspecção de esquema habilitada no endpoint de análise de transações
- Autenticação fraca baseada em JWT herdada por
/graphql
- Injeção de SQL na construção de consultas do resolver GraphQL
- Ausência de controles de profundidade / complexidade do GraphQL
- Divulgação de erros brutos do GraphQL
- Exposição de análise de transações por meio de consultas com escopo administrativo
Instalação e Configuração 🚀
Pré-requisitos
- Docker e Docker Compose (para configuração em contêiner)
- PostgreSQL (se executado localmente)
- Python 3.9 ou superior (para configuração local)
- Git
Opção 1: Usando Docker (Recomendado)
Usando Docker Compose (Mais Fácil)
- Clone o repositório:
git clone https://github.com/Commando-X/vuln-bank.git
cd vuln-bank
- Inicie a aplicação:
docker-compose up -d --build
A aplicação estará disponível em http://localhost:5000



