 coleleavitt/aamva-pdf417-vulnerability-research
Pesquisa sobre vulnerabilidades sistêmicas de validação de PDF417 em sistemas de identificação compatíveis com AAMVA (CVE-2025-31336, CVE-2025-31337, scr1841160)

Este repositório contém uma pesquisa abrangente de segurança documentando vulnerabilidades críticas em sistemas de validação de código de barras PDF417 padrão AAMVA que afetam IDs governamentais, soluções empresariais e aplicações de consumo. A pesquisa inclui uma Prova de Conceito (PoC) totalmente funcional demonstrando falhas sistêmicas na forma como os sistemas de verificação de ID processam códigos de barras de carteiras de motorista.
IMPORTANTE: Este código é fornecido apenas para fins de pesquisa em segurança. Consulte o arquivo LICENSE.md para uso permitido.
Esta pesquisa foi conduzida seguindo:
Esta pesquisa demonstra vulnerabilidades atribuídas:
Pontuação Base: 10.0 (Crítico)
Vetor: AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:N
Detalhamento:
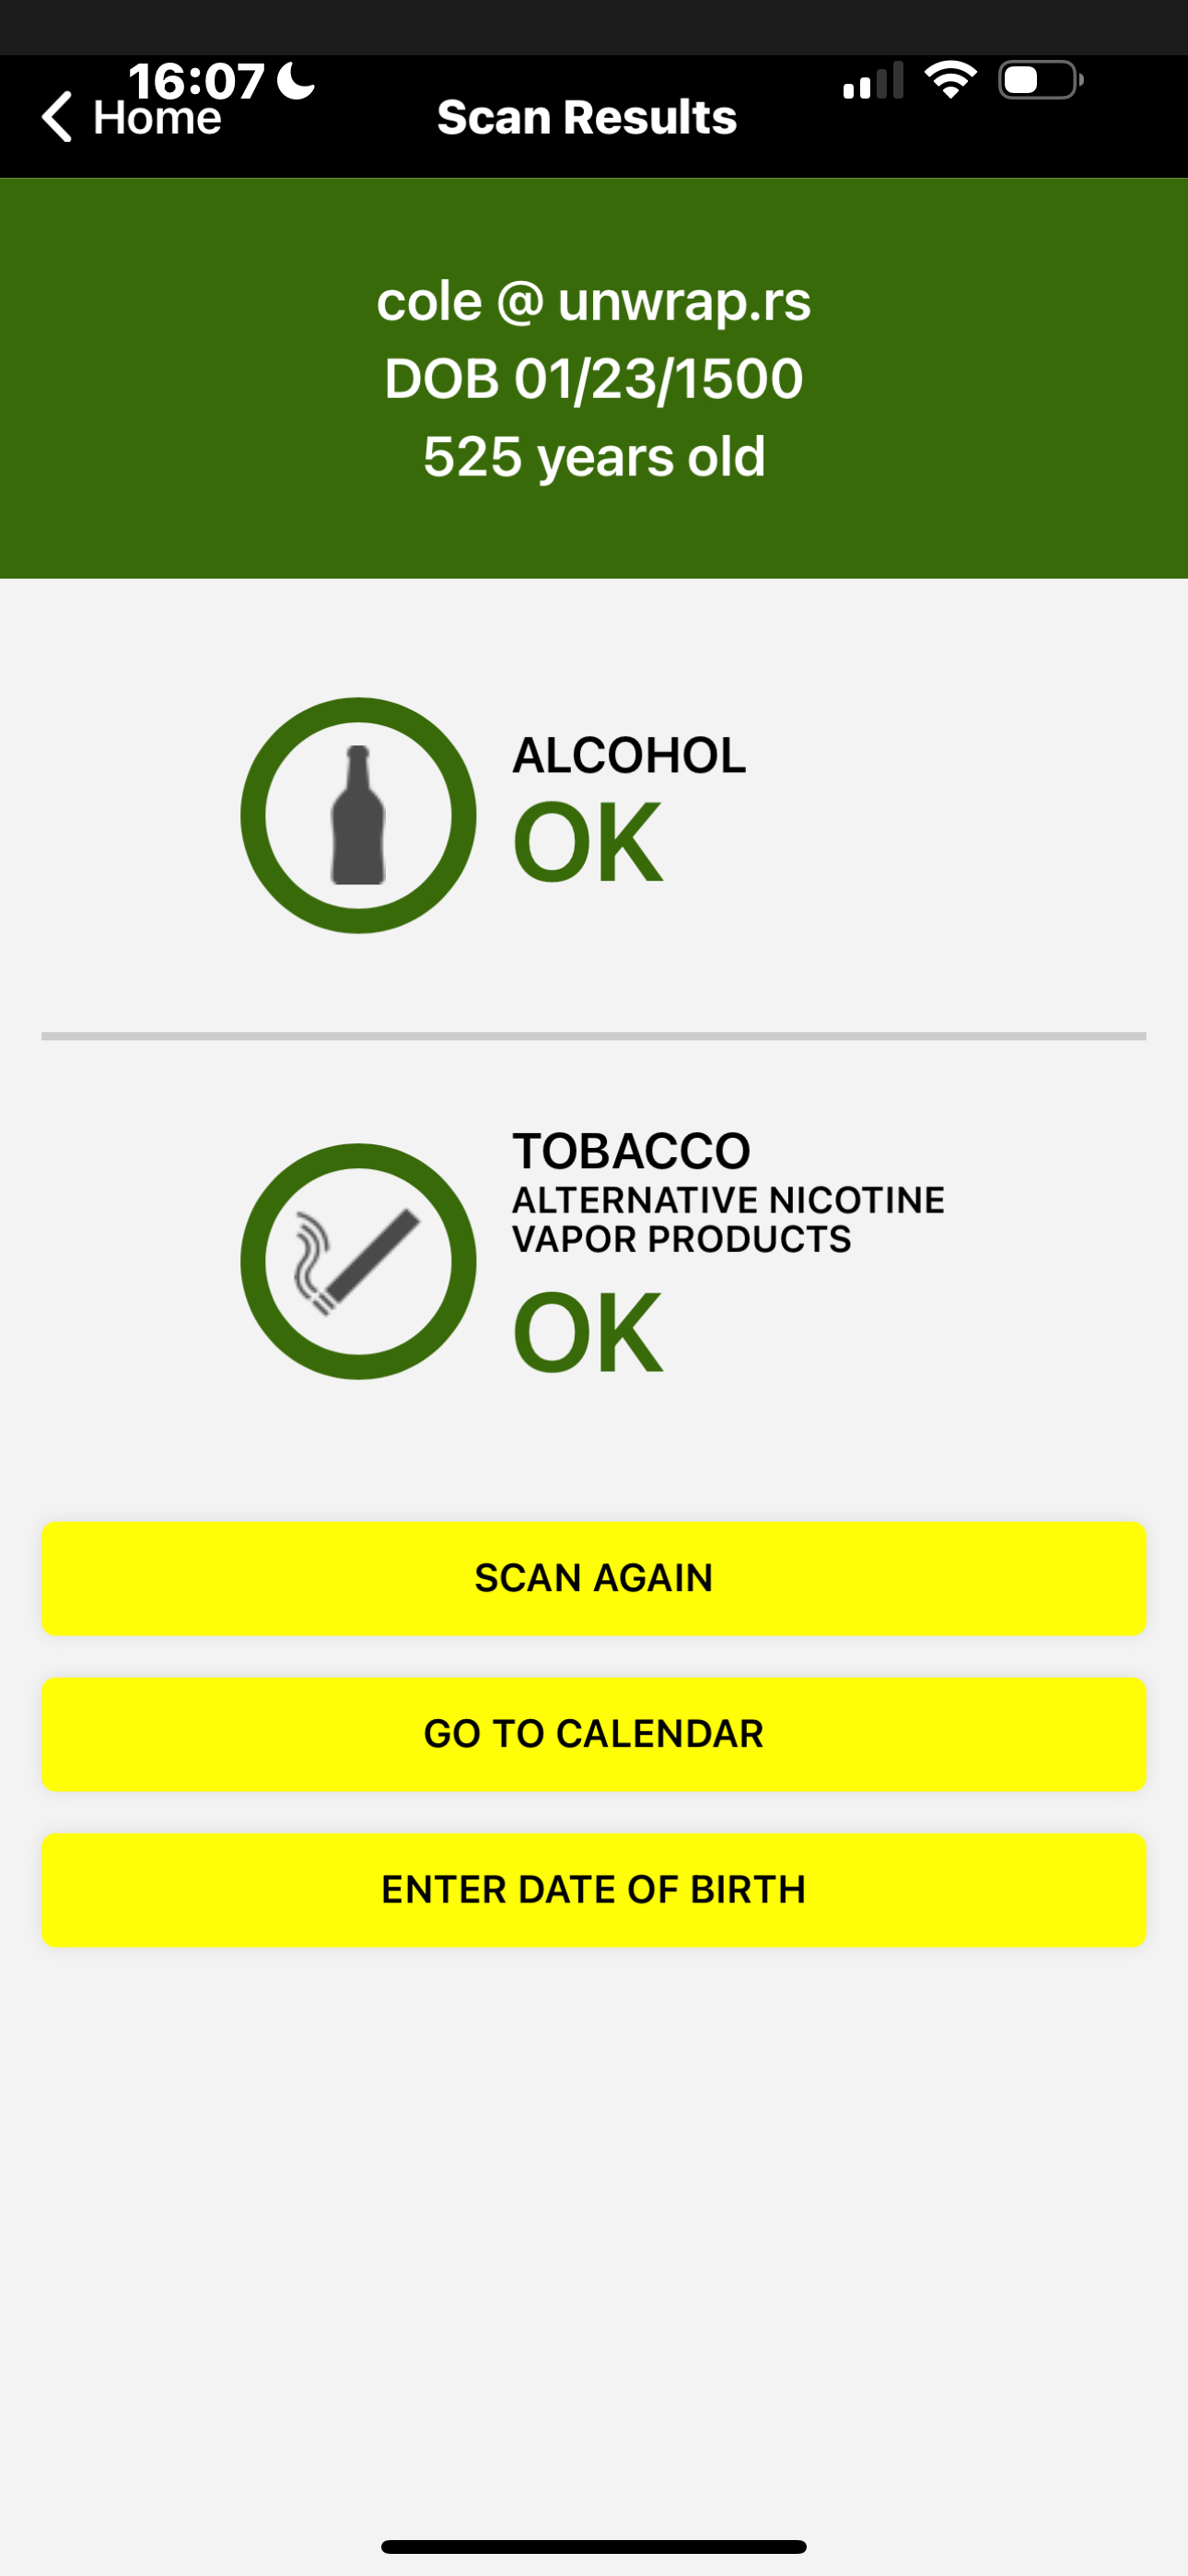
Exemplo de Exploit:```rust // Temporal validation bypass demonstration let license = CaliforniaLicense::builder() .birth_date("06201500") // Year 1500 - Medieval era .validate(); // Returns OK in affected systems
## Histórico de Coordenação e Resumo das Respostas dos Fornecedores
### Linha do Tempo da Divulgação
- **22 de março de 2025**: Solicitação inicial de CVE submetida à MITRE
- **25 de março de 2025**: Submissão de prova de conceito e reconhecimento da IDScan.net
- **28 de março de 2025**: Reconhecimento de vulnerabilidade da TokenWorks recebido
- **3 de abril de 2025**: Caso VU#396042 da CISA VINCE oficialmente aberto
- **9 a 16 de abril de 2025**: Extensas discussões técnicas com fornecedores afetados
- **18 de junho de 2025**: Decisão de encerramento do caso da CISA (arquivado como "risco compreendido")
- **1 de julho de 2025**: Divulgação pública após período prolongado de coordenação
### Respostas dos Fornecedores e Discordâncias Técnicas
#### IDScan.net (Joshua Sheetz, CISO/VP de Engenharia)
**Resposta Inicial**: *"Após investigar, parece que você está apenas falsificando os dados do código de barras. Isso é um padrão comum."*
**Posição Técnica**:
- Alegou que seu analisador "apenas lê dados" e não é responsável pela validação
- Argumentou que valores impossíveis (indivíduos de 524 anos) são aceitáveis em um "analisador"
- Desconsiderou vulnerabilidades específicas de implementação como limitações do padrão AAMVA
- Contradisse suas próprias alegações de marketing sobre "centenas de verificações de segurança algorítmicas"
**Diferença entre Marketing e Realidade**:
- O site da VeriScan promete "Detecção de ID Falsa / Autenticação de ID"
- Alega "capturar IDs falsas" e realizar "verificações de segurança"
- A análise técnica revelou validação mínima além da conformidade de formato
#### Resposta da TokenWorks
- Reconheceu o problema como um "problema de implementação do DMV"
- Minimizou a responsabilidade do fornecedor pela validação criptográfica
- Nenhum prazo de correção fornecido
#### Decisão da CISA (18 de junho de 2025)
**Determinação Final**: *"A CISA decidiu que isso não é uma vulnerabilidade, pois é um risco compreendido no Padrão AAMVA DL."*
**Análise Técnica da Posição da CISA**:
Esta decisão parece confundir limitações do padrão com vulnerabilidades específicas de implementação. A pesquisa documentou questões técnicas distintas:
1. **Classificação de Vulnerabilidade em Múltiplas Camadas**:
- **Camada 1**: Deficiências criptográficas do padrão AAMVA (reconhecidas)
- **Camada 2**: Falhas de validação específicas de implementação (desconsideradas pela CISA)
- **Camada 3**: Alegações de marketing vs. capacidades reais de segurança (não abordadas)
2. **Questões Específicas de Implementação Documentadas**:
- **CWE-20 (Validação de Entrada Incorreta)**: Aceitação de valores fisiologicamente impossíveis
- **CWE-345 (Verificação Insuficiente da Autenticidade dos Dados)**: Sem verificações criptográficas
- **CWE-770 (Alocação de Recursos sem Limites)**: Sem limitação de taxa
- **CWE-841 (Aplicação Incorreta do Fluxo de Trabalho Comportamental)**: Sem detecção de padrões
## Evidência de Validação de Prova de Conceito
### Bypass da Aplicação Governamental Missouri ShowMeID
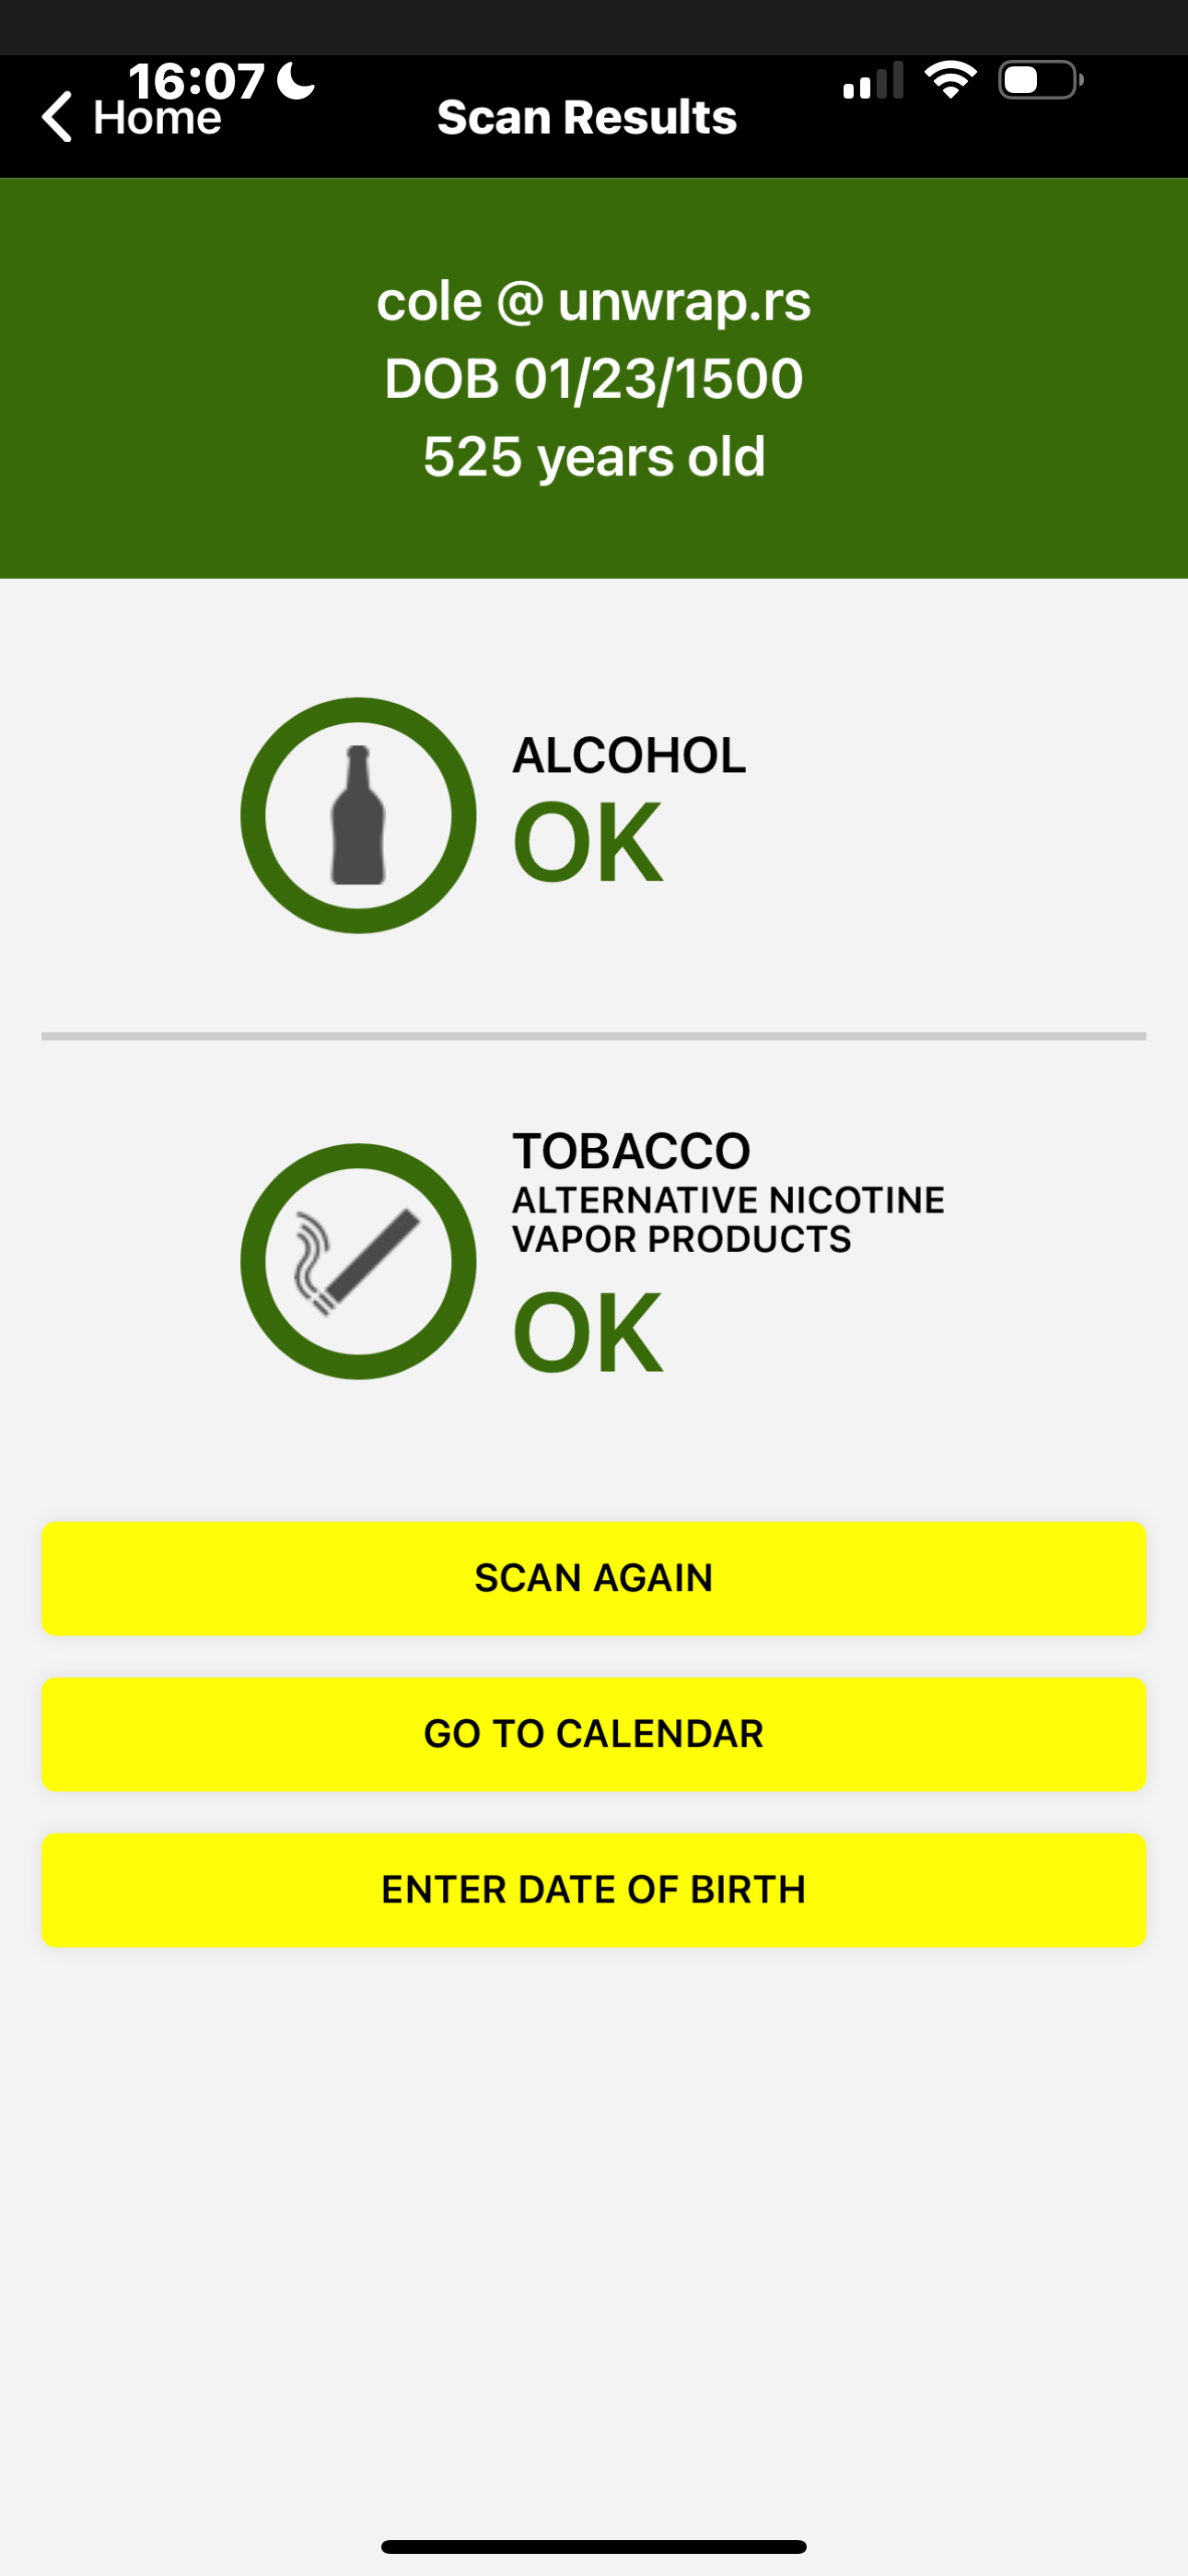 Evidência de bypass do Missouri ShowMeID```shell
gpg --verify signatures/show_me_id/img.png.asc scan_proof/show_me_id/img.png
Impacto: Bypass completo do aplicativo oficial de verificação de identidade do Missouri, demonstrando vulnerabilidades sistêmicas em sistemas de verificação de identidade em nível estadual.
