
Skip to content
KitploitKITPLOIT
FerramentasBlog
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Fold8-Ultra-Root-F976N — Instalador KernelSU com um toque para o Galaxy Z Fold 8 Ultra (SM-F976N / q8q) usando o exploit late-load CVE-2026-43499 via Shizuku. Compatível com F976NKSU1AZGI, F976NKSS2AZH7, F976NKSU3AZI5 | Kitploit
Ferramentas/GitHubGitHub/coey0814/fold8-ultra-root-f976n
Segurança AndroidEscalada de PrivilégiosMecanismos de PersistênciaExploraçãoPentesting de Apps MóveisPós-ExploraçãoSegurança MóvelSegurança de Hardware e IoTDesenvolvimento de Payloads

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar
GitHubcoey0814/fold8-ultra-root-f976n

Fold8-Ultra-Root-F976N

Instalador KernelSU com um toque para o Galaxy Z Fold 8 Ultra (SM-F976N / q8q) usando o exploit late-load CVE-2026-43499 via Shizuku. Compatível com F976NKSU1AZGI, F976NKSS2AZH7, F976NKSU3AZI5

Ver Repositório
1há 6h 59mAinda não revisado

Fold8-Ultra-Root-F976N

한국어 · English

Fold8 Ultra Root icon

Ferramenta de instalação KernelSU com um clique para o Samsung Galaxy Z Fold8 Ultra (SM-F976N, codinome q8q).
Executa o exploit late-load CVE-2026-43499 via Shizuku.

Baixar o APK mais recente

⚠️ Aviso

I am not responsible for bricked phones. — Não me responsabilizo por aparelhos brickados.

  • Esta ferramenta usa o método de root temporário (late-load), que não faz flash de partições, portanto não aciona o bit de garantia KNOX.
  • No entanto, se o firmware não corresponder ou a execução falhar, o aparelho pode ficar inutilizável (brick). Execute apenas no seu próprio aparelho e somente com o firmware compatível listado abaixo.
  • Enquanto o root estiver ativo, alguns apps (bancos, governo, DRM etc.) podem detectar o root e recusar a execução (isso é revertido ao reiniciar).
  • Sem garantia. Toda responsabilidade pelo uso é do usuário.
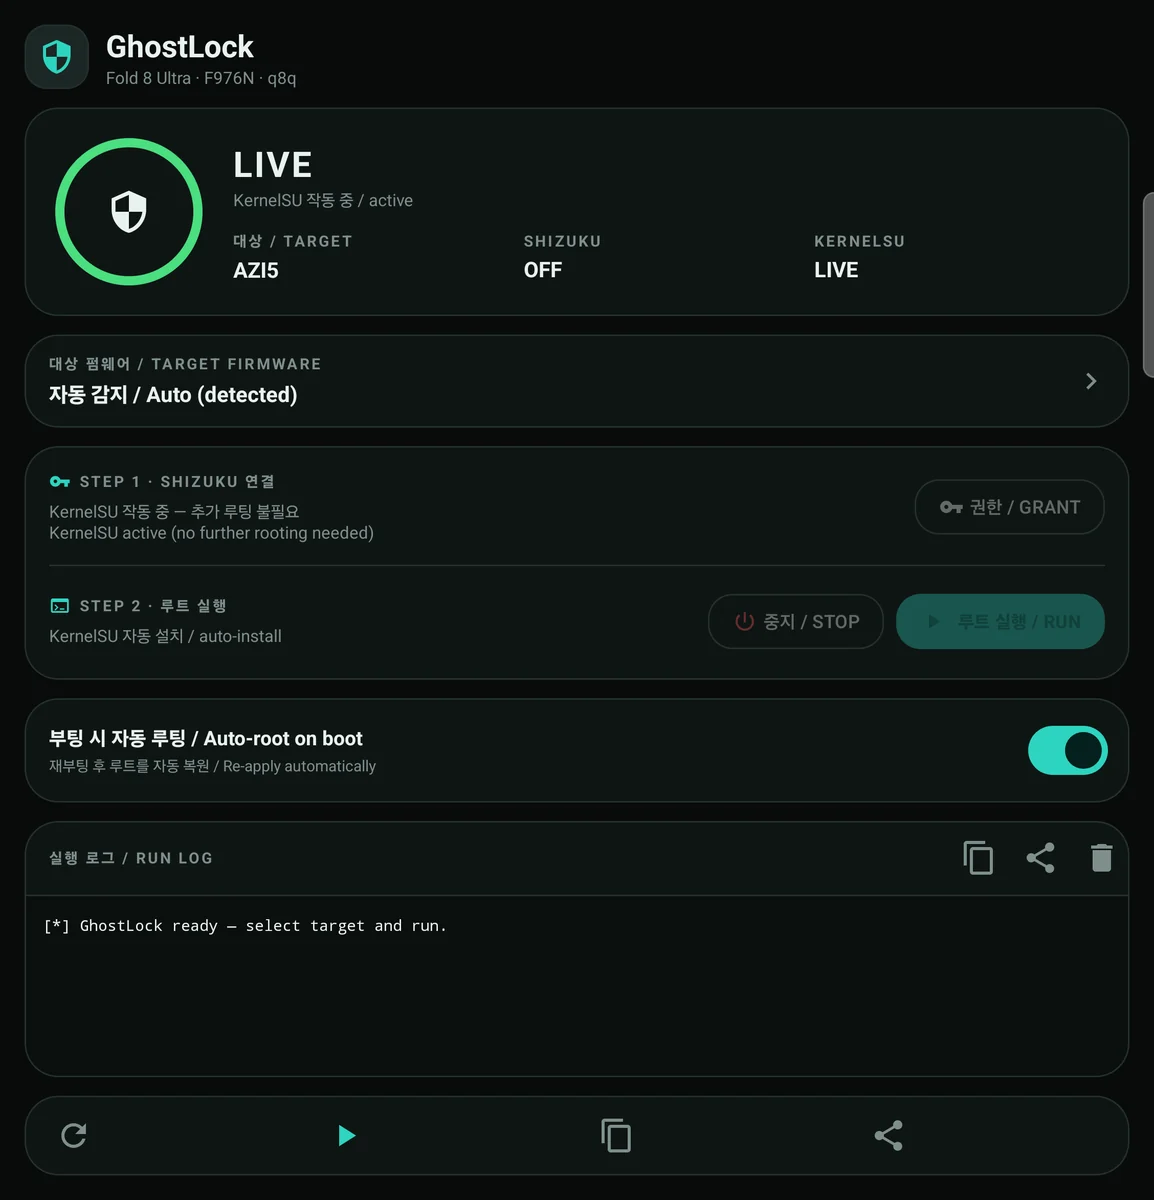
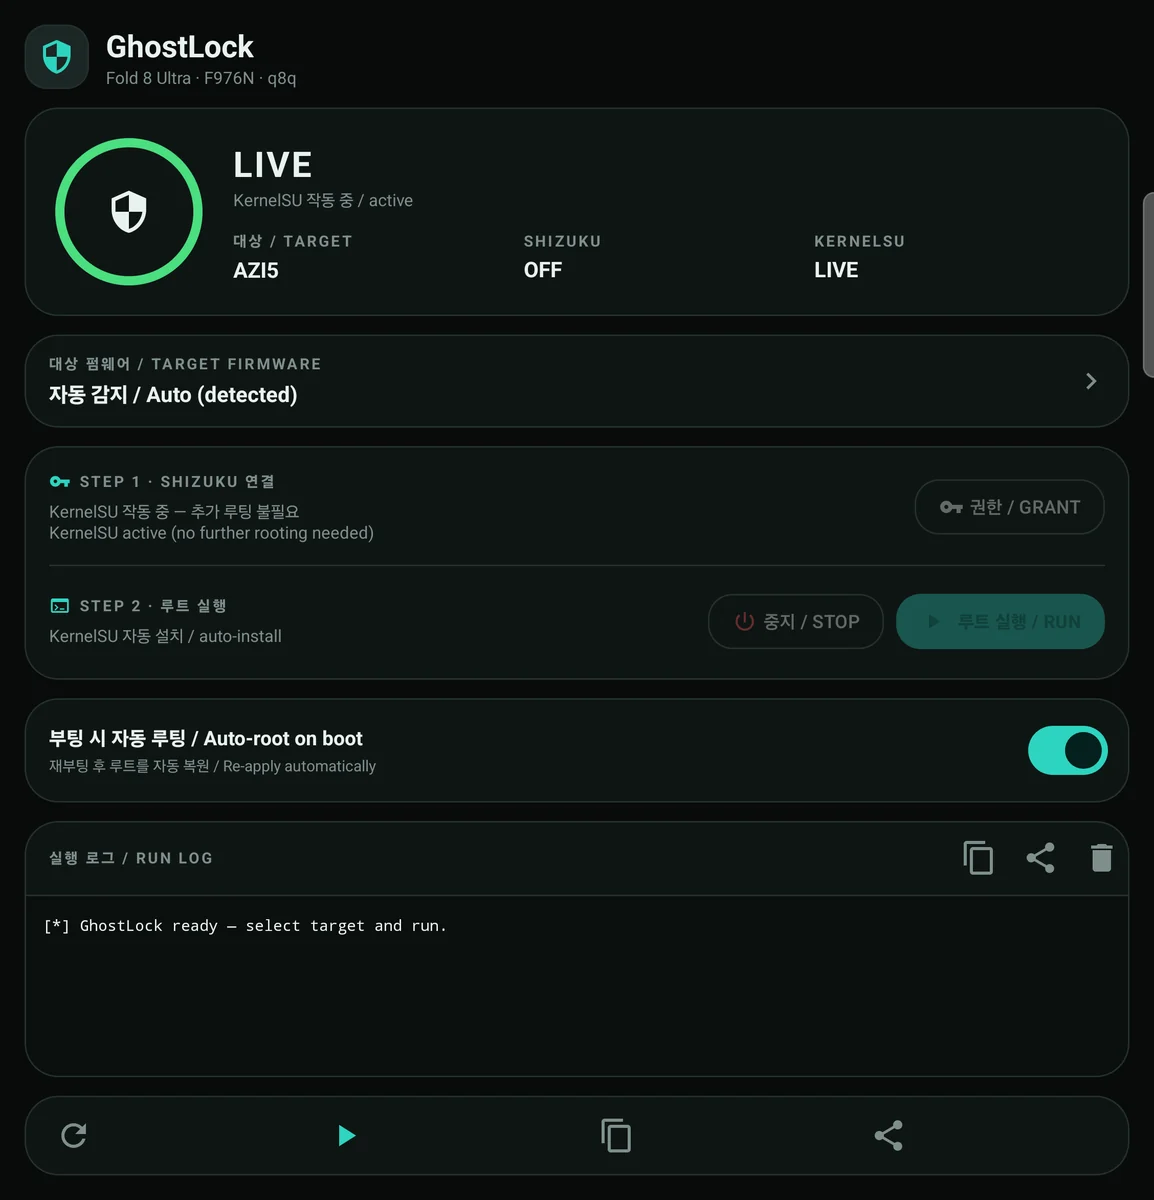
Capturas de tela

Captura de tela do aplicativo


Firmware compatível

O app detecta automaticamente o firmware em execução via Build.FINGERPRINT / Build.DISPLAY / Build.ID e seleciona o payload adequado. Também é possível selecionar manualmente no cartão TARGET FIRMWARE.

Requisitos

  • Galaxy Z Fold8 Ultra SM-F976N (q8q) com firmware compatível instalado
  • Shizuku instalado e em execução (depuração sem fio / modo adb é suficiente)
  • App KernelSU Manager — não está incluído neste app, portanto deve ser instalado separadamente (ambiente de teste: v3.3.0). Necessário para usar o root após carregar os módulos.
  • Este app carrega o módulo KernelSU em tempo de execução, sem fazer flash/modificar partições. Portanto, é necessário reaplicar o root após reiniciar (automático se o auto-root estiver ativado).

Como usar

  1. Instale primeiro o app KernelSU Manager (ele não está incluído neste app).
  2. Instale o APK deste app a partir de Releases
  3. Inicie o Shizuku (pareamento por depuração sem fio) e abra este app
  4. Aba GRANT PERMISSION → conceda a permissão do Shizuku. O anel muda para READY.
  5. Aba RUN EXPLOIT. O log será exibido e, em caso de sucesso, o anel muda para LIVE (KernelSU em execução).
  6. Abra o KernelSU Manager e conceda root aos apps.

Auto-root na inicialização

Ao ativar Auto-root on boot, após reiniciar, um serviço em primeiro plano aguarda o Shizuku por até 5 minutos e reaplica o root uma vez por inicialização. Se o KernelSU já estiver carregado, ele é ignorado sem reexecução.

Observações e limitações

  • Máximo de 3 tentativas por execução (intervalo de 60 segundos), monitoramento de logcat de 60 segundos por tentativa, e interrupção ao detectar reinicialização.
  • Nesta ROM, apps sem privilégios não conseguem ler /proc/modules, então a detecção do KernelSU funciona via Shizuku (ou su, caso o root tenha sido concedido a este app pelo KernelSU). Sem o Shizuku, não é possível determinar o estado LIVE.
  • Execute apenas um por vez (bloqueio de execução global).

Informações adicionais

  • Estabilidade: A taxa de sucesso tende a ser maior que a do root temporário da linha S25. Normalmente funciona em 1 a 3 tentativas. Às vezes o aparelho reinicia alguns minutos após o root; basta executar novamente nesse caso.
  • Ao usar LSPosed: Recomenda-se a seguinte combinação.
    • NeoZygisk-PostBoot 2.3+
    • LSPosed 2.2.0
  • Ocultar root de apps bancários/de investimento: Recomenda-se o HMA-OSS.

Compilação

Requisitos: JDK 17, Android SDK 34 (NDK não é necessário — os payloads são assets pré-compilados).

root@kitploit:~
JAVA_HOME=/path/to/jdk-17 ./gradlew :app:assembleRelease
# saída: app/build/outputs/apk/release/app-release.apk

local.properties e as chaves de assinatura são intencionalmente não versionados. Para compilar uma release, defina sdk.dir para o seu SDK e crie sua própria chave ou use a assinatura debug. O APK distribuído é assinado com a testkey do AOSP (alias testkey, senha android), permitindo instalação por sobrescrita direta sobre builds assinados com a testkey existente.

Integridade dos assets incluídos (SHA-256)

Créditos

Este projeto não existiria sem os seguintes projetos de código aberto.

  • YuKongA/ghostlock-app — App GhostLock (base da UI/lógica, Apache-2.0)
  • diabl0w/ghostlock-q8q — Payload do exploit q8q
  • NebuSec/CyberMeowfia · polygraphene/CyberMeowfia — Pesquisa original do CVE-2026-43499
  • tiann/KernelSU — KernelSU (GPL-3.0)
  • RikkaApps/Shizuku — Shizuku (Apache-2.0)
  • BuSung-dev/Root-My-Galaxy — Referência de estrutura do projeto/release
  • kuuky29/UniRoot — Referência para o recurso de auto-root na inicialização (auto-root on boot)

Para mais detalhes, consulte NOTICE.

Licença

Distribuído sob a Apache License 2.0. Consulte LICENSE.

O binário ksud incluído e o módulo de kernel do KernelSU seguem a GPL-3.0 (consulte NOTICE).

Baixar ferramenta
RevisãoPDAPayload do exploitksud
rev1F976NKSU1AZGIpreload.soksud
rev2F976NKSS2AZH7preload-azh7.soksud-azh7
rev3F976NKSU3AZI5preload-azi5.soksud-azi5
AssetSHA-256 (início)
preload.so947099db3862efcc…
preload-azh7.so0408d45a1ba33701…
preload-azi5.sodb1b56b942ff03e6…
ksudc4830698accaa951…
ksud-azh7b140d354cffed359…
ksud-azi5784e4ea7ddee2f8c…