 coey0814/dirtyfrag-galaxy
Root temporário do KernelSU com um clique (late-load) para Samsung Galaxy via DirtyFrag (CVE-2026-43284). Sem Shizuku/PC/ADB.

한국어 · English
Ferramenta que aplica root temporário com um clique (KernelSU late-load) em dispositivos Samsung Galaxy
por meio do exploit DirtyFrag (CVE-2026-43284).
Executa diretamente no app, desde o exploit até o KernelSU late-load, sem Shizuku, PC ou ADB.
⚠️ Aviso
I am not responsible for bricked phones. — Não me responsabilizo por aparelhos brickados.
- Esta ferramenta usa root temporário (late-load) e não faz flash de partições, portanto não dispara o bit de garantia KNOX.
- Funciona em kernels vulneráveis ao DirtyFrag. Em kernels não vulneráveis ou incompatíveis, interrompe na etapa de verificação de patch/primitive e não prossegue para a etapa de obtenção de root.
- Execute apenas em dispositivos de sua propriedade.
- Enquanto o root estiver ativo, alguns apps (bancários, governamentais, DRM etc.) podem detectar o root e recusar a execução.
- Sem garantias. Todo o risco do uso é de responsabilidade do usuário.
Este app seleciona automaticamente o módulo de kernel (KO) com base na família Android KMI (androidNN) + kernel major.minor exibidos por uname.
O
androidNNpode não ser necessariamente igual ao número da versão do Android que o usuário vê; ele se refere à família Android kernel/KMI exibida emuname -r.
Abaixo estão os resultados medidos até o momento.
| Dispositivo | Modelo | Kernel | Resultado |
|---|---|---|---|
| Galaxy Z Fold8 Ultra | SM-F976N (q8q) | 6.12.58-android16 | ✅ Sucesso (referência) |
| Galaxy S25 | SM-S931N (pa1q) | 6.6.98-android15 | ✅ Sucesso |
| Galaxy S24+ | SM-S926N (e2s) | 6.1.157-android14 | ❌ CBC primitive NO-OP |
6.6.98-android15 e 6.12.58-android16, e em 6.1.157-android14 o CBC primitive foi confirmado como NO-OP, não funcionando.6.1 = corrigido, 6.6 = vulnerável.android12-5.10
android13-5.10
android13-5.15
android14-5.15
android14-6.1
android15-6.6
android16-6.12
android17-6.18
Os KOs correspondentes às KMI acima estão embutidos no app, mas isso não garante o funcionamento em todos os dispositivos/firmwares alvo.
Os módulos só podem ser instalados após obter o root. Basta seguir a ordem abaixo.
Ao concluir a etapa 4, o app verifica automaticamente os módulos e, caso não existam, exibe a notificação "É necessário instalar os módulos" (+ botão "Abrir o gerenciador"). Instale o Zygisk-Next e o LSPosed (zip) em KernelSU Manager → Módulos.
Ao voltar para o app, eles são detectados automaticamente (não é necessário tocar em [Root] novamente). Quando os módulos estiverem prontos, aparece a notificação "É necessário reiniciar por software (para o funcionamento correto do LSPosed)".
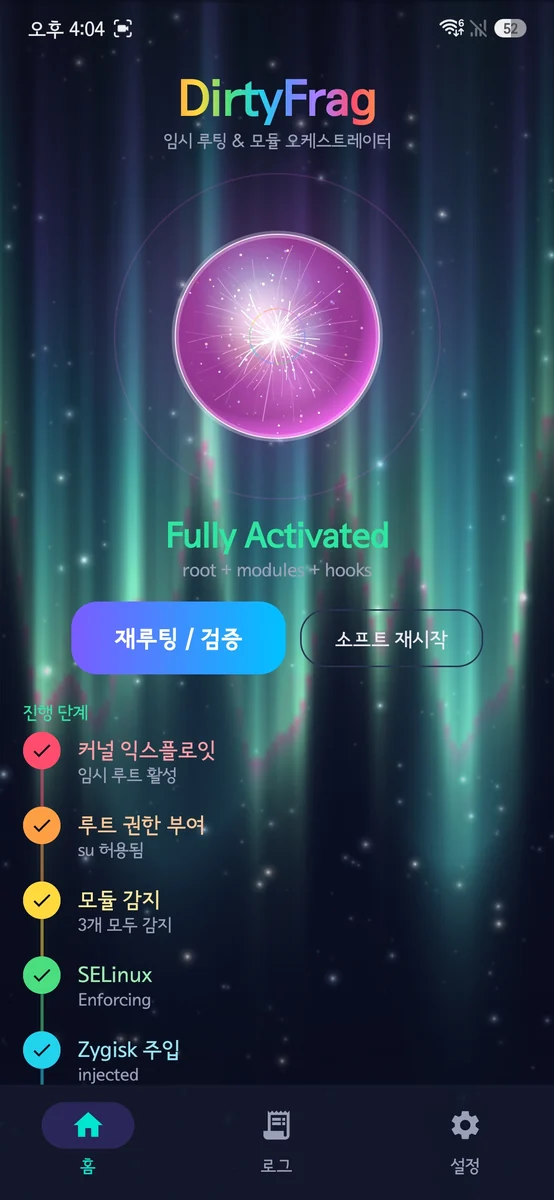
Toque em [Reiniciar agora por software] na notificação ou toque em Reiniciar por software na tela inicial do app. Ao concluir, o status muda para Fully Activated.
Se necessário, ative Root automático ao inicializar nas configurações para que o root seja reaplicado automaticamente após reiniciar.
Resumo: Root → instalação dos módulos (orientada por notificação) → detecção automática → reinício por software (notificação/um toque). Mesmo sem os módulos, a etapa de root prossegue normalmente, e o app oferece notificações, orientações e execução com um toque em vez de falhar de forma definitiva.
su.system_server (logcat + lspd verbose, guarda de mtime), eliminando falsos positivos/negativos.Enforcing sem reiniciar após confirmar root, Zygisk e LSPosed.