 codeb0ssx/ultimate-wp2shell
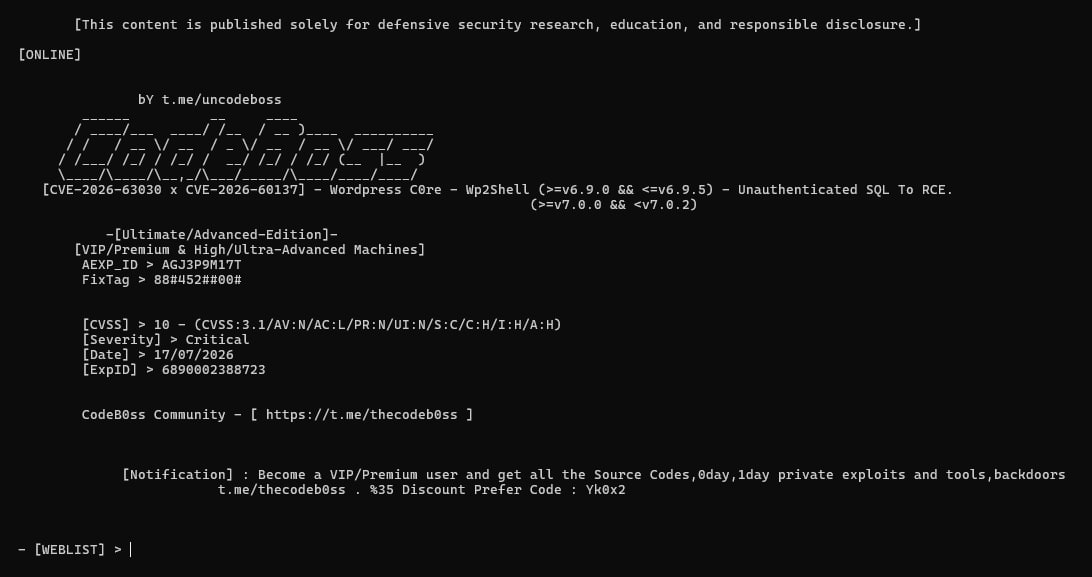
wp2shell — RCE com pré-autenticação no WordPress Core (CVE-2026-60137 + CVE-2026-63030). Encadeia uma injeção SQL em `author__not_in` com confusão de rota em lote para execução remota de código não autenticada nas versões WP 6.9.0–6.9.4 / 7.0.0–7.0.1.

Prova de Conceito (PoC) educacional e defensiva para validar a exposição às vulnerabilidades do WordPress Core CVE-2026-60137 e CVE-2026-63030 (WP2Shell).


Este repositório fornece uma prova de conceito de detecção e validação defensiva para as vulnerabilidades do WordPress Core conhecidas coletivamente como WP2Shell.
De acordo com pesquisas de segurança publicamente disponíveis, WP2Shell descreve uma cadeia de vulnerabilidades envolvendo CVE-2026-60137 e CVE-2026-63030 que, sob condições específicas, pode resultar em Execução Remota de Código (RCE) não autenticada.
O objetivo deste projeto é ajudar:
identificar instalações vulneráveis do WordPress, reproduzir o problema em ambientes laboratoriais autorizados e verificar a remediação bem-sucedida após a aplicação de atualizações oficiais de segurança.
Este repositório destina-se estritamente a fins de pesquisa educacional, defensiva e autorizada em segurança.
| CVE | Descrição |
|---|---|
| CVE-2026-60137 | Vulnerabilidade do WordPress Core envolvida na cadeia de vulnerabilidades WP2Shell. |
| CVE-2026-63030 | Vulnerabilidade crítica de Execução Remota de Código (RCE) do WordPress Core, referida publicamente como WP2Shell. |
De acordo com os avisos públicos, as seguintes versões do WordPress Core são afetadas:
Os usuários devem atualizar para a versão corrigida mais recente fornecida pela Equipe de Segurança do WordPress.
Este projeto foi projetado para auxiliar defensores em:

Este repositório foi publicado exclusivamente para:
O software deve ser executado apenas contra:
Testes não autorizados contra sistemas que você não possui ou administra podem violar leis locais, políticas organizacionais ou regulamentos internacionais.
O autor não incentiva ou apoia:
Este repositório demonstra o comportamento de vulnerabilidades divulgadas publicamente apenas para fins de validação defensiva e educação.
Ele não se destina a funcionar como uma estrutura de exploração ofensiva ou facilitar o acesso não autorizado.
Espera-se que os usuários cumpram todas as leis, regulamentos e práticas de divulgação responsável aplicáveis.
A prova de conceito foi desenvolvida e validada no seguinte ambiente:
A execução em outros sistemas operacionais ou versões do Python pode exigir pequenas modificações.
Os administradores são fortemente incentivados a:
Telegram
Este projeto é lançado para pesquisa educacional e defensiva em segurança.
Os usuários são os únicos responsáveis por garantir que todos os testes sejam conduzidos com a devida autorização e de acordo com as leis, regulamentos e políticas organizacionais aplicáveis.
O SOFTWARE É FORNECIDO "NO ESTADO EM QUE SE ENCONTRA", SEM GARANTIA DE QUALQUER TIPO, EXPRESSA OU IMPLÍCITA, INCLUINDO, MAS NÃO SE LIMITANDO ÀS GARANTIAS DE COMERCIALIZAÇÃO, ADEQUAÇÃO A UM PROPÓSITO ESPECÍFICO E NÃO VIOLAÇÃO.
EM NENHUM CASO O AUTOR OU OS DETENTORES DE DIREITOS AUTORAIS SERÃO RESPONSÁVEIS POR QUALQUER RECLAMAÇÃO, DANOS OU OUTRA RESPONSABILIDADE, DECORRENTE DE, OU EM CONEXÃO COM O SOFTWARE OU O USO OU OUTRAS NEGOCIAÇÕES NO SOFTWARE.
Ao usar este repositório, você reconhece que é o único responsável por garantir que suas atividades sejam autorizadas e estejam em conformidade com todas as leis, regulamentos e políticas organizacionais aplicáveis.

